#1
 mouseos/aquos-r6-ghostlock
Sharp AQUOS R6 A101SH S0029 向けの一時的な root エクスプロイト。GhostLock CVE-2026-43499 を使用。
 ramenfast/zenfone9-root
ブートローダーロックされたASUS Zenfone 9上で、CVE-2025-21479とperfベースの物理アドレスリークを利用して一時的なroot(uid 0)を取得する。GPLv3。
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
ドロッパーGCleanerのリバースエンジニアリング分析。このマルウェアは、堅牢なC2インフラストラクチャ、カーネルドライバのロード、PowerShell/Conhostの実行、.rdataペイロードの抽出を利用します。30以上のC2ドメイン、NtLoadDriver、完全なAPIリストを含みます。
 20enderdude20/ghidra_v810_v830
NEC/Renesas v810およびv830ファミリ向けGhidraプロセッサ記述モジュール
 jwalker/frida-ios-dump-modern
最新のFrida 17.5.2 APIをサポートする、アップデート版のFrida iOSダンプツール
 sensepost/dotnethookertoolkit
Fridaベースの.NET Frameworkインジェクターおよびマネージドメソッドフッキングツールキット。ランタイムトレース、ネイティブエントリポイント解決、Windowsプロセスの動的解析用。
 ic3-512/linux-root-kit
Pythonの依存関係混乱(Dependency Confusion)攻撃、sudo権限昇格(CVE-2025-32463)、ルートキットベースの永続化のエンドツーエンドシミュレーション - 完全なメモリおよびネットワークフォレンジック分析を伴う。
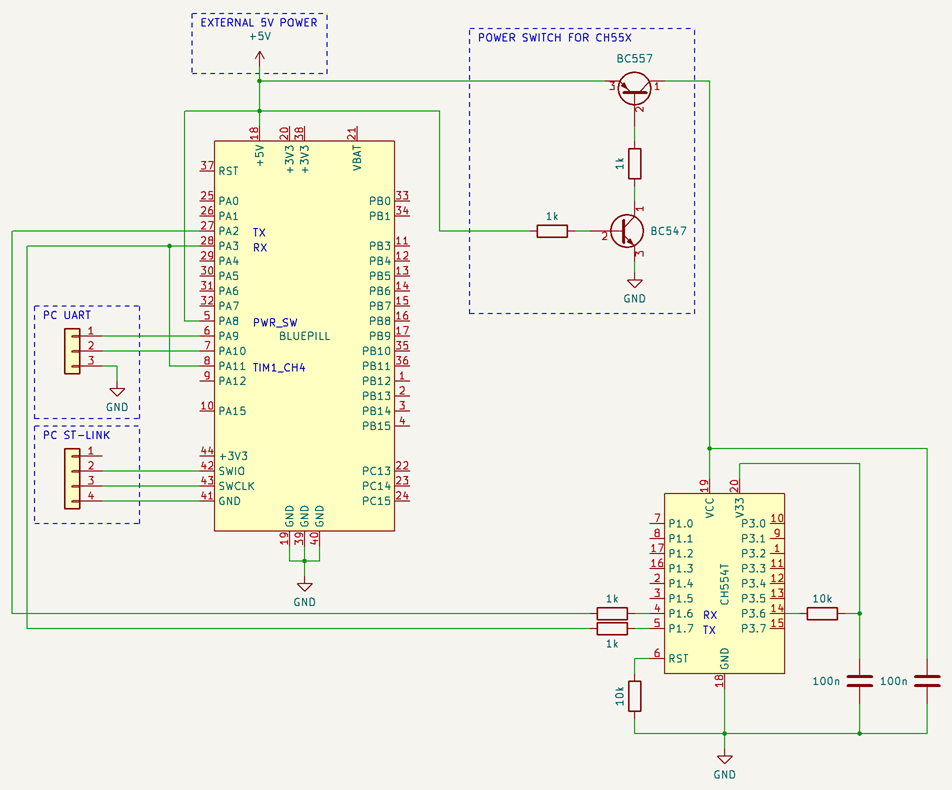 finngineering/ch55x_firmware_extractor
CH55x マイクロプロセッサ用ファームウェア抽出ツール
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3のデバッグチャネル(tmpsvrオペコード0xC456/0xF0)におけるroot権限でのファイル読み書き脆弱性に関する開示およびPoC。CVSS分析とハンドラの逆コンパイル付き。
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) REDMI K90 Pro Max 台湾ファームウェア (myron, WPMTWXM) 向けカーネルエクスプロイト移植版 — オフセット、ビルドガイド、プリビルドバイナリ
 knight0x07/bibi-windows-wiper-analysis
イスラエルの組織を標的とした Bibi-Windows Wiper の技術的分析
 rin449/bhpai
ステルスRing-3 Windowsサンドボックス、静的PE/PDFアナライザー、ランサムウェア鍵復元、および誤検知耐性のある検出のためのAIアンサンブルを組み合わせたマルチフォーマットマルウェア解析プラットフォーム。
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
ロジクールGクラウド · GhostLock CVE-2026-43499 root 試み
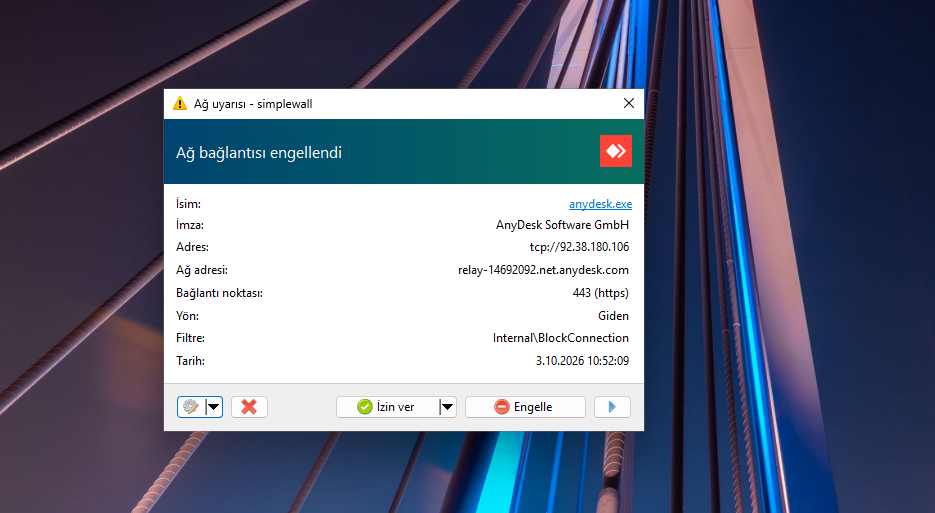 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDeskにAPCインジェクションを行い、AES/RSAを使用してHTTPS経由でC2へ窃取し、レジストリGUIDキーを介して永続化するPythonシェルコードのリバースエンジニアリング解説。
 diyiqiuye/cve-2025-21479-fx5p
OPPO Find X5 Pro (PFEM00) 用の一時 root 取得(CVE-2025-21479 + KernelSU LKM レイトロード、クラウドビルド対応)
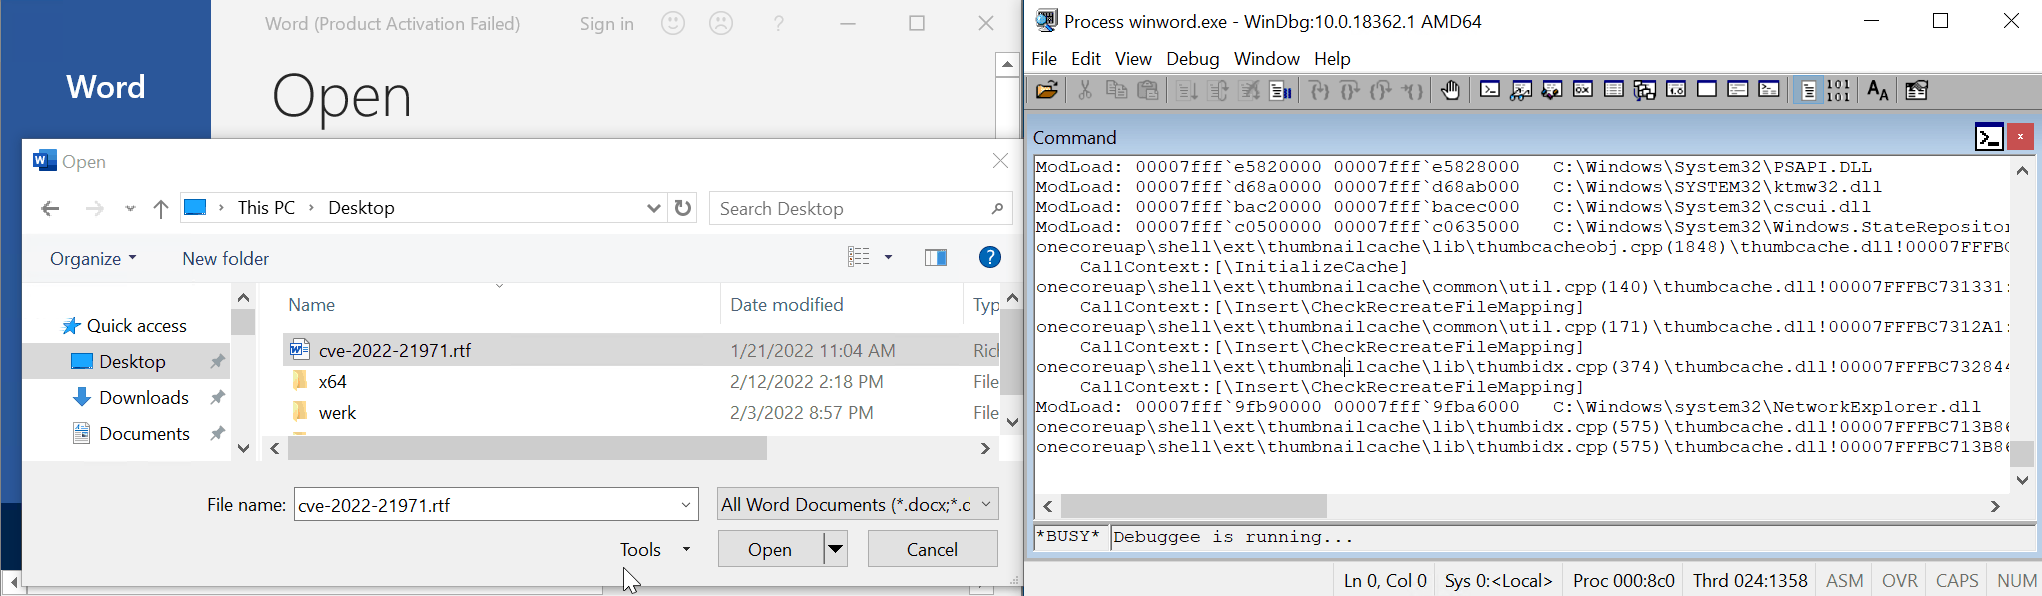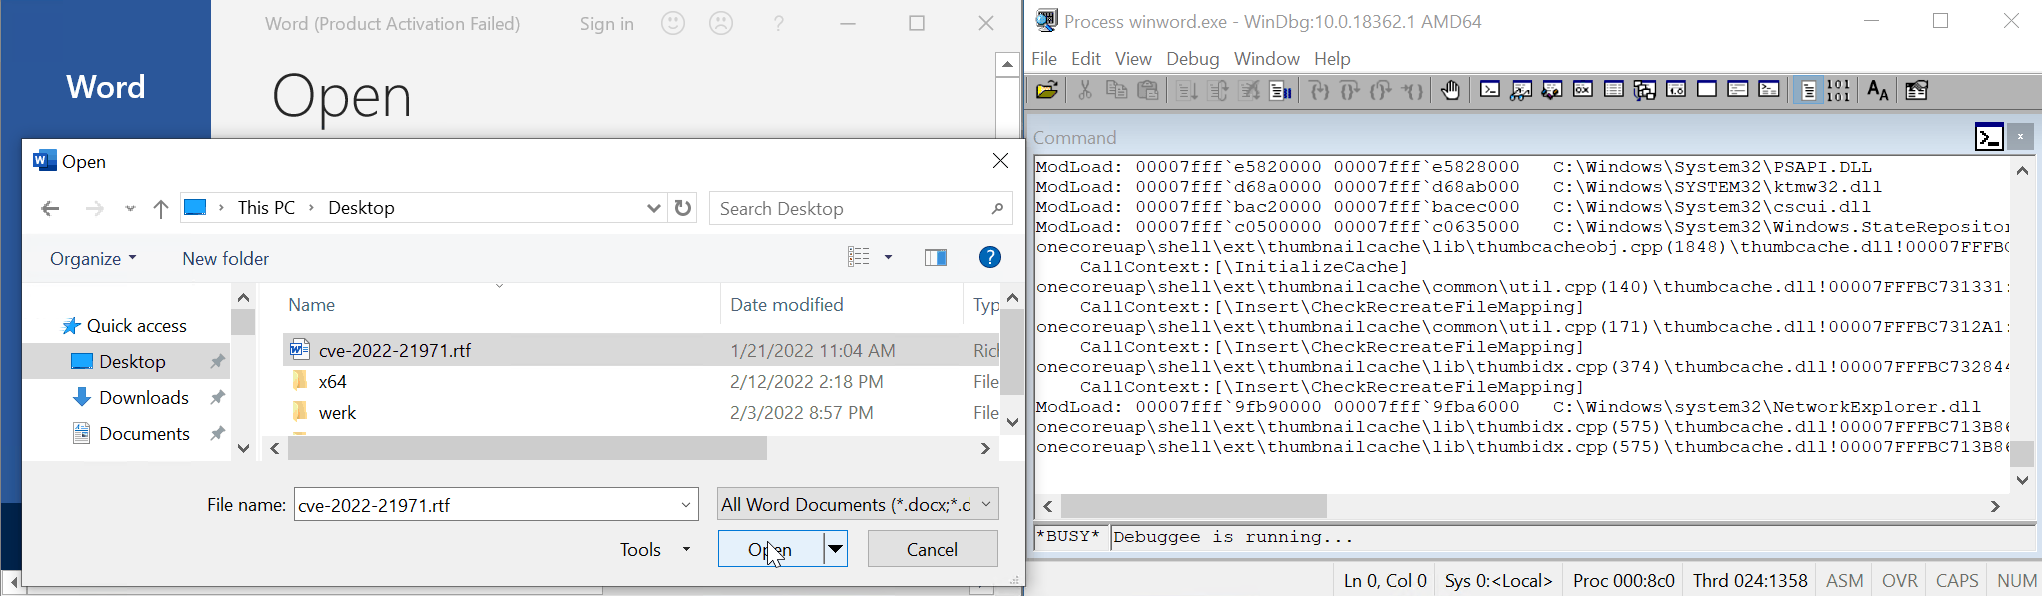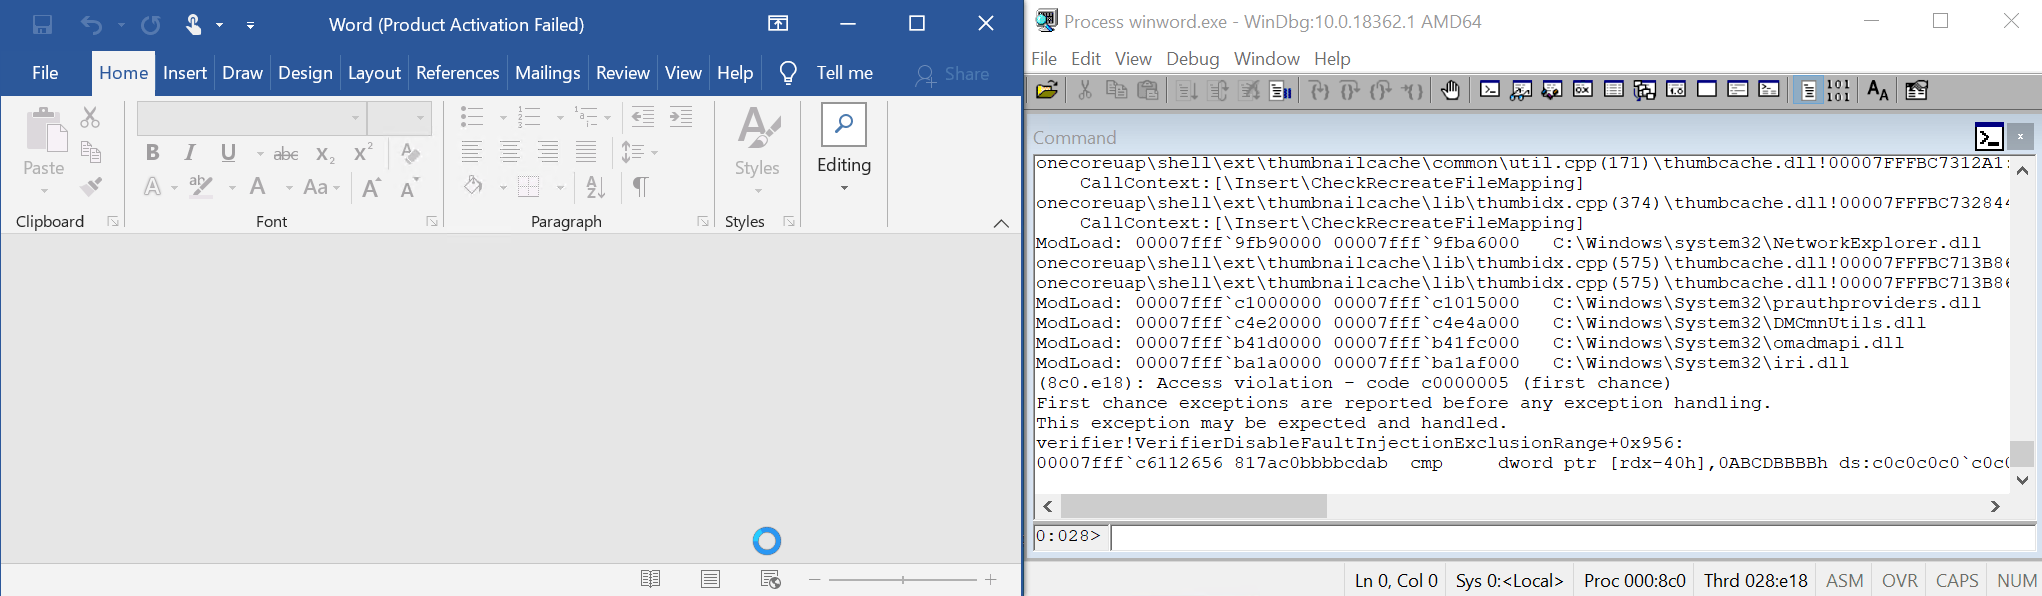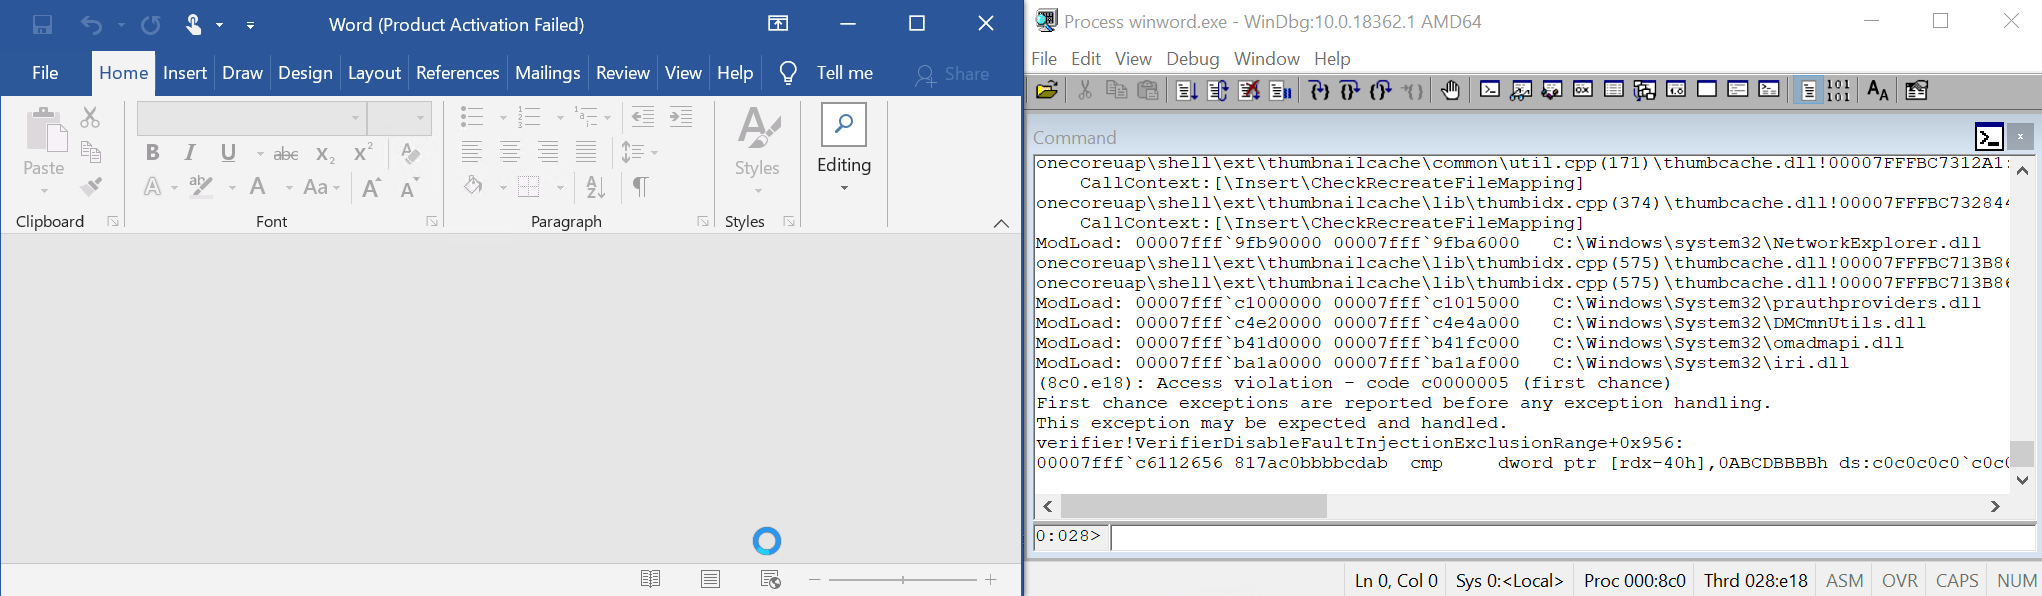 malwareman007/cve-2022-21971
CVE-2022-21971 の PoC