
 #1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ
 manjustice/datadome-vm-internals
カスタム難読化VMとバイトコード形式のDataDomeの解析により、文字列暗号化、S-box暗号、ブラウザフィンガープリンティングシグナルを明らかにし、リバースエンジニアリング教育のための内容を提供します。
 encrypter15/cve-2025-29824
CVE-2025-29824(Windows CLFS カーネルドライバーにおける use-after-free 脆弱性)の概念実証エクスプロイト。競合状態、ヒープスプレー、シェルコード実行による SYSTEM への権限昇格を実証し、学術研究を目的としています。
 talha-nazeef-ahmed/alpc-enumerator
PPL で保護されたプロセスを含む ALPC ポートを列挙・分類する Windows ユーザーランドツール。
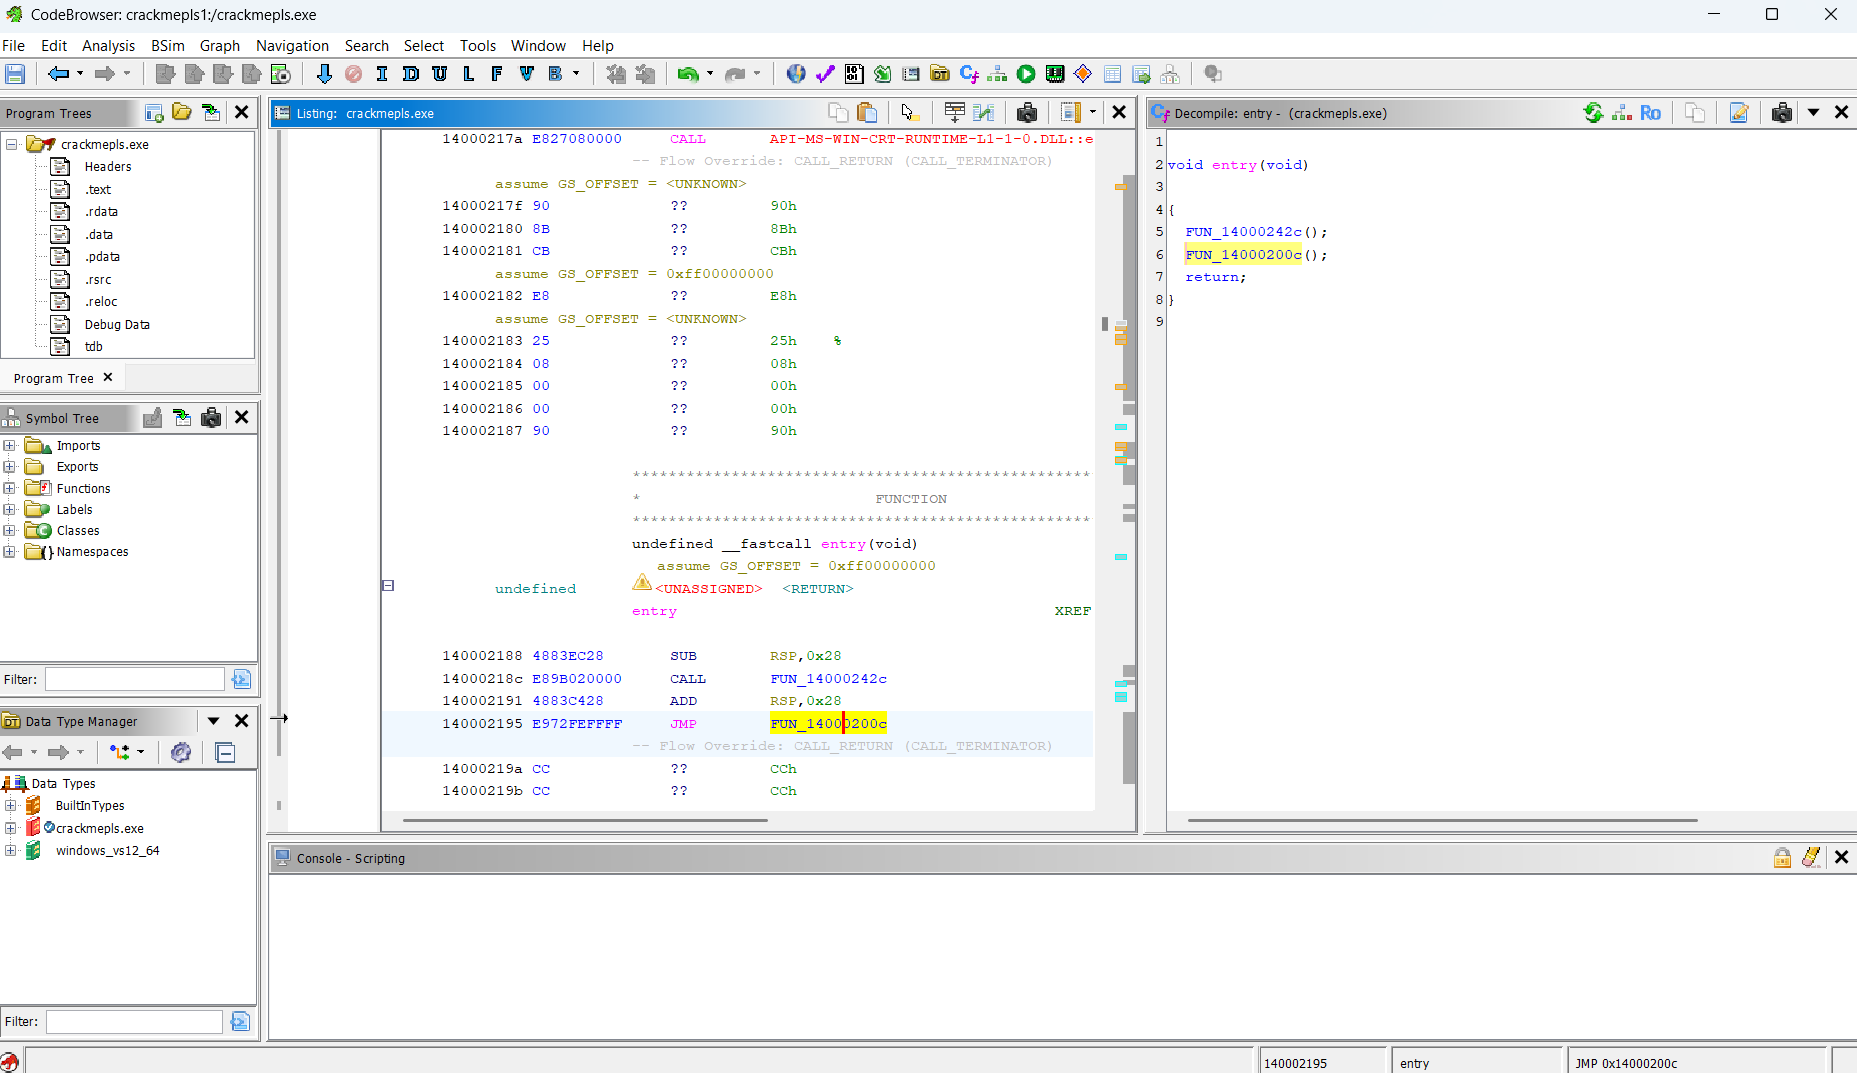 markoglasgow/gemma_crackme_tutorial
GoogleのGemma 4 E4BローカルAIモデルを使用してGhidraでWindowsのクラックミーをリバースエンジニアリングするためのステップバイステップのチュートリアル。ローカル推論のセットアップと自動的な関数/変数のリネーミングを含む。
 gmh5225/kli-ex
Windowsドライバー向けの拡張カーネル遅延インポーター。暗号化およびキャッシュされたインポート名を使用して実行時にAPIを解決し、静的解析からカーネル関数の使用を隠蔽します。
 nccgroup/libdlmalloc
dlmalloc用のヒープ解析ツール
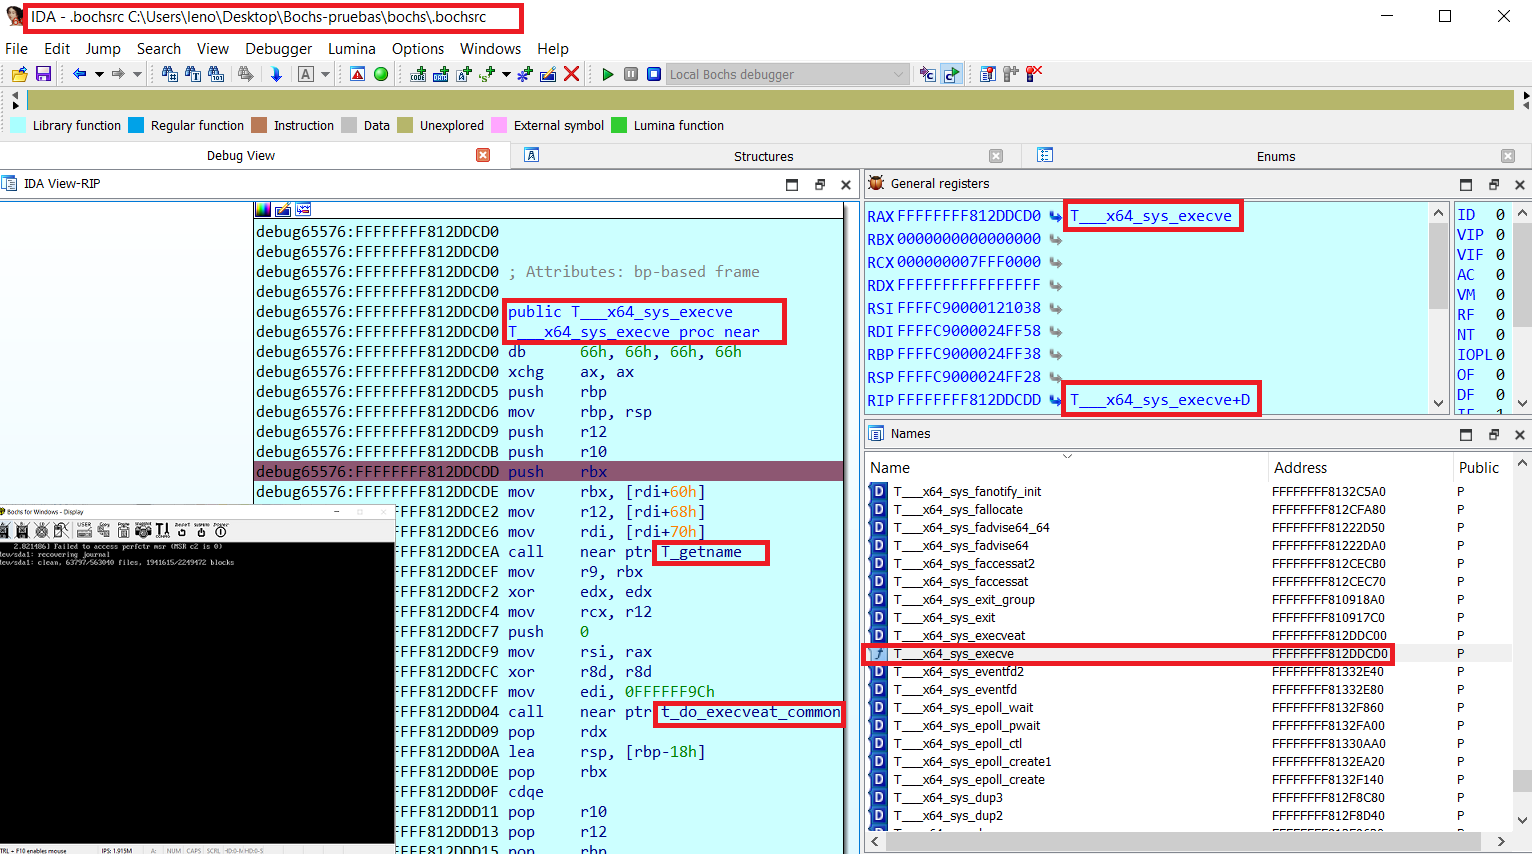 therealdreg/bochs_linux_kernel_debugging
Bochs上でのLinuxカーネルデバッグ用ツール(シンボル、ネイティブBochsデバッガ、IDA PROを含む)
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 c0mposer/c-game-modding-utility
C/C++コードのインジェクションを容易にするゲーム改造ユーティリティ。
 atlas0fd00m/vivisection
Vivisect用の解析プラグインとツール
 kal1gh0st/whatsapphack-rce
CVE-2019-11932のエクスプロイト。悪意のあるGIFファイルを介したWhatsAppのリモートコード実行の脆弱性。概念実証コードと技術詳細を含む。
 coremaze/me2-writeup
死んだUSBプロトコルの復元:ホットナイフが解き放つ携帯機器の秘密、忘れ去られたUSBインターフェースを蘇らせる学際的な旅
 azefzafyoussef/cve-2026-34621
Adobe Acrobat Readerにおけるプロトタイプ汚染とJavaScriptインジェクションチェーンを実証する研究用PoC。特権JavaScript実行とファイル流出を可能にします。分析用のPDFジェネレーター、ペイロード、C2サーバーが含まれます。
 synacktiv/amsi-bypass
AMSIトリガーのリスト(VBA、JScript / VBScript)
 mephistolist/soviet
Linux ELF バイナリ向けの C 言語による Runtime Crypter
 ylca0/idalib-cli
IDA Pro IDALibをラップしたエージェントネイティブCLI。ステートレスなJSON出力のバイナリ解析(逆アセンブル、Hex-Rays逆コンパイル、CFG、xref、文字列)と、バッチまたは並列のIDB処理を提供します。
 creeeeger/cve-2024-56426
CVE-2024-56426 脆弱性のPoCです。
 bicurico/vaxd
軽量なWindows用逆アセンブラ、PE検査、およびパッチ支援ツール(ネイティブのEXE/DLLファイル向け)








