#1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ
 sonyxperiadev/apkanalyser
Static analysis tool for Android APKs that inspects Dalvik bytecode, decodes XML resources, and detects potential issues. Supports binary…
 google/enjarify
Dalvikバイトコード(DEX/APK)を同等のJavaバイトコードに変換し、Java解析ツールがエッジケースに対して高い正確性でAndroidアプリケーションを処理できるようにします。
 20urc3/sekiryu
Ghidra headless向けの包括的なツールキット。
 accenture/spartacus
Spartacus DLL/COM ハイジャッキングツールキット
 mandiant/flare-qdb
WindowsおよびLinux上でネイティブソフトウェアの動作を計測・変更するためのコマンドラインおよびPythonデバッガ。
 ptswarm/reflutter
Flutter リバースエンジニアリングフレームワーク
 anerruption/logic.net
dnlibを使用した、無料でオープンソースの.NET難読化ツール。
 hluwa/frida-dexdump
メモリ内のdexをダンプするFridaツールで、セキュリティエンジニアがマルウェアを解析するのを支援します。
 mgeeky/redwarden
パケットインスペクションとMalleable C2プロファイルの相関を通じて、Blue Teams、AV、EDR、スキャナーを撃退するCobalt Strike C2リバースプロキシ
 mandiant/flare-ida
FLAREチームによるIDA Proユーティリティ
 tomer8007/widevine-l3-decryptor
Widevine L3 DRMをバイパスすることを実証するChrome拡張機能
 mrakovic-org/nashavm
Nashaは.NETファイル向けの仮想マシンであり、そのランタイムはC++/CLIで作られています。
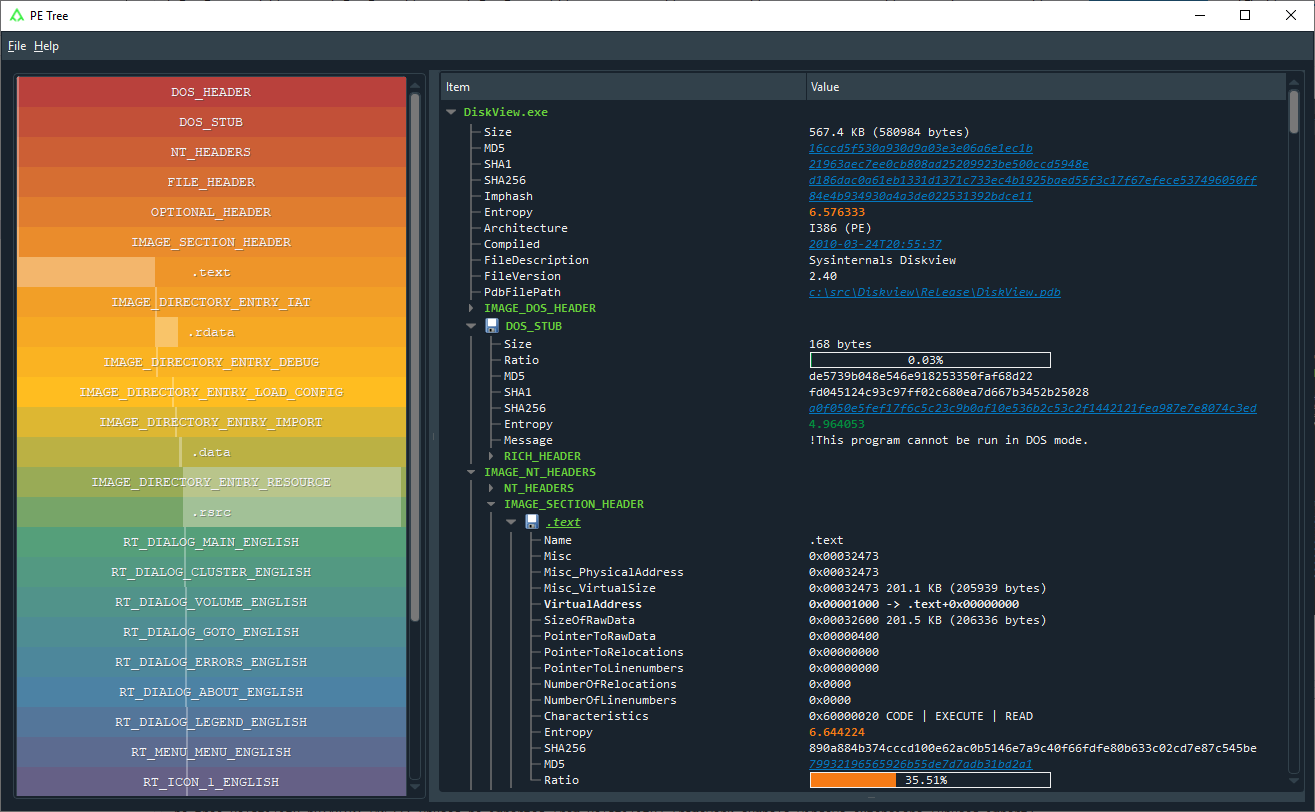 blackberry/pe_tree
Portable Executable (PE)ファイルをpefileとPyQt5を使用してツリービューで表示するためのPythonモジュール。IDA ProやRekallと併用して、メモリ内のPEファイルをダンプし、インポートを再構築することも可能です。
 yeggor/uefi_retool
UEFIファームウェアのリバースエンジニアリングのためのツール
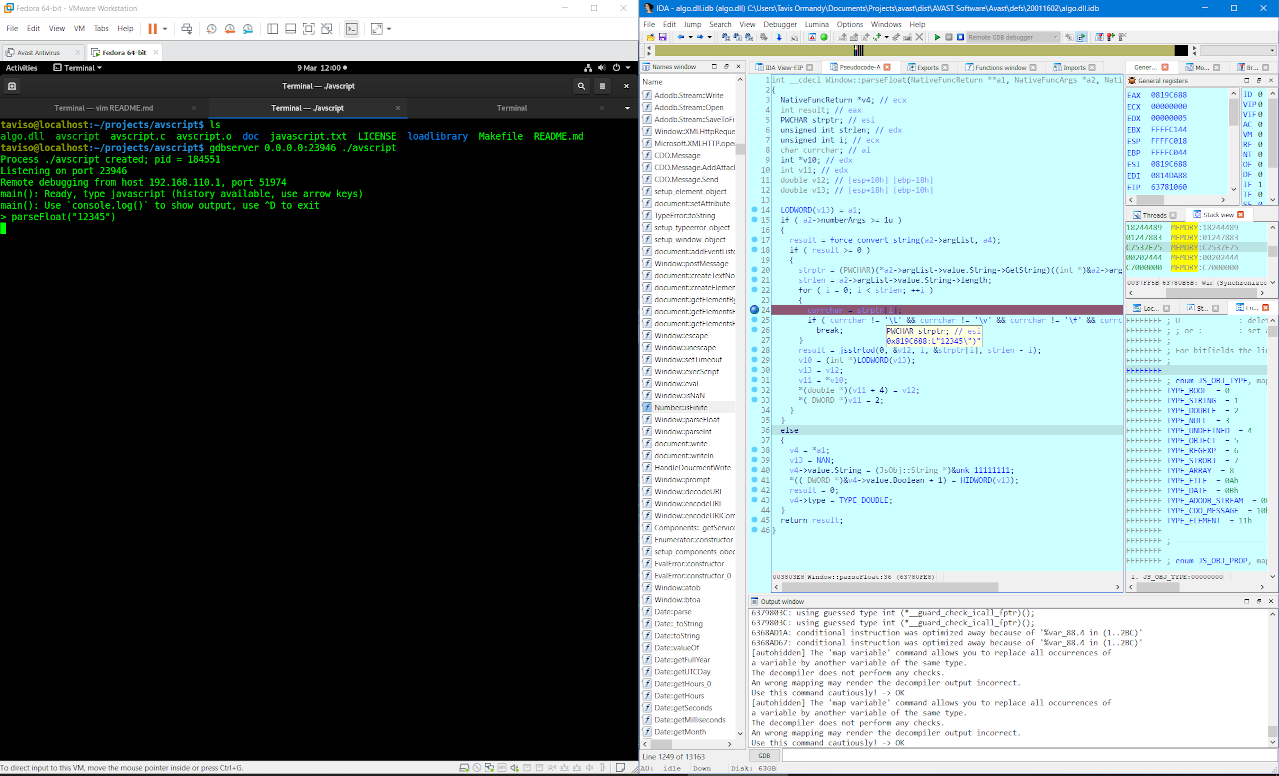 taviso/avscript
Avast JavaScript Interactive Shell
 b3nac/injuredandroid
脆弱性のあるAndroidアプリケーションで、CTFスタイルで脆弱性の簡単な例を示します。