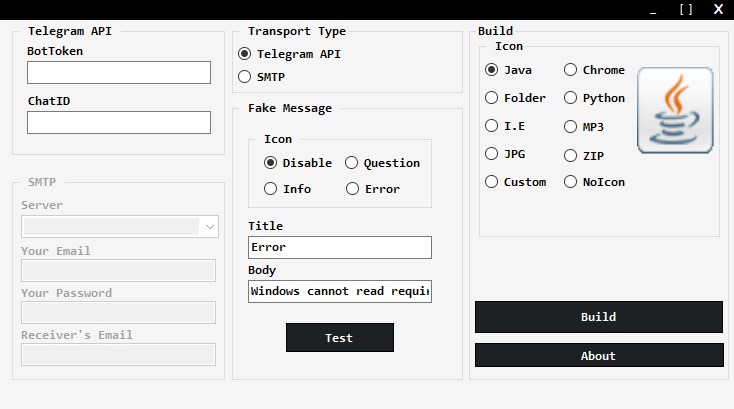
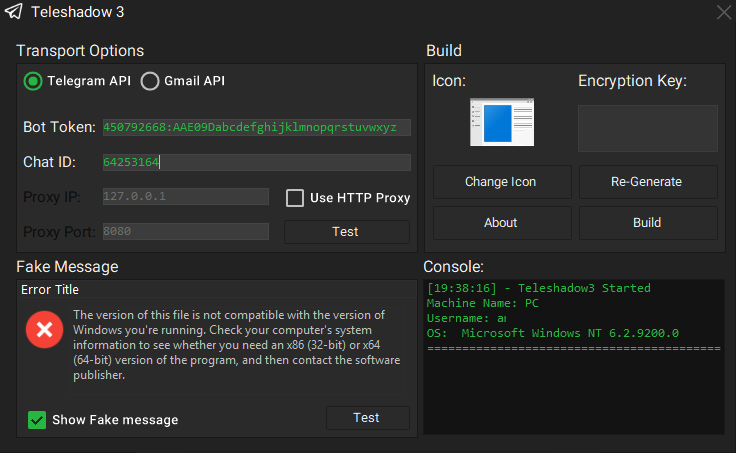
#3
 eternalc0der/teleshadow3
Telegram Desktop セッションスティーラー
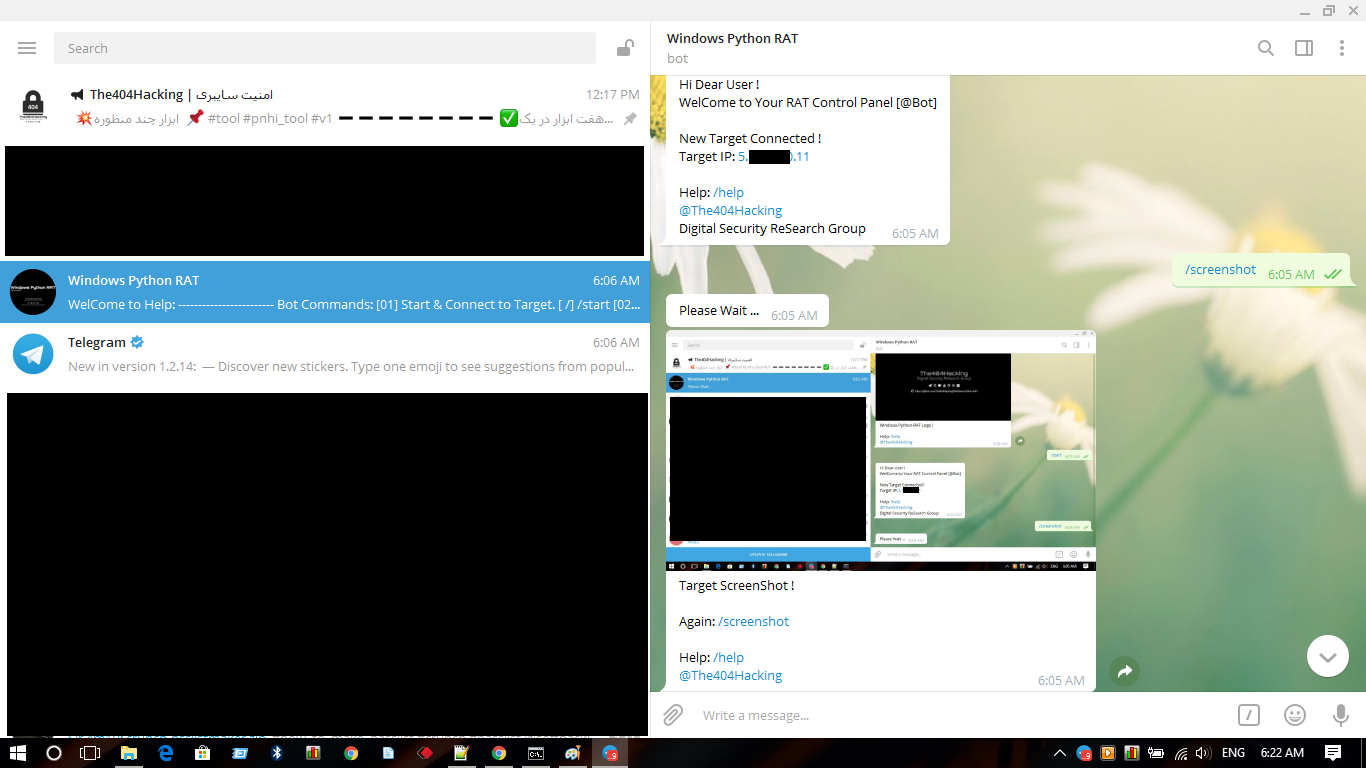 the404hacking/windows-python-rat
Sir.4m1R による Python を使用した新しい Microsoft Windows リモート管理ツール [RAT]。
 digiprosec/microtrick
MikroTik RouterOS デバイス上で認証なしの完全な管理者アクセスを取得するために、MikroTrick SSH チェーン(CVE-2026-86060、CVE-2026-67279)を悪用する自己完結型の Python PoC。
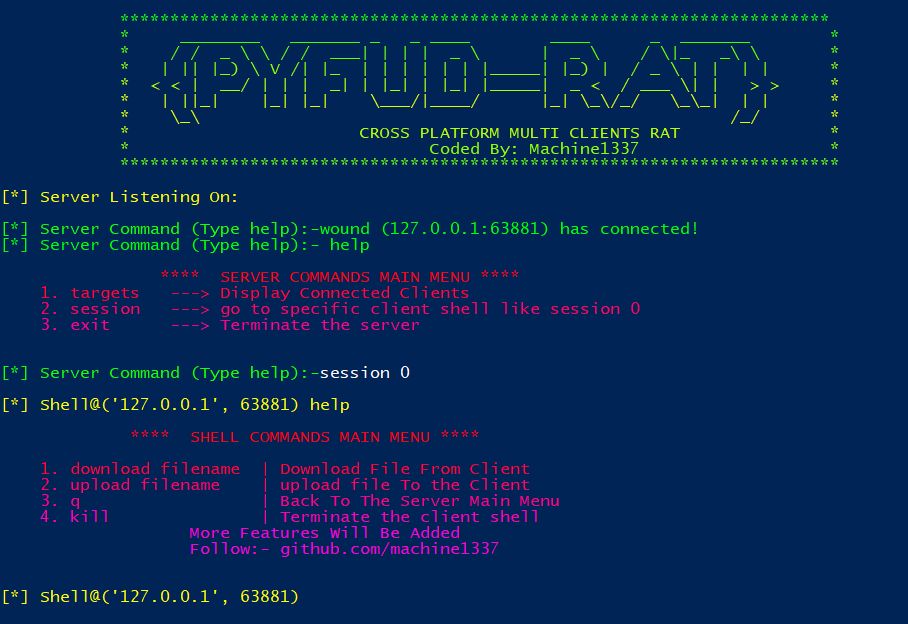 machine1337/pyfud
クロスプラットフォーム リモートアクセス型トロイの木馬 (RAT)
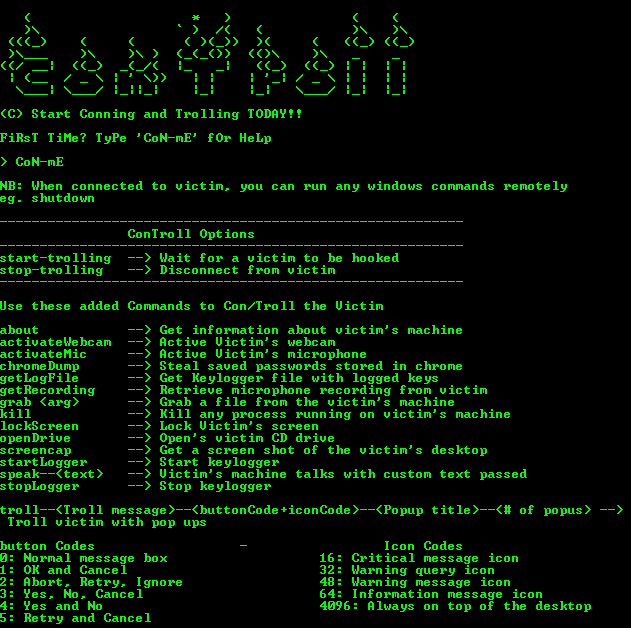 lithium876/controll_remote_access_trojan
感染したWindowsマシンに対して管理者権限を確立する、非常にシンプルなリモートアクセス型トロイの木馬を作成しました。
 xlinshan/coldroot
愛情を込めて作られたMac OSトロイの木馬(RAT) <3
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# スタブ - 修正版
 h3xduck/umbra
4.xおよび5.xカーネルバージョンを標的とするLKMルートキットであり、リモートホストへのリバースシェルの生成、マルウェアの起動などを可能にするバックドアを開きます。
 stphivos/rat-shell
Windows リモートアクセス型トロイの木馬 (RAT)
 zarkones/bloodfangc2
Windows(64 & 32ビット)向けのモダンなPICインプラント
 jofpin/backcookie
Cookie を使用した小型バックドア。
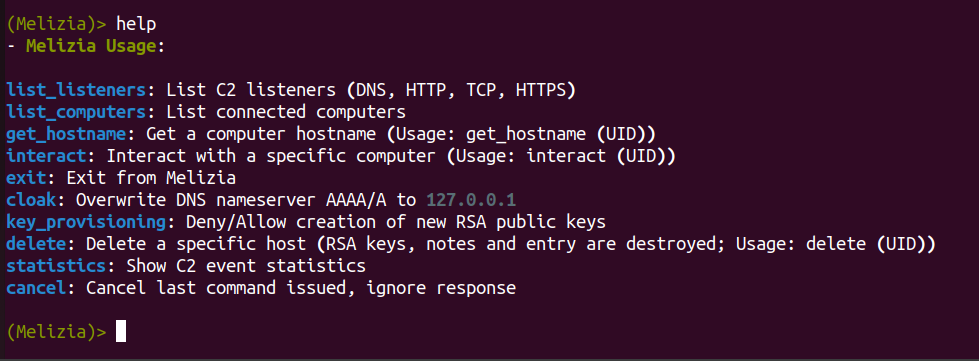 demon-i386/zoshrinkc2
DNS over HTTPSを標的とするマルウェア(一度だけ実行される)
 5alt/zerorat
ZeroRATはWindows上で動作するワンライナー遠隔操作ツールです。
 rvrsh3ll/rendezvousrat
libp2p を利用した自己修復型 RAT
 ahhh/ntp_trojan
Pythonで書かれたリバースNTPリモートアクセス型トロイの木馬、ペネトレーションテスター向け