
 #1
敵対者シミュレーション、レッドチームインフラ、C2フレームワーク、運用セキュリティツール。
Kitploit おすすめ
 renorobert/virtualbox-cve-2018-2844
VirtualBox CVE-2018-2844 向けのC言語ベースの概念実証エクスプロイト。セキュリティ研究およびテスト用に、ハイパーバイザーのネットワークドライバーにおけるヒープオーバーフローの脆弱性を実証します。
 master-of-servers/mose
構成管理サーバー向けポストエクスプロイテーションツール
 nollium/cve-2024-9264
Grafana の任意ファイル読み取りおよび RCE (CVE-2024-9264) のエクスプロイト
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
CompMgmtLauncher & Sharepoint の DLL 検索順序ハイジャックによる OneDrive 経由の UAC バイパス/永続化
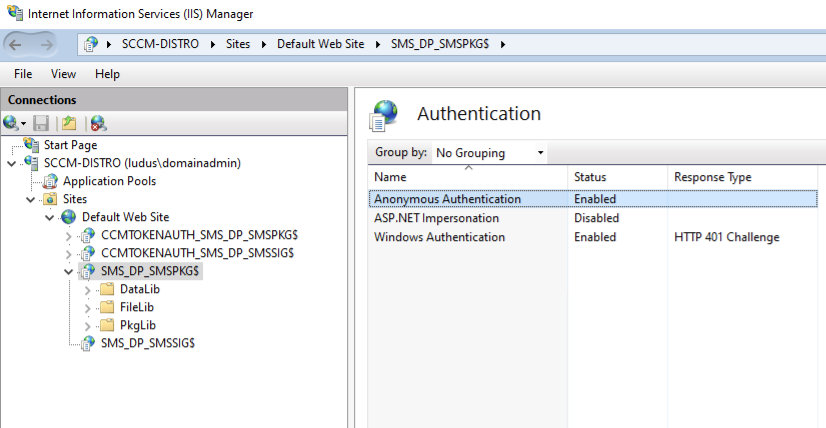 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) 共有に保存された興味深いファイルを HTTP(s) 経由で発見します
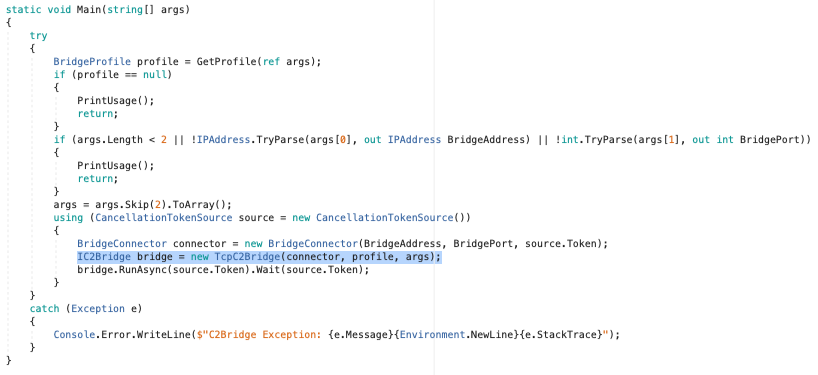 cobbr/c2bridge
C2Bridges は、開発者が新しいカスタム通信プロトコルを作成し、Covenant 内ですぐに活用できるようにします。
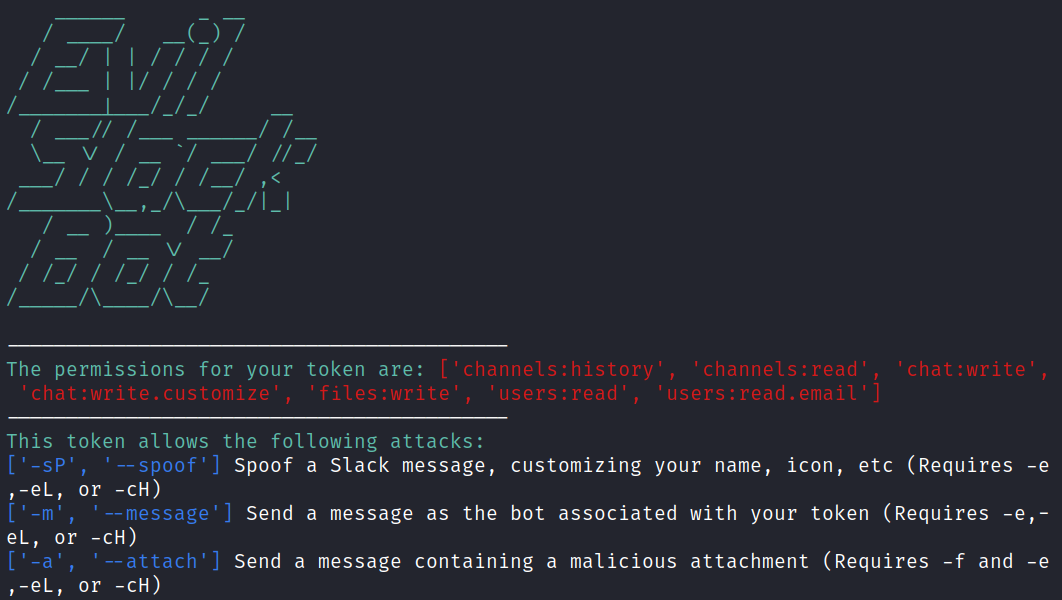 drew-sec/evilslackbot
レッドチーム演習用のSlackボットフィッシングフレームワーク
 manuelberrueta/flowanalyzer
FlowAnalyzerは、OpenID Connect (OIDC)を含むOAuth 2.0フローのテストと分析を支援するツールです。
 brl/grlh
eBPF verifierを無効化する脆弱性を悪用するProof-of-conceptで、任意のeBPFコードの実行を可能にし、カーネルレベルの権限昇格を実現します。
 codewhitesec/httpremotingobjrefleak
追加リソース: HTTP .NET Remotingを介したObjRefsの漏洩・悪用 (CVE-2024-29059)
 decoder-it/tokenstealer
プロセスまたはユーザートークンを列挙・窃取・偽装して、他のユーザーとしてコマンドを実行できるWindowsトークン操作ユーティリティ。SeImpersonateおよびSeAssignPrimary特権を活用します。
 ekitji/siem
Windowsの特権昇格、設定ミスのあるACL、サービス、スケジュールタスク、脆弱なドライバの攻撃的発見のための厳選されたSIEMクエリとテクニック。
 blacksnufkin/rusty-playground
マルウェア開発を学ぶ際に書いたRustプログラム
 cyberstruggle/chalumeau
Chalumeauは、自動化、拡張可能、カスタマイズ可能なcredential dumpingツールであり、powershellとpythonに基づいています。
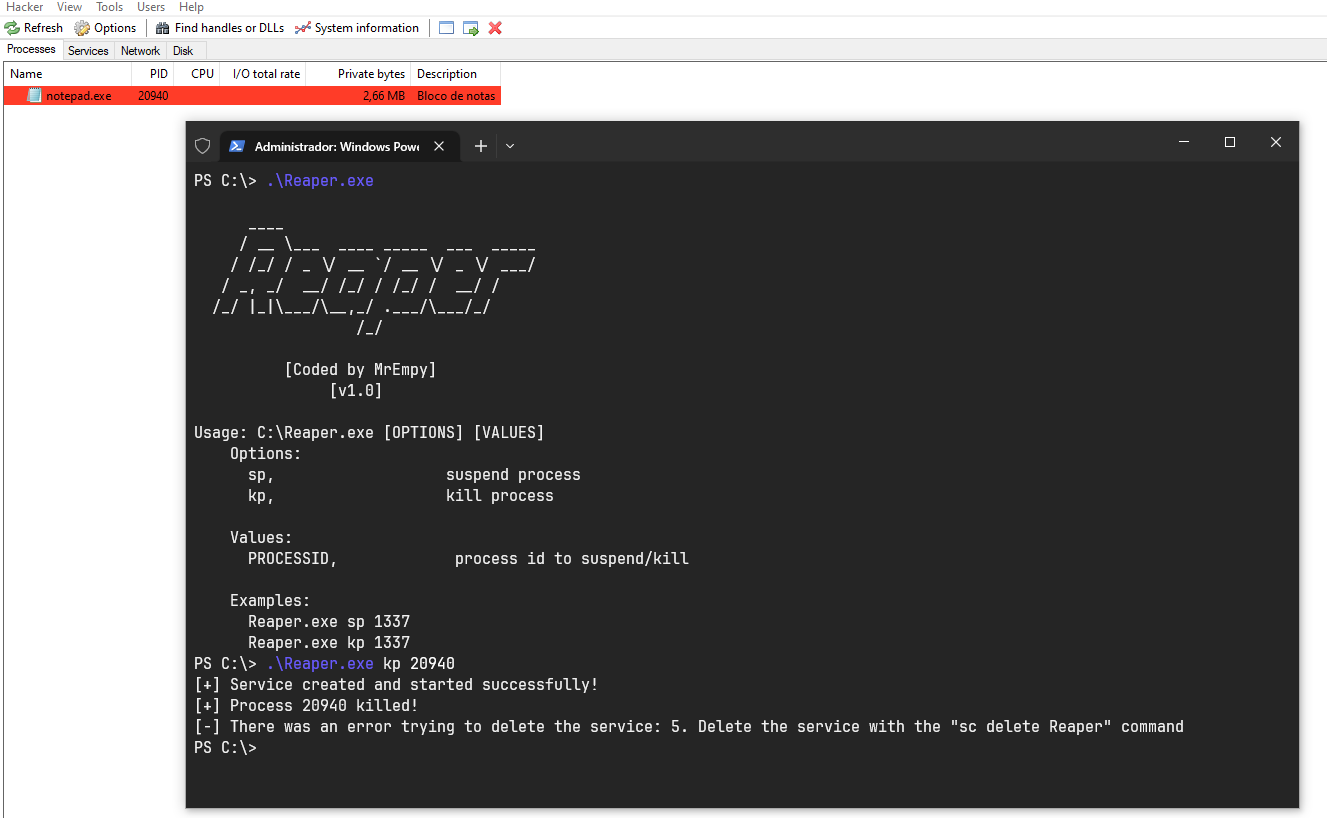 brosck/reaper
kprocesshacker.sysドライバを標的とした概念実証(PoC)BYOVDエクスプロイト。Windowsシステム上でカーネルレベルの特権を使用してプロセスを強制終了または停止させます。
 n3rada/mssqland
ターゲット内C#製のMicrosoft SQL Server(MS SQL / MSSQL)用ポストエクスプロイテーションツールで、任意の深さのリンクサーバーチェーンをたどり、各ホップでカスケードログイン権限借用を行います。
 0x09al/browser-c2
ブラウザを使用してC2操作を行うポストエクスプロイテーションエージェント。








