#1

 trufflesecurity/of-cors
タイポスクワッティングドメインとブラウザのService Workerを使用して、バグバウンティターゲットの内部ネットワークを調査する、自動化されたCORS設定ミス発見ツール。
 horizon3ai/cve-2022-47966
CVE-2022-47966 の概念実証エクスプロイト。SAML レスポンスの操作による、複数の ManageEngine 製品における認証前リモートコード実行の脆弱性です。
 w01fh4cker/screenconnect-authbypass-rce
ConnectWise ScreenConnect における CVE-2024-1708 および CVE-2024-1709 のエクスプロイトスクリプト。認証バイパスとリモートコード実行を可能にし、ユーザー作成とプロキシサポートを備えています。
 cobalt-strike/beacon_health_check
このアグレッサースクリプトは、ビーコンのノートフィールドを使用して、ビーコンの健全性状態を示します。
 shutdownrepo/dcshadow
Mimikatz lsadump::dcshadowのPython代替
 0xsh3llf1r3/coldwer
Cobalt Strike BOFでEDR/AVプロセスをフリーズし、WerFaultSecure.exeのPPLバイパスを使用してLSASSをダンプする
 ariary/notionterm
Notion APIをプロキシとしてNotionページにリバースシェルを埋め込み、暗号化および認証された通信を用いたステルスなリモートシェルセッションを可能にし、レッドチームオペレーションを支援します。
 mthcht/purpleteam
Purpleteamスクリプトのシミュレーションと検知 - SOC検知のためのイベントトリガー
 grahamhelton/usp
udevルールを作成して指定したペイロード(バイナリまたはスクリプト)の実行をトリガーすることにより、Linuxシステムに永続化を確立します。

 deepinstinct/shimme
OfficeClickToRun RPCと文書化されていないshim操作を利用してSYSTEMプロセスにDLLを注入する、Windowsの権限昇格とコードインジェクションのPoC。
 nvisosecurity/interceptor
Interceptor は、カーネル空間で EDR/AV ソリューションを改ざんすることに焦点を当てたカーネルドライバーです
 memoryo3o/bypassuac
Windows UACバイパスツール。ホワイトリストベースの手法を使用してサイレントに特権昇格を行い、Cobalt Strikeペイロードと互換性があり、ポストエクスプロイトアクセスを実現します。
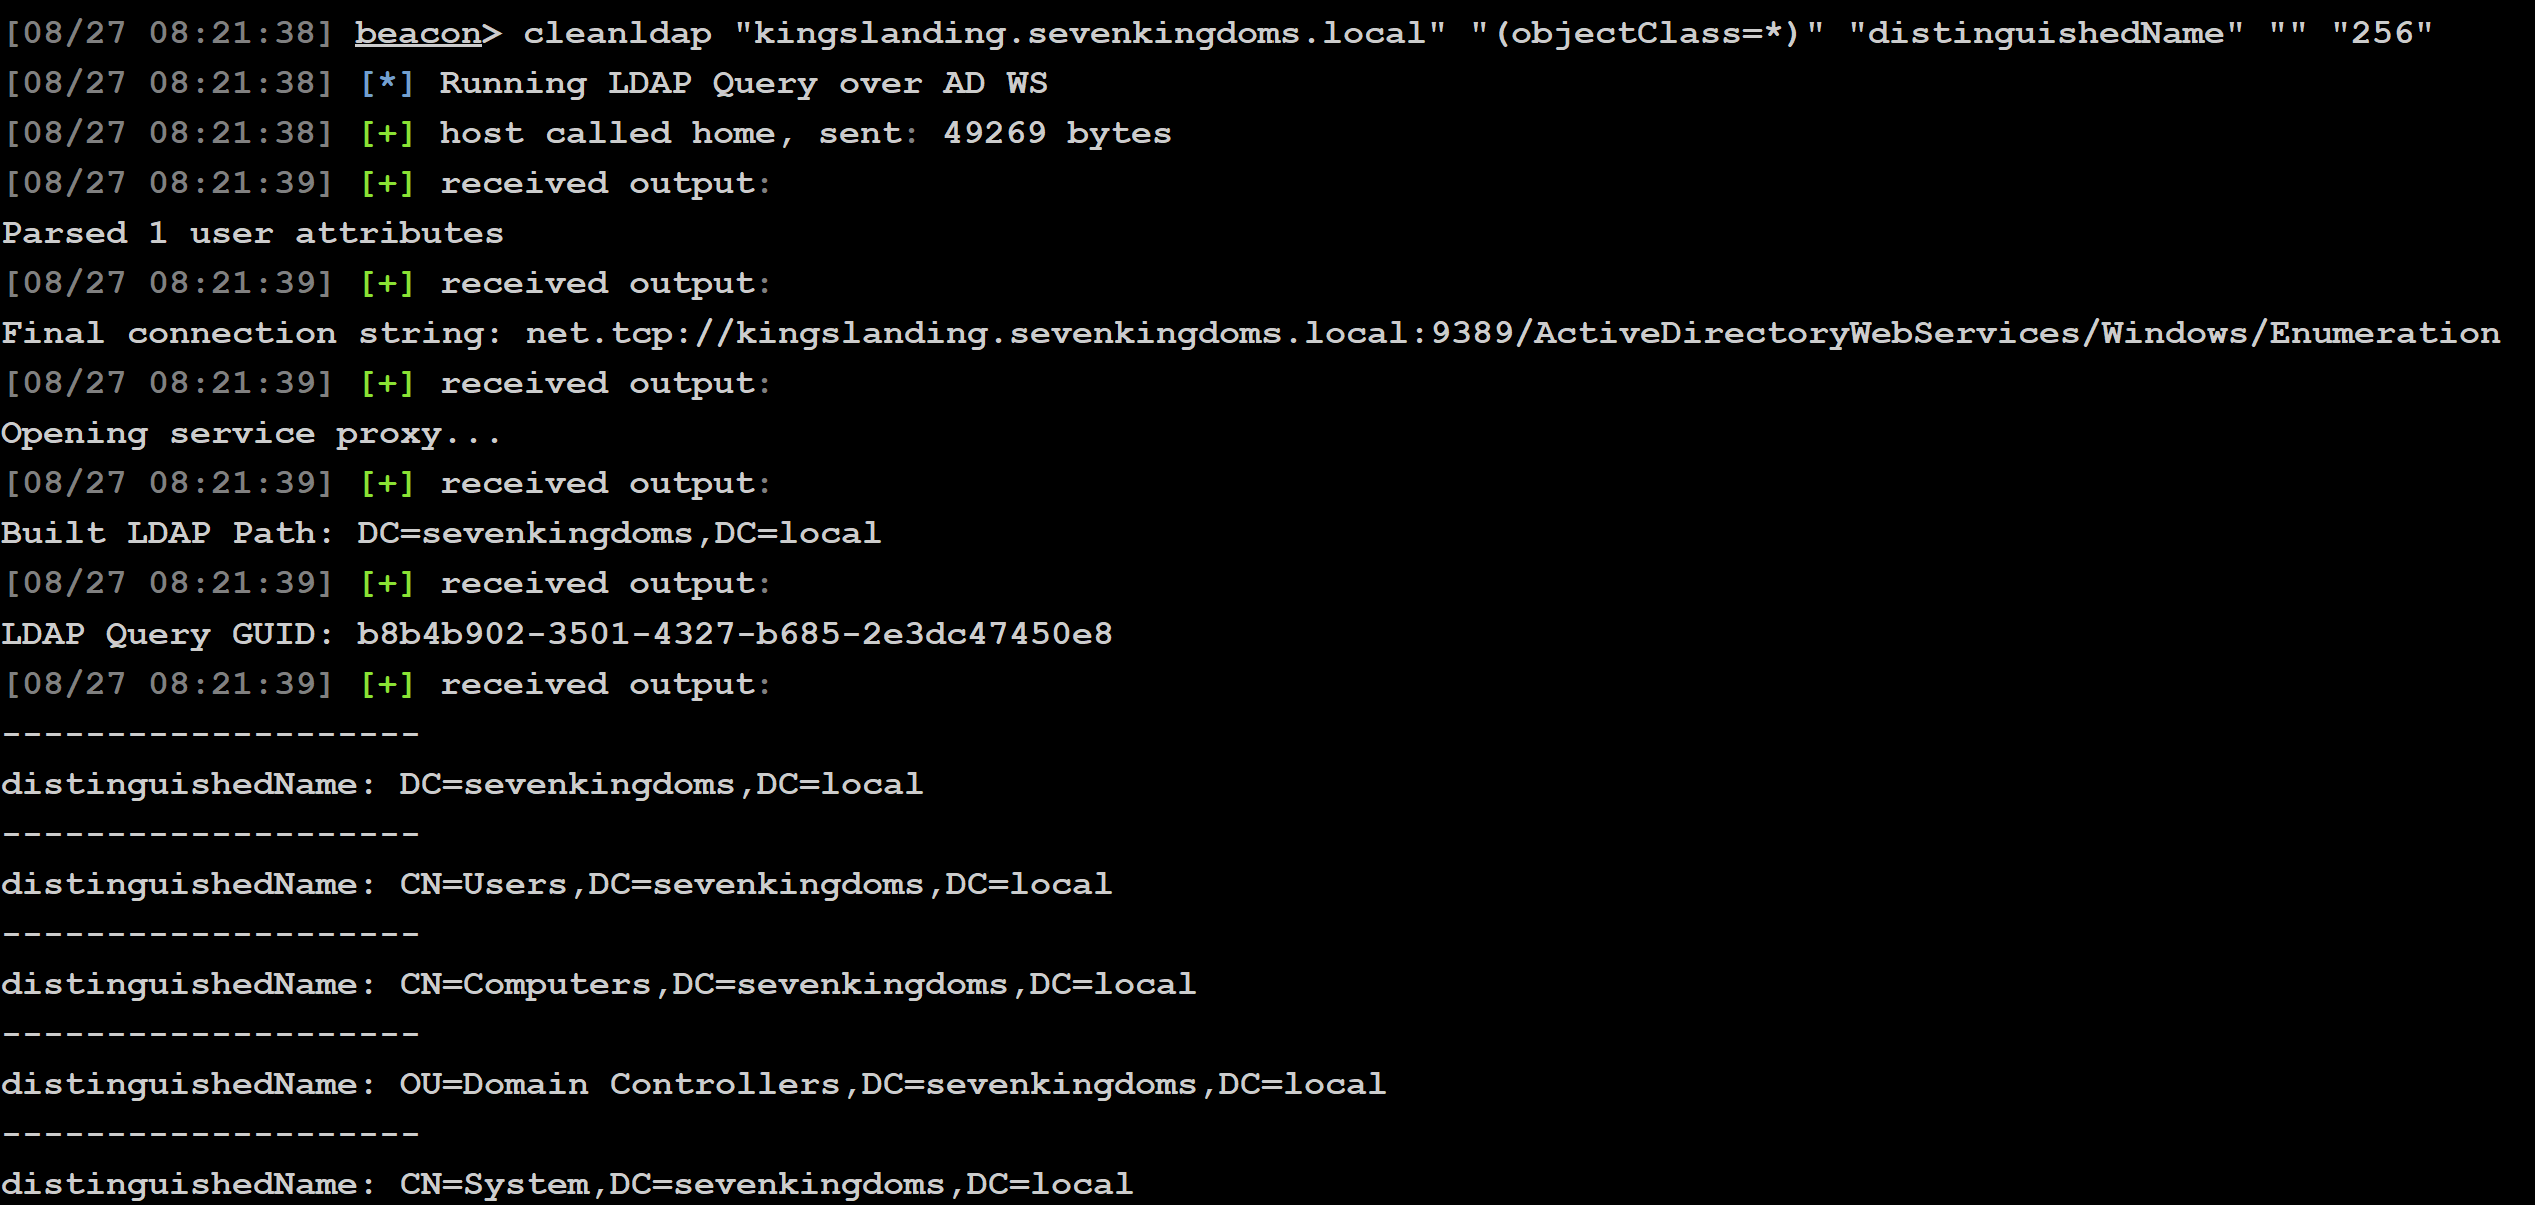 mandiant/cleanldap
AD WSを介したActive Directory偵察のためのステルス性LDAPクエリBOF。属性列挙とデータ収集を可能にし、レッドチーム運用に使用します。
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE権限昇格脆弱性のCS反射ロードプラグイン。すぐに使え、メモリ経由でロードし、難読化されたドライバ名をロードすることでDefender/EDRをバイパスします。
 withsecurelabs/modulestomping
モジュールストンピング(正規のWindowsモジュールに悪意のあるコードを隠す手法)に関する研究と概念実証。ドキュメントと実装の詳細を含む。
 w01fh4cker/cve-2024-22120-rce
Zabbixサーバーの監査ログにおける時間ベースのSQLインジェクション --> RCE