
 #1

 namazso/dll-proxy-generator
任意のDLL用のプロキシDLLを生成する

 huntandhackett/concealed_code_execution
Windows上でのコード実行を隠蔽することに依存する攻撃手法を説明するツールと技術文書
 jas502n/cve-2019-19781
Citrix ADCを標的としたCVE-2019-19781用のPythonエクスプロイト。テンプレートインジェクションを使用して脆弱なゲートウェイでリモートコード実行を実現します。
 ccob/shwmae
特権コンテキストからWindows Helloを悪用し、プロテクターを列挙し、鍵を復号し、PRT/TGTトークンを抽出し、WebAuthnリクエストをプロキシし、ソフトウェアベースの秘密鍵をダンプします。
 saadahla/githubc2
GitHubをC2として使用するデモンストレーション、無料API = 無料のC2インフラストラクチャ
 twili8/homer
メモリからPE Windowsペイロードをロードする位置非依存シェルコードを生成するためのDonutの回避型フォーク
 naksyn/processstomping
実行可能ファイルのセクション上でシェルコードを実行するためのProcessOverwritingのバリエーション
 kingsabri/godofwar
GodOfWar - 悪意のあるJava WARビルダー(内蔵ペイロード付き)
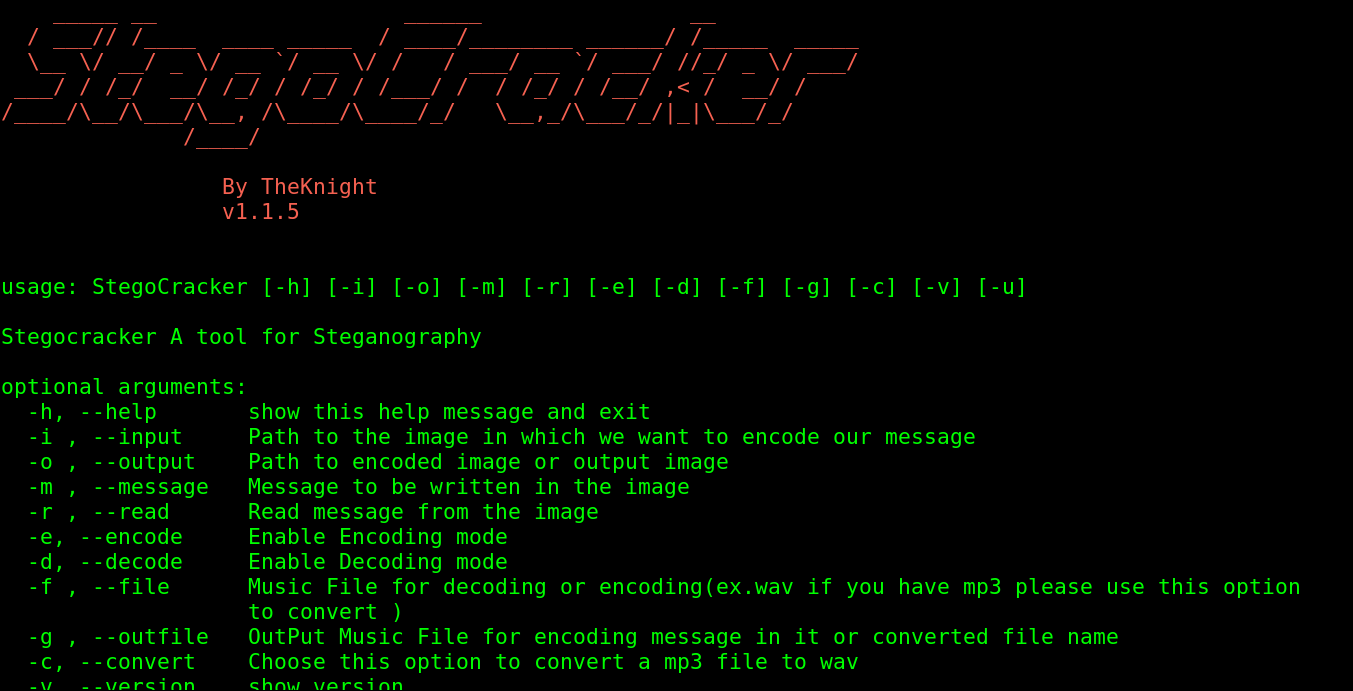 w1ldn16h7/stegocracker
Stegoは、画像や音声ファイルに秘密のメッセージを隠せる、オープンソースで無料のステガノグラフィーツールです。画像や音声ファイルに変化は見られません。しかし、元の画像や音声ファイルの中に秘密のメッセージが隠されています。
 nccgroup/change-lockscreen
SYSTEMとしてネットワーク認証をトリガーする攻撃的ツール
 jm00nj/phantom-evasion-loader
SROPとゼロコピーインジェクションを利用してEDR/XDRおよびカーネルモニターを回避するx64アセンブリインジェクションエンジン。最小限の検出面でXOR暗号化ペイロードを配信します。
 sech0us3/waf-checker
ファイアウォールベンダーを検出し、19の攻撃カテゴリを高度な回避ペイロードでテストし、CLI、Cloudflare Worker、Dockerを介して色分けされたバイパス分析を提供する自動WAF評価ツール。

 thundergunexpress/badministration
非技術的な脆弱性を介して管理アプリケーション(SolarWinds Orion、McAfee ePO)を悪用する攻撃用ツール。クライアントの列挙、認証情報のスクレイピング、リモートコマンド実行、パッケージ操作を可能にし、レッドチーム運用を支援します。
 lixmk/concierge
コンシェルジュツールキット:物理アクセス制御の識別と悪用
 sirpedrotavares/proxylogon-exploit
proxylogon エクスプロイト - CVE-2021-26857









