#1

 pasquini-dario/project_mantis
Project Mantis: AIハッカーへのハッキングによる反撃;LLM駆動型サイバー攻撃に対する防御としてのプロンプトインジェクション
 1njected/cmloot
( System Center ) Configuration Manager ( SCCM/CM ) SMB shares に保存されている興味深いファイルを検索する
 jas502n/cve-2019-11580
CVE-2019-11580 向け Python エクスプロイト。Atlassian Crowd および Crowd Data Center のリモートコード実行脆弱性です。悪意のあるプラグインをアップロードして、対象サーバー上でシェルアクセスを実現します。
 incursi0n/bluesam
BlueHammer 脆弱性を悪用して SAM データベースのコピーを取得する Cobalt Strike Beacon Object File。
 ripits-sec/couchpotato
Windows 特権昇格ツール。ETW と AMSI にパッチを適用し、間接システムコールを使用して SeImpersonatePrivilege を悪用し、サービスアカウントまたは管理者を NT SYSTEM に昇格させる。
 mpgn/rails-doubletap-rce
Rails 5.2.2 における、パストラバーサル (CVE-2019-5418) と Ruby オブジェクトの逆シリアライゼーション (CVE-2019-5420) を利用した RCE
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 および CVE-2024-27199 認証バイパス --> JetBrains TeamCity Pre-2023.11.4 における RCE
 xaitax/totalrecall
このツールは、Windows 11のRecall機能からデータを抽出して表示し、PCのアクティビティスナップショットに関する情報に簡単にアクセスできるようにします。
 paranoidninja/boomerang
エージェント-サーバー型のHTTP+TCPトンネリングツールで、複数の内部サービスを外部ネットワークに公開します。レッドチーム運用のためのマルチレベルピボットとSOCKSプロキシ転送をサポートします。
 withsecurelabs/doublepulsar-usermode-injector
DOUBLEPULSARペイロードのユーザーモードシェルコードを使用して、任意のDLLを別のプロセスにリフレクティブにロードするためのユーティリティ。検出技術のテストやその他のセキュリティ研究での使用を目的としています。
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWaterは、Static Kittenグループの攻撃における主要なペイロードであり、全体的な敵対的作戦の基幹です。
 jingmatrix/pixel-ksu-root
Pixelデバイスのroot取得を支援するCVEリサーチとエクスプロイト
 ccob/gssapi-abuse
Active Directory ネットワーク内で GSSAPI の悪用が可能なホストを列挙するためのツール
 mr-un1k0d3r/redteamscripts
攻撃的レッドチームスクリプト集。プロセス終了、フィッシング用SPFバイパス、パスワードスプレー攻撃、ColdFusionパスワード復号化を含む。
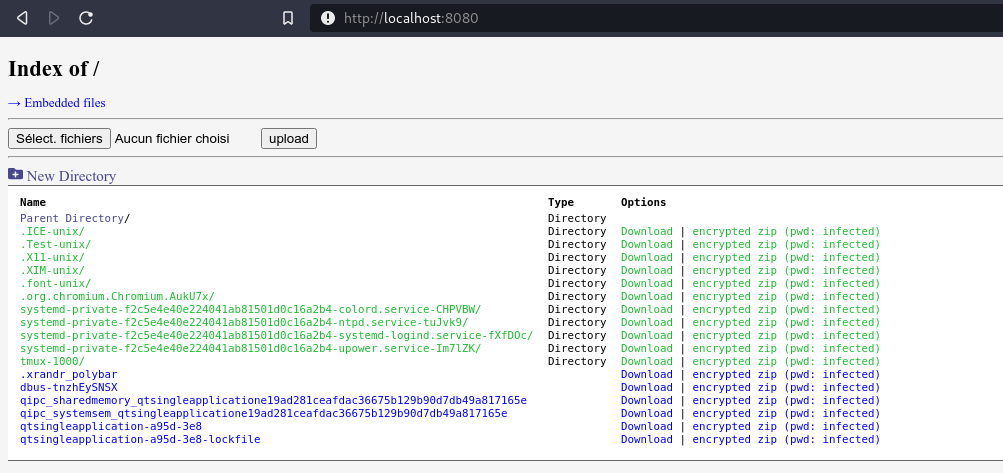 nodauf/swego
Golangで書かれたスイスアーミーナイフ的なWebサーバー。PythonのSimpleHTTPServerのようにシンプルでありながら、多くの機能を備えています。
 its-a-feature/bifrost
macOS Kerberos 向け Heimdal API と連携する Objective-C ライブラリおよびコンソール
 iilegacyyii/shellcrypt
シェルコードを難読化するQoLツール。将来的には、エンコード/暗号化/圧縮メソッドを連結できるようになる予定。