
 #1
敵対者シミュレーション、レッドチームインフラ、C2フレームワーク、運用セキュリティツール。
Kitploit おすすめ

 rofl0r/proxychains-ng
proxychains ng (new generation) - 動的リンクされたプログラムのソケット呼び出しをフックし、1つ以上のSOCKS/HTTPプロキシを通してリダイレクトするプリローダーです。メンテナンスされていないproxychainsプロジェクトの継続版です。sf.netページは現在…
 meta-llama/purplellama
LLMセキュリティを評価・改善するためのツールセット。
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 elder-plinius/t3mp3st
自律型レッドチーミングプラットフォーム;マルチエージェント攻撃的セキュリティメタハーネス
 blackarch/blackarch
ArchLinuxベースのペネトレーションテスターおよびセキュリティ研究者向けディストリビューション。
 yaklang/yakit
MITMプロキシ、Webファザー、リバースコネクションハンドラ、そして自動化されたセキュリティテストとエクスプロイトのためのプラグインシステムを備えたオールインワンのペネトレーションテストプラットフォーム。
 goochbeater/spiritual-spell-red-teaming
各種LLM、主にClaudeを脱獄(ジェイルブレイク)するためのリポジトリです。
 a-poc/redteam-tools
レッドチーム/ペネトレーションテストのためのツールとテクニック
 yeyintminthuhtut/awesome-red-teaming
素晴らしいレッドチーミングリソースのリスト

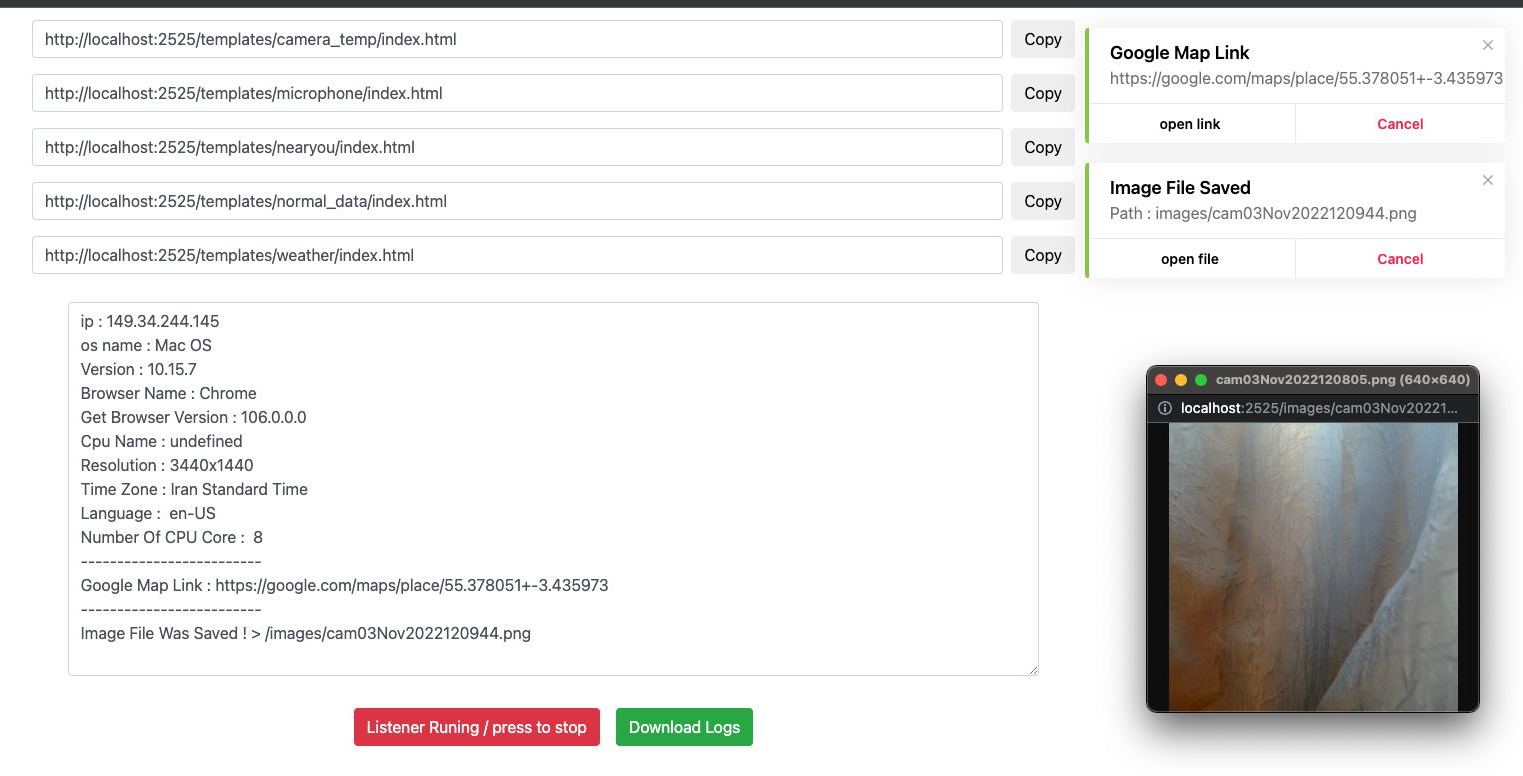 ultrasecurity/storm-breaker
ソーシャルエンジニアリングツール [ウェブカメラ・マイク・位置情報へのアクセス] {Py,JS,PHP}を使用
 mandiant/commando-vm
カスタマイズ可能なWindowsベースの仮想マシン配布で、ペネトレーションテストやレッドチーム運用のための攻撃的セキュリティツールがプリパッケージされています。
 brucedevices/firmware
捕食型ESP32ファームウェア
 snailsploit/claude-red
Web、AD、ワイヤレス、クラウド、エクスプロイト開発にわたるエキスパートのレッドチーム手法をClaudeに事前学習させる、78個のオフェンシブセキュリティSKILL.mdモジュールのキュレーションされたライブラリ。
 trusted-ai/adversarial-robustness-toolbox
敵対的機械学習セキュリティのためのPythonライブラリ。レッドチームとブルーチームが、主要なMLフレームワーク上で回避、ポイズニング、抽出、推論の各攻撃と防御を実行できるようにします。
 yarrick/iodine
DNSサーバーを介してIPv4データをトンネリングし、ファイアウォールの制限を回避して、ペネトレーションテスト用の隠密なネットワークアクセスを提供します。
 samyk/poisontap
USB経由でロック・パスワード保護されたコンピュータを悪用し、永続的なWebSocketベースのバックドアを仕掛け、内部ルーターを暴露し、Raspberry Pi Zero & Node.jsを使ってCookieを吸い取ります。
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…








