#1
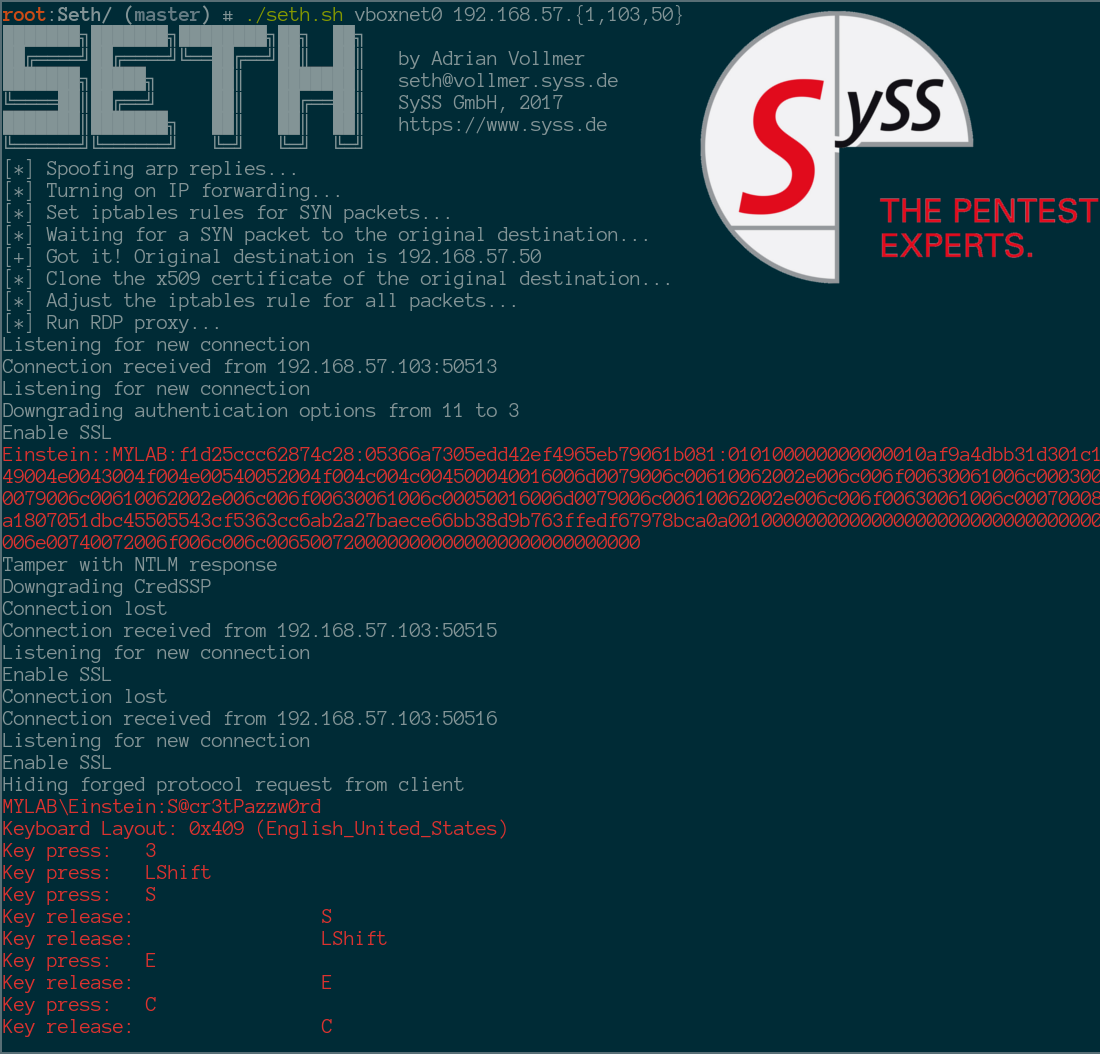
 syss-research/seth
MitM攻撃を実行し、RDP接続から平文の認証情報を抽出します
 ascotbe/kernelhub
:palm_tree:Linux、macOS、Windows のカーネル権限昇格脆弱性コレクション。コンパイル環境、デモ GIF マップ、脆弱性の詳細、実行可能ファイルを収録(権限昇格脆弱性集)

 cn33liz/p0wnedshell
PowerShell Runspace ポストエクスプロイテーションツールキット
 bashfuscator/bashfuscator
完全に設定可能で拡張可能なBash難読化フレームワーク。このツールは、レッドチームとブルーチームの両方を支援することを目的としています。
 matrixleons/evilwaf
evilwafは、一般的なWebアプリケーションファイアウォール(WAF)を検出してバイパスするように設計されたペネトレーションテストツールです。
 bytecode77/r77-rootkit
ファイルレスリング3ルートキット(インストーラと永続化機能付き)。プロセス、ファイル、ネットワーク接続などを隠蔽します。
 jthuraisamy/syswhispers2
AV/EDR回避:直接システムコールによる回避。
 threatexpress/domainhunter
期限切れドメインのカテゴリ化/レピュテーションとArchive.orgの履歴をチェックし、フィッシングやC2ドメイン名の有望な候補を特定します。
 k4m4/kickthemout
💤 ARPスプーフィング攻撃を実行して、ネットワークからデバイスを強制切断します。
 uphiago/recon-skills
現場検証済みの攻撃的セキュリティスキルパック。偵察とペネトレーションテストのための169のテクニックを収録。CORS、SSRF、サブドメイン乗っ取り、クラウドIAMの悪用、SCADA列挙、および45以上のセクターにわたる自動CMS検出をカバーしています。
 drk1wi/portspoof
すべての65535 TCPポートでオープンポートとサービスシグネチャをエミュレートし、偵察を遅らせ、スキャナーを混乱させ、説得力のある偽のサービスとターピッティングで攻撃者のリソースを浪費します。
 calebstewart/pwncat
LinuxおよびWindowsをサポートするクロスプラットフォームで、リバース/バインドシェルを介した列挙、権限昇格、永続化、C2操作を自動化するポストエクスプロイテーションプラットフォーム。
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 設計とリファレンスガイド