#1
 hackerhouse-opensource/mssettingsdelegateexecute
ms-settings DelegateExecute レジストリキーを使用して Windows 10/11 x64 の UAC を回避します。
 hackerhouse-opensource/iscsicpl_bypassuac
x64 Windows 7 - 11 用の UAC バイパス
 7h30th3r0n3/ollamahound
Ollamaオープンインスタンス向けの大規模偵察、バージョンフィンガープリンティング、CVEテスター、そしてライブ悪用フレームワーク。
 daem0nc0re/tangledwinexec
Windows プロセス実行手法を調査するための PoC とツール
 mavlevin/utorrent-cve-2020-8437
mavlevin による uTorrent の脆弱性 CVE-2020-8437 のエクスプロイト
 simoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-
マイクロソフトは、Officeスイートのゼロデイ脆弱性CVE-2026-21509に対する緊急パッチをリリースしました。この脆弱性は、ユーザーがファイルを開くだけでOLE/COMの緩和策を回避されるものです。同社は、Office 2021以降向けの「サービス側の変更」が強固な壁であると考えています。
 simoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity
Fortinetの2026年1月27日付の**CVE-2026-24858**に対する緩和策は、`[email protected]`のような特定のアカウントをブロックすることに焦点を当てていますが、SAMLステートマシンの**時間的脆弱性**には対処できていません。
 simoesctt/sctt-2026-33-0002-dwm-visual-field-singularity
Windows DWMを標的としたエクスプロイト研究。理論上の視野特異点(Visual-Field Singularity)を介してローカル権限昇格を達成し、グラフィックス分離とVBSをバイパスします。
 simoesctt/-sctt-2026-33-0002-dwm-visual-field-singularity
Windows デスクトップ ウィンドウ マネージャーにおける視覚フィールド特異点を武器化し、グラフィックス分離とVBSを時間的視覚オーバーレイで回避しながら、SYSTEMへのローカル権限昇格を達成します。
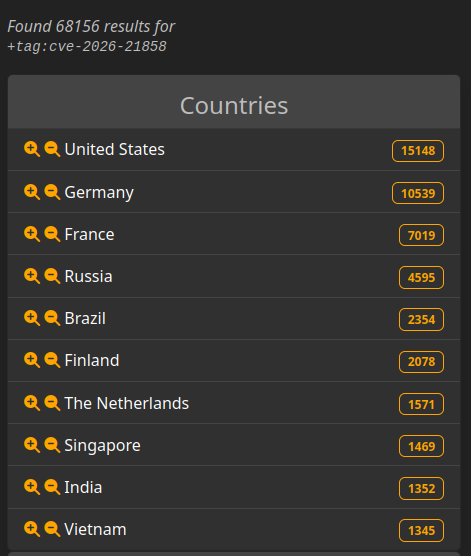 alhakim88/cve-2026-21858
自動化されたn8n向けエクスプロイトチェーン。任意ファイル読み取り、管理者トークンの偽造、サンドボックス回避を組み合わせ、認証なしのリモートコード実行を実現します。
 ridpath/terrminus-cve-2026-2406
AsyncIOスキャナー&エクスプロイトフレームワーク for CVE-2026-24061(Telnet NEW_ENVIRON 認証バイパス)。高並行ディスカバリ、パッシブフィンガープリンティング、および認可されたrootシェル昇格を特徴とします。
 simoesctt/ctt-sovereign-vortex
CVE-2026-2406 のエクスプロイト。Terrminus 認証ゲートウェイを標的とし、時間的分散を用いてフィンガープリンティングと行動 AI を回避し、不正な管理者アクセスを達成します。
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud シングルサインオン(SSO)は、FortiGate/FortiManager/FortiAnalyzer を登録するとデフォルトで有効になる機能ですが、重大な認証バイパスの脆弱性を含んでいます。
 imbas007/auth-bypass-cve-2025-40554
SolarWinds Web Help Deskの認証バイパスであるCVE-2025-40554の概念実証エクスプロイト。Nucleiテンプレートと、オプションの資格情報ログインを使用した単一またはバッチターゲットテスト用のPythonエクスプロイトを含む。
 aavamin/cve-2026-24423
CVE-2026-24423の再現スクリプト。SmarterMail ConnectToHubにおける信頼境界違反により、SSRFおよび潜在的なリモートコード実行を引き起こします。シミュレートされたHubサーバーと、脆弱なAPIをトリガーするための手順が含まれています。
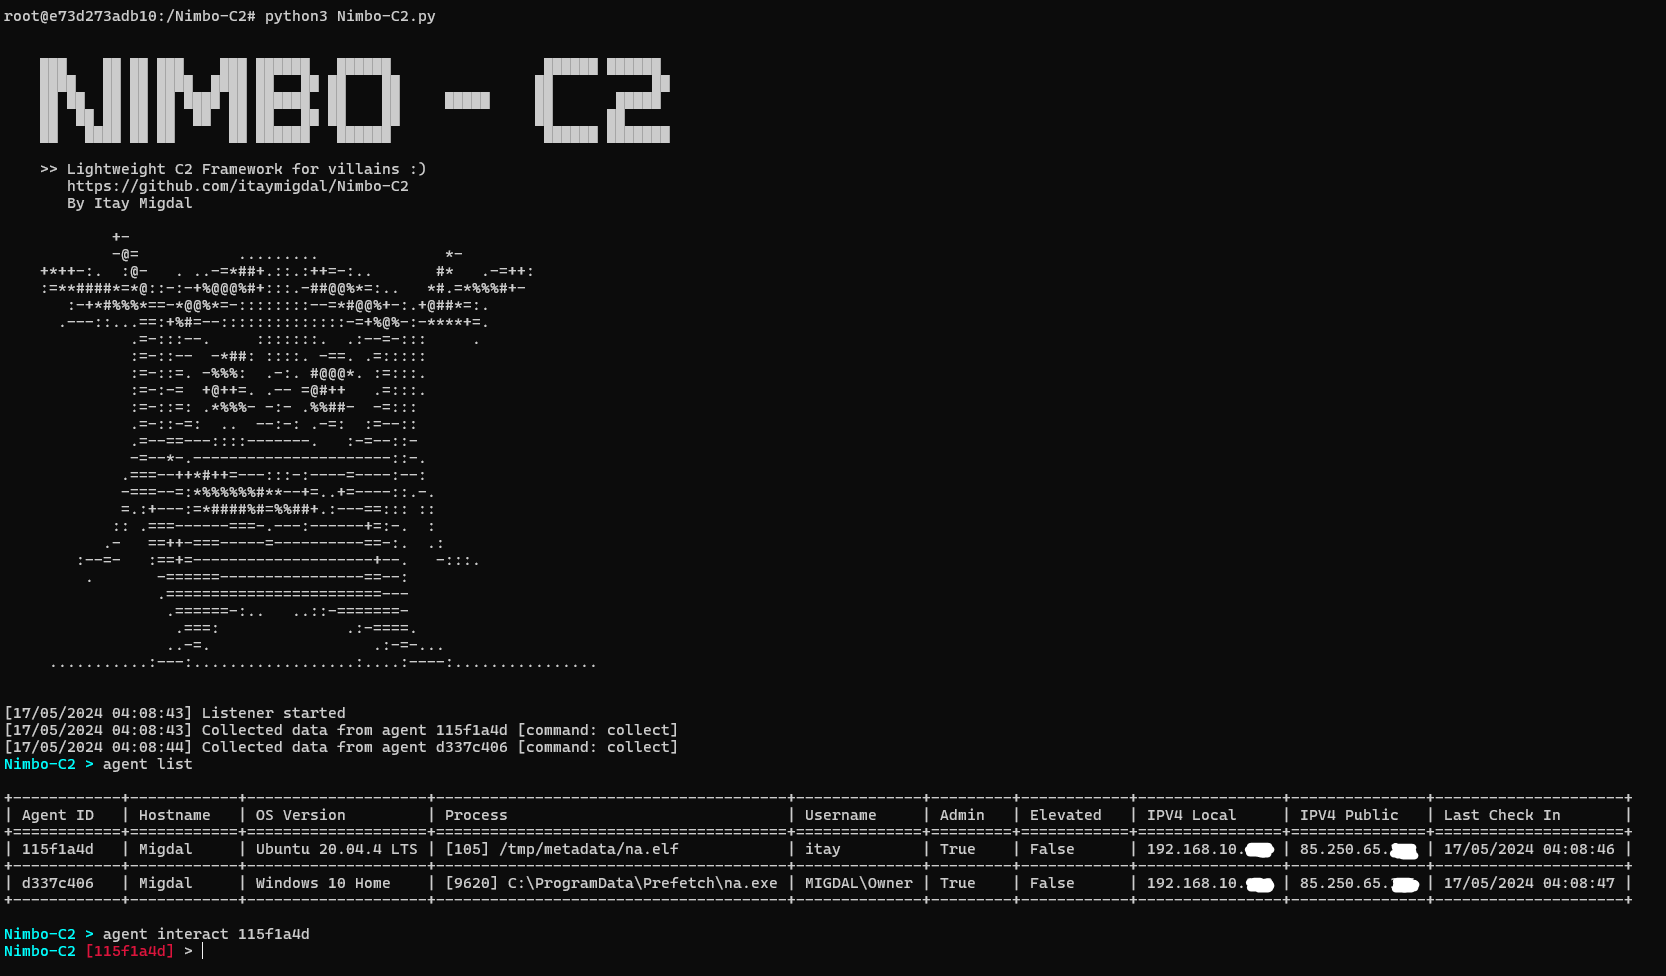 itaymigdal/nimbo-c2
Nimbo-C2は、もう一つの(シンプルで軽量な)C2フレームワークです。
 0xsh3llf1r3/coldwer
Cobalt Strike BOFでEDR/AVプロセスをフリーズし、WerFaultSecure.exeのPPLバイパスを使用してLSASSをダンプする