
 #1
 knavesec/max
BloodHound向けのツール群で、ドメインパスワード監査、権限パス分析、エッジ操作、およびカスタムCypherクエリを可能にし、Active Directoryの攻撃面マッピングを最大化します。
 chris408/ct-exposer
Certificate Transparencyログを検索してサブドメインを発見するOSINTツール
 ga0/netgraph
Web UIを備えたクロスプラットフォームのHTTPスニファー
 firefart/hijagger
すべてのNPMおよびPypiパッケージのメンテナーをチェックし、ドメインの再登録によって乗っ取り可能なパッケージを検出します
 morpheuslord/gpt_vuln-analyzer
ChatGPT API、Bard API、Llama2、Python-Nmap、DNS Recon、PCAP、JWT reconモジュールを使用し、NmapスキャンデータとDNSスキャン情報に基づいて脆弱性レポートを作成するためにGPT3モデルを利用します。また、サブドメイン列挙も広範囲に実行できま…
 hisxo/reconaizer
Burp Suite 拡張機能で、Burp に OpenAI (GPT) を追加し、バグバウンティの偵察を支援してエンドポイント、パラメータ、URL、サブドメインなどを発見します!
 c0rv4x/project-black
スキャンモジュールを備えたペンテスト/バグバウンティの進捗管理
 biggiesmallsag/nighthawkresponse
インシデントレスポンスフォレンジックフレームワーク
 ronin-rb/ronin
Roninは、セキュリティ研究と開発のためのフリーでオープンソースのRubyツールキットです。Roninはまた、サードパーティのgitリポジトリを介したコード、エクスプロイト、ペイロードなどの迅速な開発と配布を可能にします。
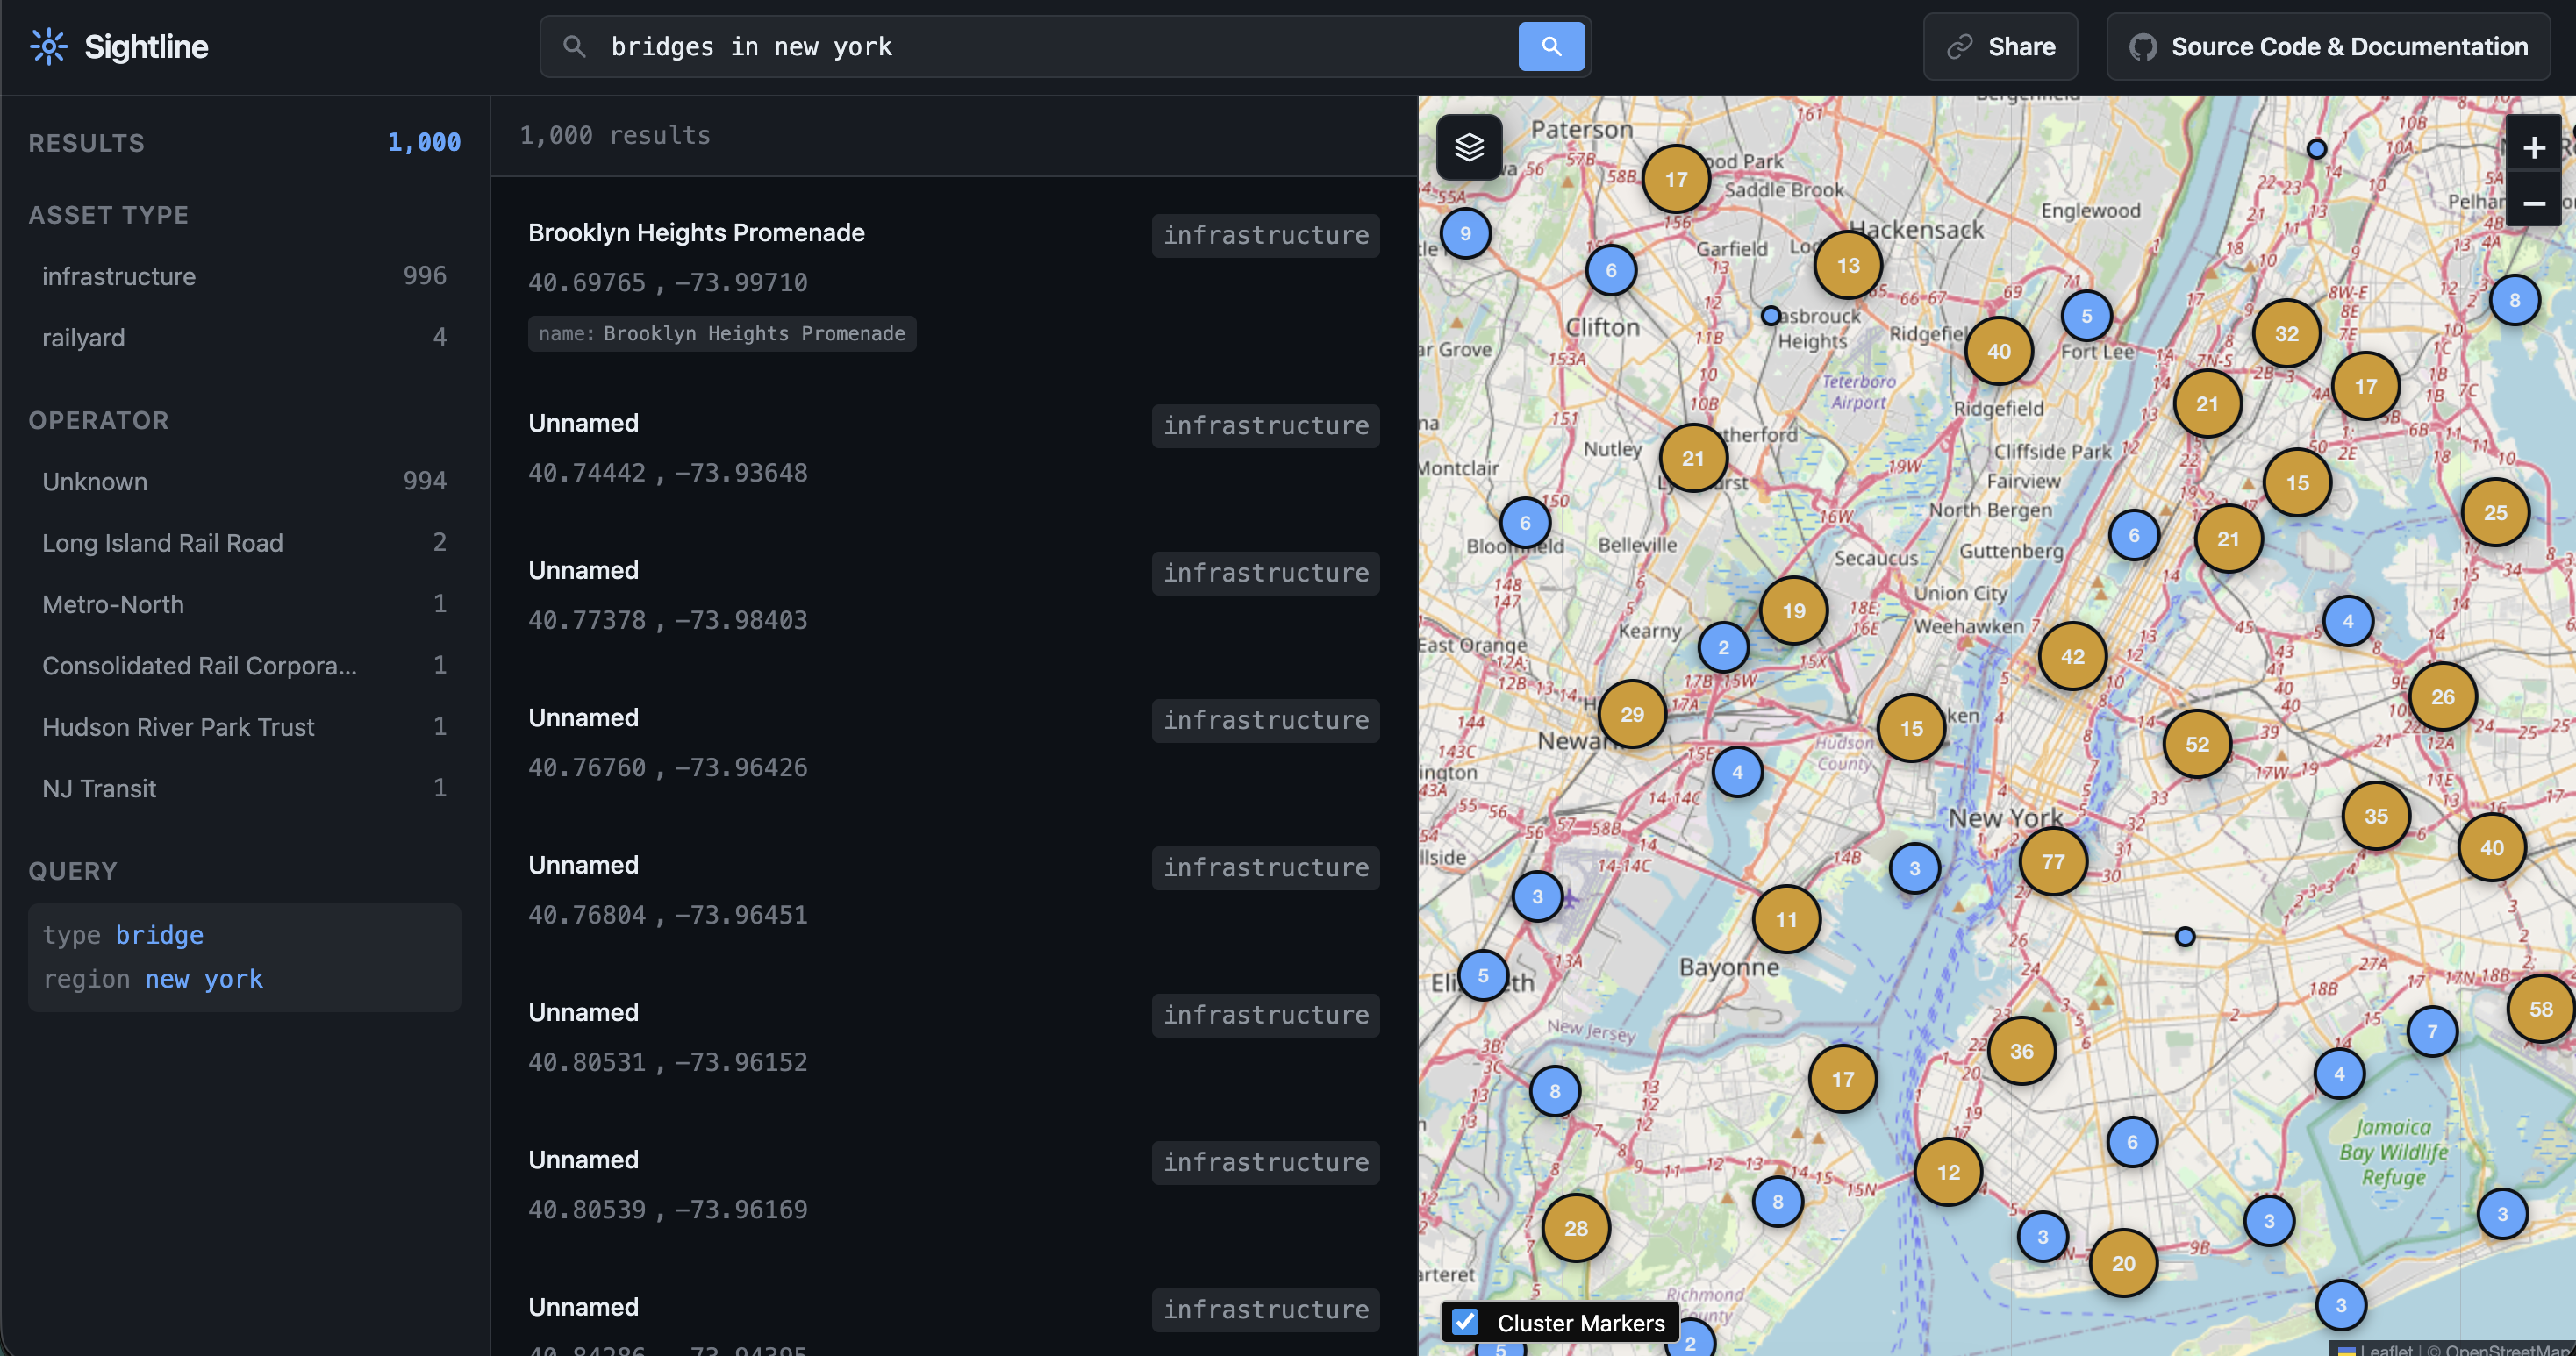 ni5arga/sightline
OpenStreetMapデータから実世界のインフラをマッピングするOSINT検索エンジン
 bywalks/darkangel
自動化されたホワイトハット脆弱性スキャナーで、HackerOneおよびBugcrowdのアセットを監視し、サブドメイン列挙、クローリング、フィンガープリンティング、Nuclei/Xrayを用いたスキャンを実行し、レポートを生成して通知を送信します。
 christophetd/censys-subdomain-finder
⚡ Censysの証明書透過ログを使用してサブドメイン列挙を実行します。


 wh0amitz/sharpadws
Active Directory の偵察および Red Team 向けの Active Directory Web サービス (ADWS) 経由のエクスプロイト。
 musana/fuzzuli
ドメインを認識するURLファザーであり、動的に単語リストを生成して、Webサーバー上に露出したバックアップファイルや機密ファイルを発見します。









