#1
ターゲットに関する情報を収集し、攻撃対象領域を特定するためのツール。
Kitploit おすすめ
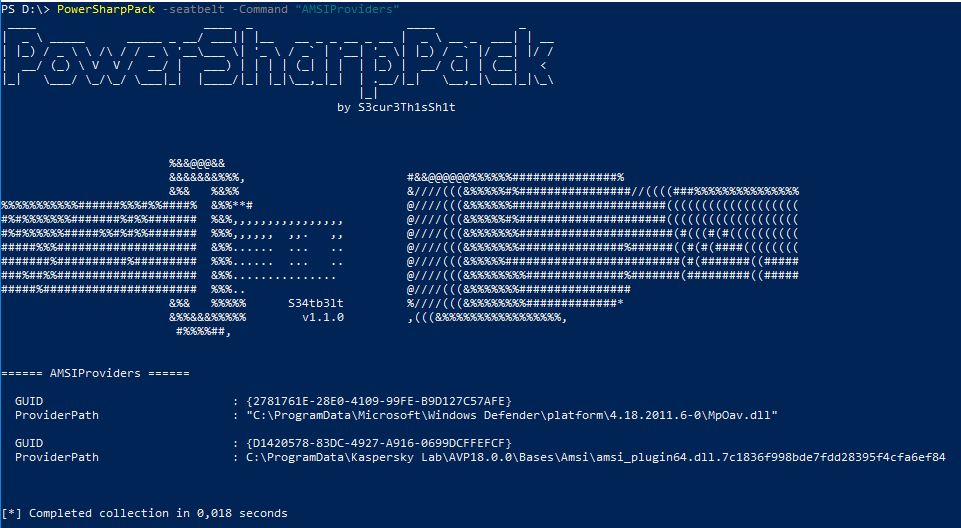
 s3cur3th1ssh1t/powersharppack
50以上のC#製オフェンシブセキュリティツールをバンドルしたPowerShellラッパー。レッドチーム演習におけるポストエクスプロイテーション、特権昇格、資格情報のダンプ、ラテラルムーブメント、Active Directory偵察を目的としています。
 opencti-platform/connectors
MISPやMITRE ATT&CKなどの外部ソースから脅威インテリジェンス、IOC、CTIデータを取り込み、プラットフォームに同期するOpenCTIコネクタのコレクションです。
 aboutcode-org/vulnerablecode
複数のソースからCVEデータを集約し、Web UIとAPIを備えたオープンソースの脆弱性データベースです。Package URLs (PURLs)を使用して脆弱性を特定のソフトウェアパッケージにマッピングし、正確な依存関係スキャンを実現します。
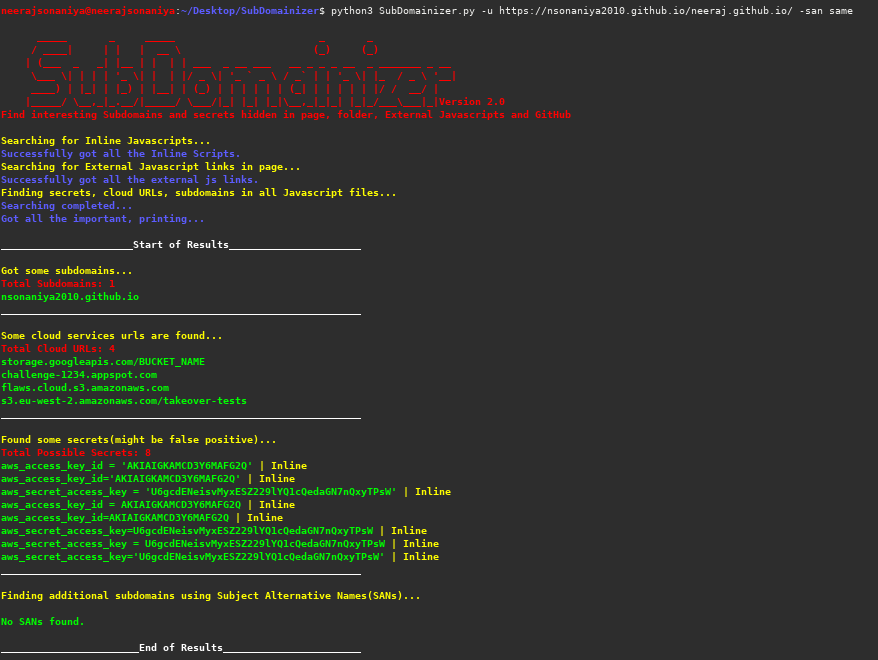 nsonaniya2010/subdomainizer
ページ、フォルダ、およびGithub内の外部Javascriptファイルに隠されたサブドメインや興味深いものを見つけるためのツール。
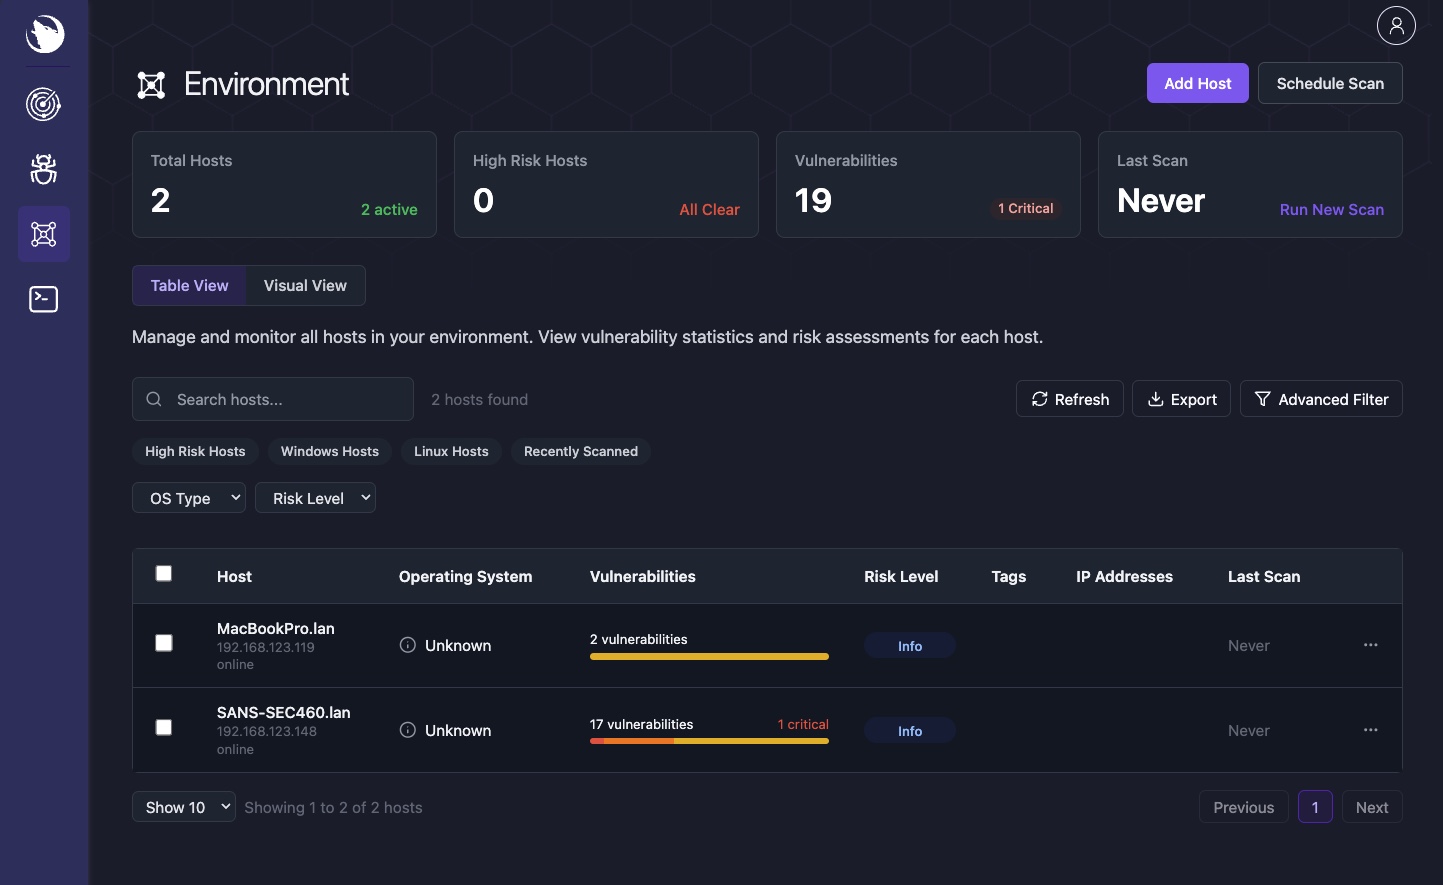 siriusscan/sirius
オープンソースの脆弱性スキャナーで、自動ネットワーク発見、CVEベースの検出、CVSSスコアリング、リスクダッシュボード、gRPC経由のリモートエージェント、および企業のセキュリティチーム向けのモダンなWeb UIを備えています。
 theresafewconors/sooty
SOCアナリスト向けのオールインワンCLIツールで、ワークフローを自動化・高速化します。
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 taksec/google-dorks-bug-bounty
バグバウンティ、Webアプリケーションセキュリティ、およびペネトレーションテストのためのGoogle Dorksのリスト。
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 matterpreter/offensivecsharp
オフェンシブC#ツール集
 s0md3v/striker
Strikerは、攻撃的な情報および脆弱性スキャナーです。
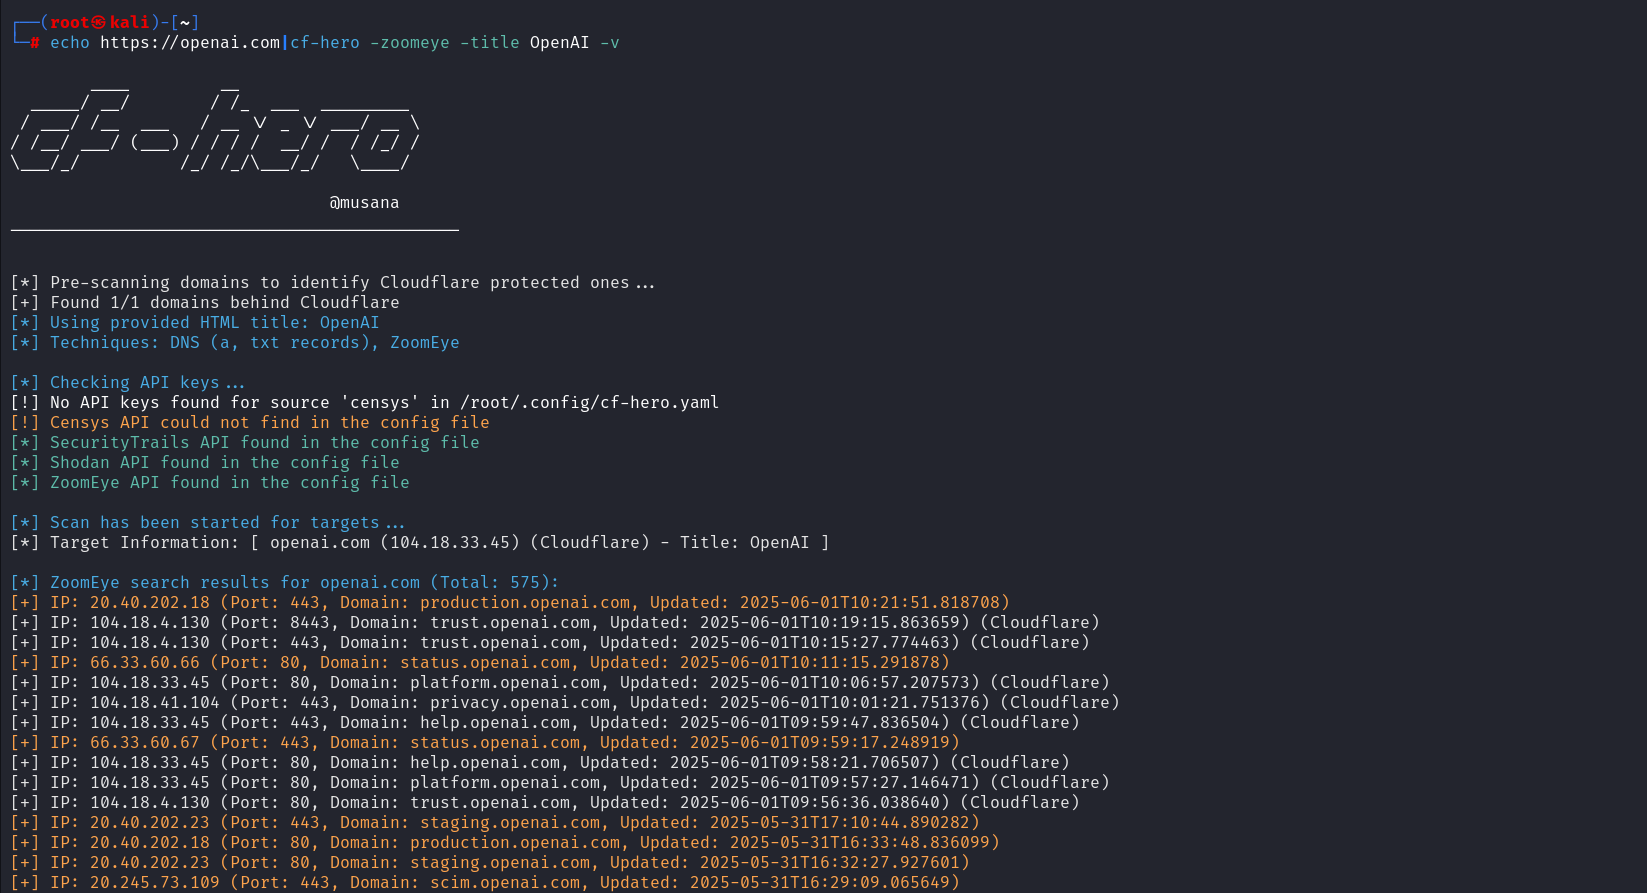 musana/cf-hero
CF-Heroは、複数のデータソースを使用してCloudflareで保護されたWebアプリケーションのオリジンIPアドレスを発見する偵察ツールです。
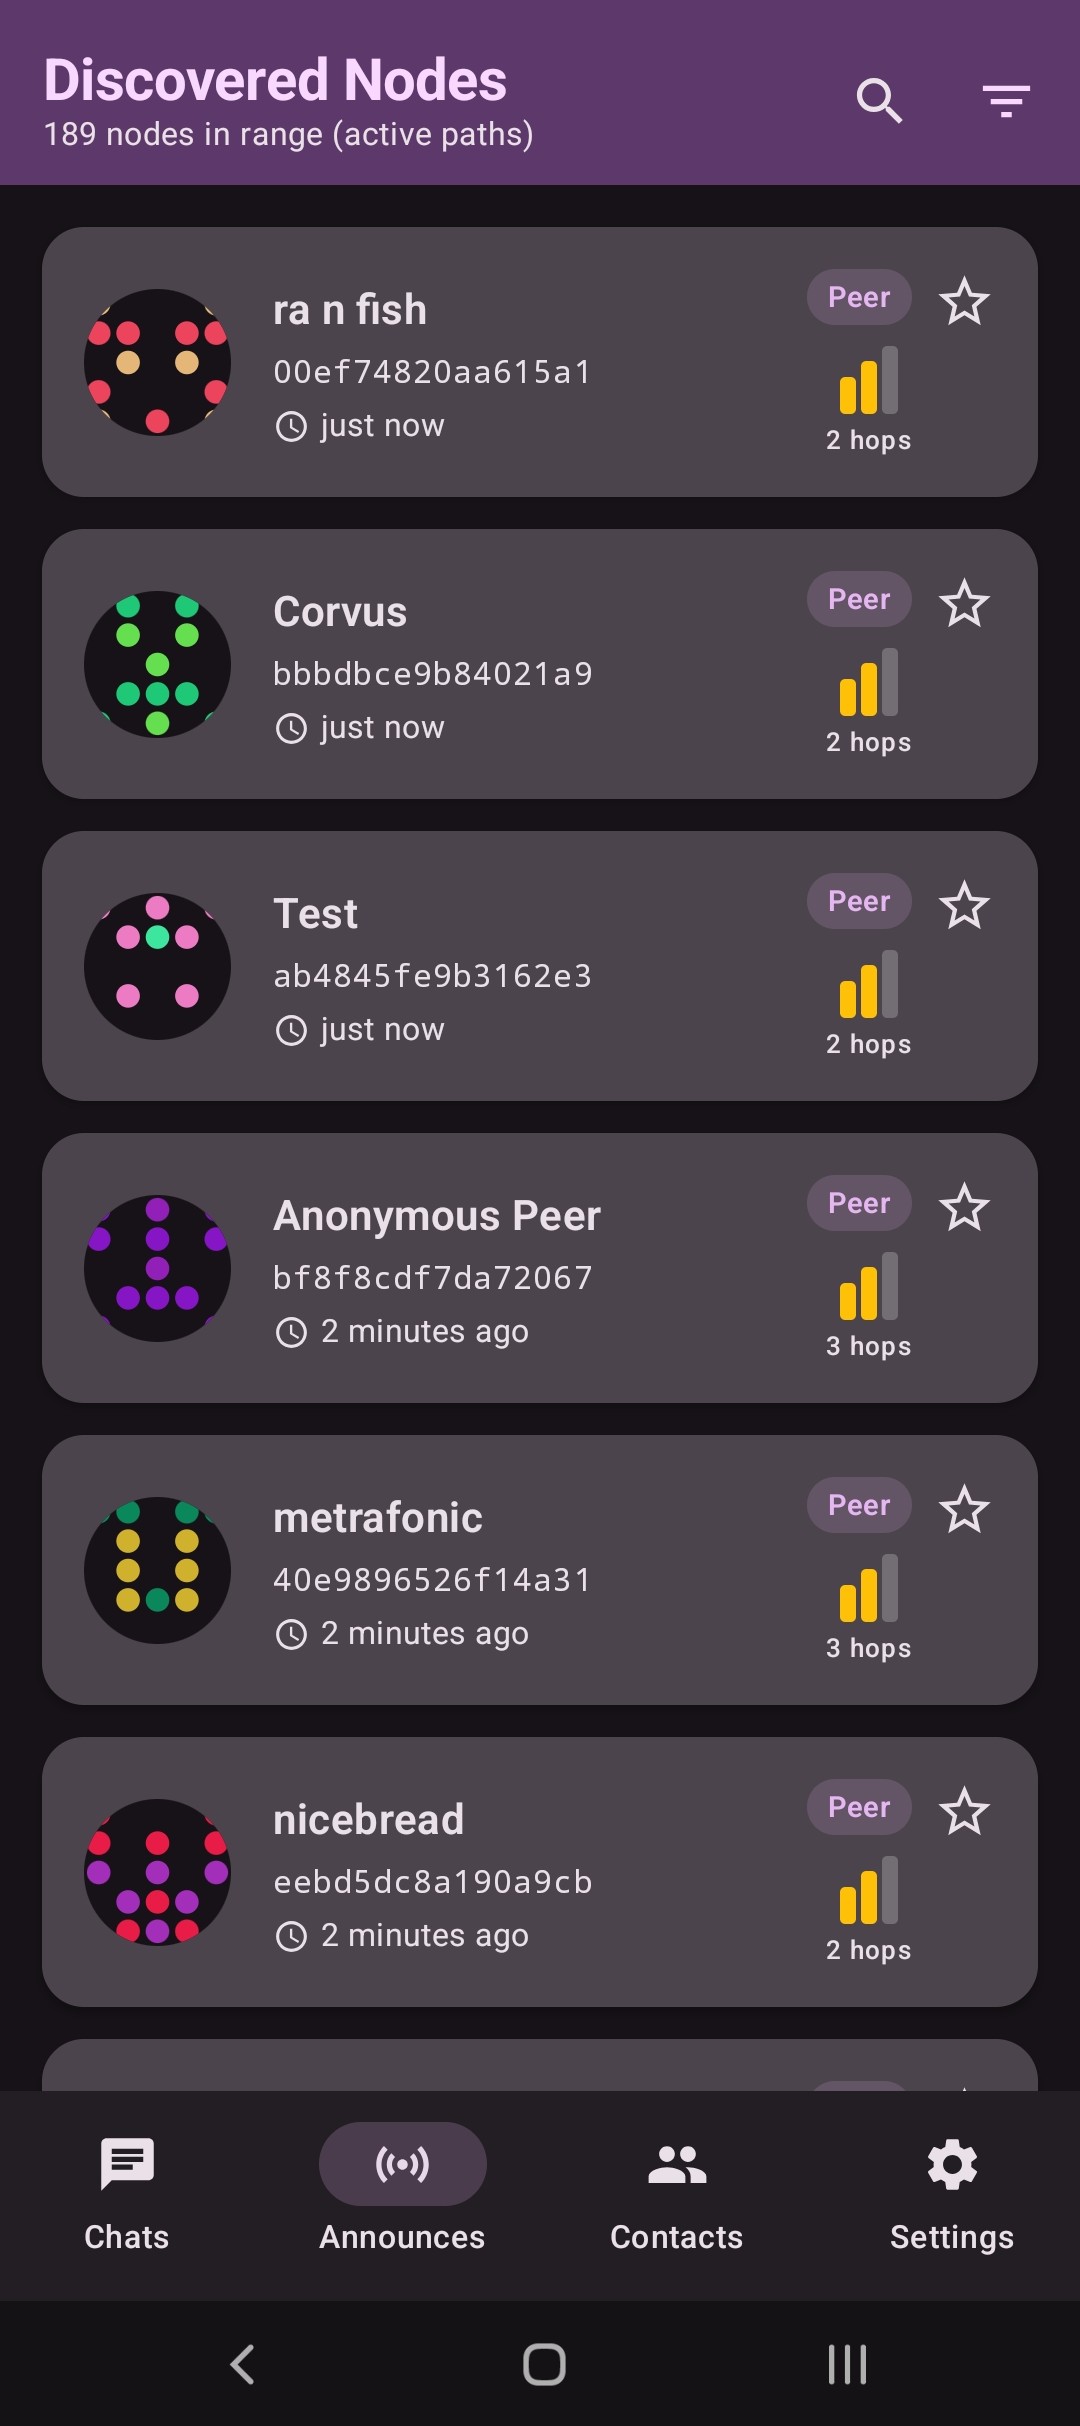 torlando-tech/columba
Bluetooth LE、TCP、またはRNode(LoRa)をLXMFおよびReticulum上で使用するネイティブAndroidメッセージングアプリ
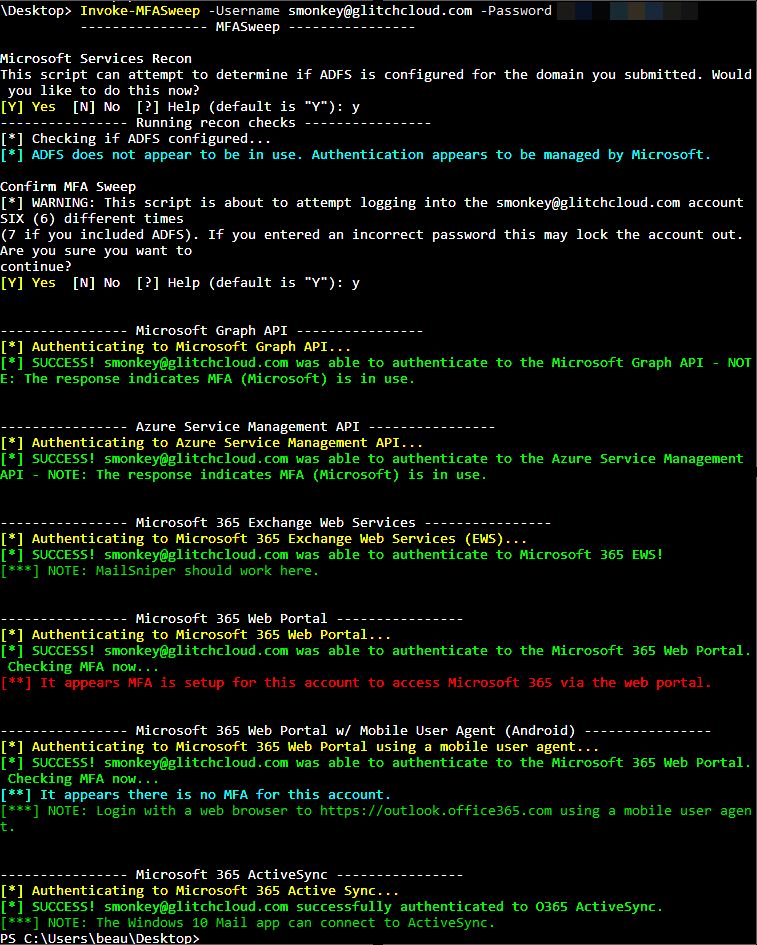 dafthack/mfasweep
複数のMicrosoftサービスでMFAが有効かどうかを確認するためのツール