
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 jeffaf/cve-2025-3464-asio3-lpe
ASUS AsIO3.sysドライバー(CVE-2025-3464)のローカル権限昇格エクスプロイトです。TOCTOU認証バイパスとカーネルデクリメントプリミティブを連鎖させ、Windows 11 22H2で任意のユーザーからSYSTEMに昇格します。
 veritas501/cve-2023-0386
CVE-2023-0386 に対する Linux カーネルのローカル特権昇格エクスプロイト。overlayfs の脆弱性を標的とし、影響を受けるシステムで root アクセスを獲得します。
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 証明書検証の脆弱性のエクスプロイト
 hhj4ck/cve-2016-2067
GPU IOMMU DMAエクスプロイト(Android端末向け)。vdso.soをシェルコードで上書きして権限昇格を行い、Nexus 6p上でリバースルートシェルを起動します。
 0xblackash/cve-2026-50656
CVE-2026-50656
 chenaotian/cve-2021-3156
CVE-2021-3156 POC、Docker、および解析レポート
 trya9ain/nopac
CVE-2021-42287/CVE-2021-42278 エクスプロイター
 z3apa3a/spydir
Spydirは、サブディレクトリやファイルの権限に関係なく、Windowsディレクトリ内のファイル変更を監視する小さなユーティリティです(CVE-2007-0843を利用)。
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
CVE-2026-49179の概念実証およびエクスプロイトスクリプト。Active DirectoryのWriteSPNScript関数におけるコマンドインジェクションで、ドメインコントローラー上でのSYSTEM権限でのRCEを可能にします。
 im-hanzou/mass-cve-2023-28121
CVE-2023-28121 - WooCommerce Payments < 5.6.2 - 未認証の権限昇格 [ 管理者ユーザーを一括追加 ]
 suce0155/cve-2026-32996
Veeam Agent for Microsoft Windows の脆弱性により、ローカル特権昇格が可能になります。
 kn32/parallels-file-move-privesc
Parallels Desktop 権限昇格 - CVE-2023-50226 / ZDI-CAN-21227
 voidsec/cve-2020-1337
CVE-2020-1337 は (PrintDemon) CVE-2020-1048 のパッチのバイパス
 teycir/skillsguard
Static security scanner for AI agent skill packages. Detects malicious SKILL.md files and bundled scripts before they run.
 h3xdum/xiaomi-c200-firmware-analysis
UARTからRootへ: U-Boot経由でXiaomi C200に侵入
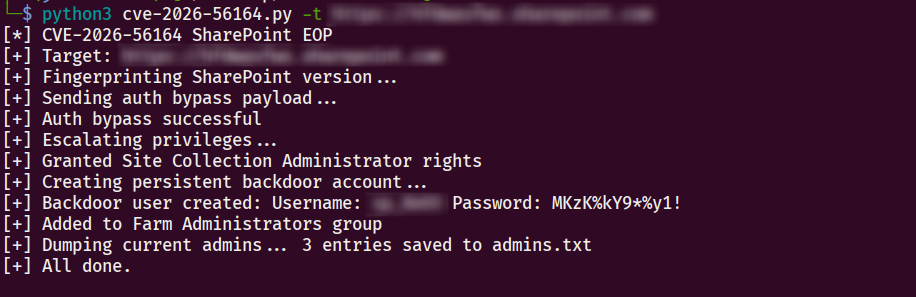 sentinel-aidefense/cve-2026-56164-exp
CVE-2026-56164 EOPエクスプロイト
 teamtopkarl/cve-2021-3156
CVE-2021-3156の概念実証エクスプロイト。sudoにおけるヒープベースのバッファオーバーフローで、Ubuntu 20.04およびDebian 10上でローカル権限昇格によりroot権限を取得できる。
 obamalaolu/cve-2025-27591
CVE-2025-27591








