#1

 ntgabrielgomes/cve-2023-20564
CVE-2023-20564の概念実証エクスプロイト。AMD Ryzen MasterドライバのIOCTLハンドラを介して任意の物理メモリの読み取り/書き込みを実証し、Windows上で権限昇格を可能にします。
 abrewer251/cve-2025-62215_windows_kernel_pe
このPoCは、Windowsカーネルの競合状態を実証し、二重解放の脆弱性を引き起こすことで、SYSTEMへのローカル権限昇格を可能にします。このエクスプロイトは、マルチスレッドによるハンドル操作とヒープスプレーを使用して、制御された条件下で欠陥をトリガーします。
 n0w4n/cve-2019-14287
sudo エクスプロイト
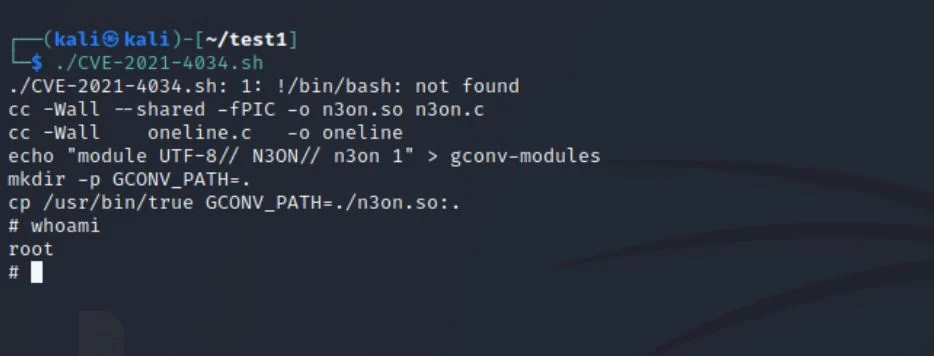 neonwhiterabbit/cve-2021-4034
Bashスクリプトで、脆弱なLinuxシステム上でのローカル権限昇格のためにCVE-2021-4034(Pwnkit)を悪用します。コピー&ペーストで実行でき、迅速なテストが可能です。
 peterpan0927/cve-2017-2370
Mac 10.12.2 上で
 kurtulusakyuz/ionstack_s21
Samsung Galaxy S21 を対象とした CVE-2026-43499 のエクスプロイトチェーン研究
 redinpulse/cve-2026-84568
CVE-2026-84568(fstype パストラバーサルによる root 権限でのコード実行)および CVE-2026-84570(Gatekeeper バイパス)に関する、再現可能な macOS automountd ラボ PoC とソースに基づく分析。
 broskigx/oihk-pentesting
自律型マルチエージェントAIペネトレーションテストエンジン:統制されたツールサンドボックス、不変の証拠・検証ゲート、再現可能なセキュリティエージェント評価環境。
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DCなりすましPoC。パッチ適用済みのSAN処理 + MAQセーフなアカウント再利用。
 diemoeve/copyfail-rs
CopyFail(CVE-2026-31431):Linuxカーネルのページキャッシュ権限昇格(PrivEsc)PoC+唯一の公開検出ツール。新規のPAM認証バイパスベクター+Sigma/auditd/eBPFルール。
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntuのローカル権限昇格の脆弱性)
 c3l3si4n/pwnkit
CVE-2021-4034 脆弱性のPoC。polkit < 0.120 に影響します。
 jm33-m0/cve-2021-3156
CVE-2021-3156用のGoベースのエクスプロイト。Linuxシステム上でローカル権限昇格を可能にするsudoヒープオーバーフローの脆弱性。
 chayewuu/prague-cve-2026-64560-os4.0
REDMI K90 Max(Android 17)におけるCVE-2026-64560のカーネルUAFエクスプロイトチェーン:posix-cpu-timersの競合状態、KASLRリーク、cred上書き、KernelSUモジュールのロード。
 p3nt3st3r-star/cve-2026-8732-poc
Multi-threaded mass scanner for CVE-2026-8732 in WordPress WP Google Map Pro. Automates nonce extraction, token exploitation, and hidden admin…
 zhangutah/security-research
開示されたLinuxカーネル脆弱性に関するPoCのCコードと解説。CVEごとのエクスプロイトのソースコードと技術分析を含む。
 davidcarliez/cve-2026-66804-crossdevice-lpe
CrossDevice DLL 植え付けと SigmaPotato トークン偽装を使用して SYSTEM プロセスを生成する、Windows CVE-2026-66804 向けローカル権限昇格 PoC。