
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
クロスプラットフォームのシステムコール駆動型インプラント&C2 — ダイレクトシステムコール(Win)、rawシステムコール(Linux)、HTTPS/DNS/ICMPチャネル。winapiレイヤーなし。
 tastypepperoni/runaswintcb
ユーザーランドからWinTcb-Light保護付きDLLを実行する概念実証用Cエクスプロイト。Windowsの権限昇格プリミティブを実証し、AV/Defenderバイパスを可能にします。
 horizon3ai/backup_dc_registry
Backup Operator 特権を悪用して、SAM、SYSTEM、SECURITY をリモートでダンプするシンプルな POC
 wh04m1001/cve-2023-20178
Cisco Secure Client および AnyConnect における任意ファイル削除の脆弱性の概念実証であり、Windows Installer の悪用を介して SYSTEM への権限昇格を可能にします。
 flangvik/regpwnbof
MDSec による RegPwn の Bof
 mitchmoser/lacheck
マルチスレッドのC# .NETアセンブリで、SMB、WMI、WinRMを介してWindowsホスト上のローカル管理者権限を列挙し、Active Directory偵察のためのBloodHound統合を備えています。
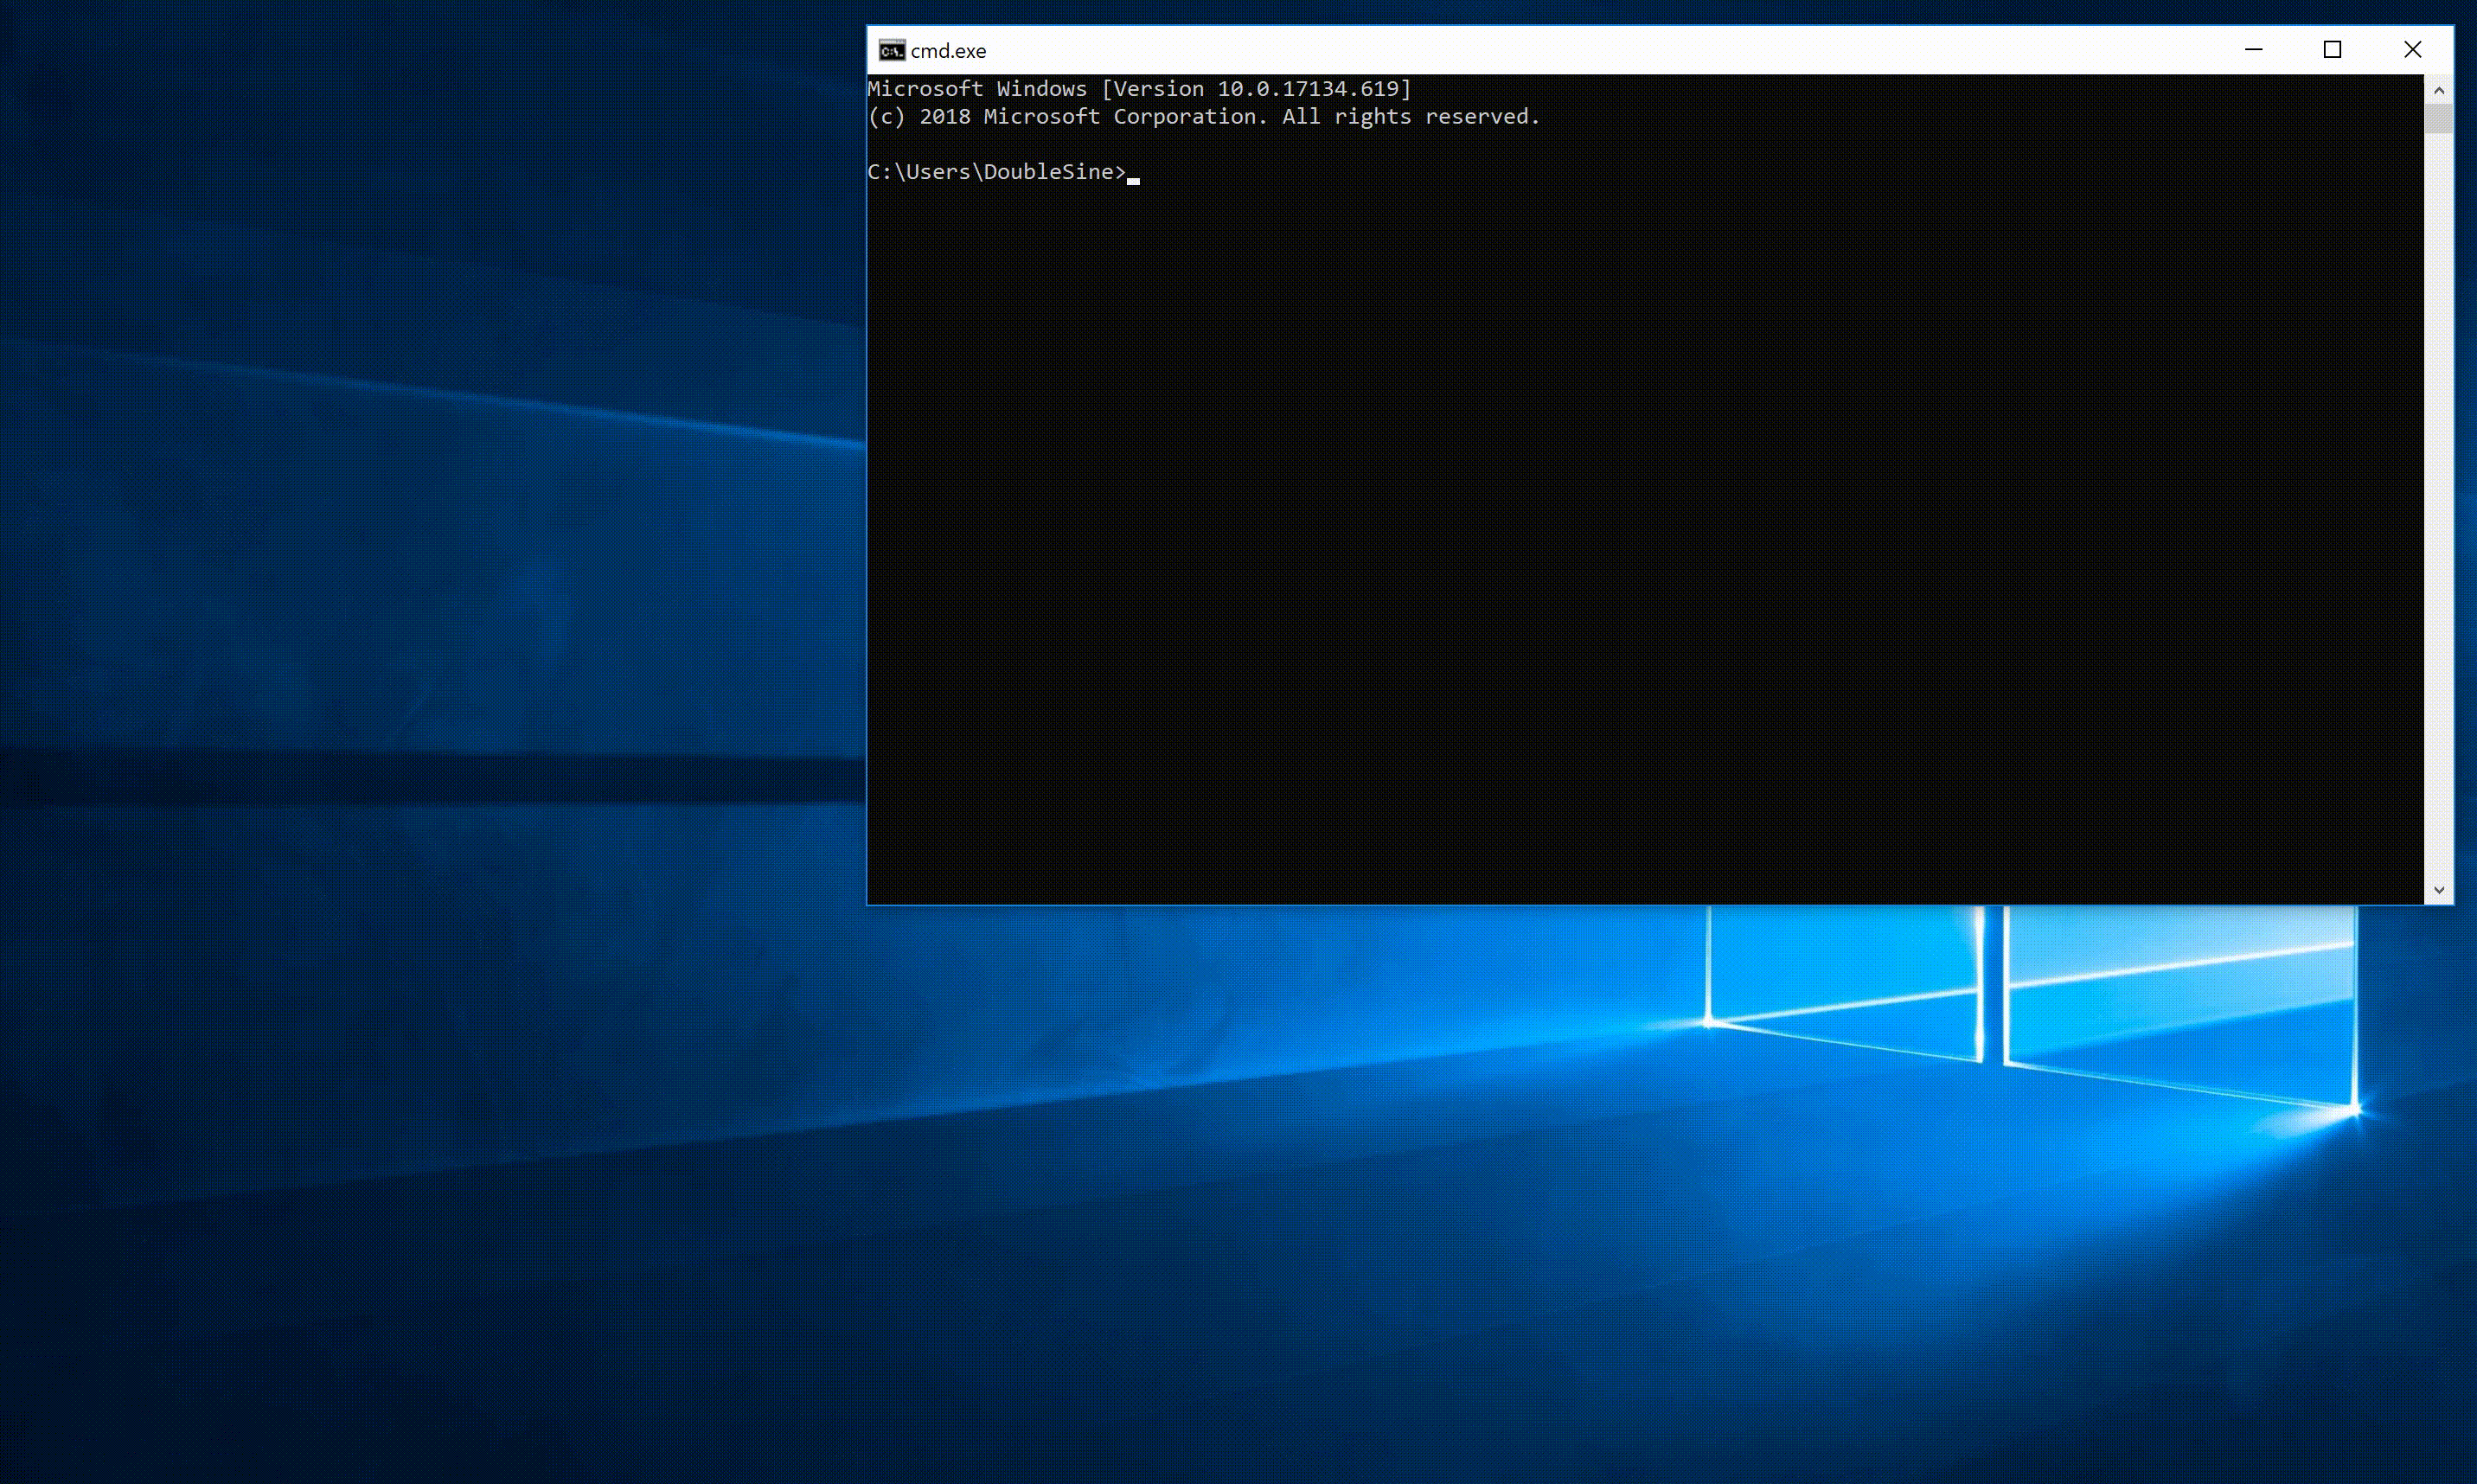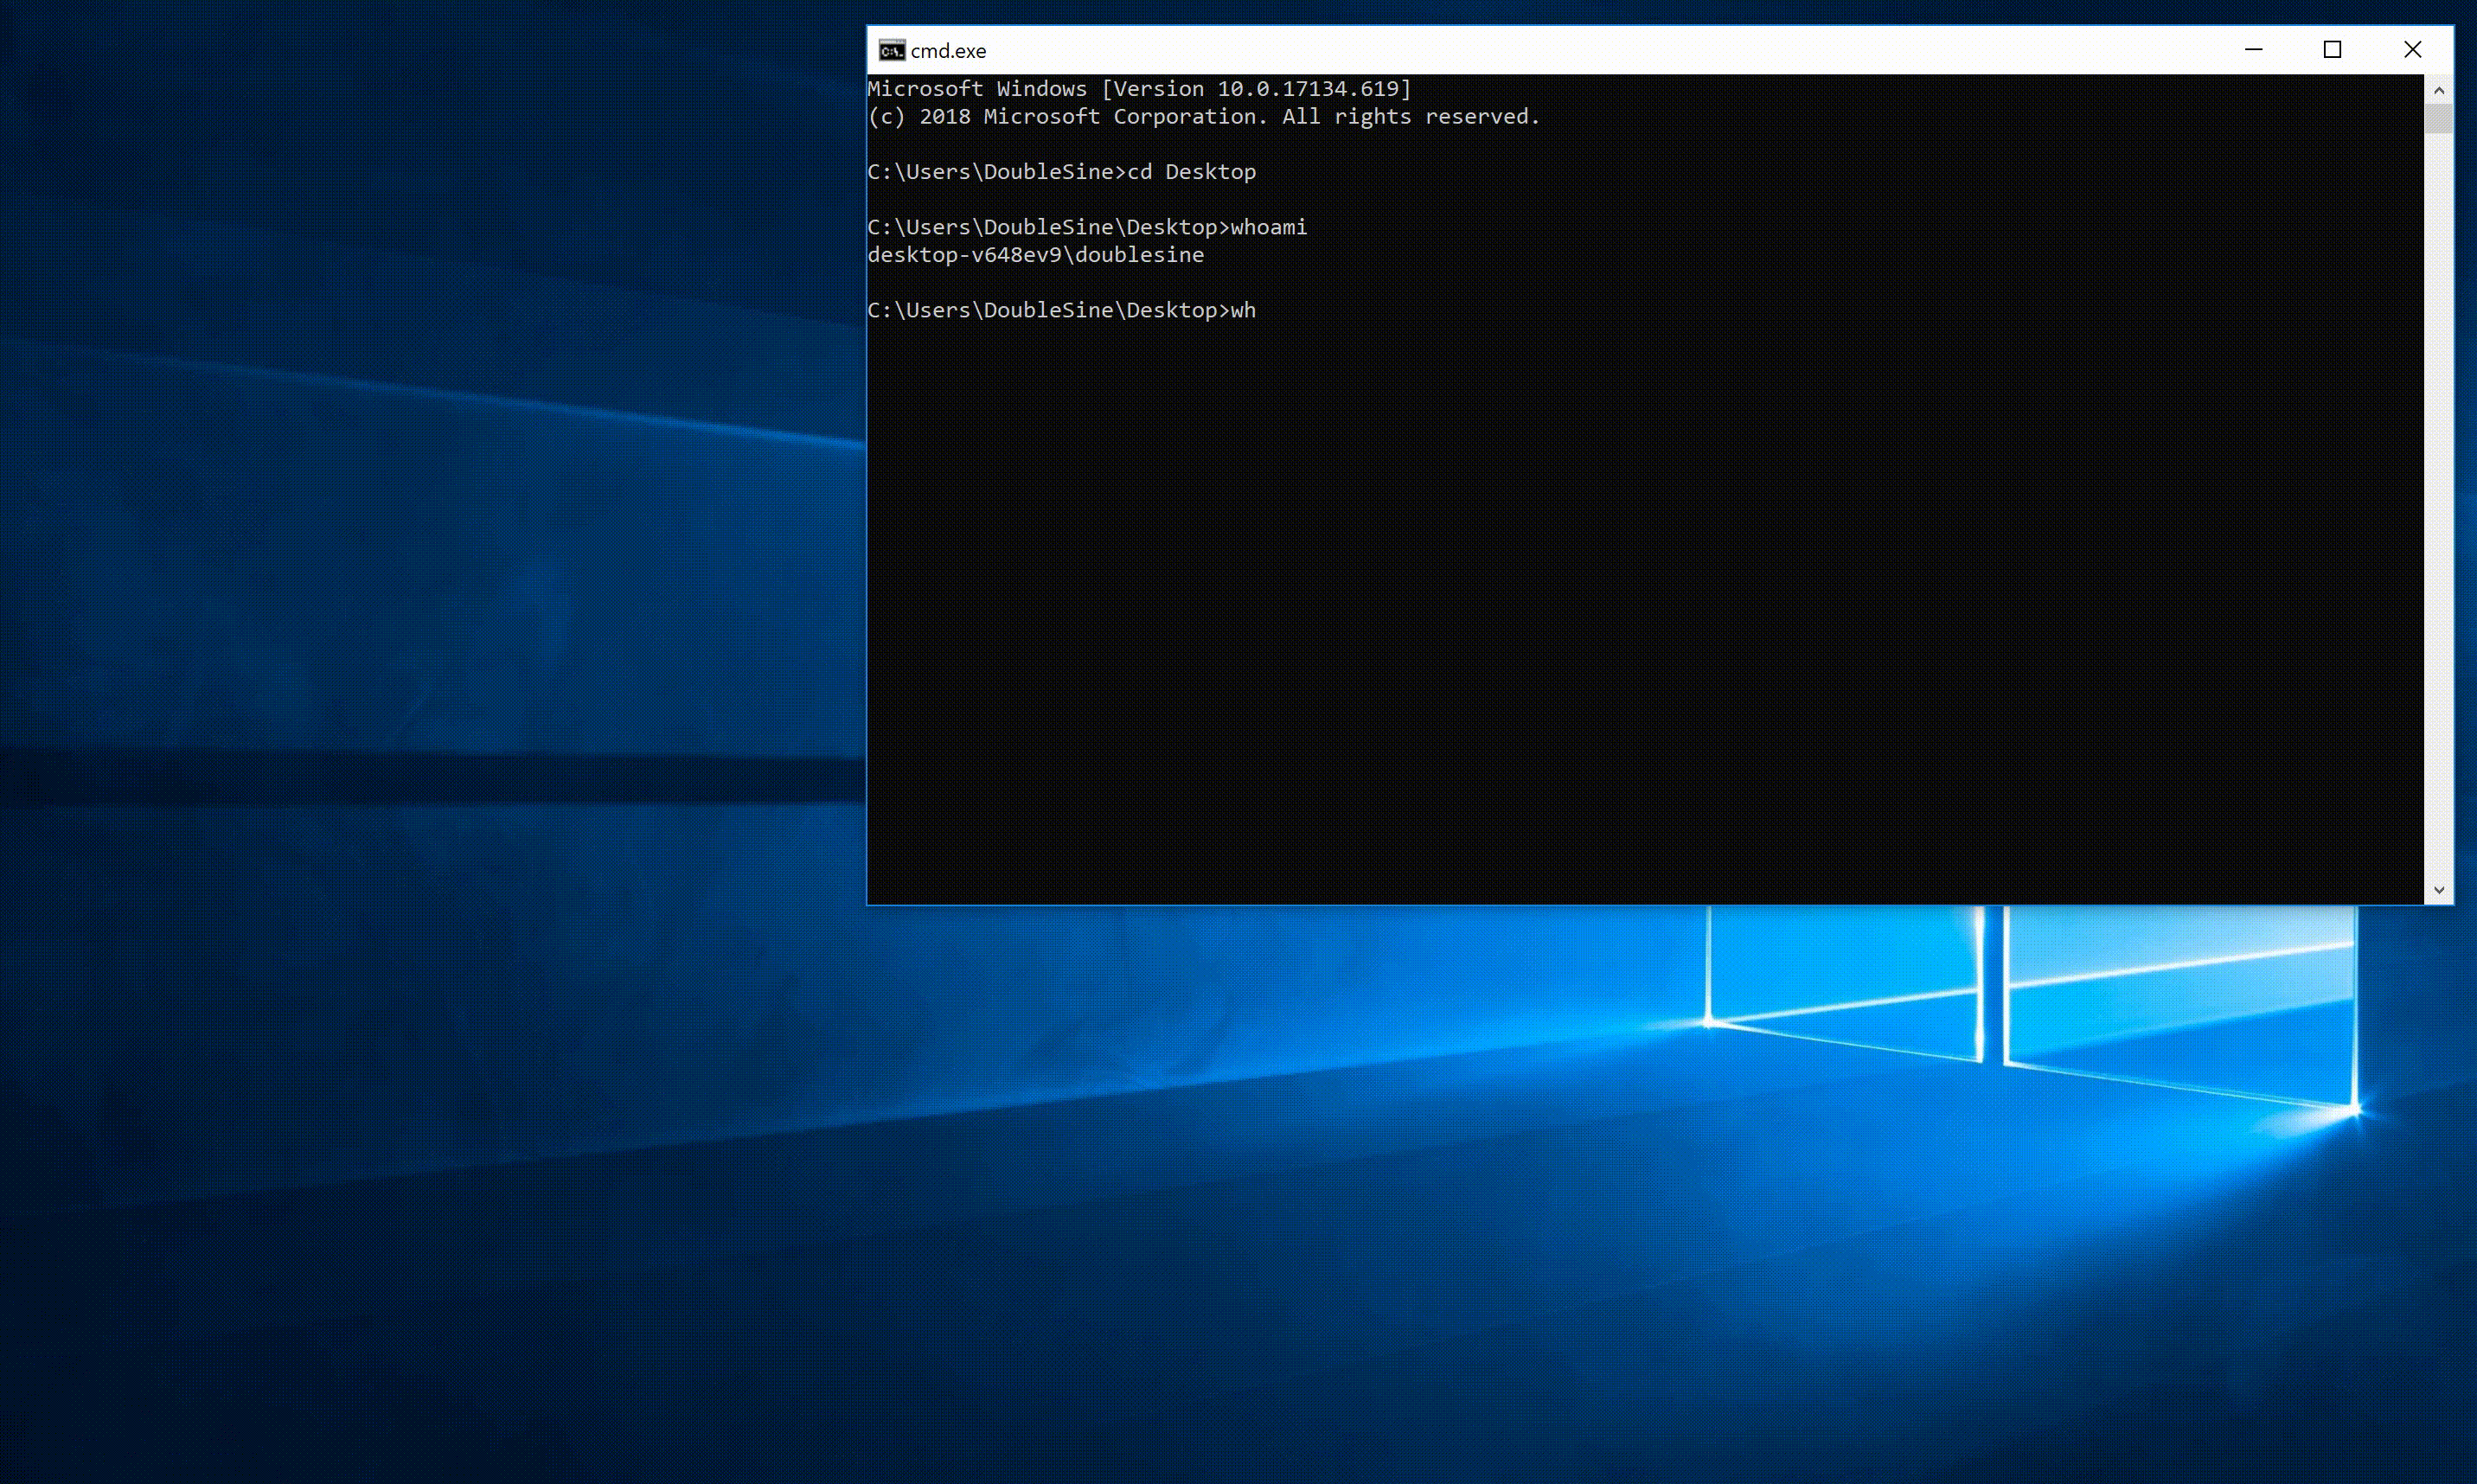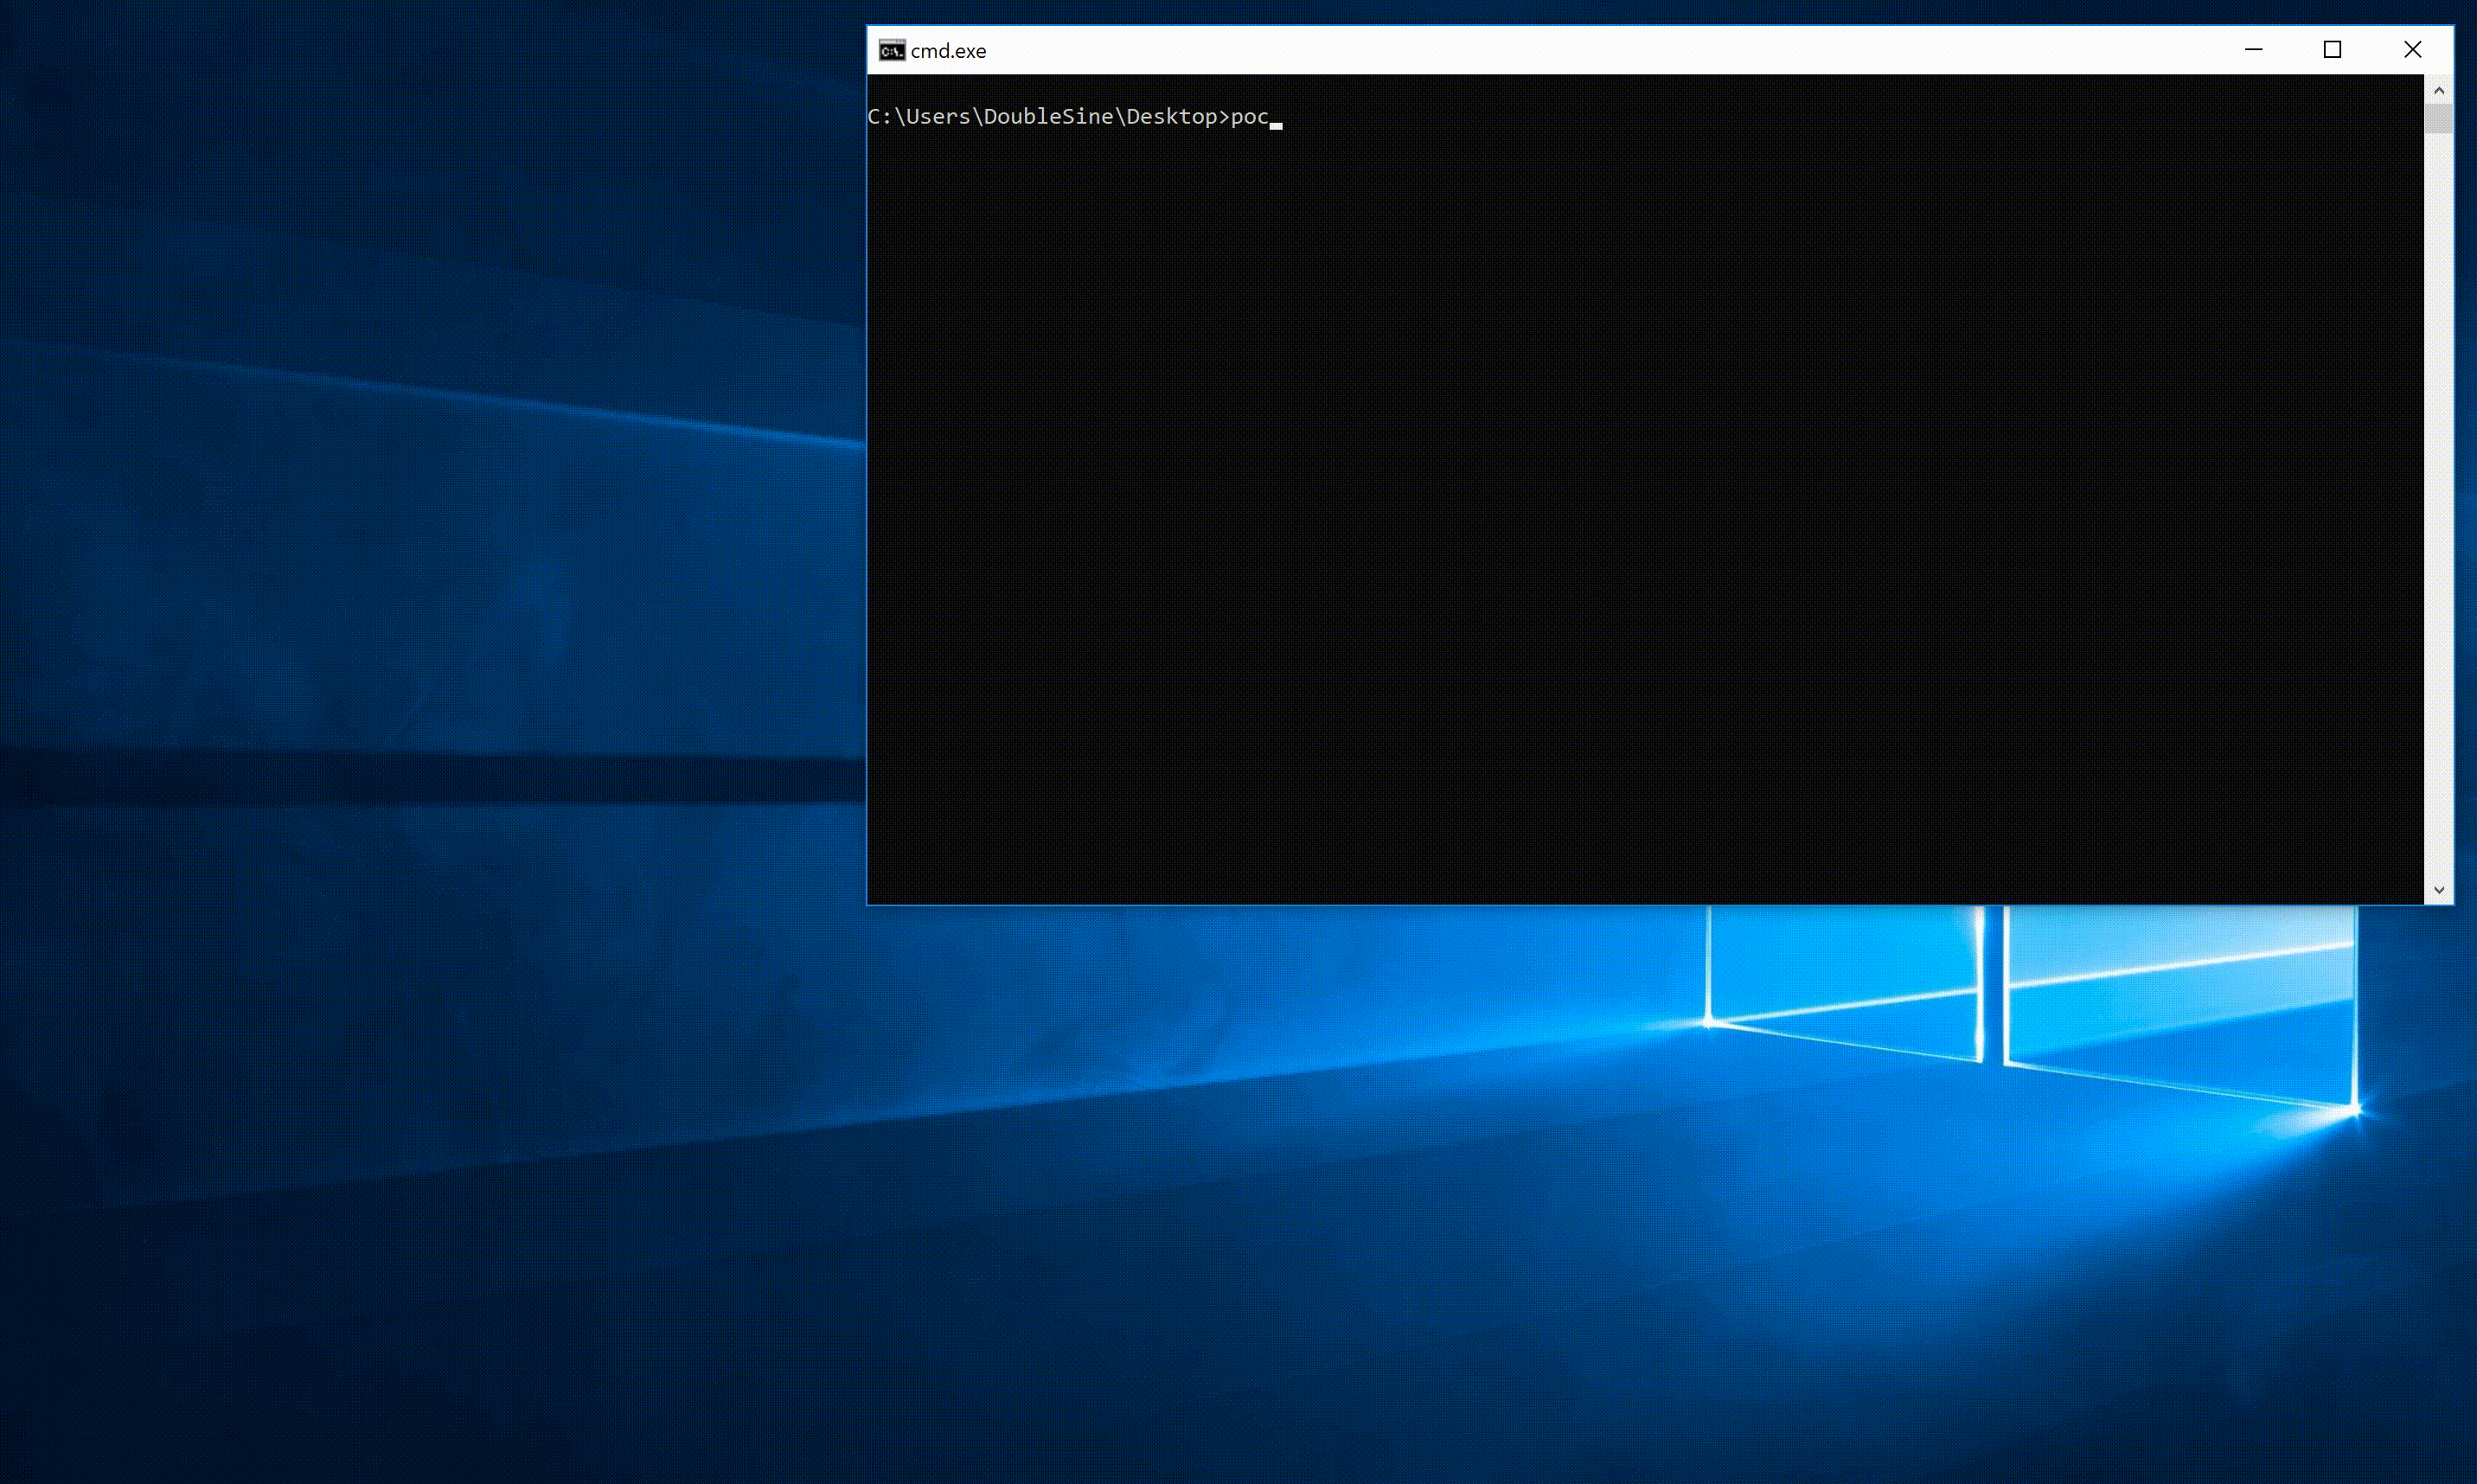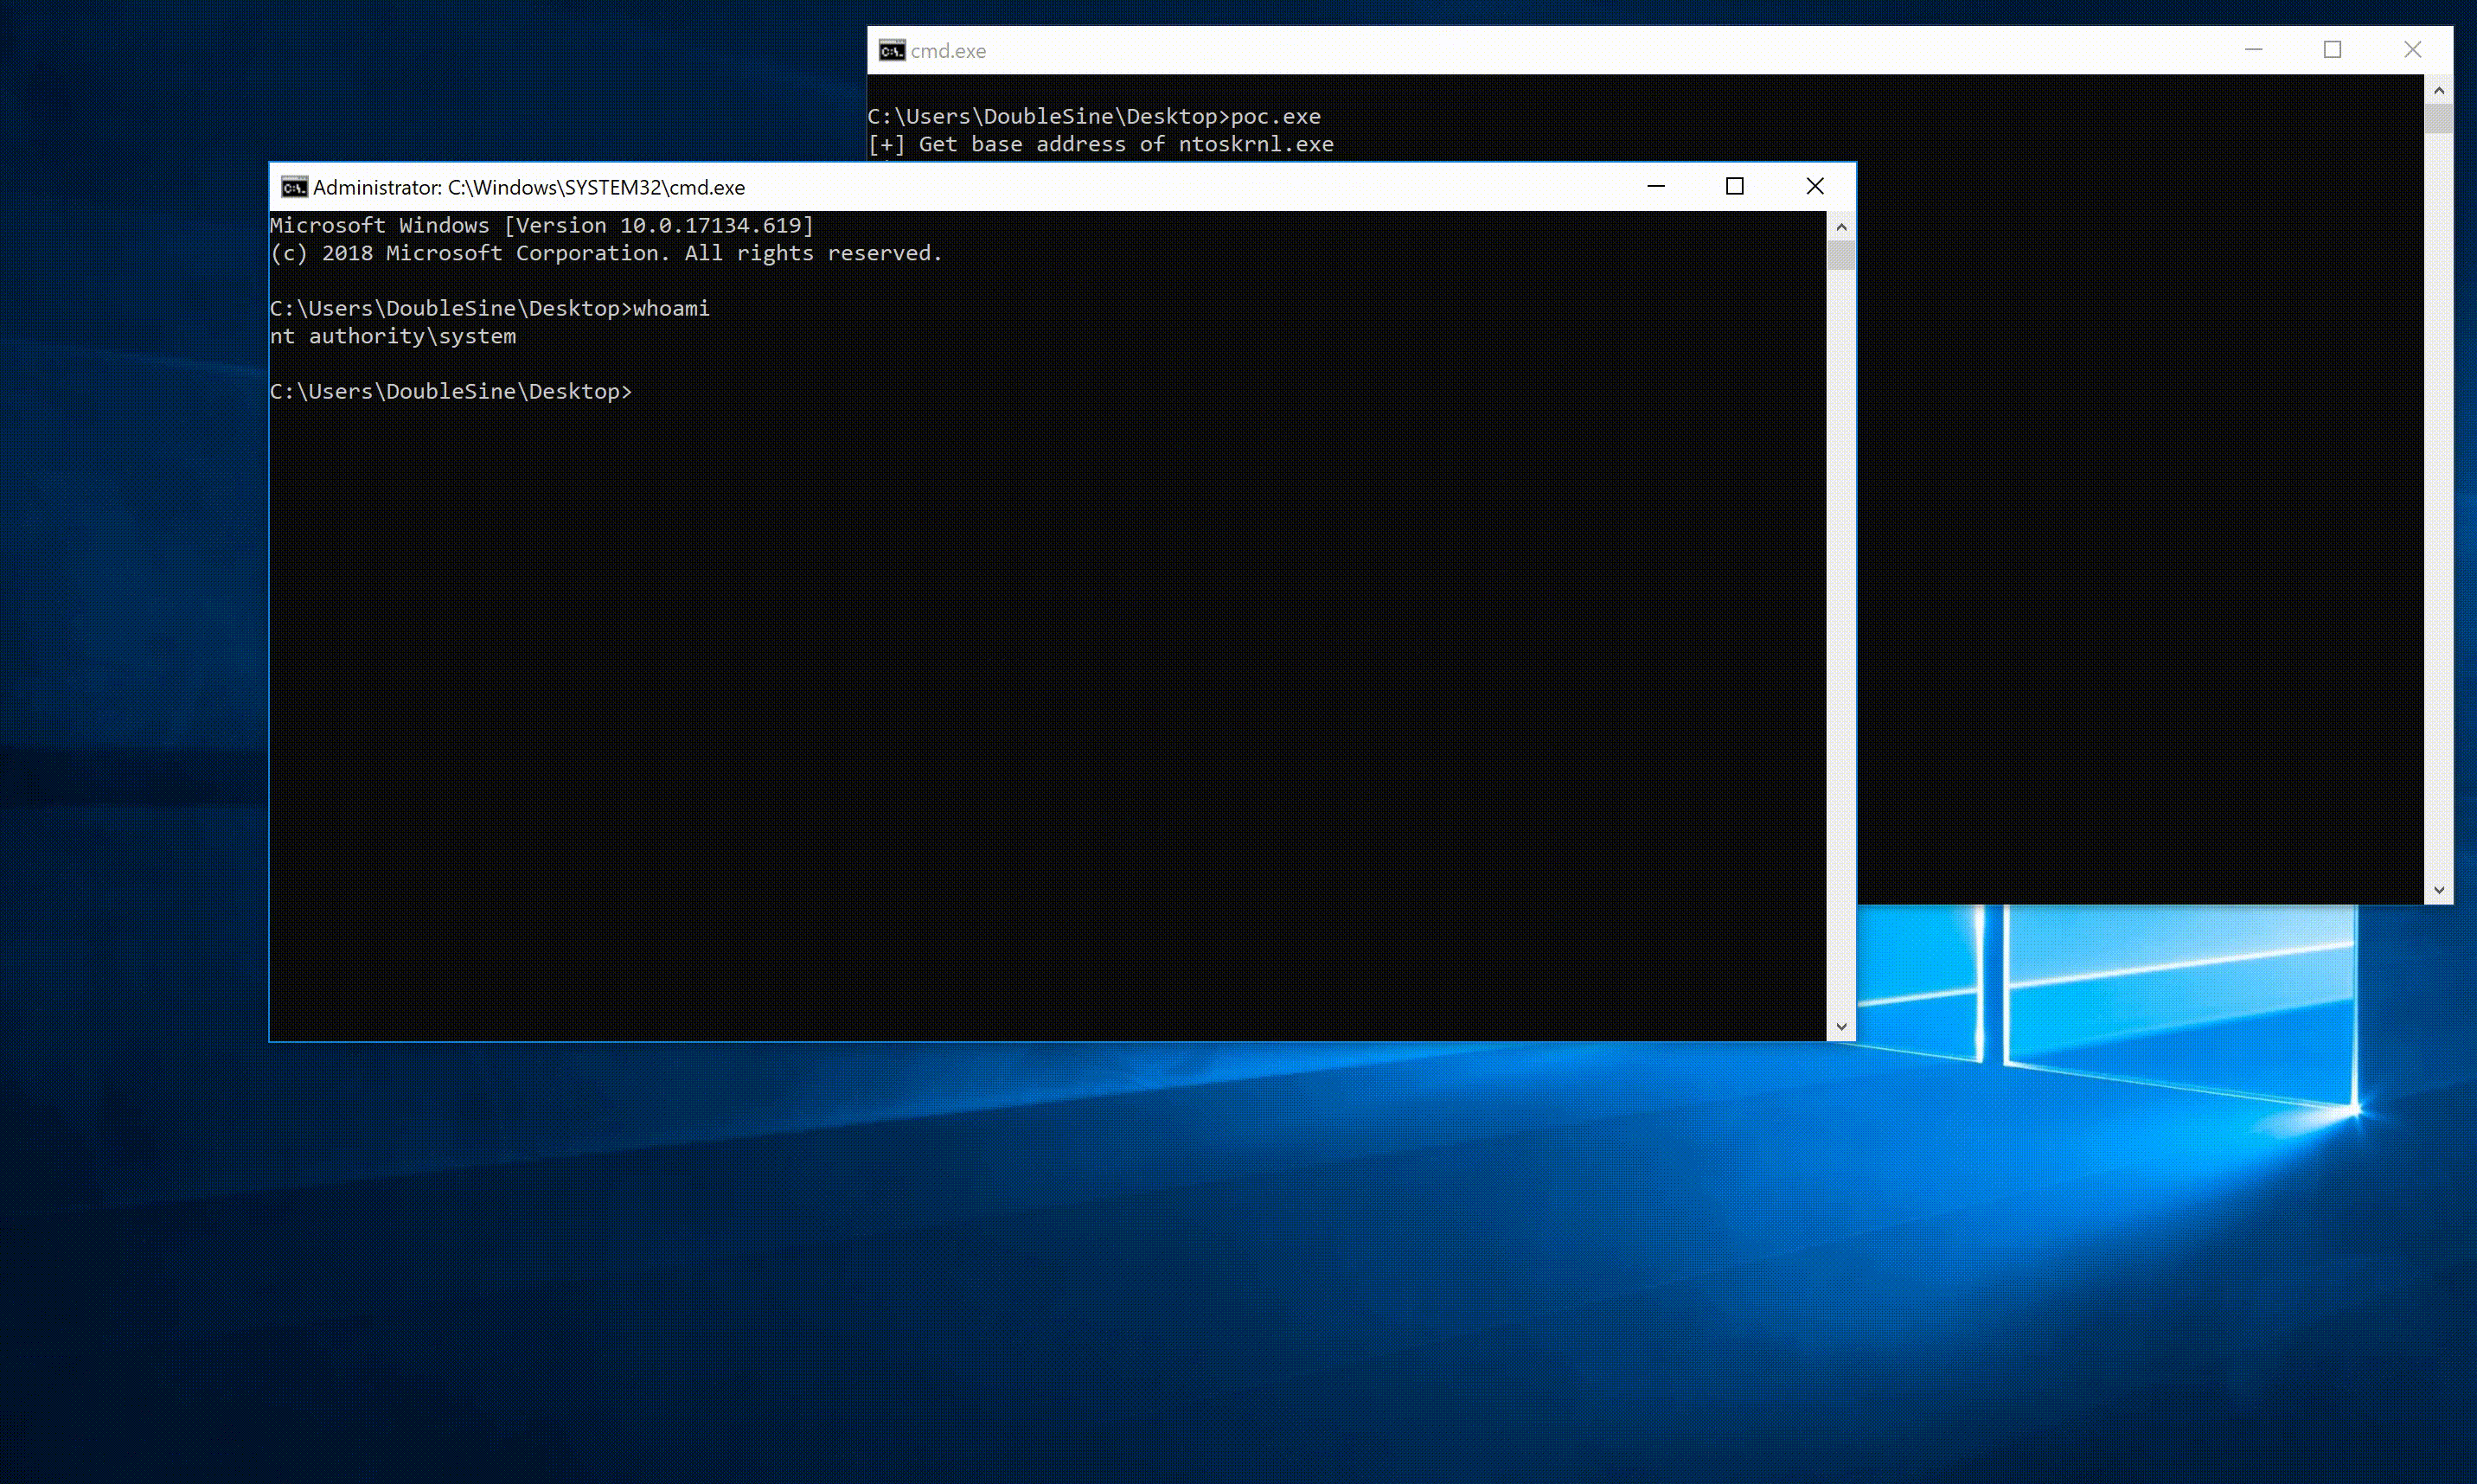 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729。https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation から転送。
 sourceincite/cve-2018-8440
CVE-2018-8440 スタンドアロンエクスプロイト
 frkngksl/silentnimvest
sud0RuのSAM/SECURITYハイブ方式による資格情報ダンピング(別名 SilentHarvest)のNim実装
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
セッション0対応のDLLインジェクションユーティリティ
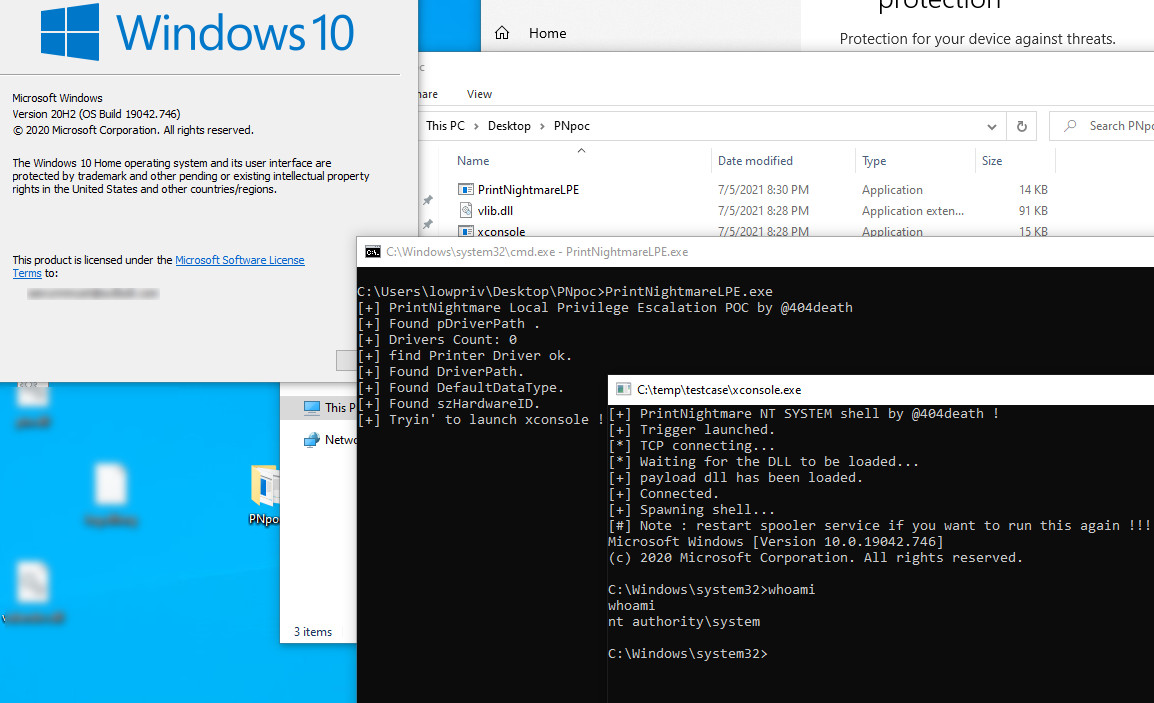 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
Linuxカーネル脆弱性CVE-2022-0847(Dirty Pipe)のローカル権限昇格エクスプロイト。非特権ユーザーが読み取り専用ファイルのデータを上書きし、rootアクセスを取得できるようにします。
 hackerhouse-opensource/mssettingsdelegateexecute
ms-settings DelegateExecute レジストリキーを使用して Windows 10/11 x64 の UAC を回避します。
 puckblush/tofu
Linux向けWindowsオフラインファイルシステムハッキングツール
 dzonerzy/poc-cve-2021-4034
CVE-2021-4034(通称 pwnkit)のPoC
 kpwn/vpwn
xnu のローカル特権昇格(cve-2015-1140 IOHIDSecurePromptClient injectStringGated ヒープオーバーフロー経由) | poc||gtfo








