
 #1

 ghostbyt3/windriver-exp
このリポジトリには、脆弱性のある Windows ドライバー向けの PoC が含まれています。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后渗透框架
 dviros/rat-via-telegram
Telegram経由のWindowsリモート侵害後ツール
 enzolovesbacon/inficere
Mac OS X ルートキット - 学習目的用
 panagioto/sharpexchangepriv
@_dirkjan による PrivExchange の C# 実装
 ad0nis/ntlm_relay_gat
ntlmrelayx.pyを使用して、SMB共有の列挙、シェル実行、シークレットダンプ、およびマルチスレッドセッションによるMSSQLコマンド実行を自動化するNTLMリレー攻撃ツールです。
 ripits-sec/couchpotato
Windows 特権昇格ツール。ETW と AMSI にパッチを適用し、間接システムコールを使用して SeImpersonatePrivilege を悪用し、サービスアカウントまたは管理者を NT SYSTEM に昇格させる。
 xaitax/totalrecall
このツールは、Windows 11のRecall機能からデータを抽出して表示し、PCのアクティビティスナップショットに関する情報に簡単にアクセスできるようにします。
 harryanon/r0ak
Windowsコマンドラインのユーティリティで、フォント検証実行リダイレクション技術を使用してAdministratorコンテキストからカーネルモードコードの読み取り、書き込み、実行を行い、高度なカーネルデバッグとシステムトラブルシューティングを可能にします。
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWaterは、Static Kittenグループの攻撃における主要なペイロードであり、全体的な敵対的作戦の基幹です。
 ze0r/cve-2018-8453-exp
cve-2018-8453 exp
 math1as/cve-2020-1337-exploit
CVE-2020-1337 Windows Print Spooler の特権昇格
 jingmatrix/pixel-ksu-root
Pixelデバイスのroot取得を支援するCVEリサーチとエクスプロイト
 raffaele-forte/climber
UNIX/Linuxシステムの権限昇格をチェック
 synacktiv/dlhell
ローカルおよびリモートのWindows DLLプロキシング
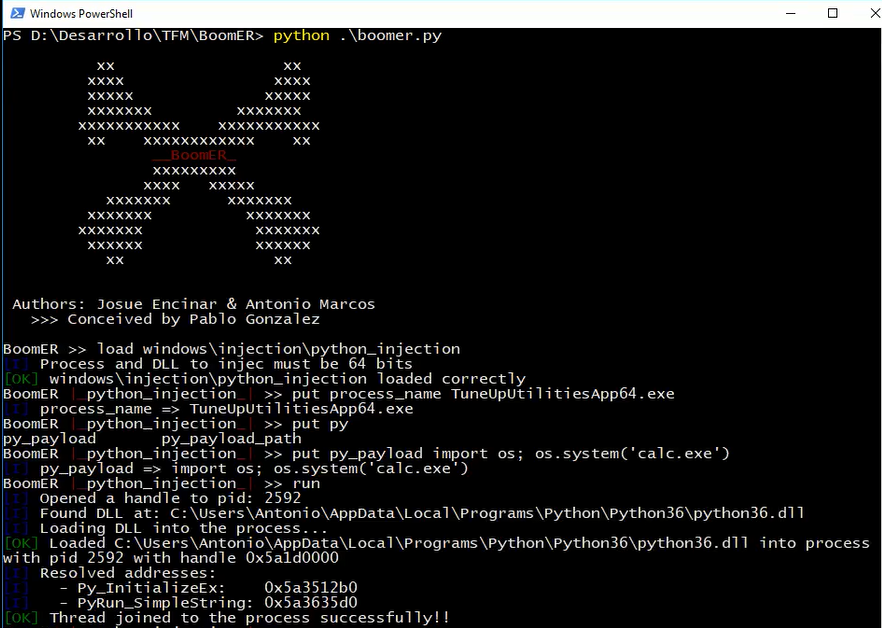 josue87/boomer
ローカル脆弱性を悪用するためのフレームワーク
 fortra/cve-2022-37969
CVE-2022-37969 の概念実証エクスプロイト。Windows Common Log File System ドライバーのローカル権限昇格の脆弱性です。ヒープスプレー、トークンスティーリング、任意カーネル書き込みを実証し、SYSTEM 権限を獲得します。









