
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 people-11/cve-2025-10184_poc
CVE-2025-10184 の Android APK 概念実証 (PoC)、OPPO/OnePlus 電話プロバイダーにおける SMS 読み取り許可バイパスを示す。ソースコード、検証詳細、脆弱性の手動修正を含む。
 tiger3080/cve-2025-9267
Seagate Toolkit for Windows(インストーラ <2.35.0.6)は、安全でないDLL読み込みに対して脆弱です。インストーラは検証なしに作業ディレクトリからDLLを読み込むため、攻撃者はインストーラと同じ場所に悪意のあるDLLを配置し、任意のコードを実行できます。
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - 認証なしの権限昇格
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - 認可の欠如による未認証の権限昇格
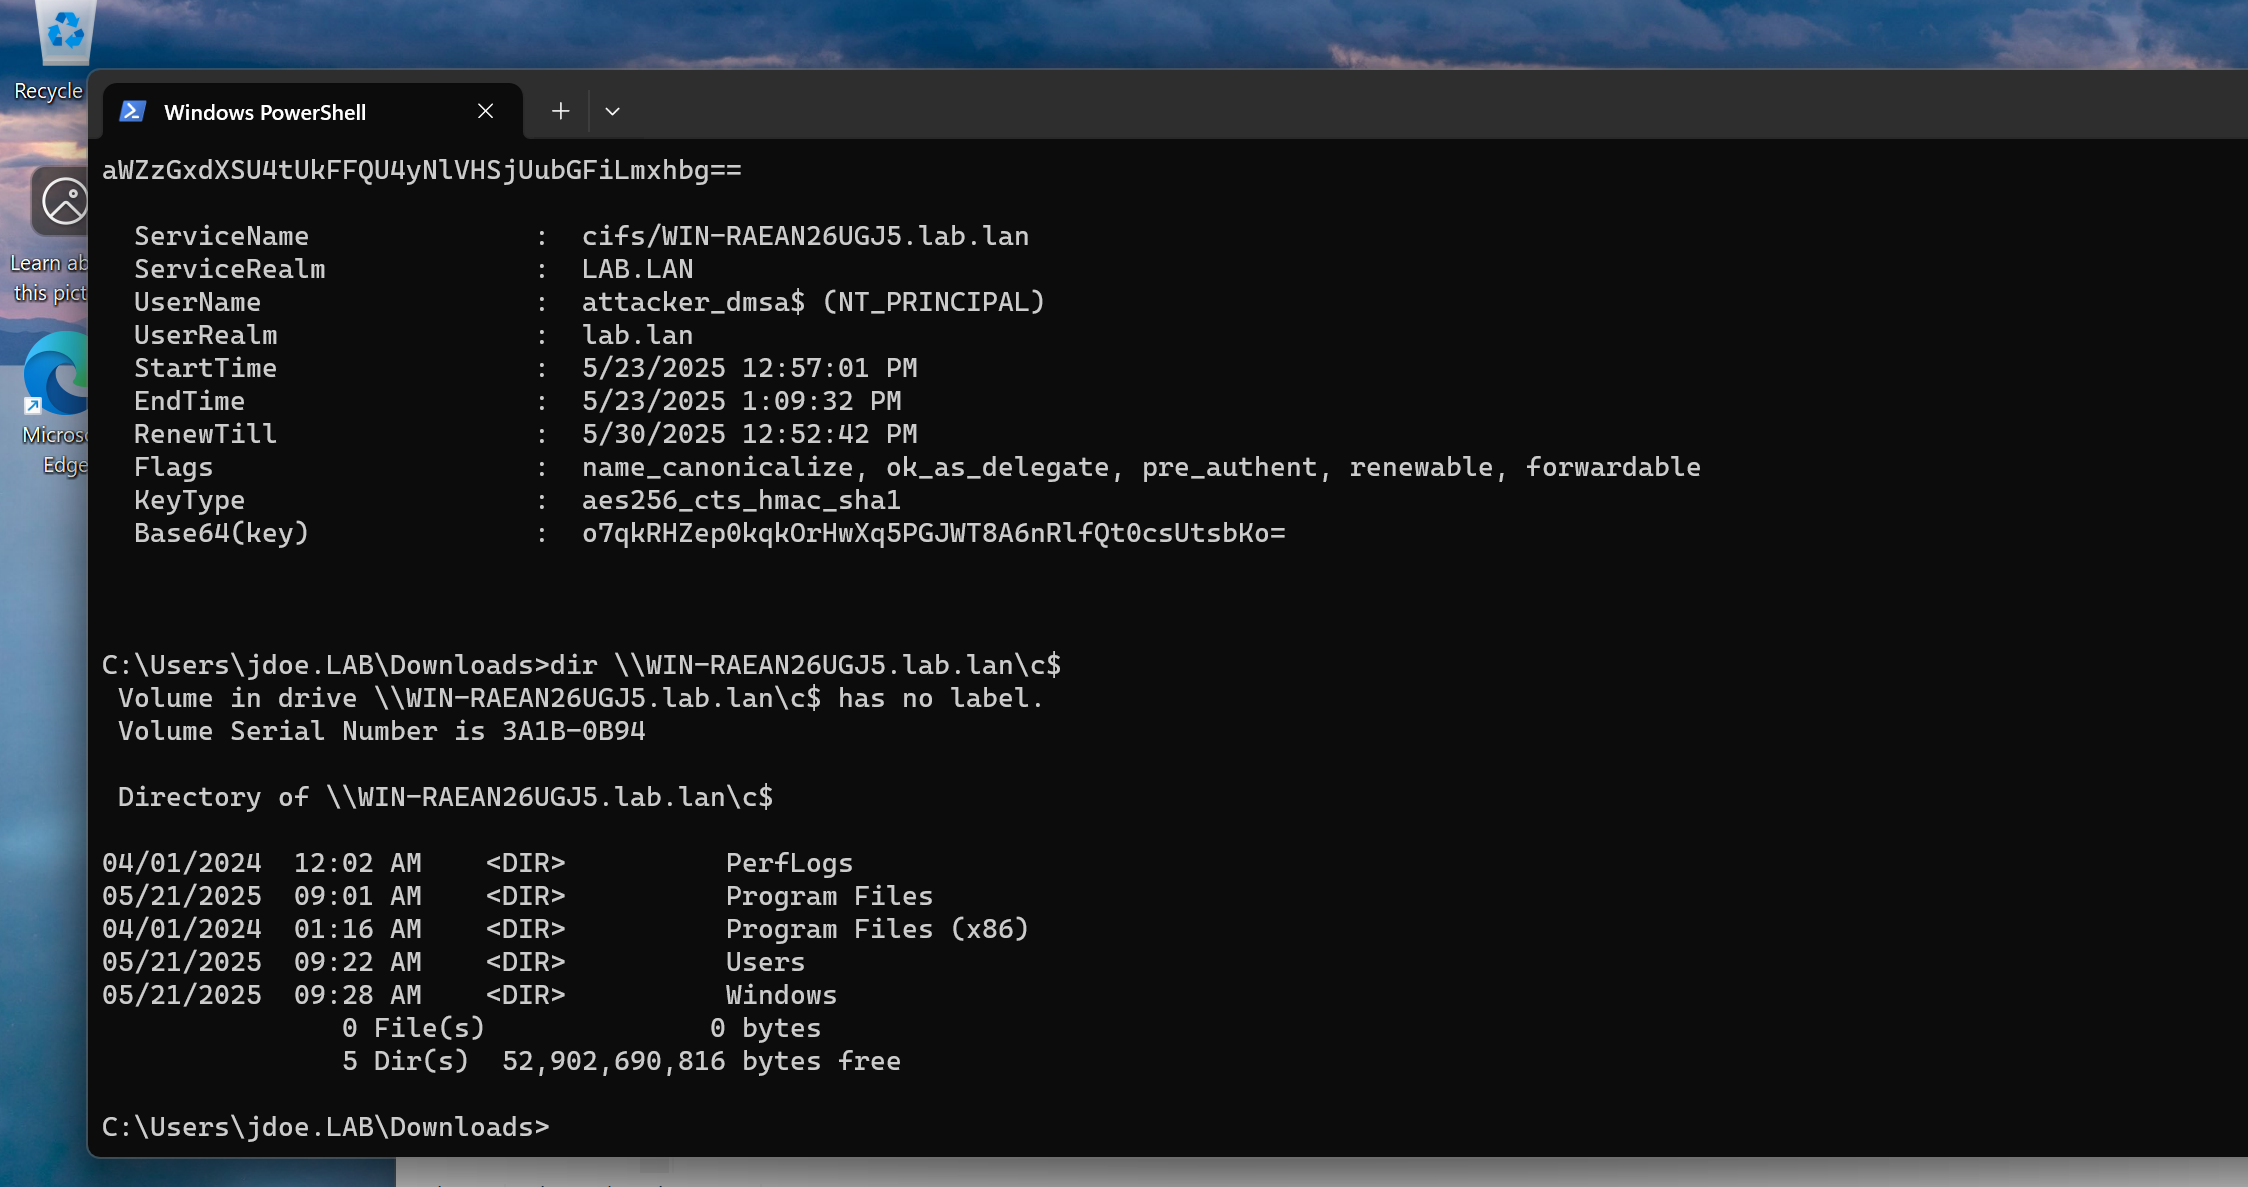 logangoins/sharpsuccessor
SharpSuccessorは、AkamaiのYuval Gordon (@YuG0rd) によるBadSuccessor攻撃を完全に武器化するための.NET概念実証 (POC) です。
 d3ltaformation/cve-2025-32463-sudo-chroot-escape
このリポジトリには、chroot エスケープによるローカル権限昇格を可能にする sudo の脆弱性 CVE-2025-32463 の Proof of Concept (PoC) が含まれています。
 avielzecharia/cve-2015-5736
CVE-2015-5736 の PoC
 chinmay1743/ptrace-vuln
脆弱性 CVE-2019-13272 を確認するため
 padayali-jd/cve-2025-25968
CVE-2025-25968の概念実証エクスプロイト。DDSN Interactive cm3 Acora CMS v10.1.1における不適切なアクセス制御の脆弱性を利用します。編集者権限を持つユーザーが'file'パラメータを介してエンドポイントへの強制ブラウズを行い、システム管理者の資格情報を…
 abdullohqurbon0v/cve-2023-30258-exploit-for-magnus-billing-system
Magnus Billing v7用エクスプロイト。CVE-2023-30258を悪用してroot権限を取得し、不正アクセスとシステム侵害を可能にします。
 ptrstr/cve-2025-47810
PunkBuster LPI から NT AUTHORITY\SYSTEM へ
 mrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover
CVE-2025-59359(Chaos-Meshにおける重大なOSコマンドインジェクションの脆弱性)に関するハンズオン形式のフォレンジック解説。攻撃者がGraphQLミューテーションを介してKubernetesクラスターを乗っ取る方法と、ELKを使用して侵害を検出・分析・報告する方法を学べます。
 nictjh/threatdemos
CVE-2017-13156(Janus)をはじめとする包括的なAndroidセキュリティ脆弱性デモンストレーション。ブロードキャストレシーバの悪用、外部ストレージの脅威、ルート化デバイスへの攻撃を網羅。動作するコード、エクスプロイトスクリプト、セキュリティ対策を含む教育用PoCで、開発者と研究者向…
 chinmay1743/af_packet.c
af_packet.cの権限を確認するための概念実証(PoC)。CVE-2021-22600の悪用に成功した際に、ハッカーが獲得する権限を検証するもの。
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918(Windows NTLM脆弱性)のシミュレートされた悪用と緩和策。検出スクリプト、Ansibleパッチ、CI/CD強化を含む。ハイブリッドクラウド環境における低レベルアクセスからSYSTEMへの権限昇格を実演。
 trankubao/cve-2023-3460_fix
これは皆さんが参考にできるよう作ったものです。気に入らないなら見ないでください。:))))
 sandiyochristan/oo
Bad Spin: Android Binder 特権昇格エクスプロイト (CVE-2022-20421)
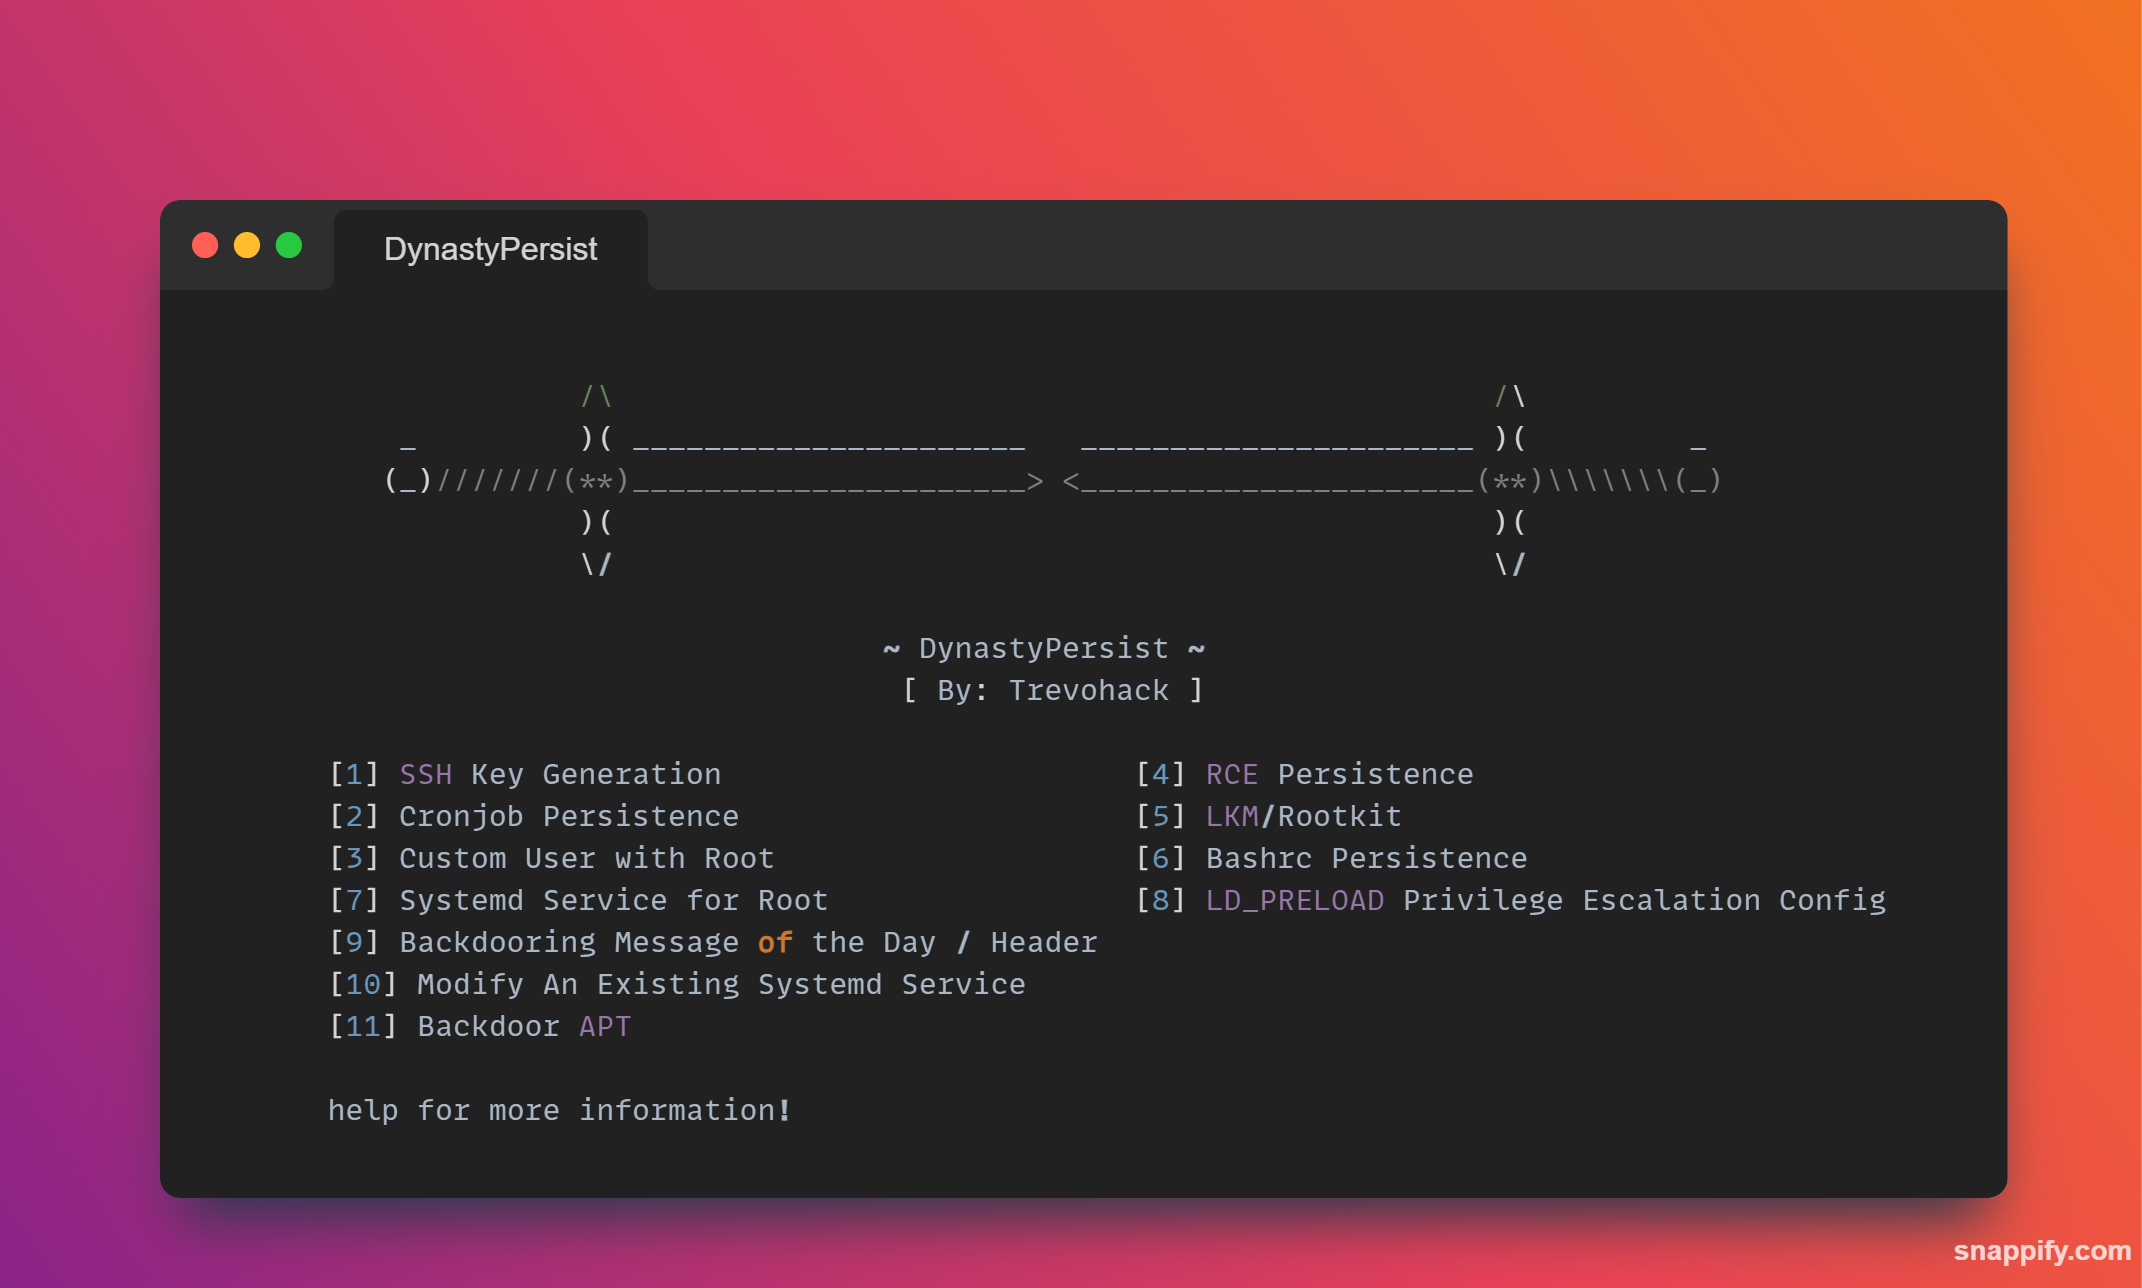 trevohack/dynastypersist
SSHキーバックドア、cronジョブ、systemdサービス、LKMルートキット、LD_PRELOAD権限昇格のための11のモジュールを備えたLinux持続性ツールキット。CTF競技およびレッドチーム運用向けに設計されています。








