#1
 shazed-x/cve-2025-32463
- 影響を受けるバージョン: sudo 1.9.14、1.9.15、1.9.16、1.9.17 - 修正済みバージョン: sudo 1.9.17p1以降 - 1.9.14より古いレガシーバージョンは、--chrootオプションをサポートしていないため影響を受けません。
 0x3c4dfa1/cve-2025-32463
CVE-2025-32463のエクスプロイト。sudo --chroot権限昇格の脆弱性であり、セキュリティテスト用の概念実証コードを提供します。
 0xgh057r3c0n/cve-2025-4334
CVE-2025-4334の概念実証エクスプロイト。WordPressプラグイン「Simple User Registration」(<= 6.3)の権限昇格の脆弱性で、認証されていない攻撃者が管理者アカウントを作成できるようにするものです。
 michalbednarski/resourcepoison
CVE-2025-22441のライトアップとエクスプロイト:Androidでインストール済みアプリからSystemUIプロセスへの権限昇格。信頼されていないApplicationInfoがLoadedApkに渡されることが原因。
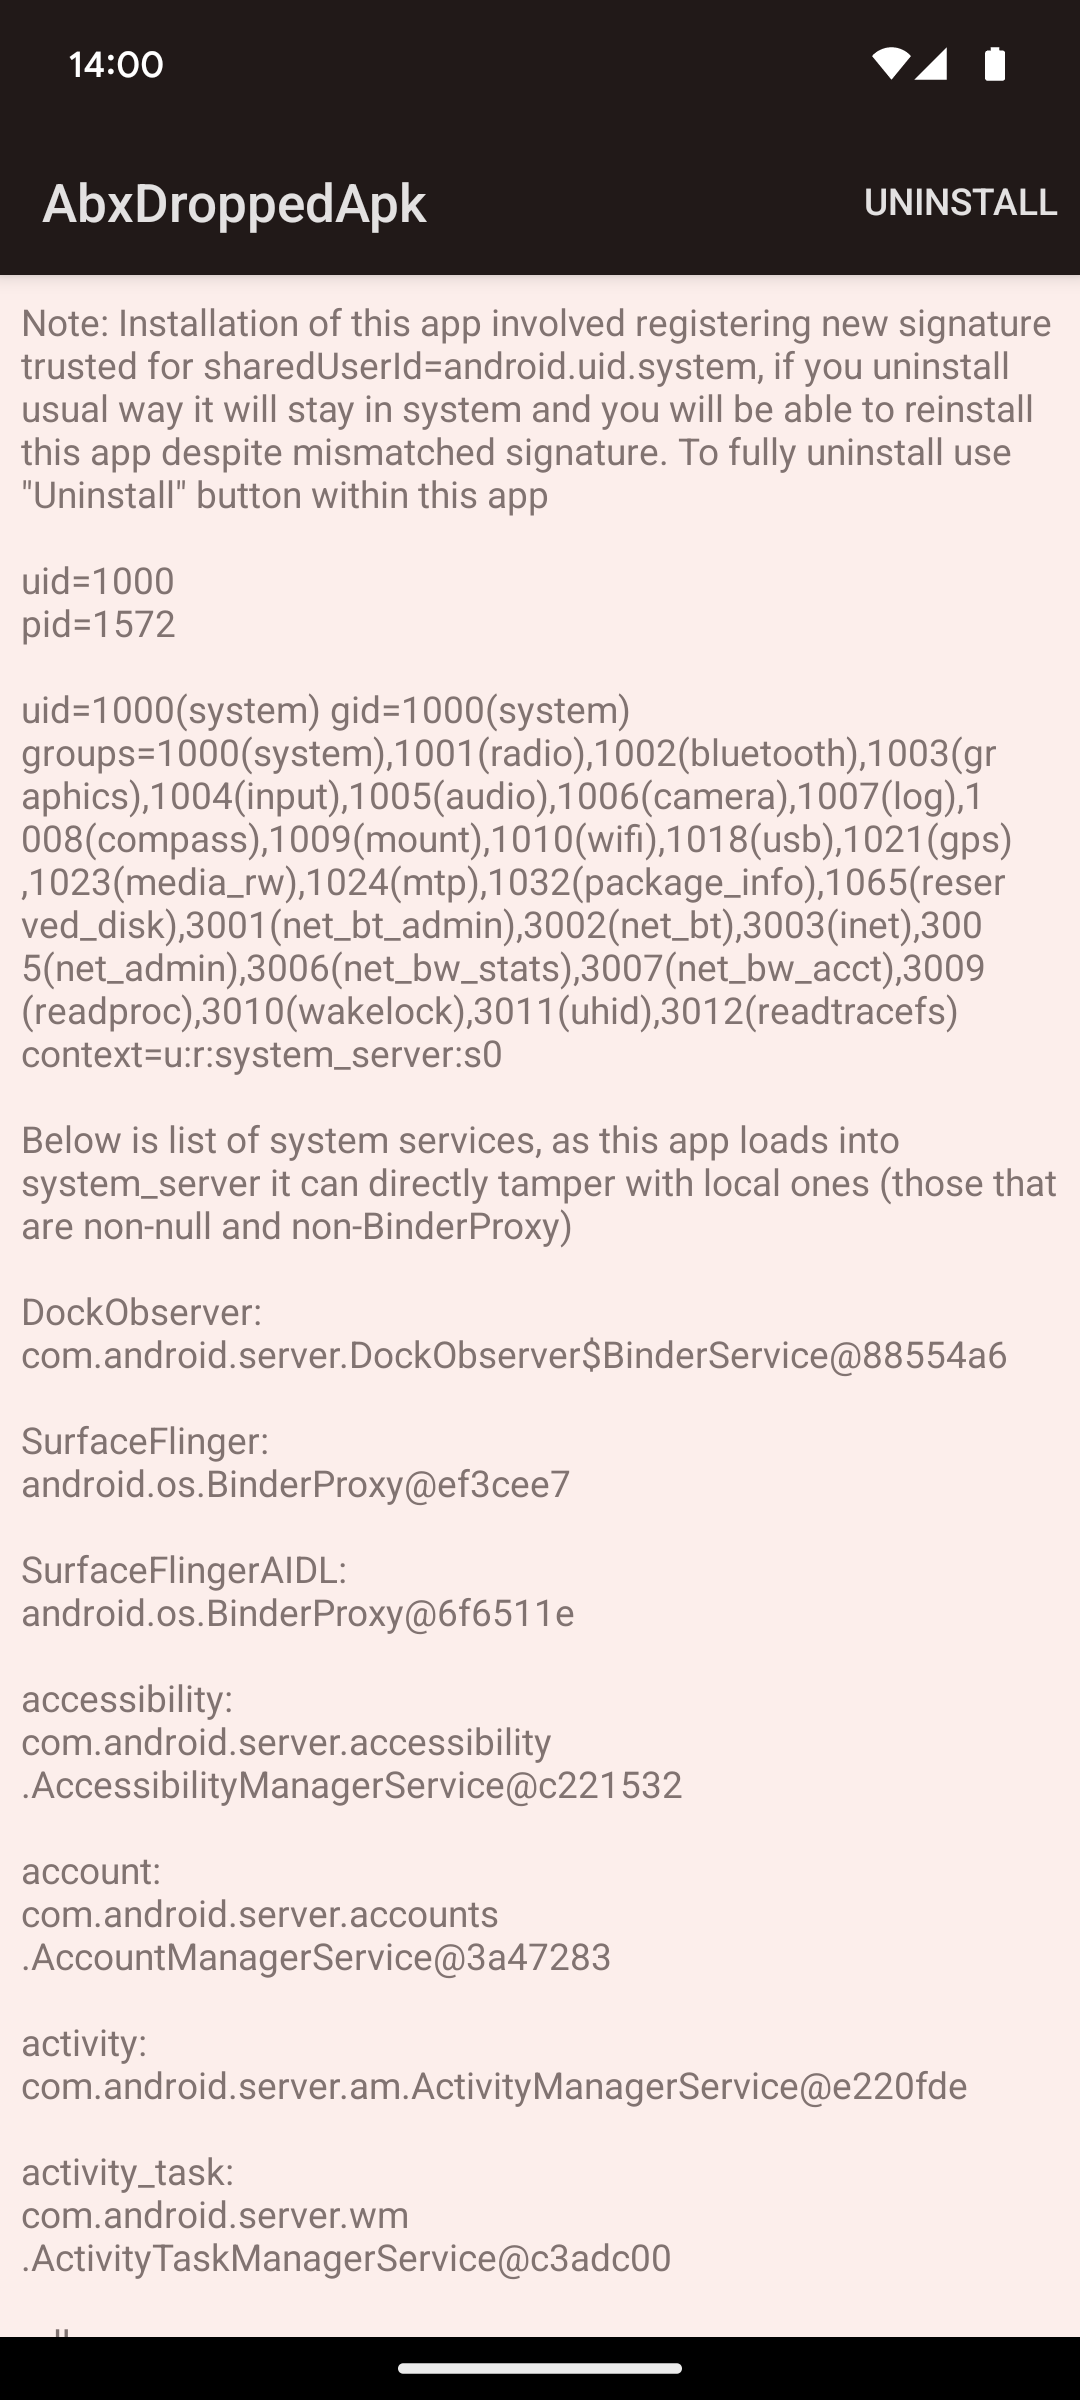 michalbednarski/abxoverflow
CVE-2024-34740 の解説とエクスプロイト、Android の BinaryXmlSerializer における整数オーバーフローを利用して system_server へのファイル書き込み、その後通常のインストール済みアプリから system_server でのコード実行に至る
 a0yami/cve-2025-50505
CVE-2025-50505 の Clash Verge Rev におけるエクスプロイト。認証なしの API を介したローカル権限昇格とリモートコード実行を実証し、DNS リバインディングやリバースシェル技術を含みます。
 ffri/cve-2025-24204
CVE-2025-24204のPoCと技術詳細
 r3dbust3r/cve-2025-32463
CVE-2025-32463のエクスプロイトスクリプト。sudo 1.9.14-1.9.17におけるchrootを介したローカル権限昇格の脆弱性であり、認可されたテストおよびパッチ検証を目的としています。
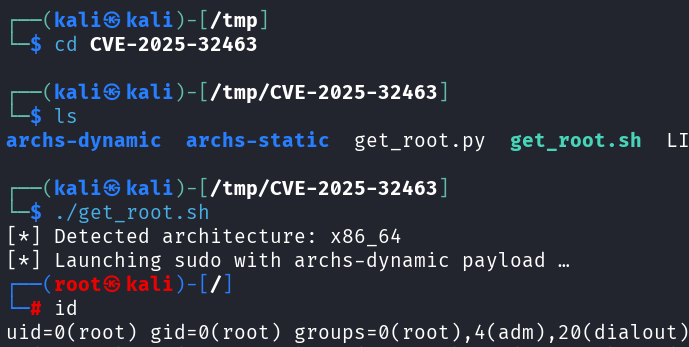 mohamedkarrab/cve-2025-32463
sudo chrootを使用したrootへの権限昇格、gccのインストールは不要です。
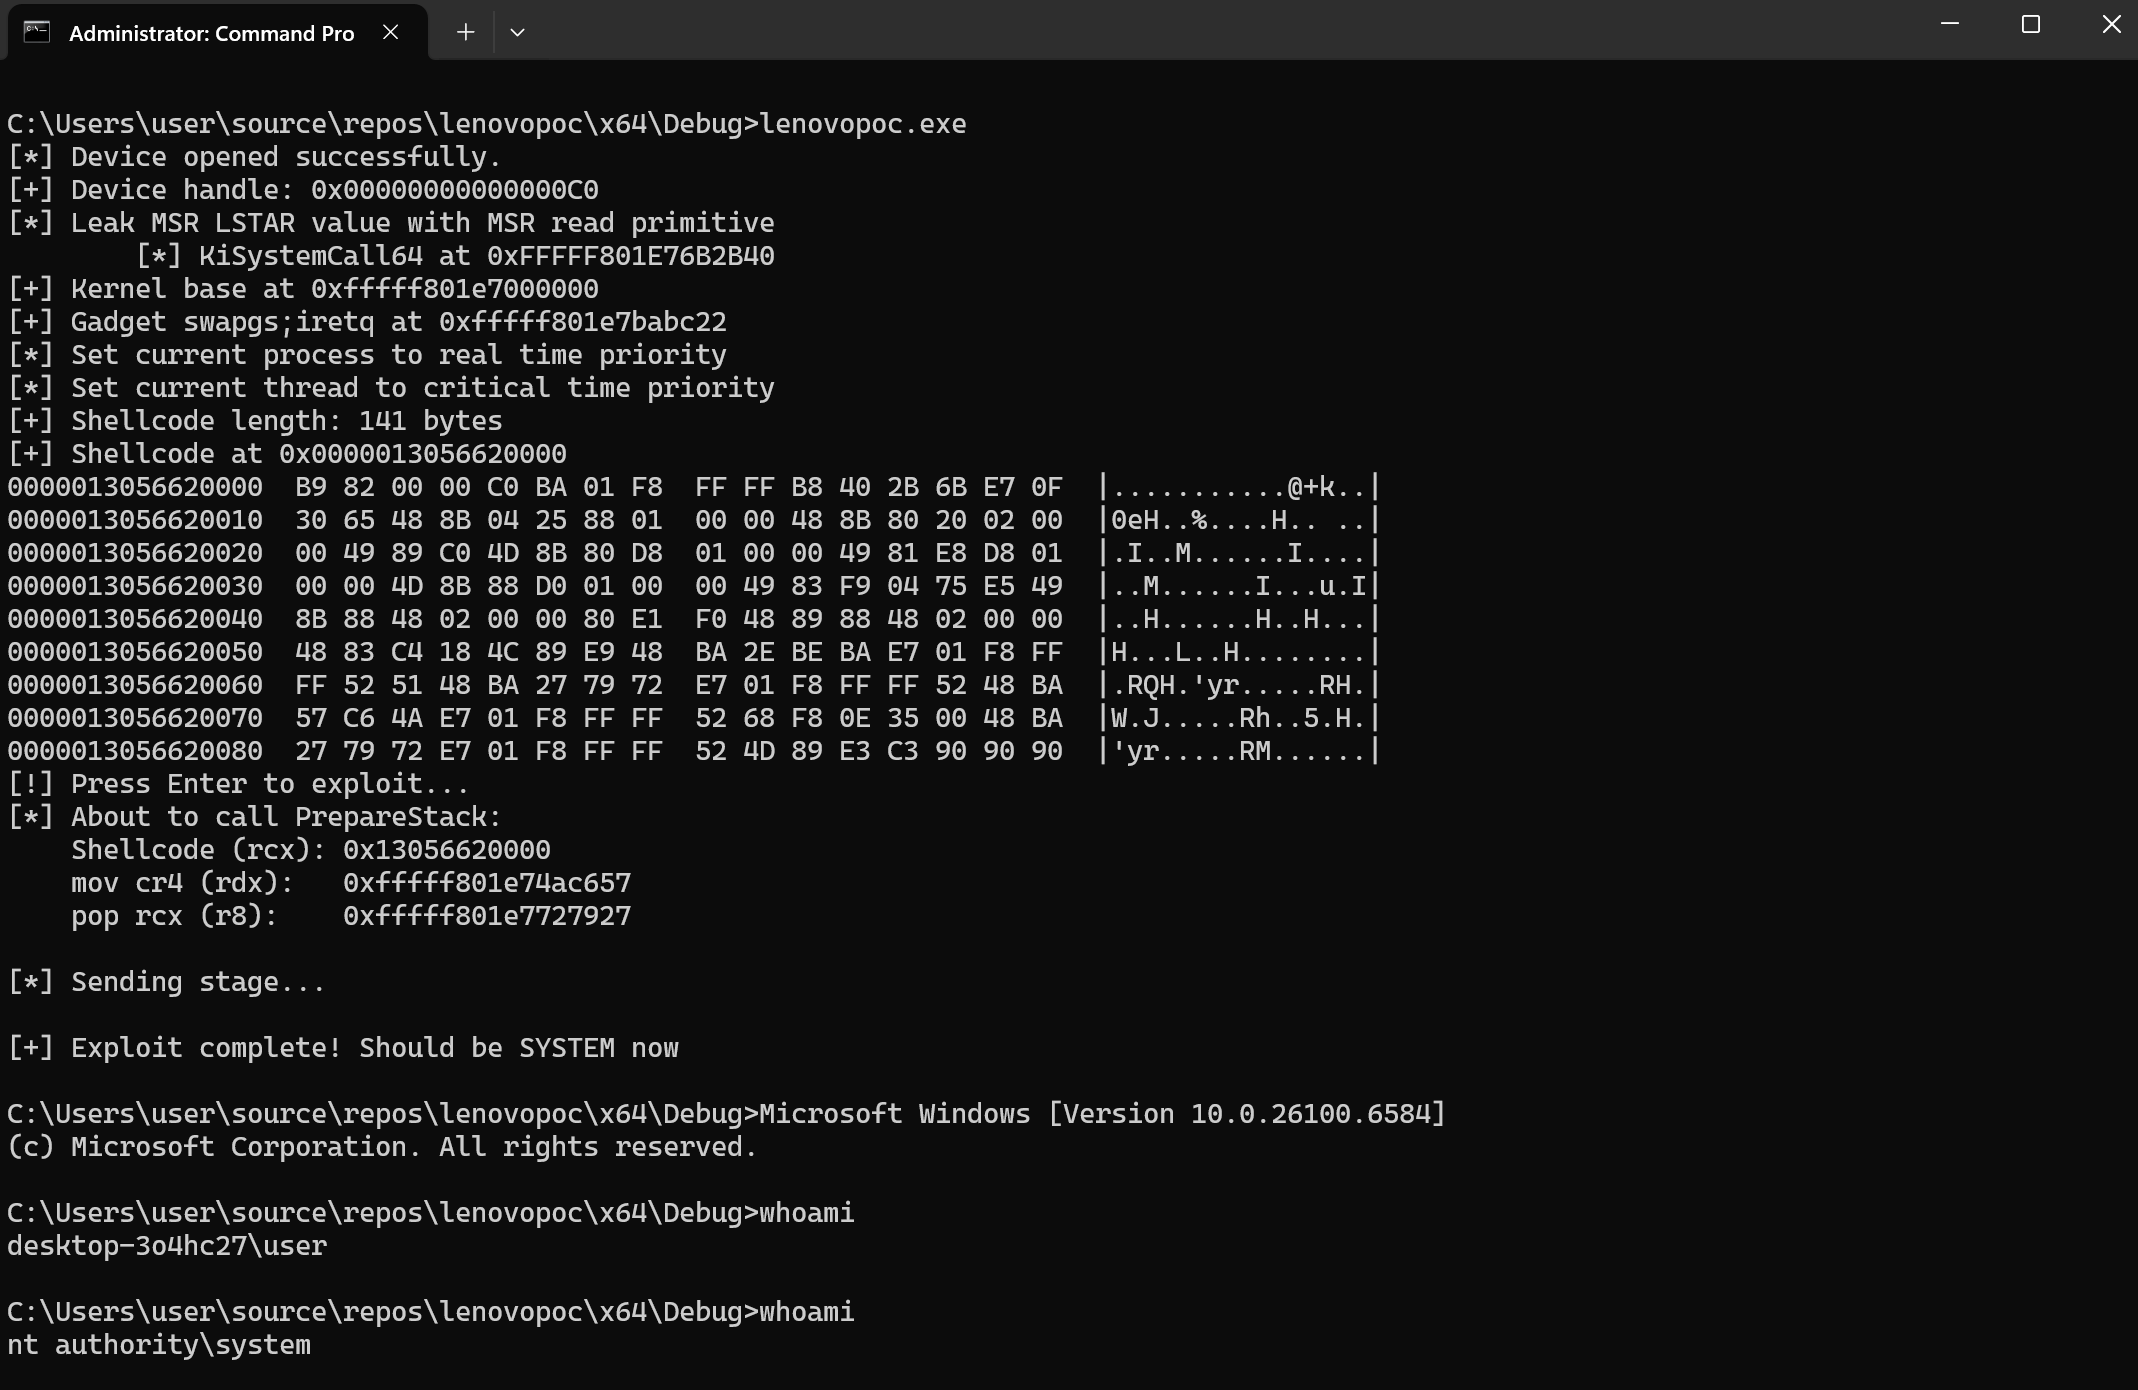 symeonp/lenovo-cve-2025-8061
LnvMSRIO.sys ドライバーに対してシステムシェルを取得する PoC
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-frameworkの拡張
 cyghtinc/cve-2024-30088-binary-lpe-privielege-escalation-cyght-toctou
コンパイル済みの概念実証バイナリ。CVE-2024-30088(TOCTOU 脆弱性)を悪用して Windows システムを標的としたローカル権限昇格を行うためのものです。
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 および VMware Tools - ローカル権限昇格
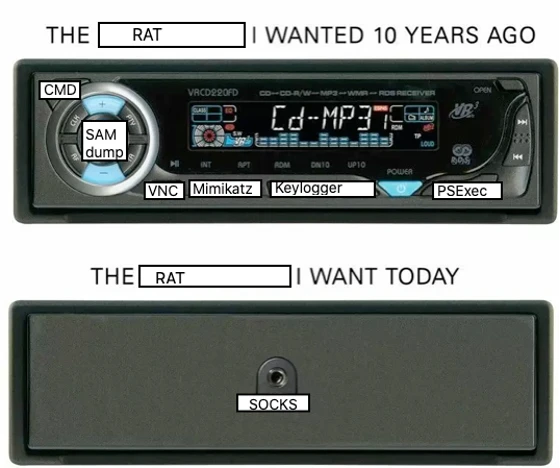 yeeb1/socktail
軽量なGoバイナリで、デバイスをTailscaleネットワークに参加させ、一時的なレッドチームアクセスのためにローカルSOCKS5プロキシを公開します。XOR難読化された認証キー、カスタムコントロールサーバー、ゼロ永続化をサポートします。
 nxploited/cve-2025-9286
Appy Pie Connect for WooCommerce <= 1.1.2 - 認可の欠如による未認証の権限昇格
 hexared/cve-2024-32019_poc
これは、Pythonで書かれたCVE-2024-32019の代替PoCです。