#1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
CVE-2025-33073(Windows SMB クライアントの権限昇格の脆弱性)向けの研究フレームワーク。制御されたテストおよび教育目的のための悪意のある SMB サーバーとクライアントのエクスプロイト実装を提供します。
 dev-2null/adcollector
Active Directory環境から攻撃と防御の両方に有用な貴重な情報を迅速に抽出する軽量ツール。
 fr4nc0x/sudo-chroot
Sudo脆弱性のローカル特権昇格 (CVE-2025-32463) Python版PoC
 r00t-3xp10it/redpill
ポストエクスプロレーションタスクにおいてリバースTCPシェルを支援する
 dr4x-c0d3r/sudo-chroot
Sudo脆弱性ローカル権限昇格(CVE-2025-32463)POC(Python版)
 letsr00t/cve-2017-1000367
CVE-2017-1000367のエクスプロイト。Linuxシステム上のSudoのget_process_ttyname()関数におけるローカル権限昇格の脆弱性。
 qduarte-42/snow-crash
サイバーセキュリティ入門。
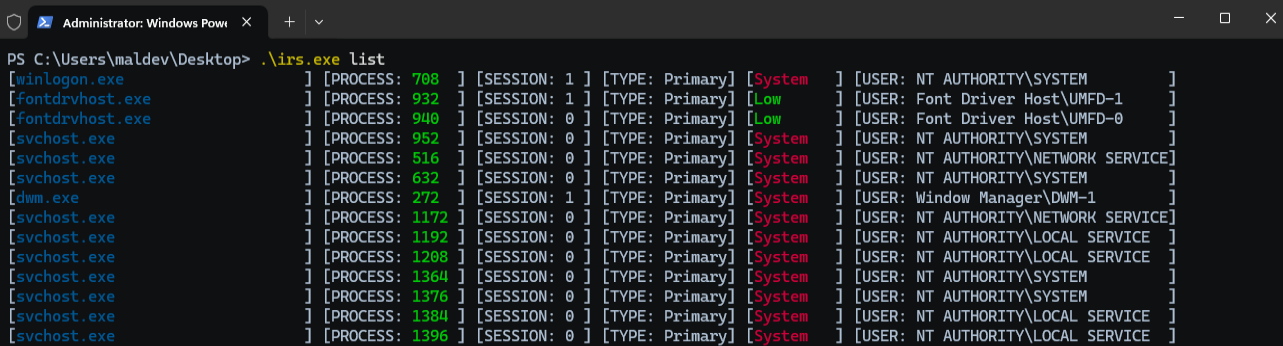 zblurx/impersonate-rs
Rusty Impersonate
 aniket2912/internal-network-penetration-testing
内部ネットワークペネトレーションテストに関する教育モジュール:方法論、攻撃ベクトル、列挙、エクスプロイト、権限昇格、および実践的なラボ手順を含むポストエクスプロイト。
 ahamedyaseen03/cve-2025-60375
CVE-2025-60375 — PerfexCRM < 3.3.1 における認証バイパス / 不適切なアクセス制御(管理者ログイン)
 rxerium/cve-2024-32444
CVE-2024-32444 (CVSSスコア: 9.8) として追跡されている、認証されていない権限昇格の問題。
 rxerium/cve-2025-41244
CVE-2025-41244 の検出
 karanlvm/dirtypipe-exploit
CVE-2022-0847(Dirty Pipe)の概念実証エクスプロイト。パイプバッファ操作による読み取り専用ファイルの上書きで、Linuxカーネル5.8から5.16.10のローカル権限昇格を可能にする。
 bytereaper77/cve-2025-39913
linuxカーネル ≤ 6.12.38のUAF(psock->cork)
 cybertechajju/cve-2025-32463
sudo chrootを使用したrootへの権限昇格。gccのインストールは不要です。
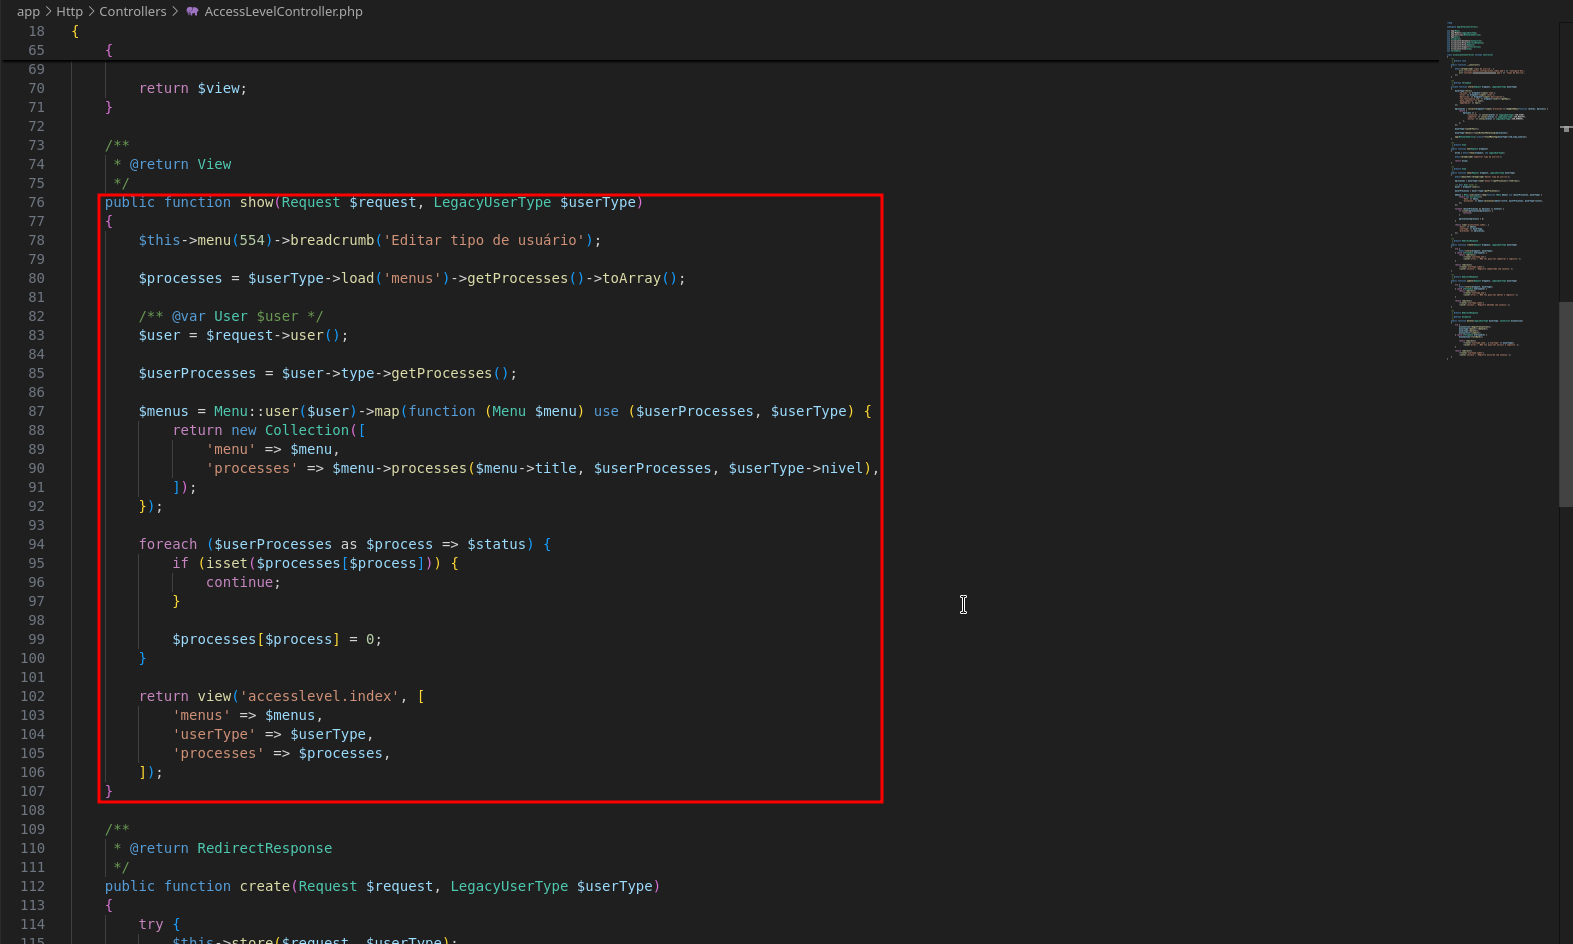 m3m0o/portabilis-ieducar-user-type-privilege-escalation
CVE-2025-11554で説明されている脆弱性の概念実証です。これは、i-Educarソフトウェアのユーザータイプ変更エンドポイントへの任意リクエストを通じた権限昇格の可能性に関するものです。
 noah4puppy/cve-2024-21262
3つの異なる再現、WORKDIR、EXEC & RUNC。