#1
 zmkeh/cve-2025-29824-clfs-local-privilege-escalation
CVE-2025-29824を標的としたWindows Common Log File System(CLFS)ドライバー向けのローカル権限昇格エクスプロイトで、セキュリティ研究およびテスト用の概念実証コードを提供します。
 d7ead/cve-2025-61156
ThreatFire System MonitorのTfSysMon.sysドライバーにおける安全でないアクセス制御により、非特権プロセスがカーネル権限でプロセスを終了でき、EDRバイパスとローカルDoSを可能にします。
 robbin0919/cve-2025-32463
CVE-2025-32463(Sudoのローカル権限昇格の脆弱性)に関する詳細な分析と緩和策のガイダンスを提供します。影響を受けるバージョン、攻撃ベクトル、検出方法を含みます。
 vinodwick/cve-2025-4334
CVE-2025-4334 のエクスプロイト。WordPress の Simple User Registration プラグインにおける権限昇格の脆弱性で、認証されていない攻撃者が管理者として登録できるようにするものです。
 synacktiv/itsm-exploit
Ivanti Neurons for ITSM(オンプレミス)エクスプロイト
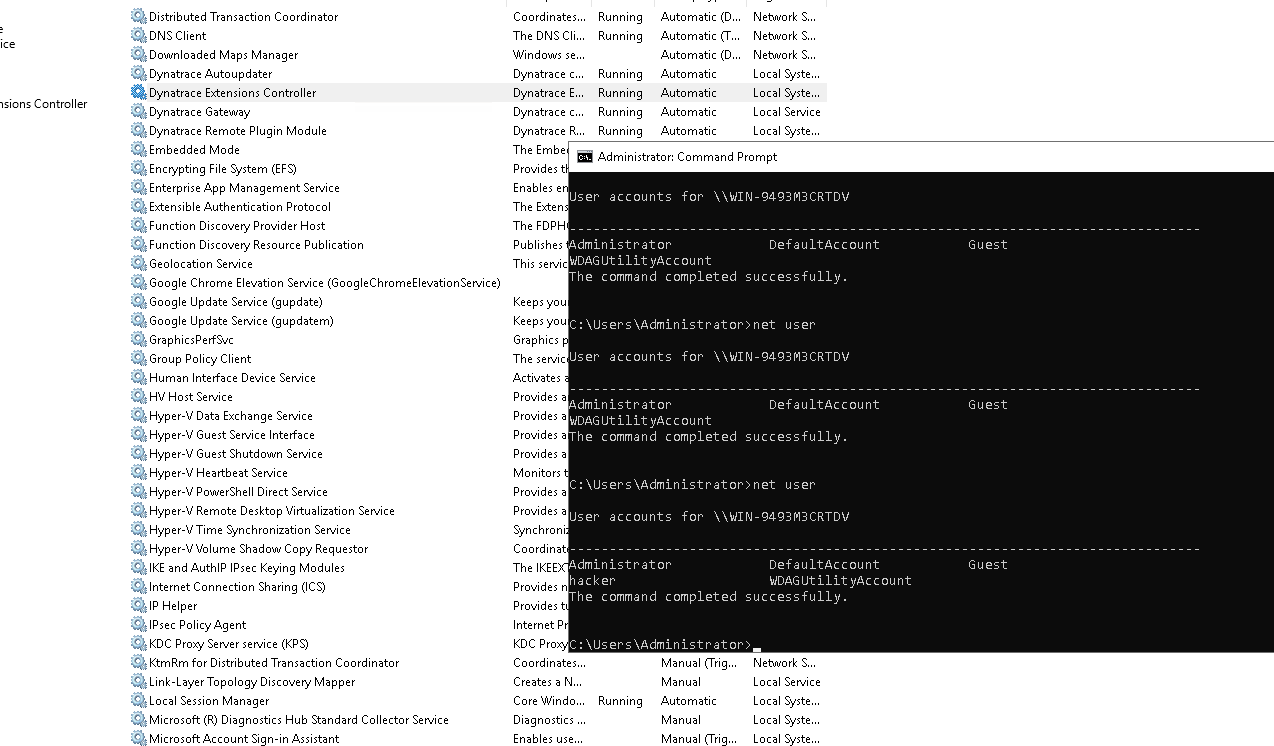 pentastic-be/cve-2025-61304
Dynatrace ActiveGate ping extension バージョン1.016以前における、細工されたIPアドレスを介したOSコマンドインジェクションの脆弱性
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - 認証済み(Contributor+)権限昇格:ユーザーメールアドレス変更/アカウント乗っ取りによる
 dirkjanm/bloodhound.py
BloodHound 用の Python ベースのインジェスター
 cravaterouge/autobloody
BloodHoundが示すActive Directoryの権限昇格パスを自動的に悪用するツール
 yoshino-s/cve-2025-62506
CVE-2025-62506の検証スクリプト。MinIOサービスアカウントにおける権限昇格の脆弱性で、制限されたアカウントがインラインポリシーをバイパスして無制限のアカウントを作成できるかどうかをテストします。
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
# Nagios Fusion における2FA有効化後のセッション永続化に関する詳細な脆弱性レポート CVE-2025-60425、影響を受けるバージョン、緩和策の推奨事項、および開示のタイムラインを含む、Nagios Fusion…
 nxploited/cve-2025-6758
Real Spaces - WordPress Properties Directory Theme <= 3.6 - 未認証の管理者への権限昇格
 sabecomoeh/cve-2022-0001
このスクリプトは、管理者権限を確認した後、Microsoftのガイダンスに従って、CVE-2022-0001に対するハードウェアレベルの緩和策を有効にするために、Windowsレジストリに必要なDWord値を設定します。
 cyberx-1/overlayfs-cve-2021-3493
CVE-2021-3493を標的としたC言語のエクスプロイトで、OverlayFSを利用して、脆弱性のあるLinuxシステム上でrootへの権限昇格を実現します。
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Google Project Zero の Ian Beer による CVE-2025-24203 iOS 脆弱性エクスプロイトのわずかに改良版
 skadevare/ciscoise-cve-2025-20282-poc
CVE-2025-20282の概念実証、完璧な10。
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
多段階ペネトレーションテストを教えるために設計されたカスタムの脆弱VM(Ubuntu 14.04)。フォレンジック、Webエクスプロイト(SQLi、XSS)、暗号、カーネルエクスプロイト(OverlayFS/CVE-2015-1328)にわたる10の相互接続されたチャレンジを備え、完全なroot権限…