#1
 y3a/cve-2023-28229
Windows CNG KeyIso RPCの権限昇格およびサンドボックスエスケープの概念実証エクスプロイトであり、CVE-2023-28229の悪用を実証します。
 sec-consult/msiscan
脆弱なMSIインストーラーにおけるローカル権限昇格の問題を特定するためのスキャンツール
 forrest-orr/exploits
私がエクスプロイトソースに変換したWindows CVEの個人コレクション、およびこれらのエクスプロイトと併用するために作成したペイロードのコレクションです。
 graniet/inspector
Inspectorツールは権限昇格支援ツール(PoC)で、Webサーバーに簡単に展開できます。このツールは、rootで実行中のプロセスを一覧表示し、カーネルバージョンを確認し、ヒストリファイルを確認し、可能性のあるエクスプロイトを取得することができます...
 sailay1996/vss-fr2system
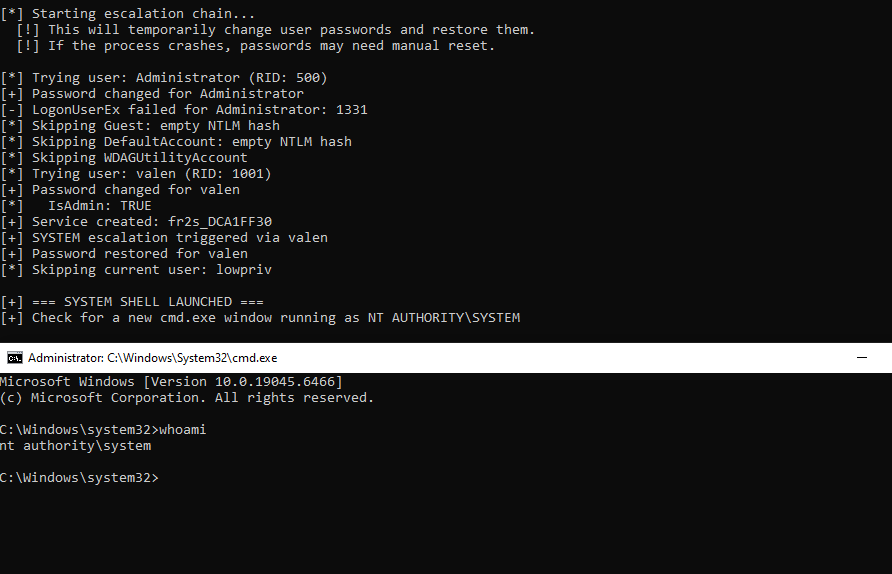
テスト
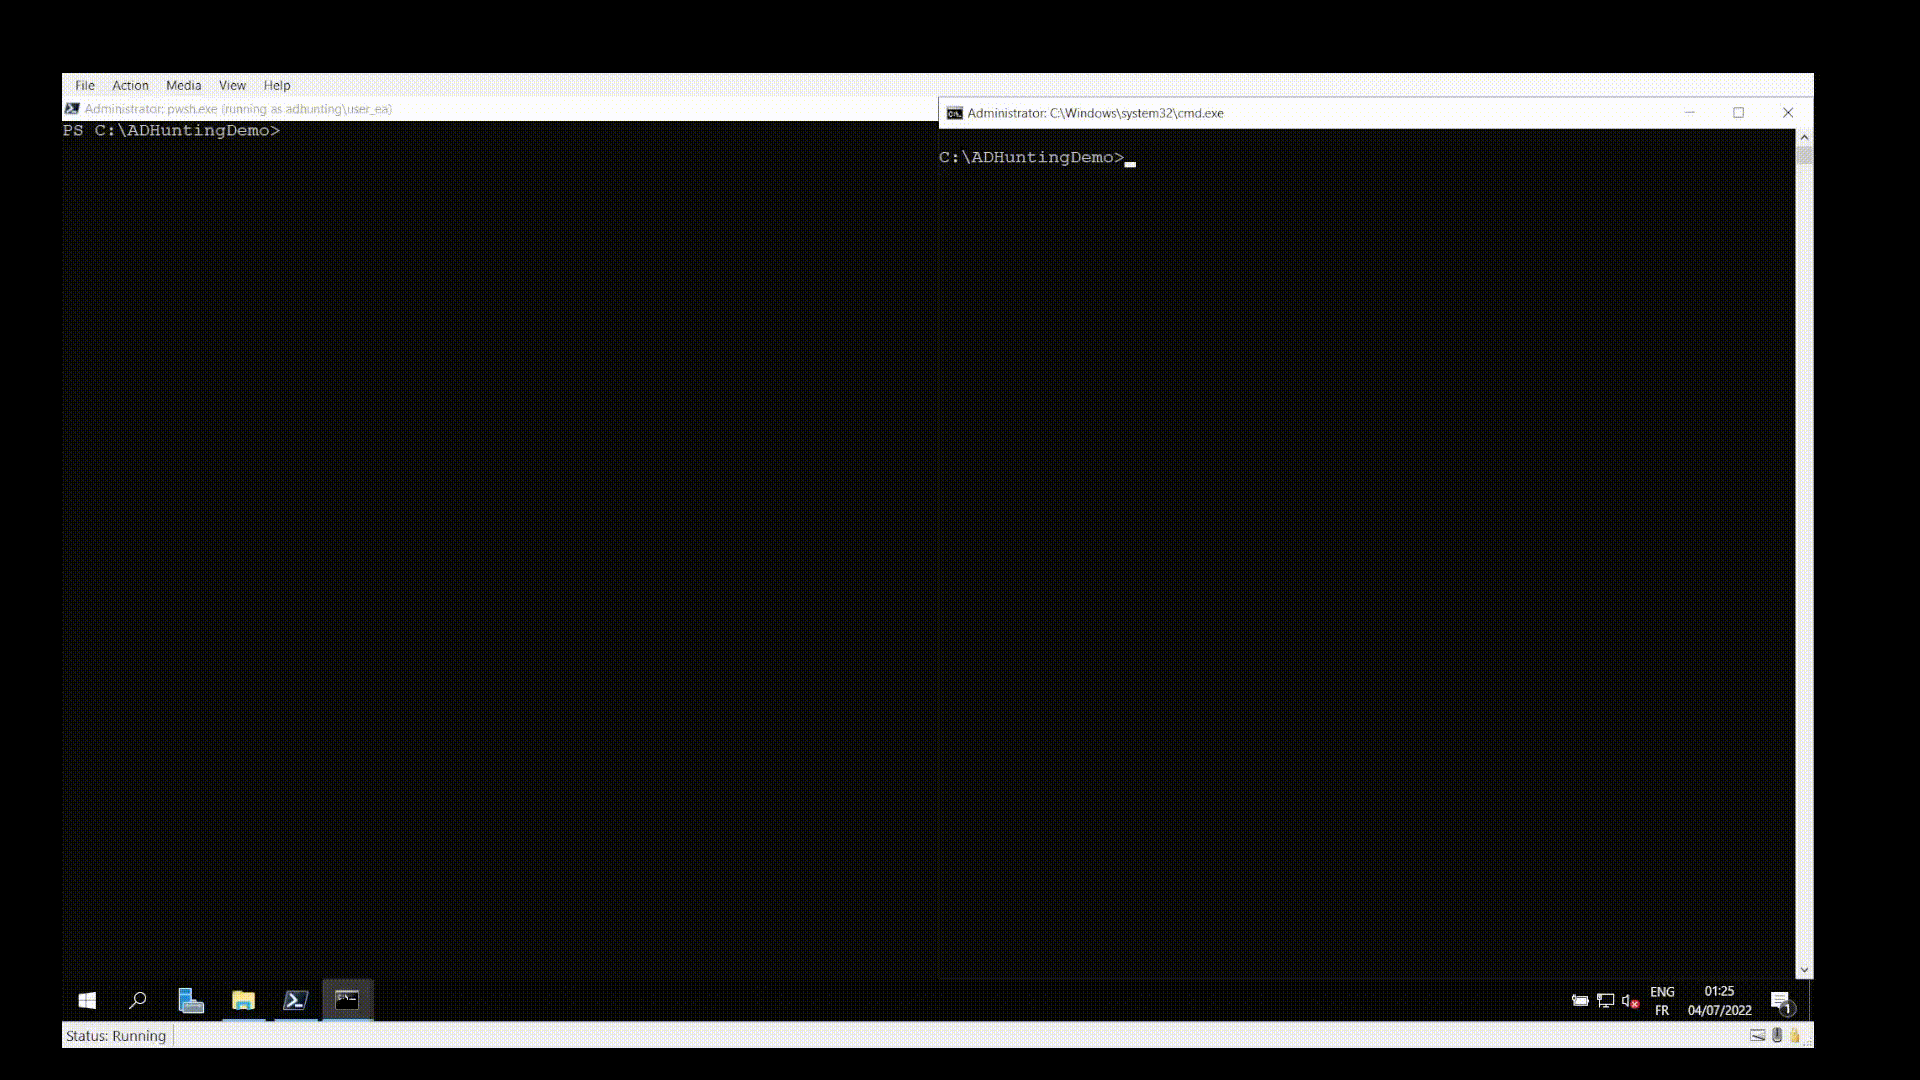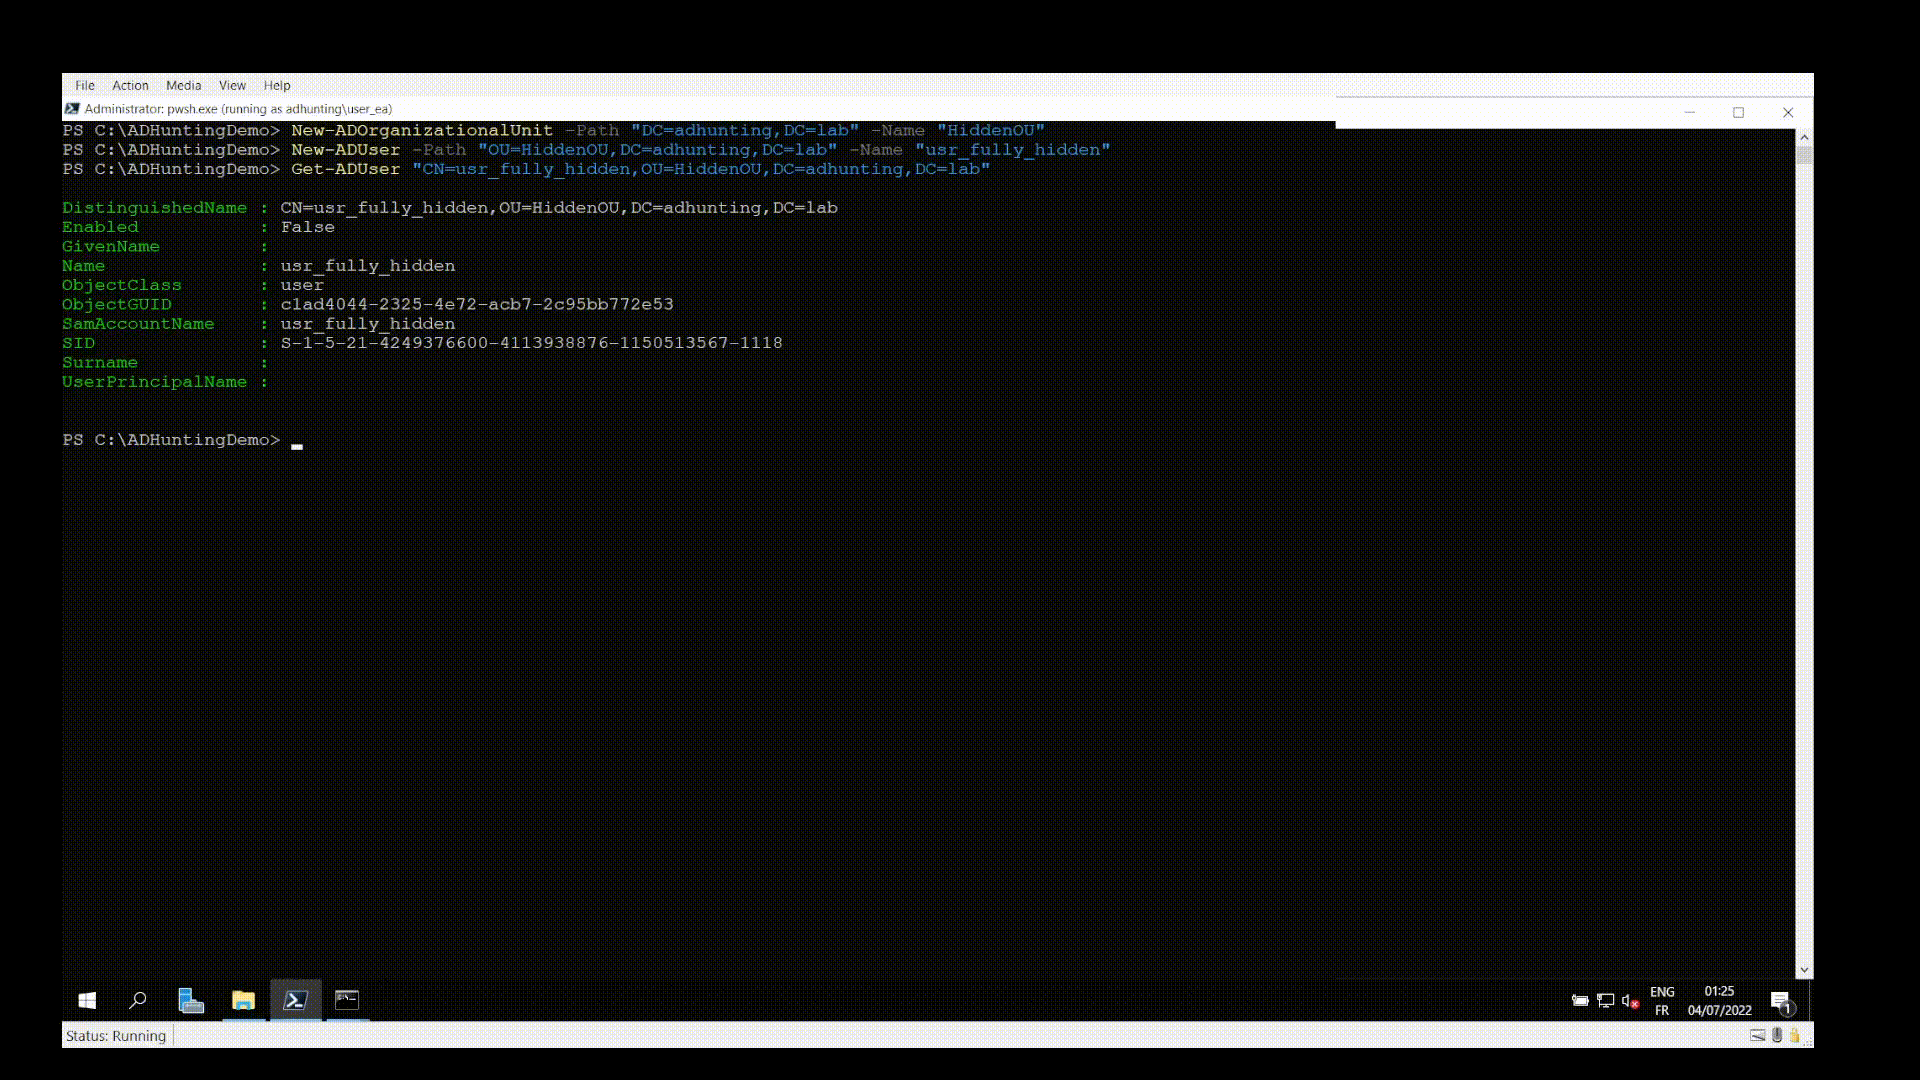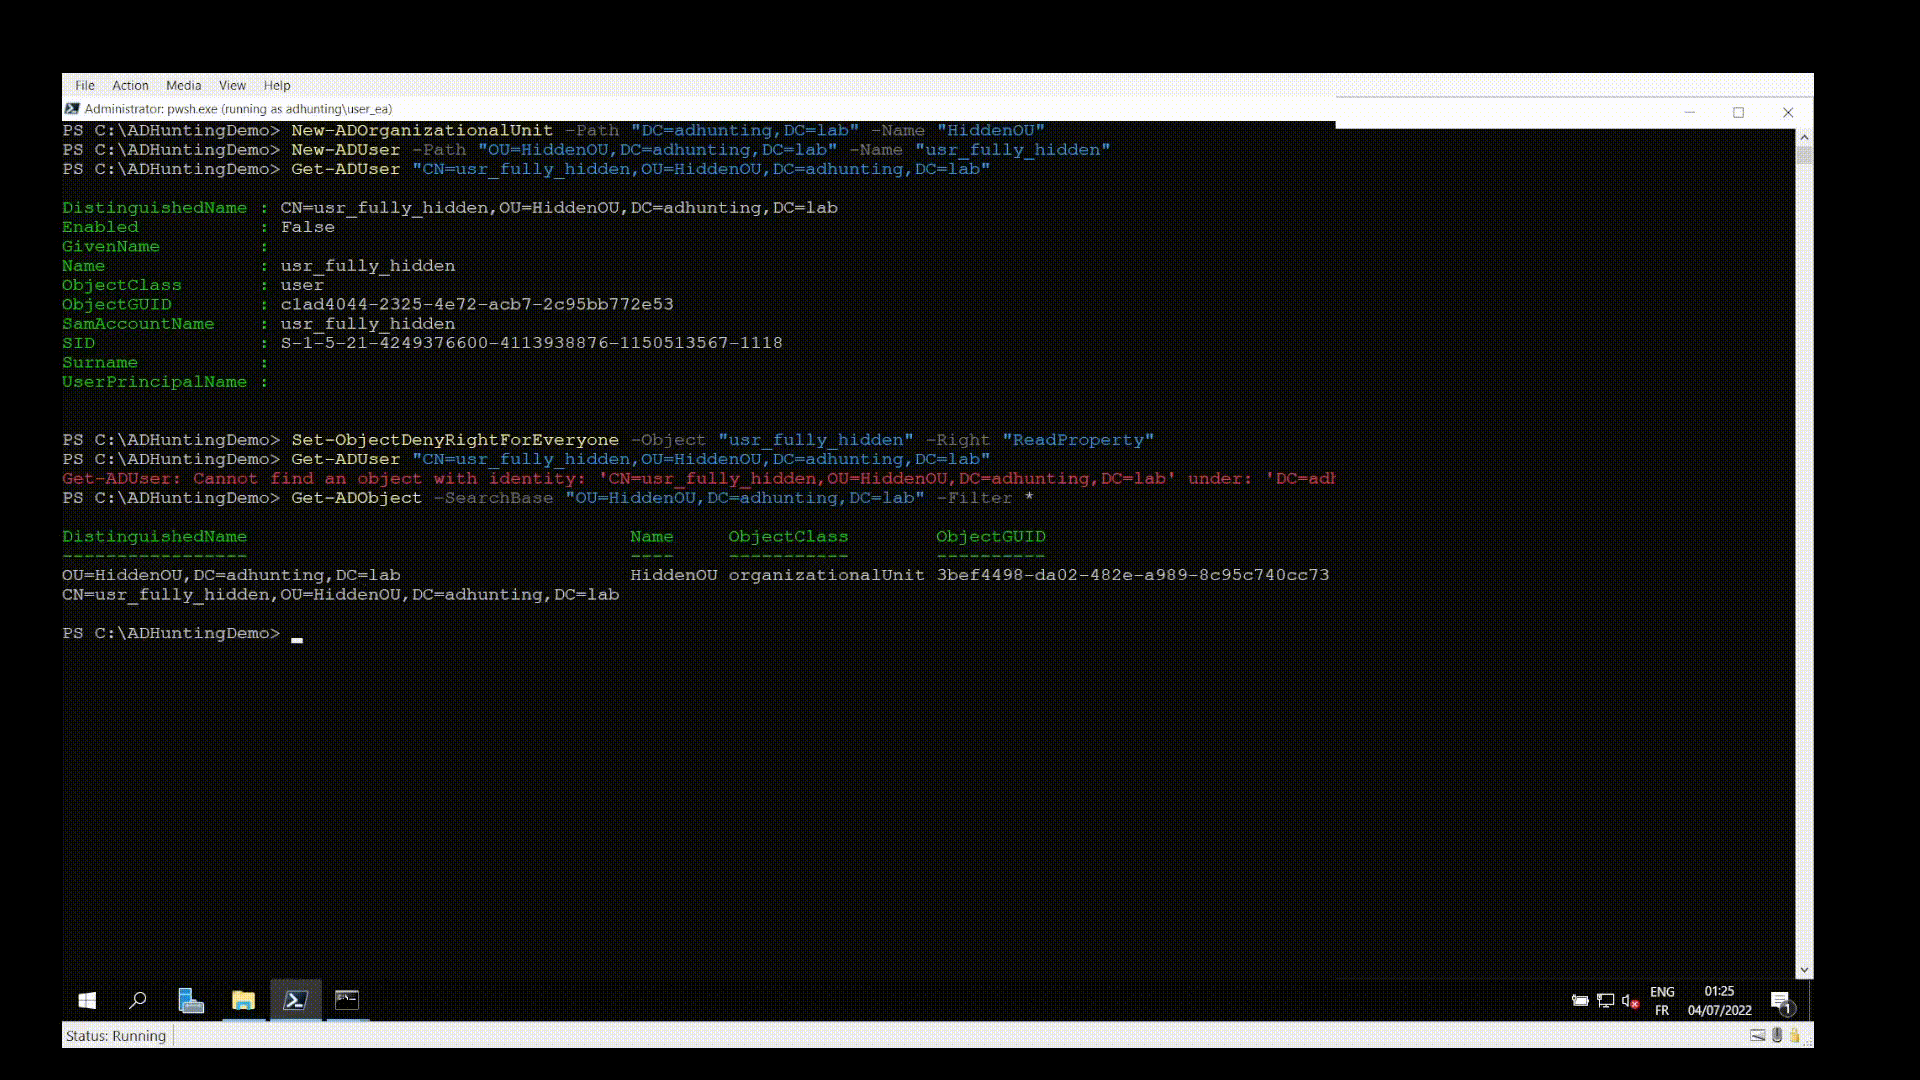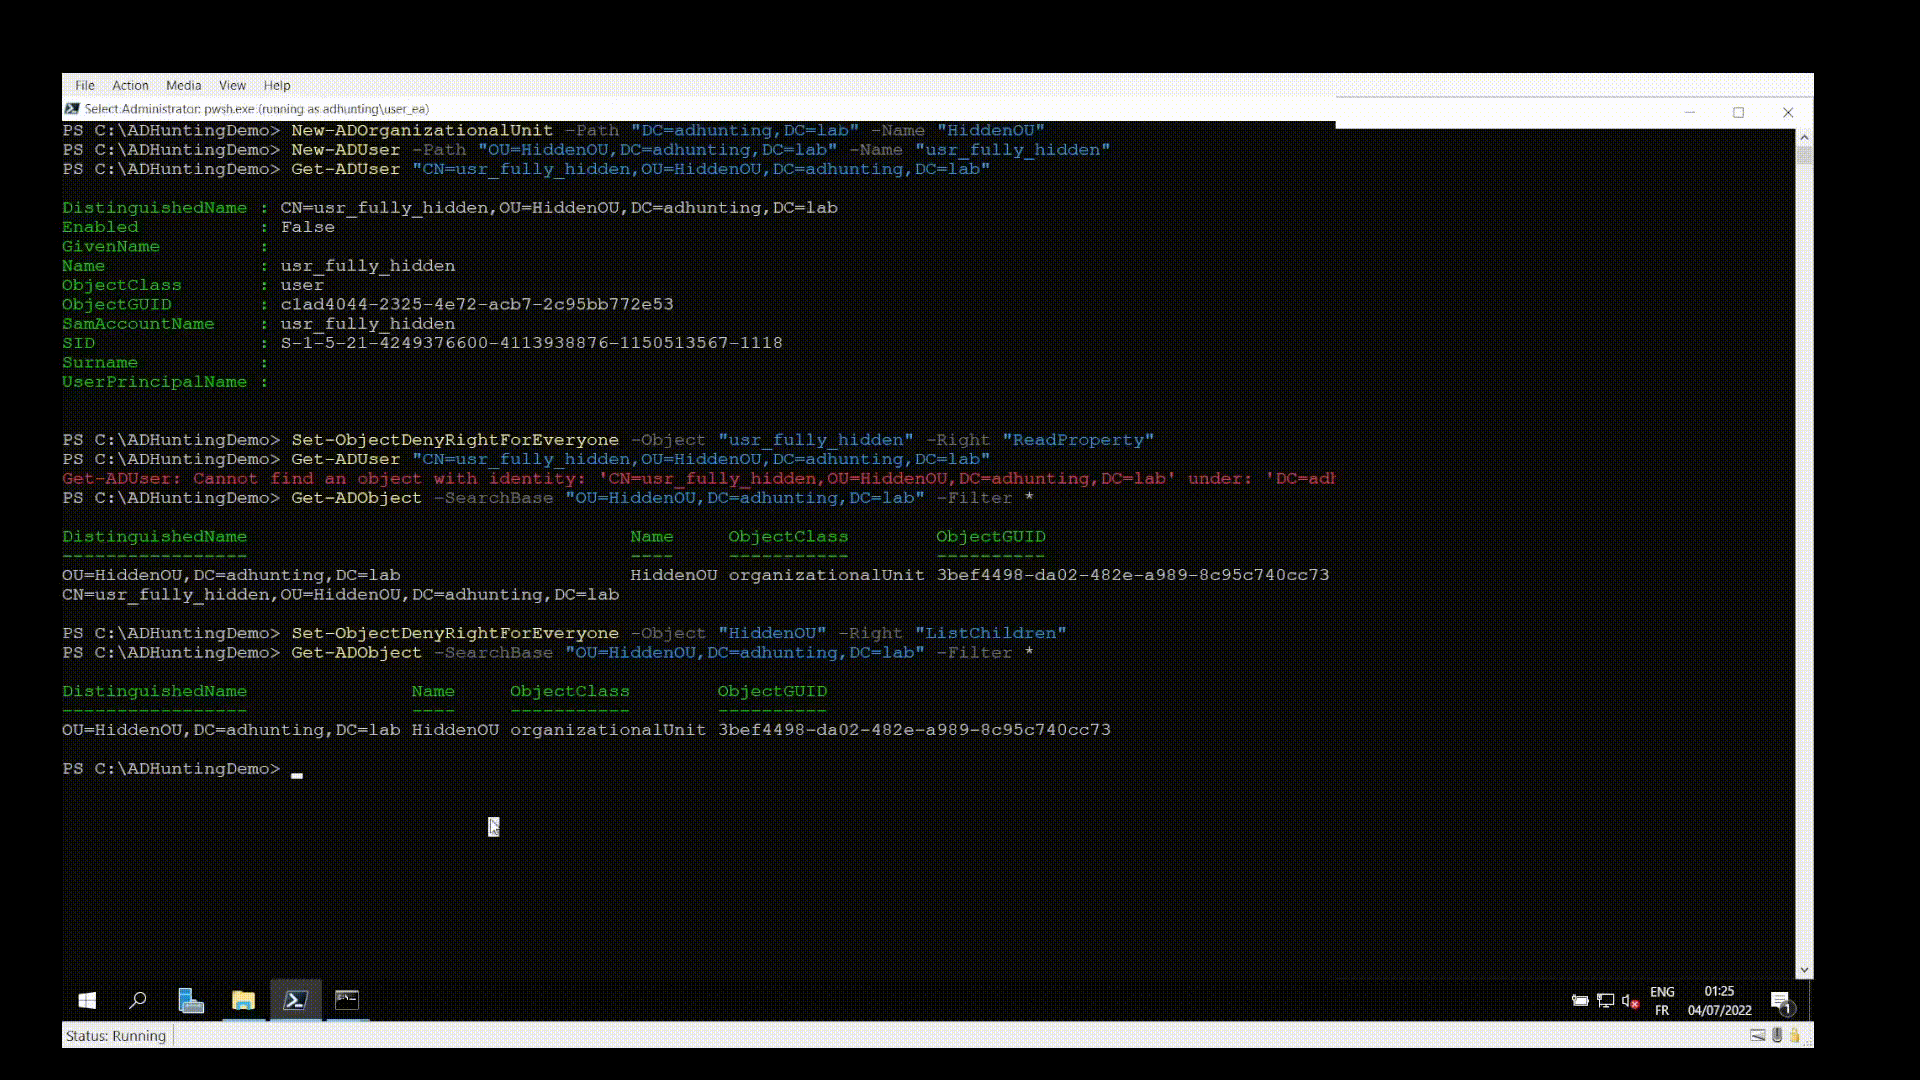 qazeer/farsightad
Active Directoryドメイン侵害後に脅威アクターが展開した(可能性のある)永続化メカニズムの発見を支援することを目的としたPowerShellスクリプト
 mitchmoser/lacheck
マルチスレッドのC# .NETアセンブリで、SMB、WMI、WinRMを介してWindowsホスト上のローカル管理者権限を列挙し、Active Directory偵察のためのBloodHound統合を備えています。
 k0mraid3/k0mraid3s-system-shell-prebuilt
私は2022年10月に発見したエクスプロイトで、Androidのパッケージマネージャーバイナリ(pm)とそのデバッグフラグの処理方法に関連するものです。2023年3月にパッチが適用されました。CVE-2019-16253をペイロードとして使用し、システムシェルを取得します。
 lanleft/cve-2023-1829
Linuxカーネルのローカル権限昇格エクスプロイト:CVE-2023-1829用、Ubuntu 22.04を対象とし、netfilterフィルター機能を利用。ビルド手順とPoCコードを含む。
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon对象文件,实现CVE-2020-0796 SMBGhost本地权限提升,具有令牌窃取和会话提升的双重武器化路径。
 abstractclass/cloudprivs
クラウド認証情報からブルートフォーステストによって権限を特定する。
 fuhei/cve-2024-31317
CVE-2024-31317
 laginimaineb/cve-2016-2431
Qualcomm TrustZone カーネル特権昇格
 xcellerator/freebsd_kernel_hacking
FreeBSDカーネルハッキング学習 - 演習
 j4nn/cve-2020-0041
ローカル権限昇格エクスプロイト(Androidカーネルの脆弱性CVE-2020-0041向け、デバイスやカーネルバージョン間の移植性を備えた)
 duck-sec/cve-2023-28252-compiled-exe
fortraのCVE-2023-28252エクスプロイトの修正版、exeにコンパイル済み
 anylnk/stprocessmonitorbyovd
CVE-2025-70795 / CVE-2026-0828 の PoC と更新されたドライバ