
 #1
 noorkhalel/cve-2026-34990-cups-lpe-poc
CVE-2026-34990 の汎用 PoC - CUPS 2.4.16 におけるローカルトークン漏洩および任意の root ファイル上書きを悪用したローカル権限昇格。
 abdelhakimgafernetworksec/enigm-writeup
Hack The Box - Enigmaマシンに関する包括的なペネトレーションテストの解説とエクスプロイトの詳細。ローカル列挙、OliveTin CVE-2026-27626コマンドインジェクション、root権限昇格を網羅しています。
 taktak0x/htb-nanocorp-cve-2024-0670
CVE-2024-0670 の PowerShell エクスプロイト。CheckMK Agent の MSI 修復を悪用して、NanoCorp Hack The Box マシン上で SYSTEM 権限に昇格します。
 rootxn/cve-2026-12793
JetFormBuilder <= 3.6.2 の CVE-2026-12793 に対する Python PoC: 認証不要の権限昇格によりプラグインアップロードおよびリモートコード実行に至る脆弱性で、チェックモードとマススキャンモードを備えています。
 ull0a/bdapiutil-bydov
Windows向けのC++リサーチツール。脆弱なドライバBdApiUtil64.sysおよびCVE-2024-51324を研究するためのもの。
 dbgbgtf1/cve-2026-40369-exploit
CVE-2026-40369のエクスプロイト。カーネルアドレスリークとトークン偽造を活用して、ブラウザサンドボックス環境で権限昇格を実現します。
 manizada/cifswitch
CVE-2026-46243の概念実証エクスプロイト。偽のNSSライブラリと名前空間操作を活用し、cifs.upcallを介して権限を昇格させます。
 horkimhab/cve-2015-5287
CVE-2015-5287向けのローカル権限昇格エクスプロイトで、abrt/sosreportを介してRHEL 7.0/7.1を標的とし、許可されたセキュリティテストと教育を目的としています。
 pyroceper/copy-fail-cve-2026-31431
CVE-2026-31431(Linuxカーネルの権限昇格の脆弱性)向けのC言語ベースの概念実証エクスプロイトで、影響を受けるシステム上でrootシェルへのアクセスを提供します。
 u1tr0nex/cve-2026-31431-copyfail-lab
CVE-2026-31431(Copy Fail)LinuxカーネルLPEのラボテスト用ドキュメント
 painoob/copy-fail-exploit-cve-2026-31431
ほとんどのLinux LPEはレースウィンドウやカーネル固有のオフセットを必要とします。Copy Failは直線的なロジックの欠陥であり、そのどちらも必要としません。同じ732バイトのPythonスクリプト(または.c…
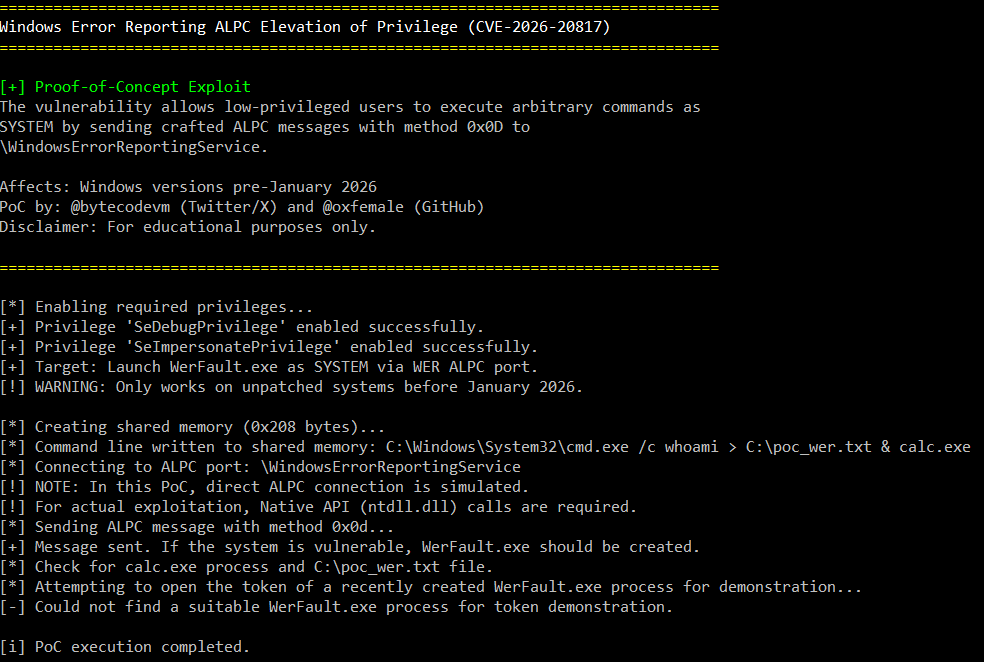 oxfemale/cve-2026-20817
CVE-2026-20817の概念実証エクスプロイト。Windowsエラー報告(WER)におけるALPCを介したローカル権限昇格であり、低権限ユーザーがSYSTEMとしてコードを実行できるようにするものです。
 nasawyer7/iobitmalwarefighterdll
(0 day) CVE-2026-37333 IObit Malware Fighter v. 13.2.0 で発見した LPE
 febin0x10/fortinet_forticlient_exploit_cve-2026-24018
Fortinet FortiClientLinux向けのローカル権限昇格エクスプロイト。シンボリックリンク追従の脆弱性を悪用し、影響を受けるバージョンでrootアクセスを取得します。
 chompie1337/linux_lpe_io_uring_cve-2021-41073
# CVE-2021-41073用ローカル権限昇格エクスプロイト Linuxカーネルにおけるio_uring型混乱(type confusion)脆弱性であるCVE-2021-41073のローカル権限昇格エクスプロイトで、デフォルト構成でroot権限を取得します。
 simoesctt/ctt-kernel-resonance-io_uring-temporal-phase-transition
決定的なLinuxカーネルエクスプロイト。CVE-2026-24102、io_uringにおけるuse-after-freeを対象とし、時間的レイヤリングを用いて権限昇格を達成し、KASLR/SMEPをバイパスする。
 nero22k/cve-2021-4034
CVE-2021-4034(Pwnkit)の概念実証エクスプロイト。polkit の pkexec におけるローカル権限昇格の脆弱性であり、非特権ユーザーがデフォルトの Ubuntu、Debian、Fedora、CentOS インストール環境で root 権限を取得できるようにするものです。









