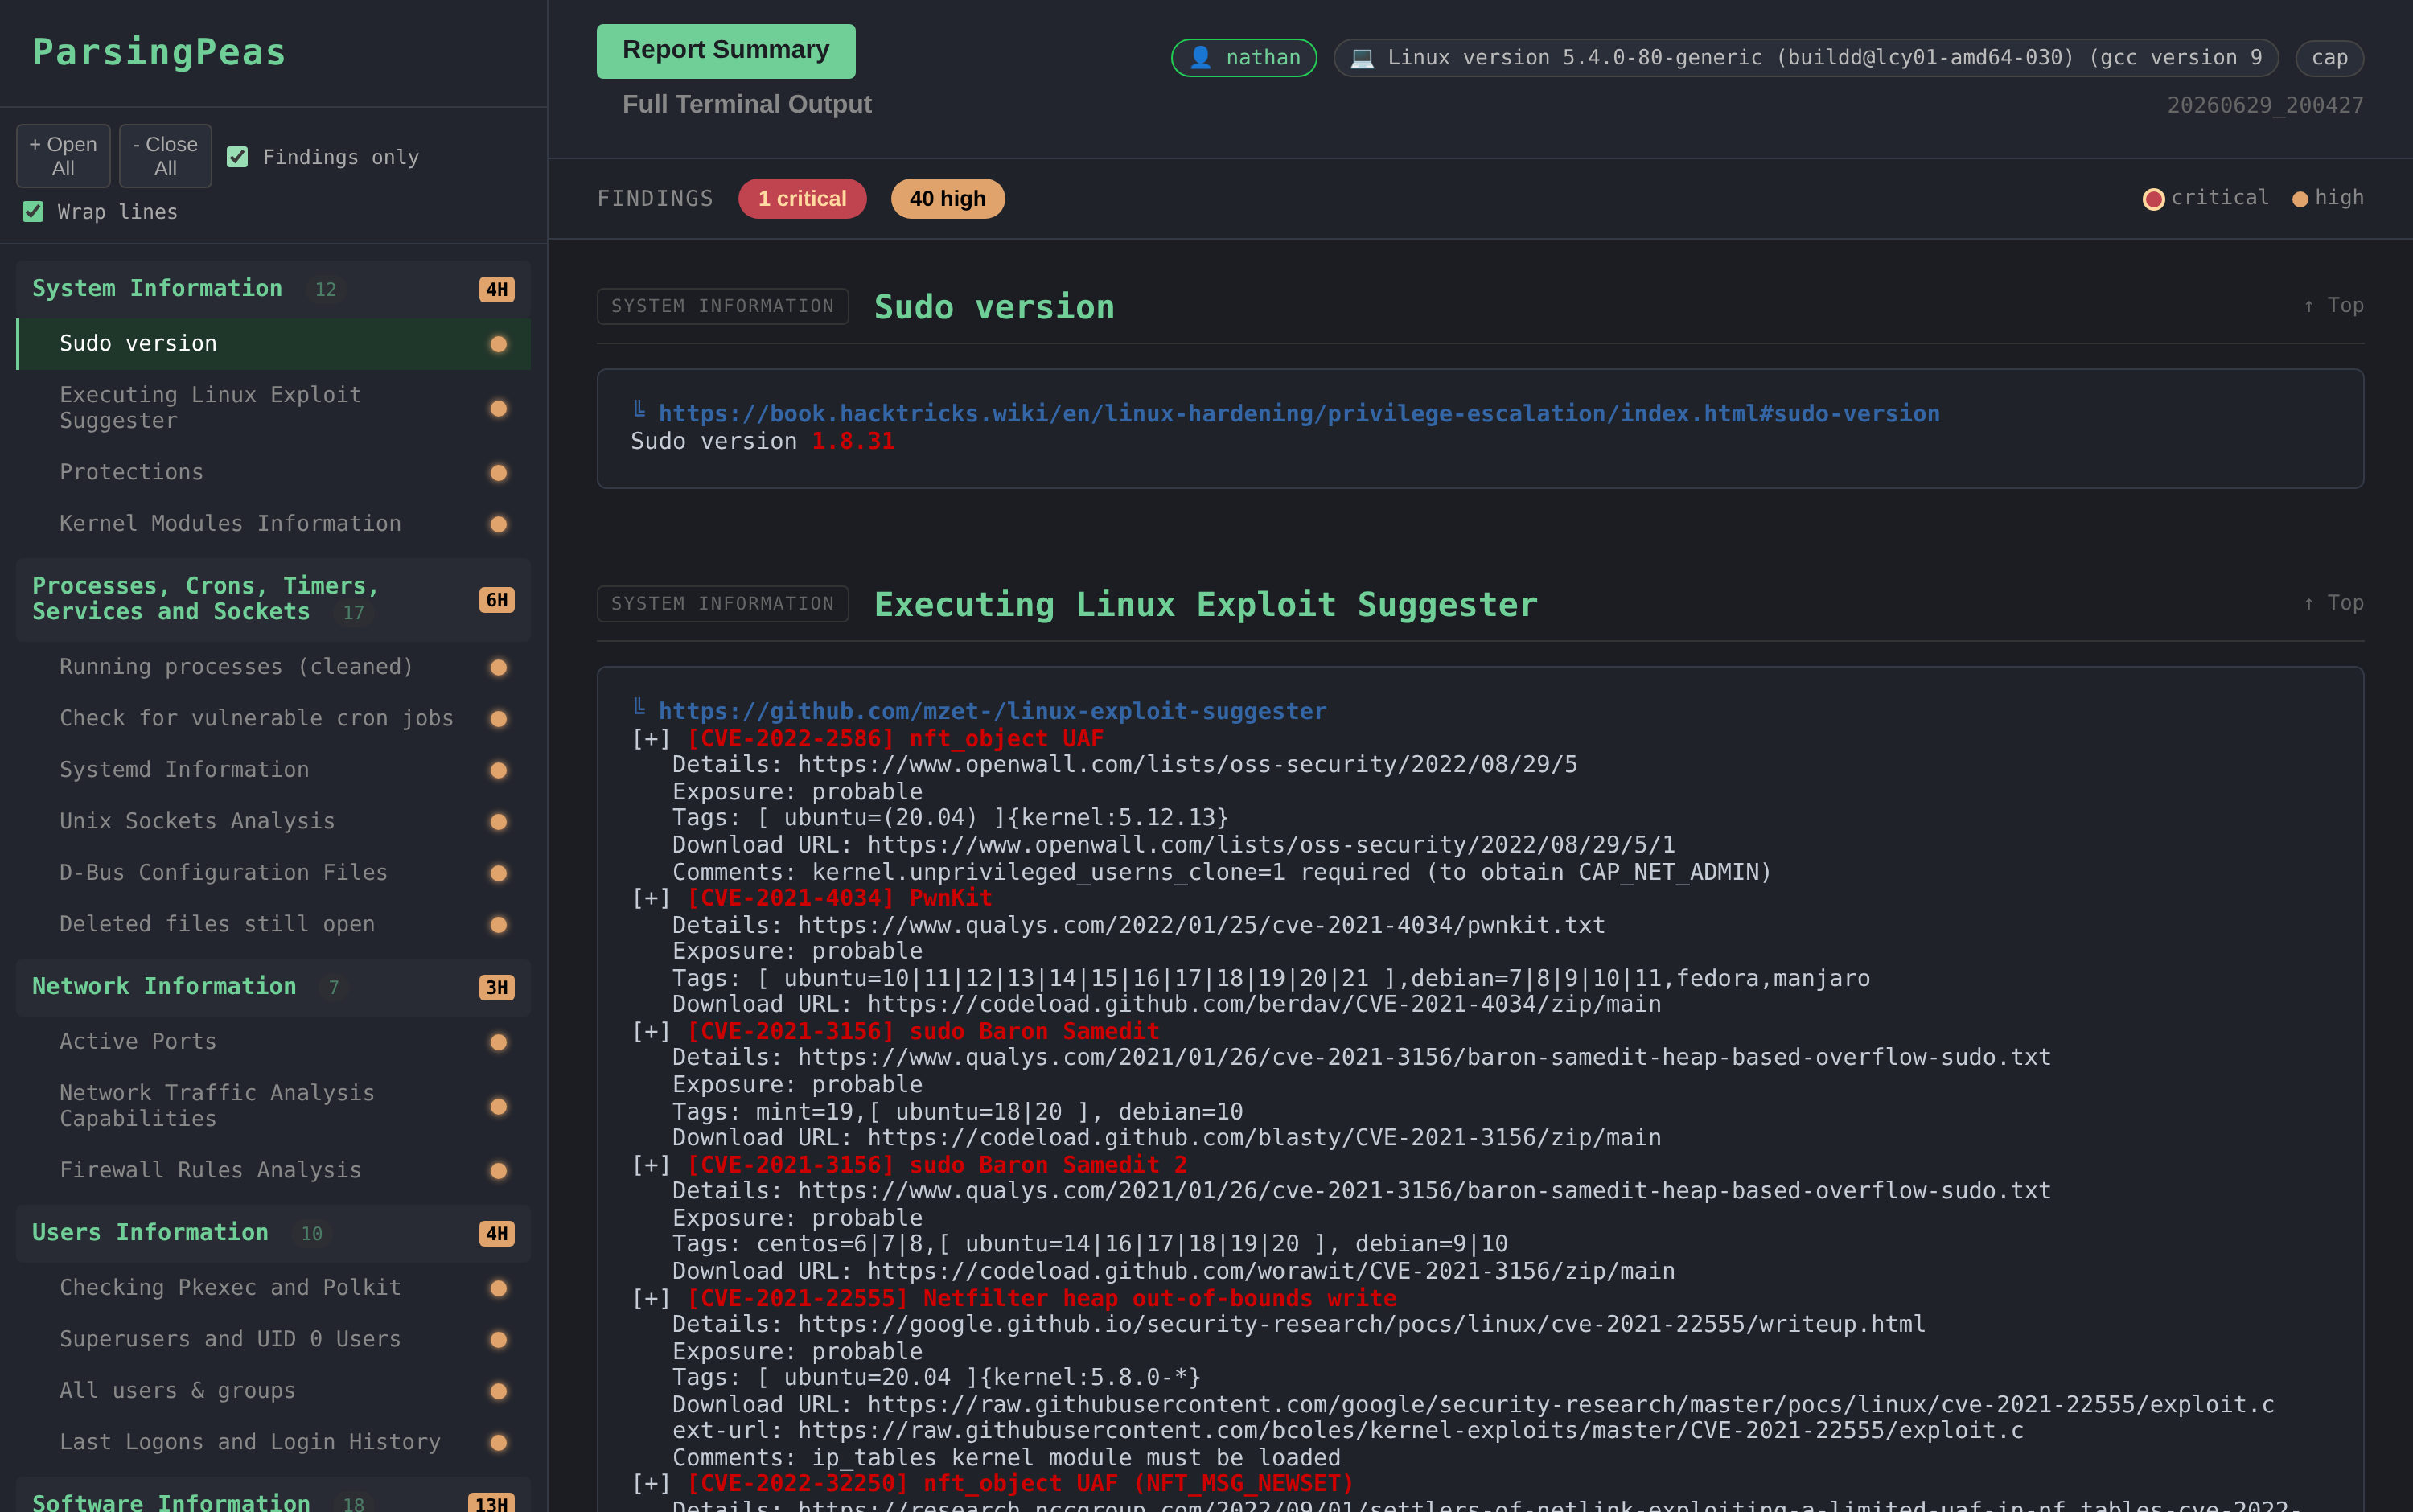
#1
 yardenshafir/cve-2020-1034
CVE-2020-1034を利用した権限昇格のPoC
 dylandavis1/dscourier
WinGet Configuration COM APIを活用し、Microsoft署名バイナリを通じてDSC構成を適用する概念実証ツール。レッドチーム運用におけるEDRバイパスを実現します。
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager の認証バイパス (CVE-2024-29849)
 ricardojoserf/whoamialternatives
whoamiを使わずに現在のユーザー名を取得するさまざまな方法
 0xdezzy/cve-2019-11539
Pulse Secure Connect の認証後 RCE 脆弱性のエクスプロイト
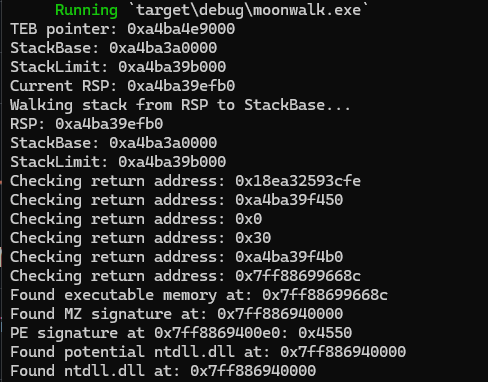 teach2breach/moonwalk
PEB WALKを使用せずにDLLのベースアドレスを検出する
 nccgroup/scomdecrypt
SCOMDecryptは、SCOMサーバーから保存されたRunAs資格情報を復号化するツールです。
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler RPC永続化 & CVE-2024-49039(Task Scheduler経由)
 rotarydrone/globalunprotect
GlobalProtect の設定ファイルと Cookie ファイルを復号化します。
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 でのパストラバーサルによる権限昇格
 secnigma/cve-2021-3560-polkit-privilege-esclation
CVE-2021-3560 polkit権限昇格の自動化Bash PoC。dbusタイミング攻撃を悪用してsudoユーザーを注入し、脆弱なLinuxディストリビューションでルートシェルを取得する。
 horizon3ai/vrealizeloginsightrce
VMSA-2023-0001 に記載されている脆弱性を利用した RCE の POC
 almorabea/polkit-exploit
polkitを使用した権限昇格 - CVE-2021-3560
 mncoppola/rpef
コンシューマー/SOHOルーター向けのストックファームウェアイメージにバックドアを仕込むプロセスを抽象化し、迅速化します。
 papermtn/gitlab-watchman
GitLab上の露出したシークレットや個人データを検出する
 davidtavarez/pinky
pinky - PHP製のミニRAT(リモート管理ツール)
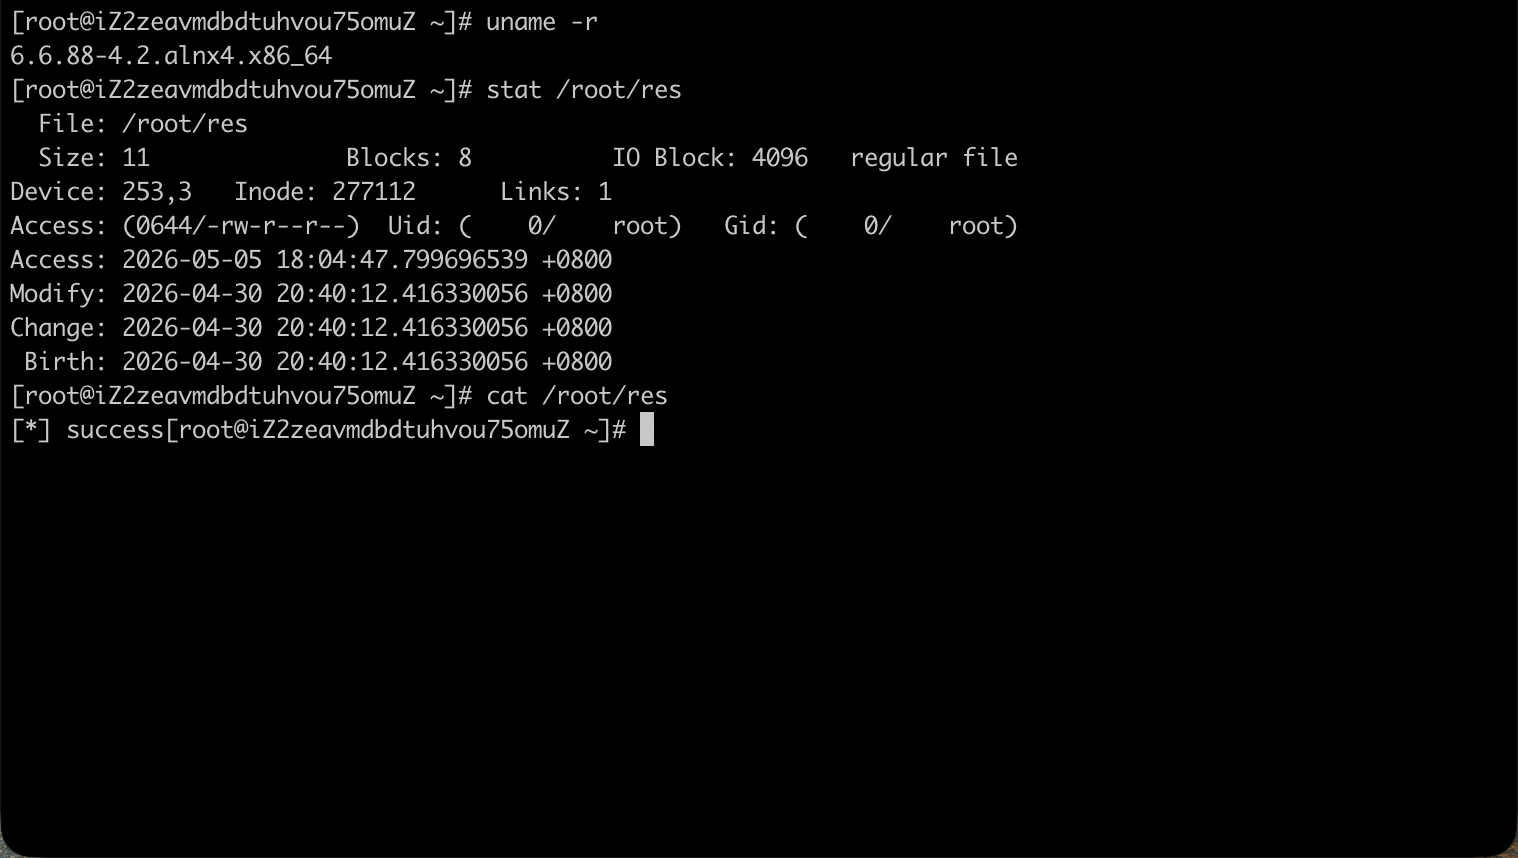 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: CVE-2026-31431のページキャッシュ破損と共有イメージレイヤーにより、完全に非特権な状態からコンテナエスケープを達成し、ノードレベルのコード実行へ至ります。Alibaba Cloud ACK、Amazon EKS、Google GKEで検証済み。