
 #1

 badsectorlabs/copyfail-go
A Go implementation of copyfail (CVE-2026-31431)
 thatstraw/pwnlnx
マルチスレッドのPythonリバースシェル:ペイロード生成、セッション管理、キーロギング、画面共有、および永続性を備え、Linuxシステム上での許可されたペネトレーションテスト向け。
 sliverarmory/sliver-gui
Sliver C2フレームワーク用のクロスプラットフォームElectron GUI。セッションおよびビーコンのダッシュボード、ペイロード生成、リスナー、ルート、クラウドデプロイ管理を提供します。
 crossc2/crossc2kit
CrossC2はCobalt Strikeフレームワークをベースに開発され、他のクロスプラットフォームシステム制御に使用できます。CrossC2Kitは、ユーザーがCrossC2 Beaconセッションを操作するために呼び出すいくつかのインターフェースを提供し、これによりCobalt…
 synacktiv/ouned
OUned プロジェクトは、gPLink ポイズニングを通じて Active Directory 組織単位 (OU) の ACL 悪用を自動化します。
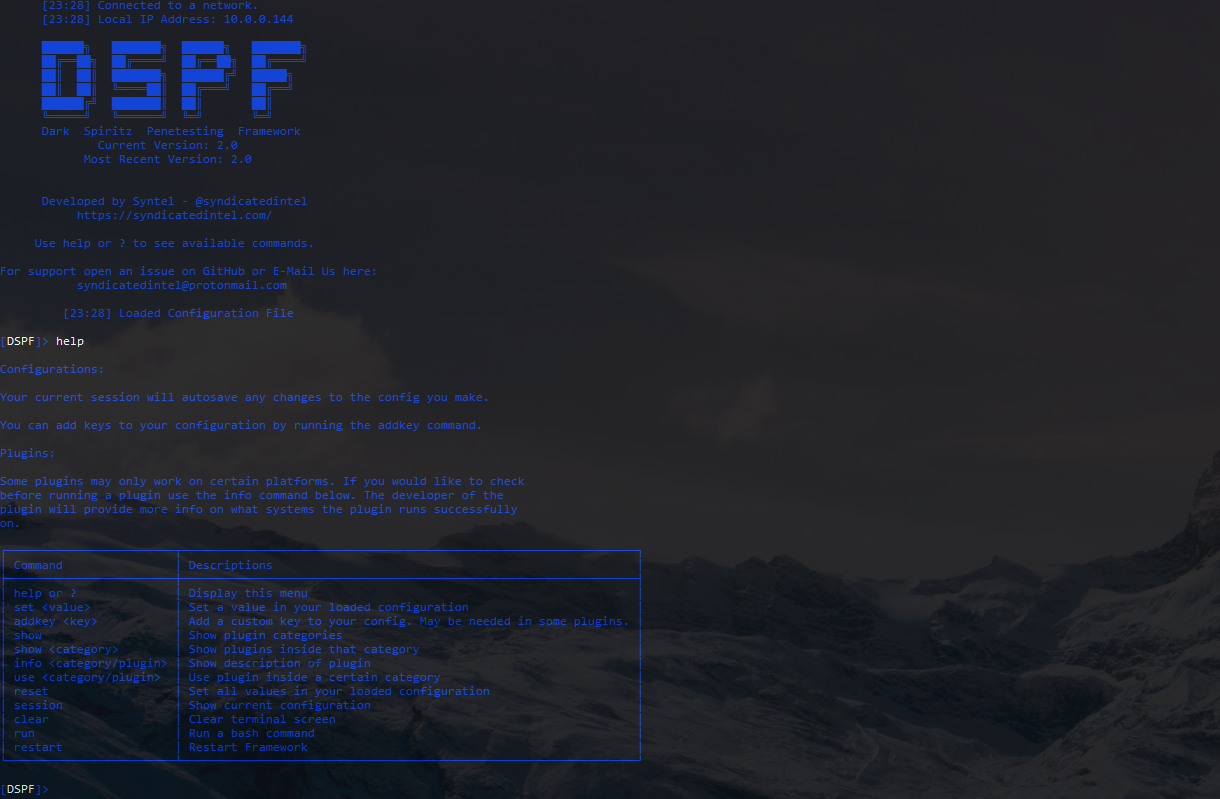 m4cs/darkspiritz
🌔 DarkSpiritz ペネトレーションフレームワークの公式リポジトリ | Python で書かれています 🐍
 saleemrashid/sudo-cve-2019-18634
CVE-2019-18634の概念実証
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
 maldev-academy/maldevacademyldr.2
複数の回避技術を備えた RunPE 実装 (2)
 s3cur3th1ssh1t/nimsyscallpacker
C#アセンブリ、PEファイル、またはシェルコードを暗号化されたNimバイナリにパックし、AMSI/ETWバイパス、サンドボックス検出、複数のインジェクション技術などの高度な回避機能を備えたレッドチーム運用向けツール。
 ariary/fileless-xec
ステルス型ドロッパー:リモートバイナリをディスクに保存せずに実行します(HTTP3対応、ICMP対応、不可視のトラック、クロスプラットフォーム、…)
 florylsk/recycledinjector
HellsGate/HalosGate/TartarusGateを使用したネイティブシステムコールシェルコードインジェクタ。検出不可能な実行、外部シェルコードの読み込み、脆弱なドライバの終了によるEDR回避を実現。
 winscripting/uac-bypass
PowerShell による概念実証 (PoC) コードで、Windows ユーザー アカウント制御 (UAC) をバイパスして権限を昇格させます。許可されたペネトレーションテストおよびレッドチーム運用を目的としています。
 kindtime/nosferatu
lsass.exe の NTLM および Kerberos 認証をフックし、バックドアハッシュを注入する DLL。これにより、Windows システム上で持続的な認証アクセスが可能になります。
 d3lb3/keefarcereborn
KeePassプロセスにインジェクションされると、データベースを平文でエクスポートするスタンドアロンDLL。
 1r0bit/taskhound
リモートシステム上の特権スケジュールタスクを列挙するツール









