
 #1

 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome、Microsoft Edge、Opera - Maciej Pulikowski氏によって報告された脆弱性 - システム環境変数の漏洩 - CVE-2022-0337
 mrale98/cve-2024-49138-poc
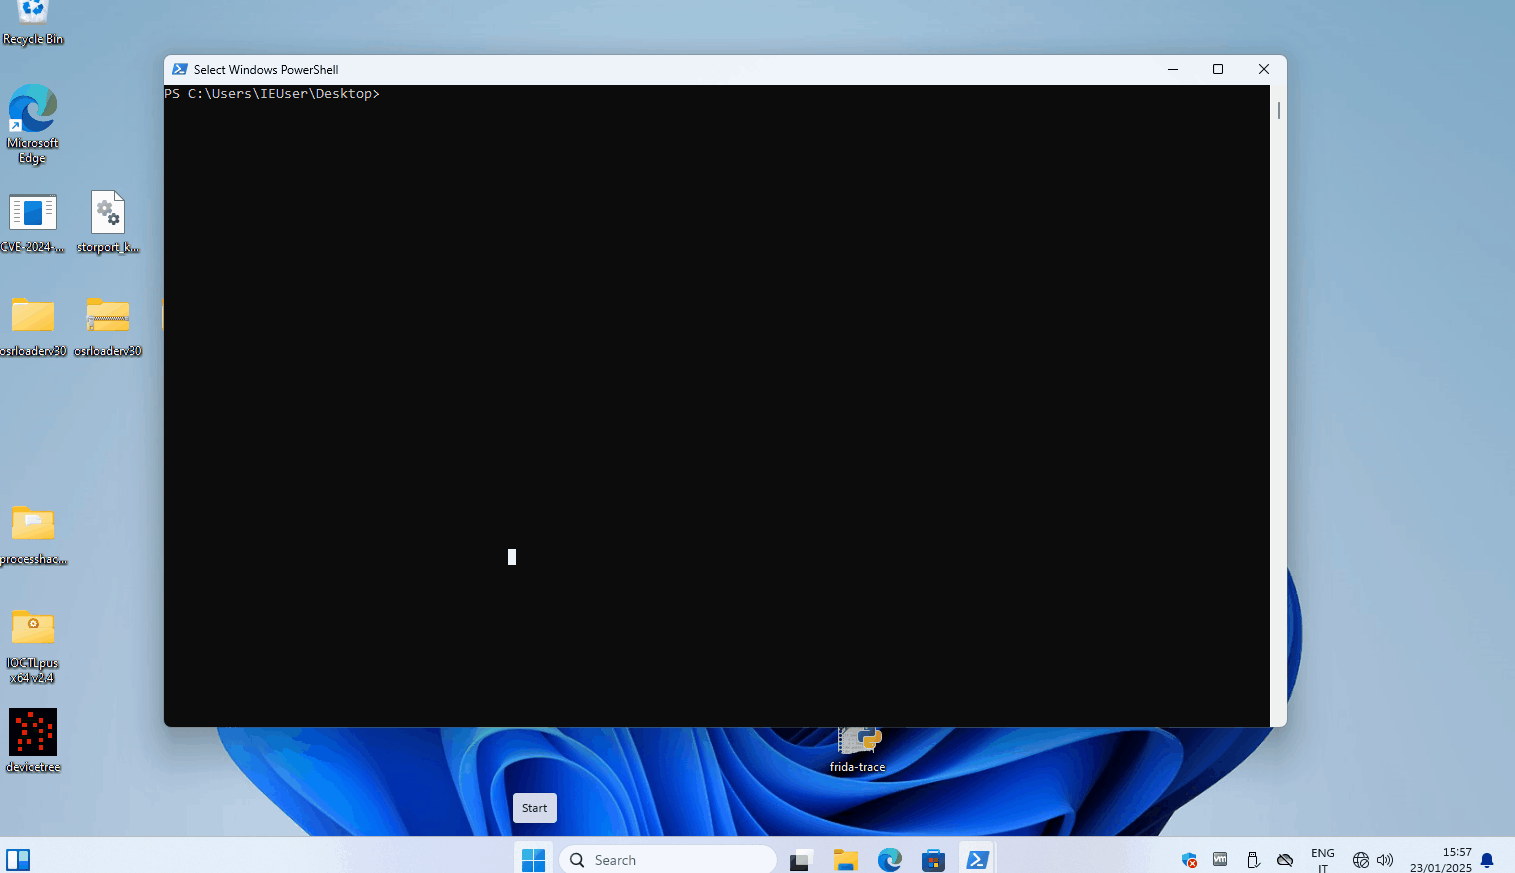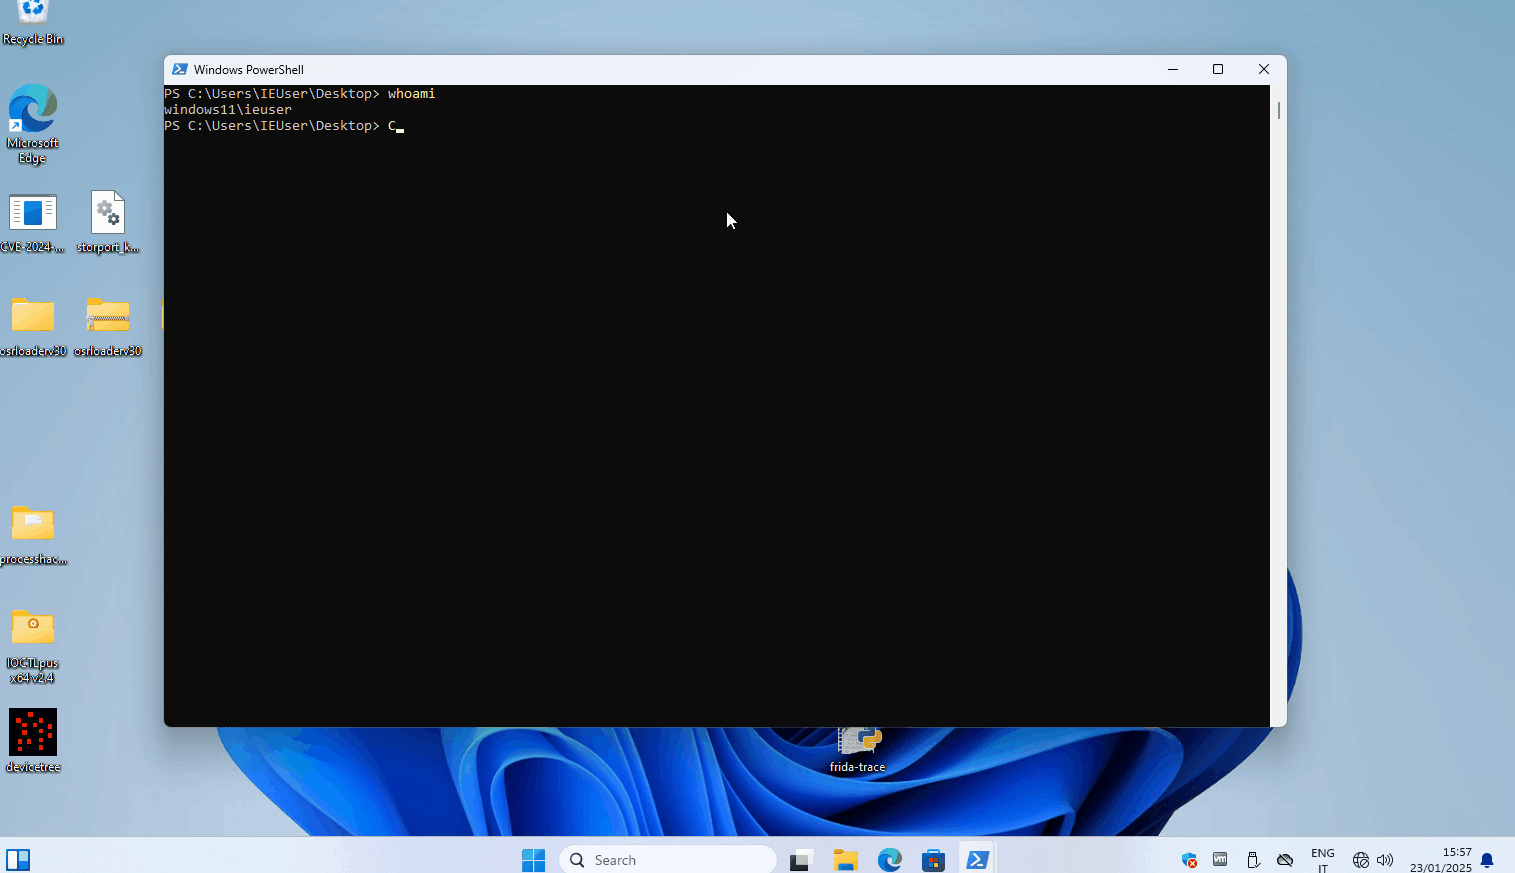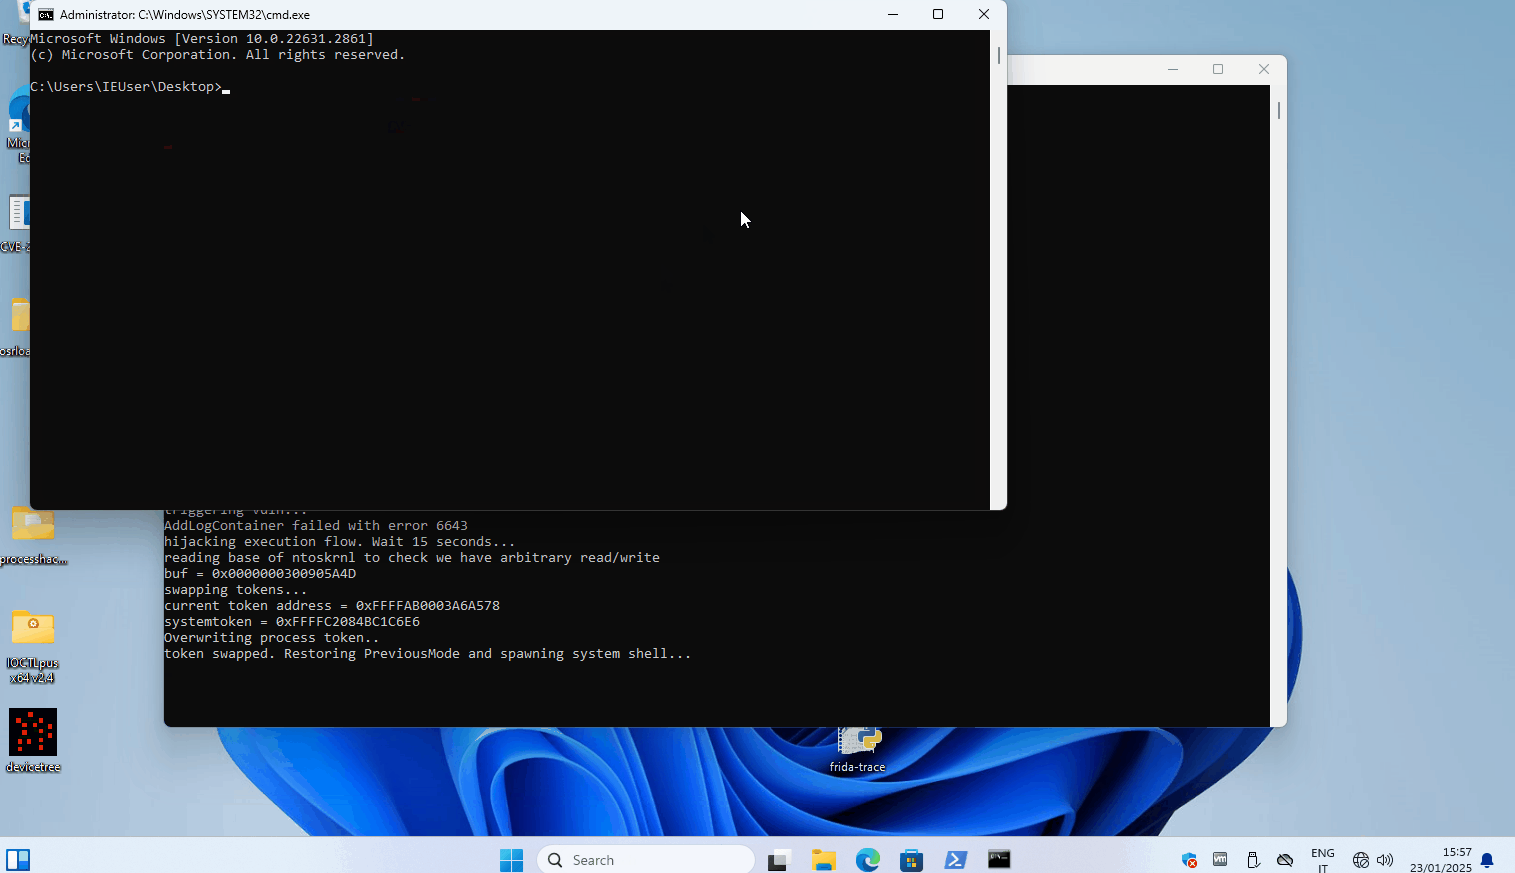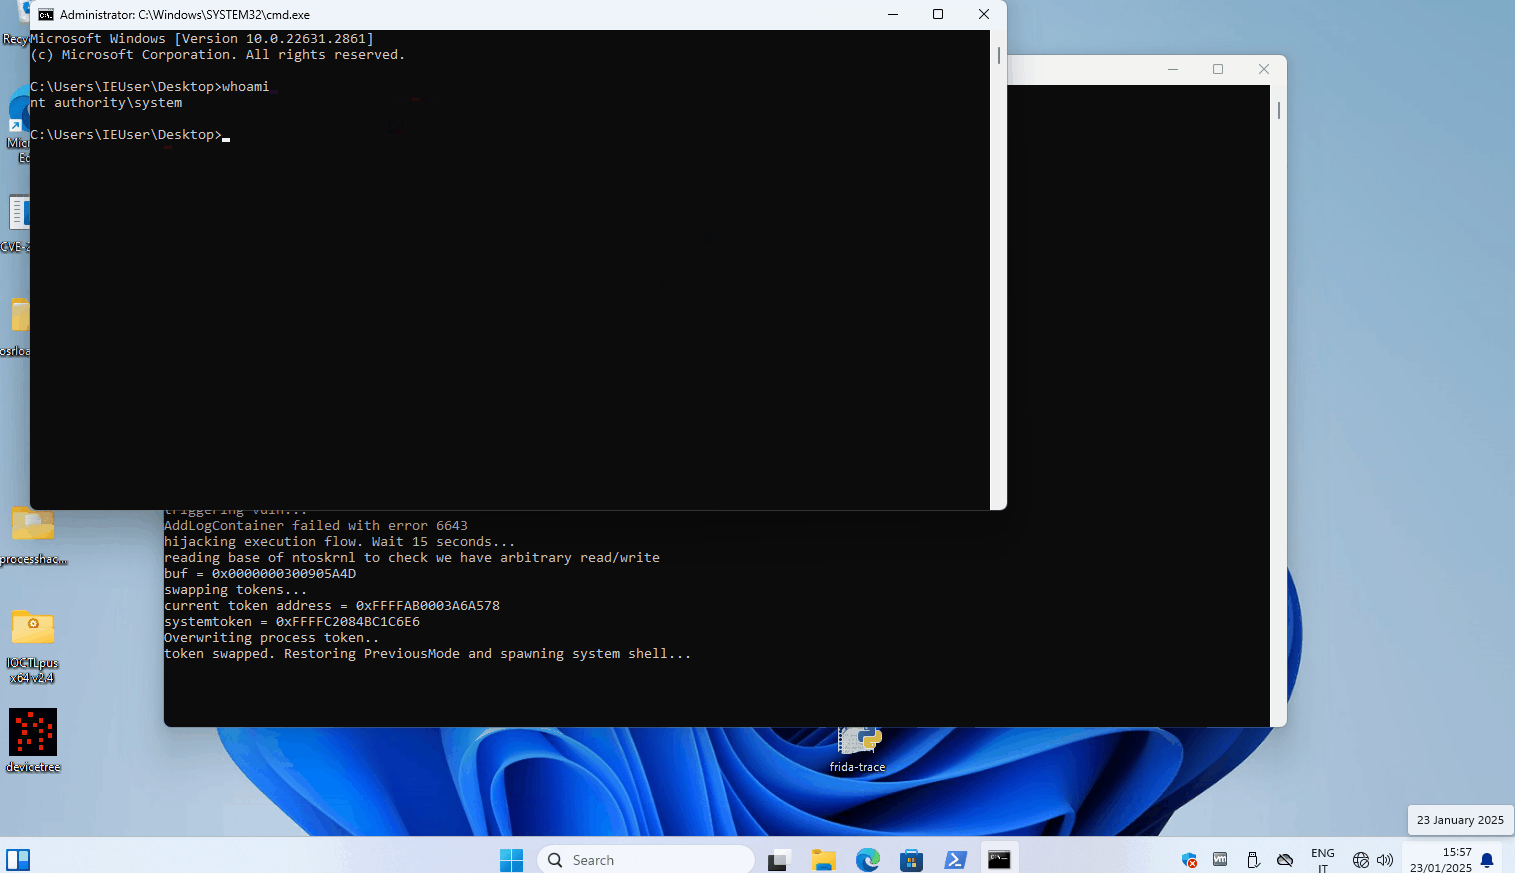
CVE-2024-49138 用の POC エクスプロイト
 wkl-sec/dcomhijack
DCOM と DLL ハイジャッキングを使用した横移動
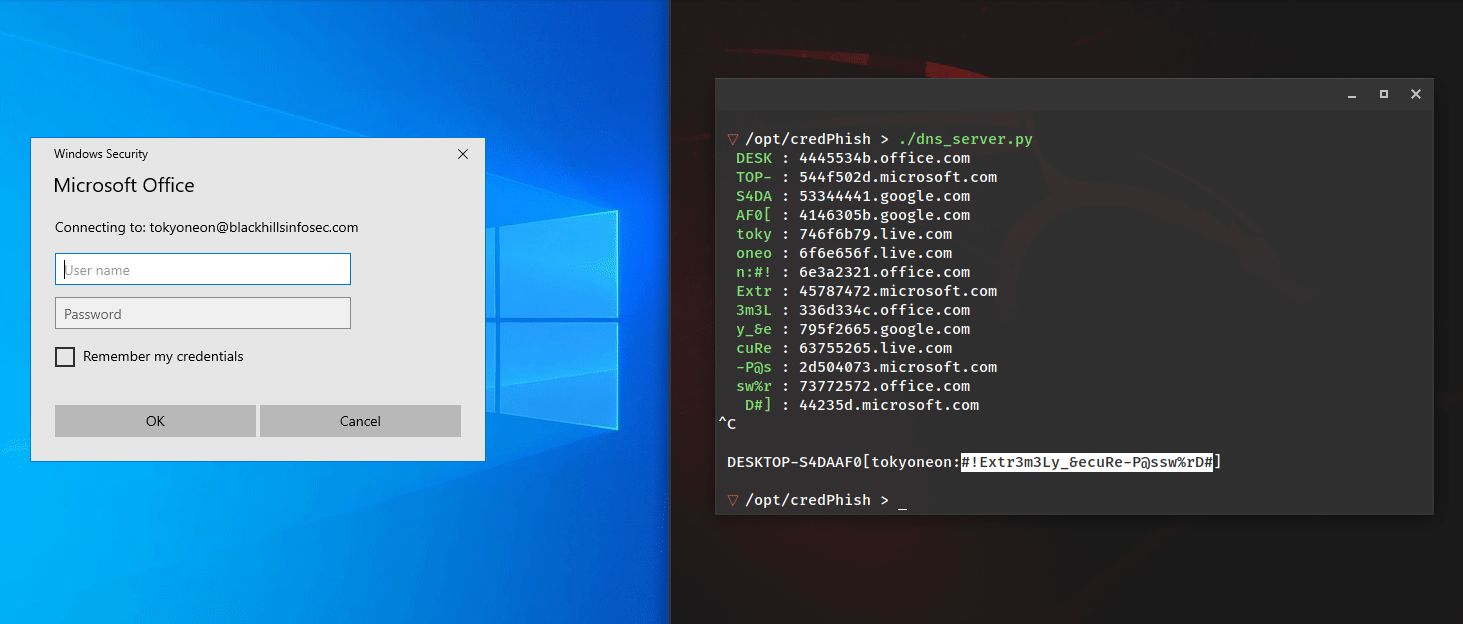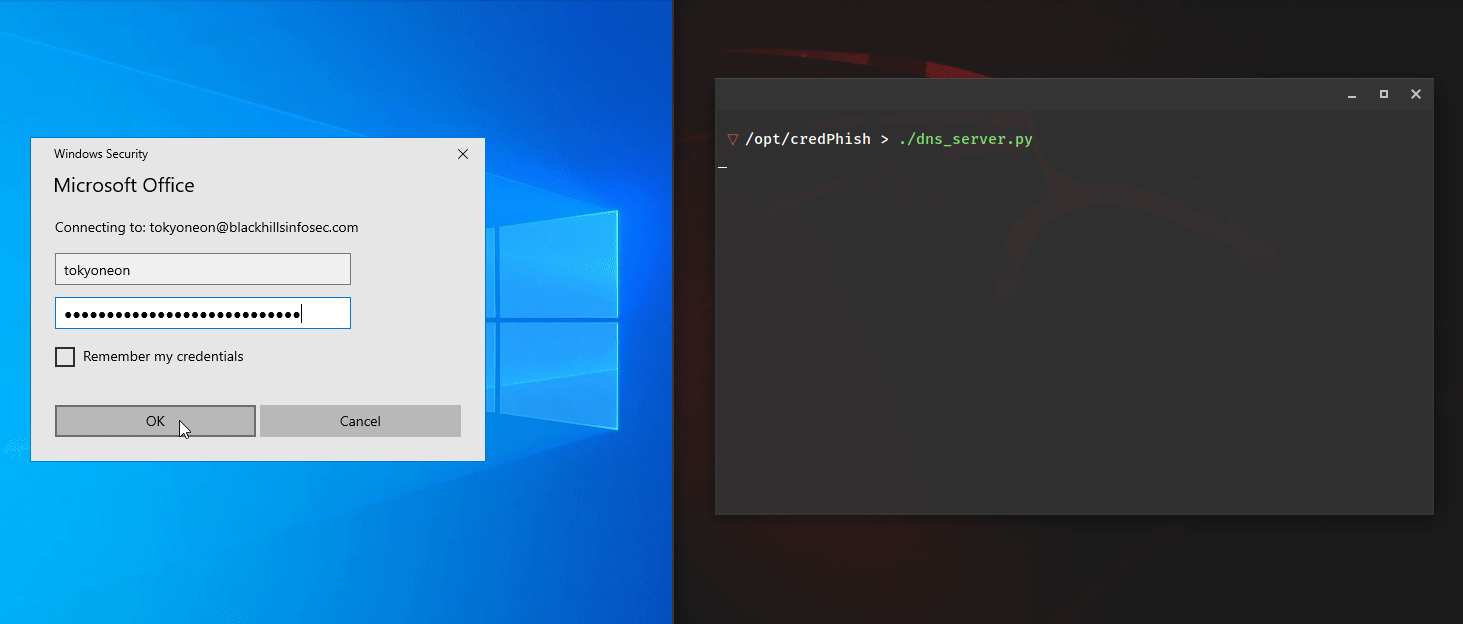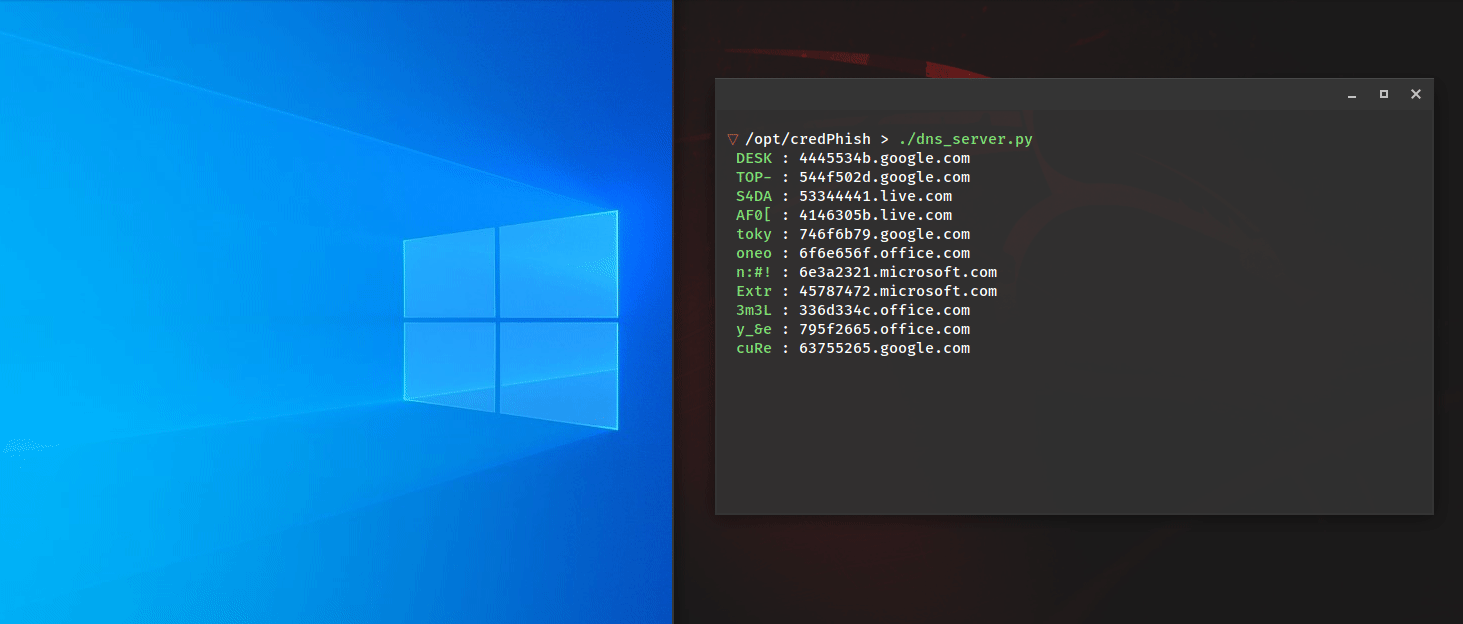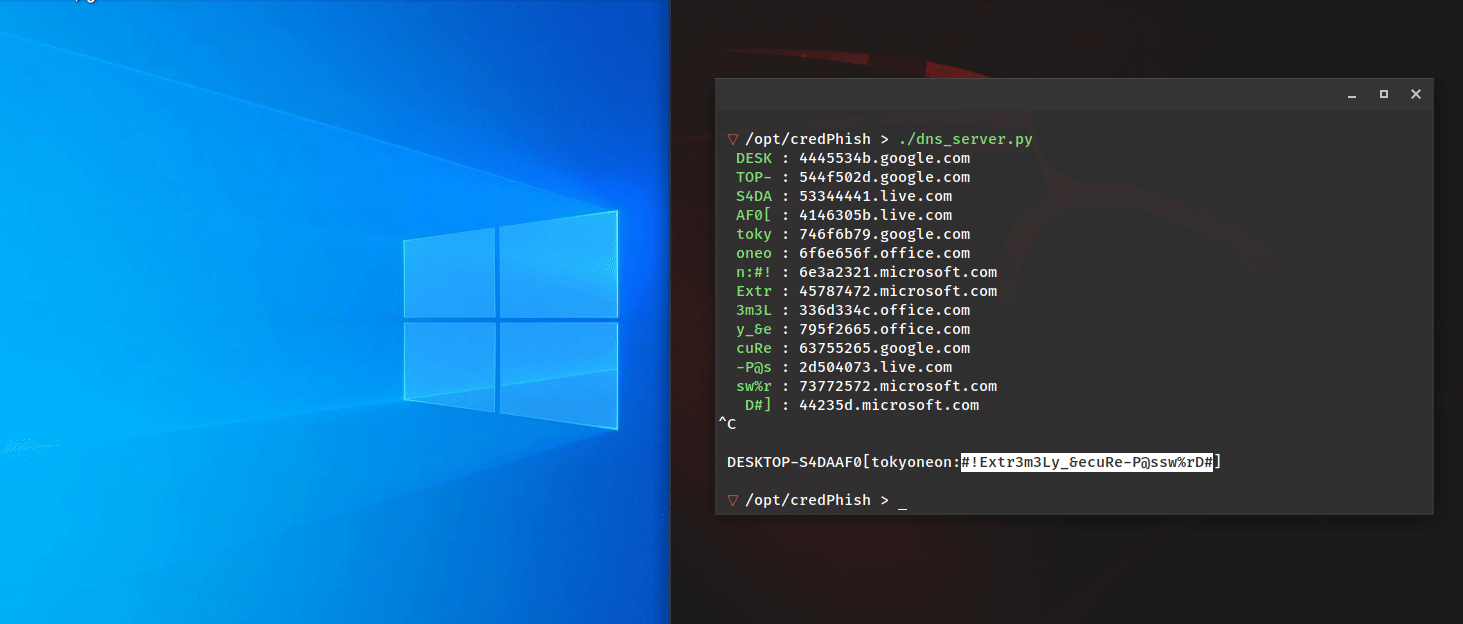 tokyoneon/credphish
正当な資格情報プロンプトを呼び出し、CredentialPicker と Resolve-DnsName を使用して DNS 経由でキャプチャしたパスワードを流出させる PowerShell スクリプト。
 reveng007/sharpgmailc2
「Our Friendly Gmail」はサーバーとして機能し、インプラントはSMTP経由でデータを外部送信(exfiltrate)し、IMAPプロトコル経由でC2(Gmail)からコマンドを読み取ります。
 potmdehex/multicast_bytecopy
iOS 15.0 - 15.1.1用のカーネル読み書きエクスプロイト
 wh04m1001/cve-2025-48799
CVE-2025-48799の概念実証エクスプロイト。Windows Updateサービスにおける任意フォルダ削除とシンボリックリンク処理を介した権限昇格であり、複数ドライブ構成のWindows 10/11システムに影響します。
 gosecure/dllpasswordfilterimplant
DLLパスワードフィルタインプラント(流出機能搭載)
 a-d-team/sharpmemshell
HttpListener と VirtualPath を介して実装された .NET インメモリ WebShell(メムシェル)ペイロードで、ポストエクスプロイトフレームワーク Godzilla 4.01 と互換性があります。
 jas502n/cve-2018-17182
影響を受けるカーネル(3.16〜4.18.8)でrootシェルへのアクセスを提供する、CVE-2018-17182用のLinuxカーネルuse-after-free(UAF)権限昇格エクスプロイトです。概念実証コードとコンパイル手順が含まれます。
 sud0woodo/dcomrade
脆弱なDCOMアプリケーションを列挙するためのPowerShellスクリプト
 orange-cyberdefense/p3-loader
P³-Shellcode Loader は、一般的な検知メカニズムをトリガーすることなく、リモートプロセスへのシェルコード注入の実行およびステージングの場所として Process Parameters 構造体を利用する、コードインジェクション技術を実装したローダーです。
 rogue-kdc/cve-2019-0841
CVE-2019-0841 特権昇格脆弱性のPoCコード
 scorpioneslabs/dvs
D(COM) V(ulnerability) S(canner) 別名 Devious swiss army knife - DCOM オブジェクトを使用した横方向の移動
 skelsec/evilrdp
RDPクライアント。マウス、キーボード、クリップボードの自動操作、ファイル転送、SOCKSプロキシ、ファイルをアップロードせずにPowerShell/シェルを介したリモートコマンド実行を拡張制御可能。
 p0dalirius/extractbitlockerkeys
ドメインからBitLockerの回復キーを自動的に抽出するシステム管理またはポストエクスプロイトスクリプト。










