#1
 enki-kr/cve-2026-32223-usbprint-exploit
CVE-2026-32223の概念実証エクスプロイト。Windows USBプリントドライバー(usbprint.sys)におけるヒープベースのバッファオーバーフローであり、USBデバイスエミュレーションとプール操作を介してSYSTEMへのローカル権限昇格を実現します。
 quinnbast/malicious-mcp
信頼できないMCPサーバーが文字通りすべてを盗む方法を示す概念実証リポジトリ...
 th3g3ntl3m4n84/cve-2024-30088__windows-toctou-exploit
これは元のCVE-2024-30088エクスプロイトを改良したバージョンで、非対話型環境(WinRM)での動作に適応させたものです。
 vertigoray/cve-2021-36934
Windows 特権昇格の脆弱性 (SeriousSAM)
 astaruf/cve-2020-13654
CVE-2020-13654 - XWiki Platform < 12.8 - 保存型XSS → CSRF → アカウント乗っ取り
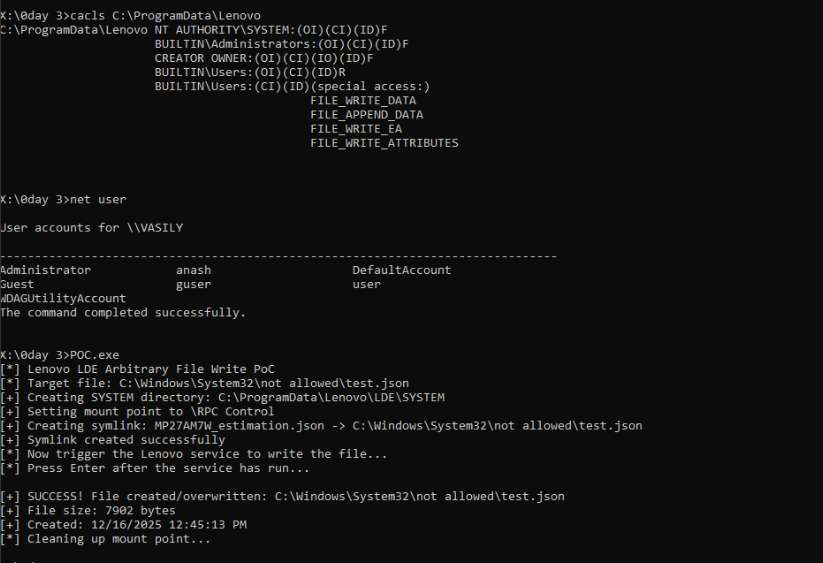 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 のマスアサインメント脆弱性 - 権限昇格につながる
 seokjohn/cve-2026-1880
ASUS DriverHub ドライバー更新プロセスのTOCTOU脆弱性によりLPEに至る
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta 配下のシンボリックリンク追従によるローカル権限昇格 (HackTheBox CTF)
 emilebarnard242/pentest-metasploitable2
構造化されたペネトレーションテストラボで、ネットワーク偵察からvsftpd 2.3.4バックドアのルート権限奪取までの完全な攻撃チェーンを文書化し、ブルーチームの検知ノートとMITRE ATT&CKマッピングを含む。
 keraattin/cve-2026-35031
Jellyfin Media Serverにおける重大なパストラバーサルからRCEに至る脆弱性(CVSS 9.9)。概念実証エクスプロイト、技術分析、および検出ツールを含みます。
 anilkashyap01/binary-exploitation-and-kernel-escalation
設定ミスや古いソフトウェアを特定して悪用することで、ルートレベルのアクセスを獲得しました。古いバージョンのmod_sslにおけるバッファオーバーフローの脆弱性(CVE-2002-0082)。その後、Linuxカーネルの"ptrace"ユーティリティにおける競合状態を悪用して権限昇格を達成しました(C…
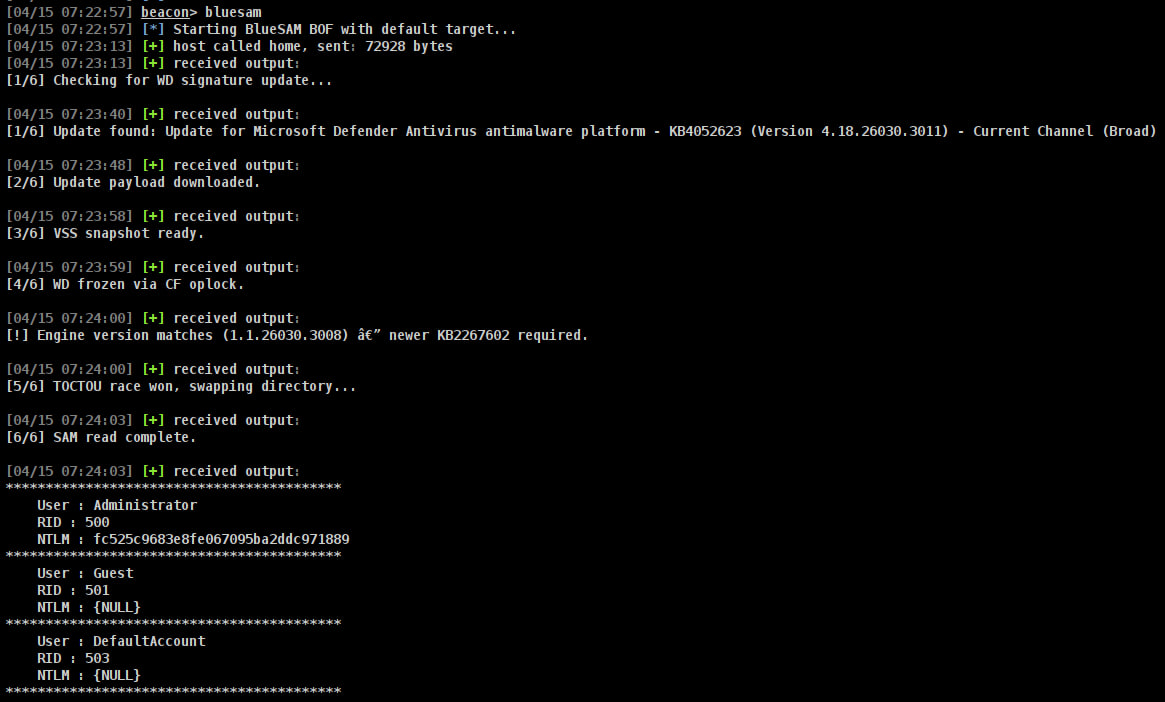 incursi0n/bluesam
BlueHammer 脆弱性を悪用して SAM データベースのコピーを取得する Cobalt Strike Beacon Object File。
 0xgunrunner/cve-2024-26229-bof
CVE-2024-26229 Beacon Object File バージョン
 damariion/cve-2015-8522.rce
Tivoli FastBack Serverを標的としたCVE-2015-8522のエクスプロイト。スタックベースのバッファオーバーフロー、ASLR/DEPバイパス、ROPチェーンとシェルコード注入による自動リバースシェル確立を備えています。
 murguii/dev-cve-2021-4034
CVE-2021-4034の脆弱性に関するDEV演習用リポジトリ。学術目的のみで作成されています。
 opsecramdan/react2shell-cve-2025-55182
CVE-2025-55182(Next.js RCE)向けの自動化エクスプロイトフレームワーク。サブドメイン列挙、脆弱性スキャン、ペイロード生成、対話型リモートシェルとファイル操作を備えています。