
 #1
侵害されたシステムやネットワーク内でアクセスを維持し、探索し、制御を拡大するためのツール。
Kitploit おすすめ
 damariion/cve-2015-8522.rce
Tivoli FastBack Serverを標的としたCVE-2015-8522のエクスプロイト。スタックベースのバッファオーバーフロー、ASLR/DEPバイパス、ROPチェーンとシェルコード注入による自動リバースシェル確立を備えています。
 rinaliyeva/metasploitable2-vsftpd-exploitation
プロジェクト: Metasploitable 2 における vsFTPd 2.3.4 バックドアの悪用 (CVE-2011-2523)
 clearlotus-git/cve-2026-4480-poc
CVE-2026-4480の概念実証。Sambaプリントジョブ名コマンドインジェクション脆弱性。悪意のあるプリントジョブ名による悪用を示し、検出および緩和ガイダンスを含む。
 fl0ydsec/cve-2026-63030
WordPress Coreの認証前RCEチェーンCVE-2026-63030およびCVE-2026-60137(SQLインジェクションからリモートコード実行への連鎖)に対応するPython製のマスエクスプロイトおよび検出ツール。
 0xf9b6a41ec/cve-2026-69328
Windows 権限昇格エクスプロイト。ユーザー書き込み可能な HKLM PATH ディレクトリに SprintCSP.dll を設置し、StorSvc をハイジャックして SYSTEM として実行する。
 themalwareguardian/cve-2022-34301
CVE-2022-34301 の Secure Boot バイパスを、Eurosoft 署名済み UEFI Shell (esdiags.efi) 経由で実演し、mm コマンドを使って gSecurity2 を無効化し、未署名の UEFI アプリケーションをロードします。
 karollooool/cve-2026-83991-writeup-and-poc
Proof-of-conceptは、Windows Cloud Filesのアクセスチェックバイパス(CVE-2026-83991)を実証するもので、supersedeセマンティクスを介して読み取り専用ファイルをクラウドプレースホルダーに変換します。詳細な技術分析と再現手順が含まれています。
 cwjchoi01/cve-2026-31321
Windows Defenderを無効化またはバイパスする方法を実証する概念実証。フォルダを非表示化、ロック、または保護することで、再起動後も永続化を可能にします。
 xn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe
教育向けに書き直したCopy Fail PoC(CVE-2026-31431)— algif_aeadのインプレース暗号化とsplice()ページキャッシュ書き込みを介したLinuxカーネルLPE
 kwilck/copyfail
Copy Fail(CVE-2026-31431)は、Linuxカーネルのalgif_aeadモジュール(AF_ALGユーザースペース暗号APIの一部)における論理的な欠陥です。2026年4月29日にTheori / Xint Codeによって公開されました。
 ikow/cve-2026-31431-live-code-corruption
CVE-2026-31431(Copy Fail)新規エクスプロイト:ページキャッシュを介したライブコード破壊。MAP_PRIVATEページ共有を通じてlibcのexit()コードを上書き — 実行中の全プロセスに影響。
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
# CVE-2026-31431 向けの最小587バイト静的ELFエクスプロイト。AF_ALGスプライスページキャッシュ破壊を介してローカル権限昇格を実現。libcやランタイム依存なし。
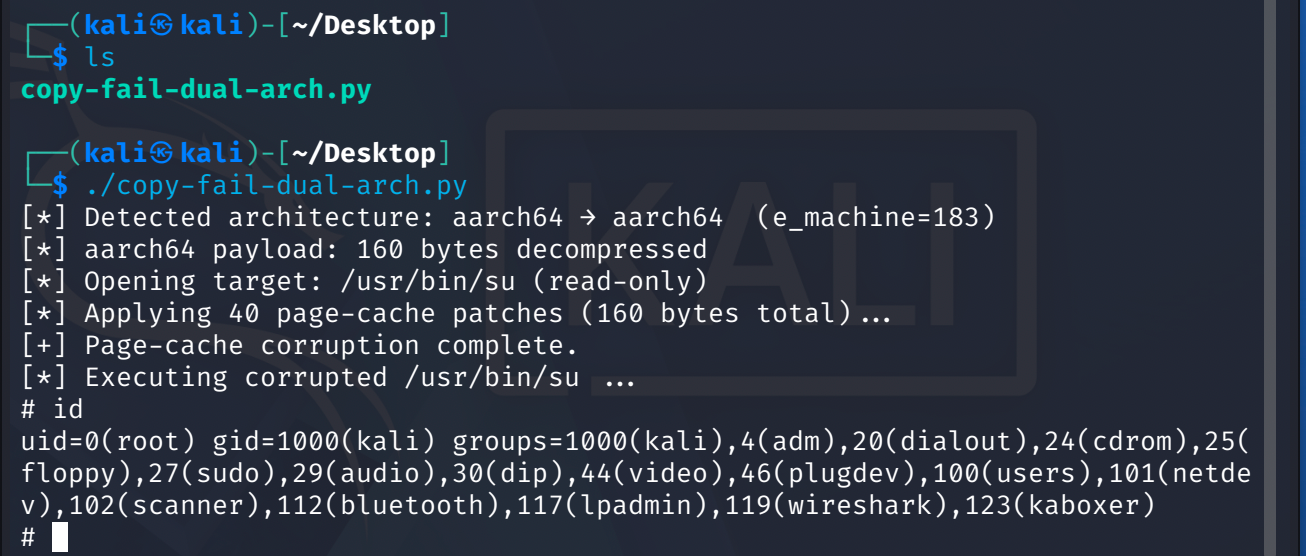 0xer0/cve-2026-31431-copy-fail-add-arm64
Python exploit for CVE-2026-31431、AF_ALGとsplice()を介してページキャッシュに書き込むLinuxカーネルのローカル権限昇格脆弱性であり、arm64およびx86でroot権限を取得します。
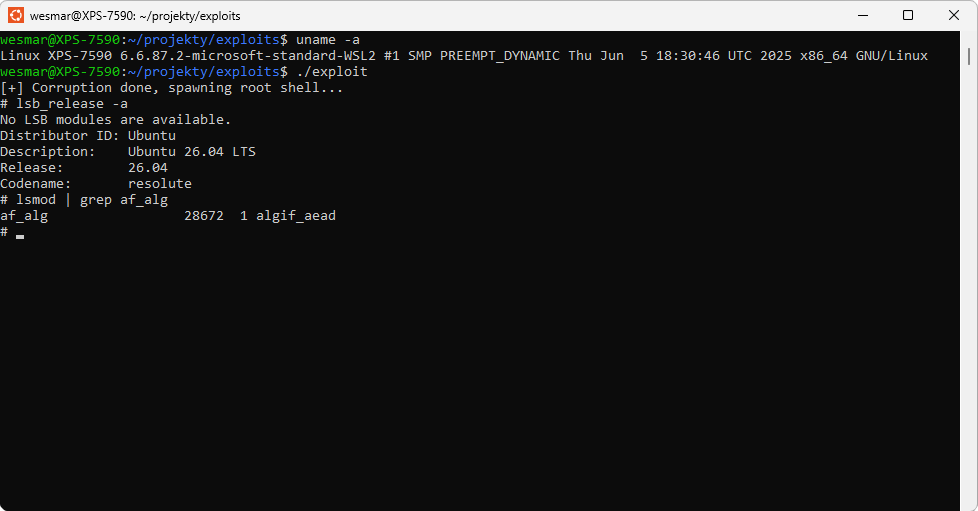 wesmar/cve-2026-31431
CVE-2026-31431 用の実証概念実証エクスプロイト。AF_ALG AEAD ページキャッシュ破損を介した Linux カーネルのローカル権限昇格であり、root シェルを取得します。
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - BombによるLinuxカーネルLPEの詳細な技術分析
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Windowsエンドポイントおよびサーバー向けの読み取り専用PowerShellセキュリティ監査ツール:Defenderの構成、パッチ適用状況、資格情報、永続化、ネットワークテレメトリをチェックし、既知のキャンペーンIOCをハントします。
 daemoncibsec/flar3ad
CVE-2026-51031の任意のローカルファイル読み取りのPoC
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106 (CopyEscape) の機能的な PoC: docker cp における TOCTOU レースにより、Docker ホストへの任意書き込みが可能になります。Docker ラボ + inotify モニター + LD_PRELOAD。macOS では無害、Linux…








