
 #1
侵害されたシステムやネットワーク内でアクセスを維持し、探索し、制御を拡大するためのツール。
Kitploit おすすめ

 a23bc/op13-cve-2026-64560
OnePlus 13ビルドにおけるCVE-2026-64560向けのデバイス固有Androidカーネルエクスプロイト。検証済みペイロードと移植ツールを備え、ADBシェル経由で一時的なrootを提供します。
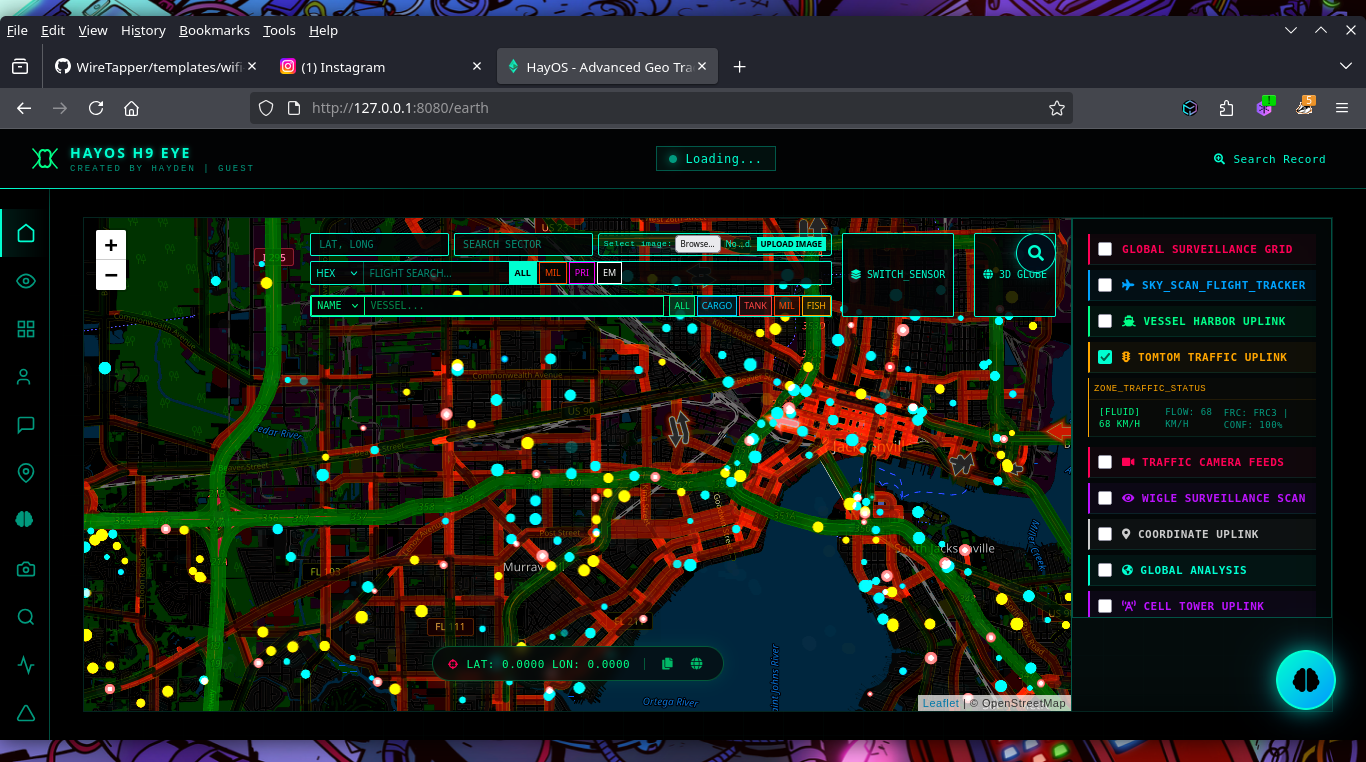 h9zdev/geosentinel
フライト、船舶、衛星データを集約し、ダークウェブ検索、ソーシャルメディアドーキング、AI駆動分析を組み合わせた、脅威インテリジェンスと偵察のためのリアルタイム地理空間OSINTプラットフォーム。
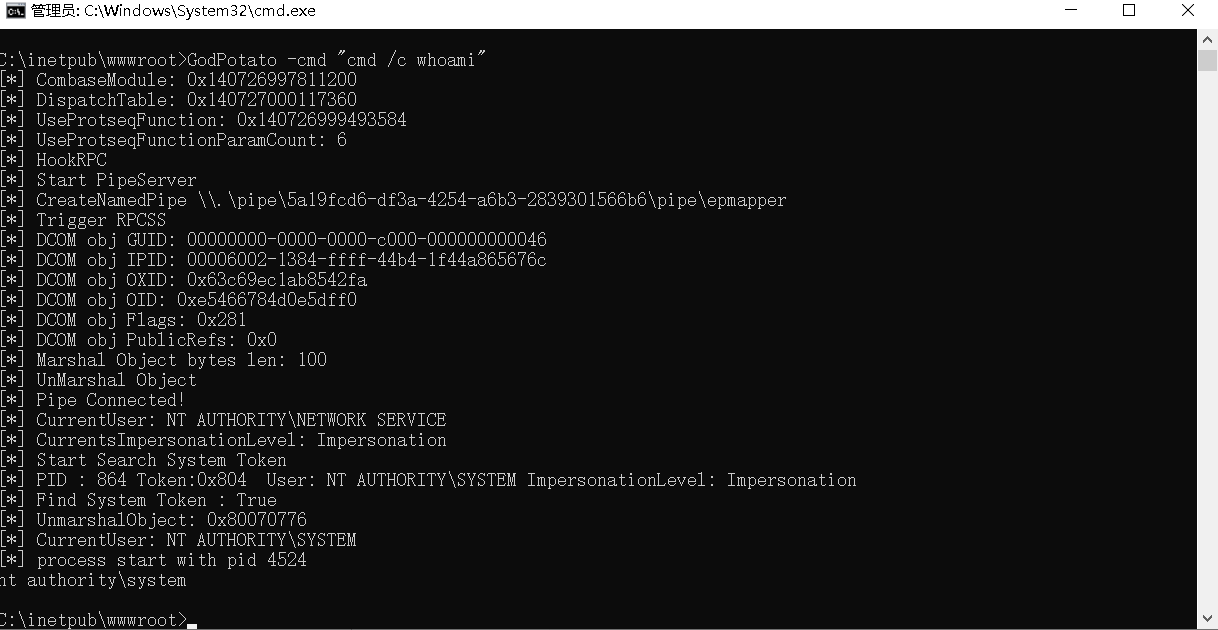 beichendream/godpotato
Windows Server 2012-2022およびWindows 8-11向けのDCOMベースの権限昇格ツール。ImpersonatePrivilegeを持つユーザーを、rpcss oxid脆弱性を介してNT AUTHORITY\SYSTEMに昇格させます。
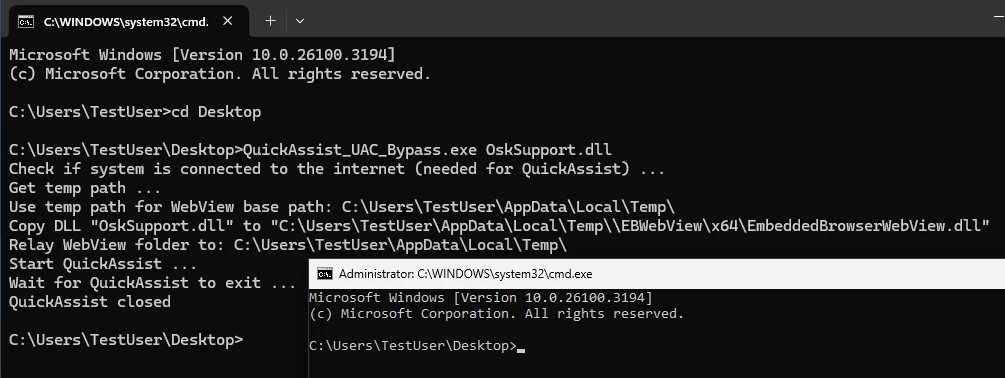 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssistバイナリを悪用してWebView2 BrowserExecutableFolder経由で攻撃者が制御するDLLを読み込ませ、Windows 10/11上で昇格プロセスをハイジャックするUACバイパスPoC。
 ivancabrera02/srhollow
既存または新規作成されたVSSシャドウコピーを介してWindowsレジストリハイブからLSAシークレットとDPAPIキーを抽出し、インラインのregfパーサーとAES-256復号を備えています。
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
 joelgmsec/fakedatagen
スペイン形式の完全に有効な偽の身元情報を生成します。名前、メール、銀行詳細、拡張情報を含み、オプションでZIP圧縮とパスワード保護も可能です。
 lgandx/responder
Responderは、LLMNR、NBT-NS、MDNSポイズナーであり、NTLMv1/NTLMv2/LMv2、拡張セキュリティNTLMSSP、およびBasic HTTP認証をサポートする組み込みのHTTP/SMB/MSSQL/FTP/LDAP不正認証サーバーを備えています。
 albertrg99/redditosint
ユーザー名によるReddit OSINT。インデックスされた投稿、コメント、削除済みおよびライブコンテンツ、アクティビティパターン、露出した識別子、および総合的な露出スコアを発見します。
 mythicagents/xenon
Windows向けにC言語で書かれたMythicエージェント
 swisskyrepo/payloadsallthethings
Webアプリケーションセキュリティおよびペンテスト/CTFのための有用なペイロードとバイパスのリスト
 paradigmxyz/iron-proxy
信頼できないワークロードのためのegressファイアウォール。
 hacktricks-wiki/hacktricks
CTFや実際のアプリケーション、研究やニュースから学んだ各トリック/テクニック/あらゆるものを紹介するページへようこそ。
 mythicc2profiles/httpx
設定可能でコミュニティ主導のHTTP C2プロファイル
 nanoturtle1145/root-my-s24
Using CVE-2026-43499 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 hyblove/iqoo-temp-root
vivo/iQOO 一時 root ツールボックス (アンロック不要の一時root, CVE-2026-43499) - ソースコードとスクリプト
 samratashok/nishang
Nishang - レッドチーム、ペネトレーションテスト、攻撃的セキュリティのための攻撃型PowerShell
 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。








