
 #1
侵害されたシステムやネットワーク内でアクセスを維持し、探索し、制御を拡大するためのツール。
Kitploit おすすめ
 newazbenalam/root-my-galaxy-payloads
Samsung Galaxy モデル向けのデバイス固有 CVE-2026-43499 root ペイロードおよび KernelSU アーティファクト。ファームウェアプロファイル、エクスプロイトソース、サポートフィードを含む。
 blackhillsinfosec/skyhook
往復難読化HTTPファイル転送セットアップ。IDS検知をバイパスするために構築されました。
 rapid7/metasploit-payloads
異なるMetasploit Frameworkペイロードのための統合リポジトリ
 sinfulz/justtryharder
PWK/OSCP試験対策のための包括的なペネトレーションテストチートシート。権限昇格、パスワードクラッキング、ペイロード生成、ポストエクスプロイテーション、ポートスキャン、Web攻撃、偵察手法を網羅。
 snailsploit/claude-red
Web、AD、ワイヤレス、クラウド、エクスプロイト開発にわたるエキスパートのレッドチーム手法をClaudeに事前学習させる、78個のオフェンシブセキュリティSKILL.mdモジュールのキュレーションされたライブラリ。
 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 mein-0/forti-research
Fortinet fortimon3_74.sys カーネルドライバの脆弱性を悪用し、PPL をバイパスして lsass.exe などの保護されたプロセスを未認証の kill コマンドで終了させる概念実証。
 manisso/fsociety
fsociety ハッキングツールパック – ペネトレーションテスティングフレームワーク
 wireshark/wireshark
ディープパケットインスペクション、数百のプロトコルにわたるプロトコルデコード、およびトラブルシューティング、フォレンジック、セキュリティ調査のためのキャプチャファイルサポートにより、ネットワークトラフィックをキャプチャして分析します。
 deadexpl0it/cve-2026-78006-poc
CVE-2026-78006 The Events Calendar <= 6.17.4 のPOC - 未認証のPHPオブジェクトインジェクションからリモートコード実行
 jingmatrix/pixel-ksu-root
Pixelデバイスのroot取得を支援するCVEリサーチとエクスプロイト
 zenyxx-xd/rootmyvivo
ワンクリックでvivo/iQOOデバイスのロックされたブートローダーをroot化 | CVE-2026-43499 + KernelSU
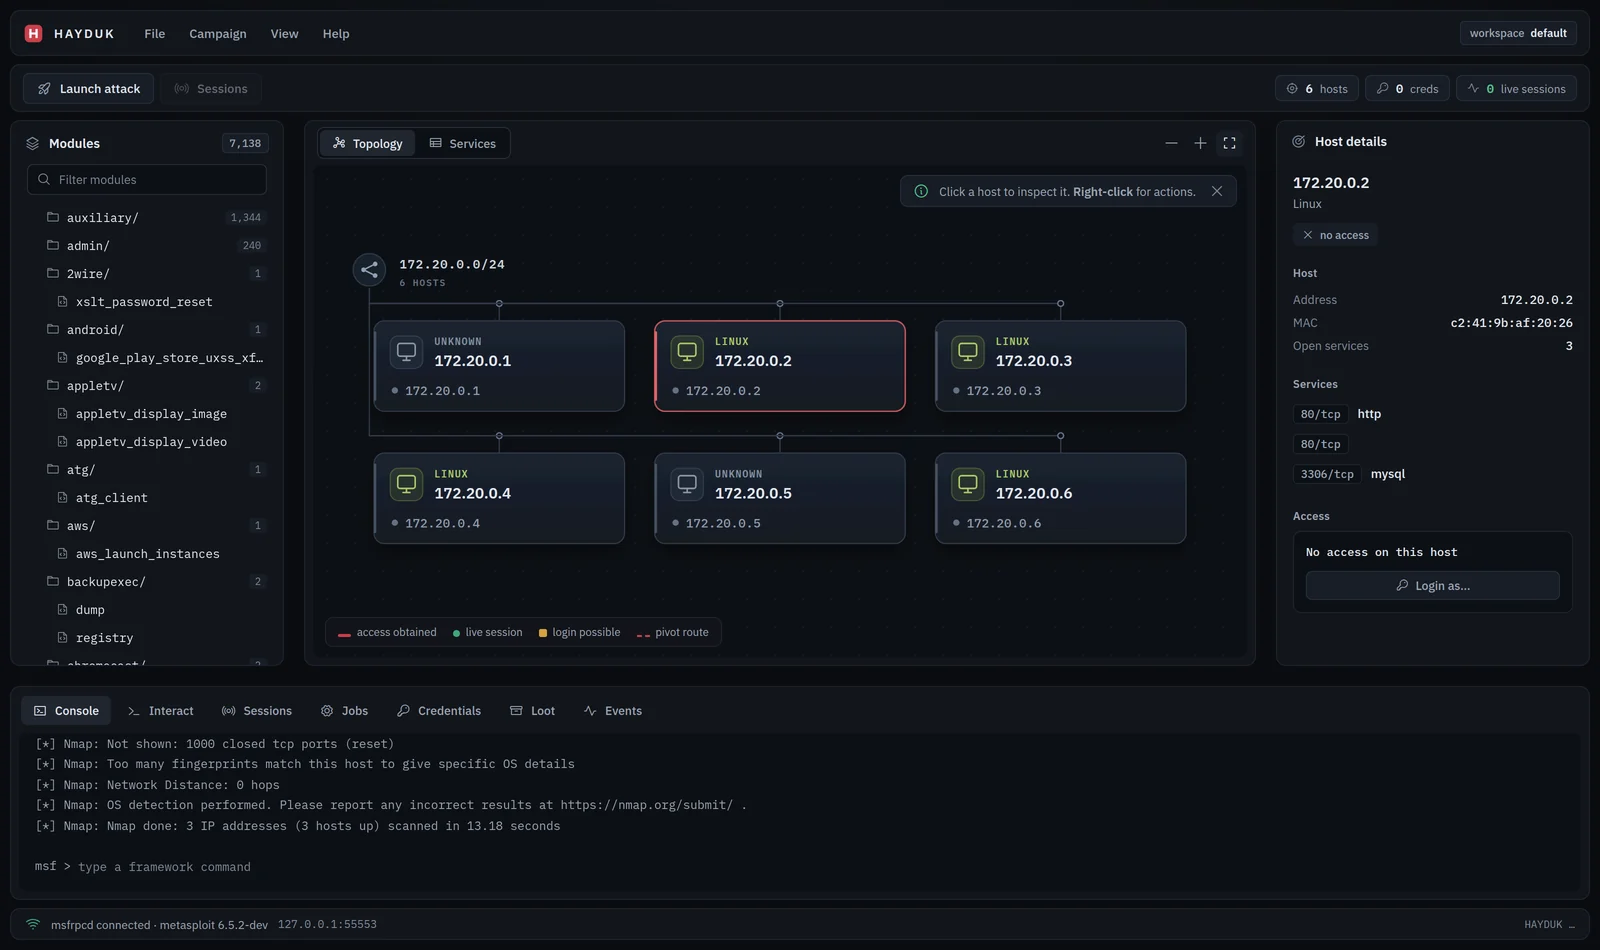 jolovicdev/hayduk
Metasploit用グラフィカル攻撃管理コンソール:Armitageの系譜を継ぐ、ブラウザUIを備えた単一のGoバイナリ。ライブネットワークトポロジ、キャンペーンワークフロー、Hail Mary、セッション、レポートエクスポート、チームモードに対応。
 nmap/nmap
高性能なネットワーク発見およびセキュリティ監査ツール。高度なポートスキャン、OS検出、サービスバージョン検出、スクリプト可能なNSEエンジンを備え、自動化された偵察と脆弱性評価を実現します。
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 wheregoes/byd-dolphin-hacking
BYD Dolphinのヘッドユニットをリバースエンジニアリング — CANバス、AVAS、NFCキー、OTAなど。DiLink 3 / Android 10。
 asarr22/root-my-galaxy-s938b
KSUインストーラー for supported Samsung Galaxy firmware with CVE-2026-43499








