
 #1

 cryptogenic/ps5-ipv6-kernel-exploit
PS5(<= 4.51FW)向けの実験的なwebkitベースのカーネルエクスプロイト(Arb. R/W)
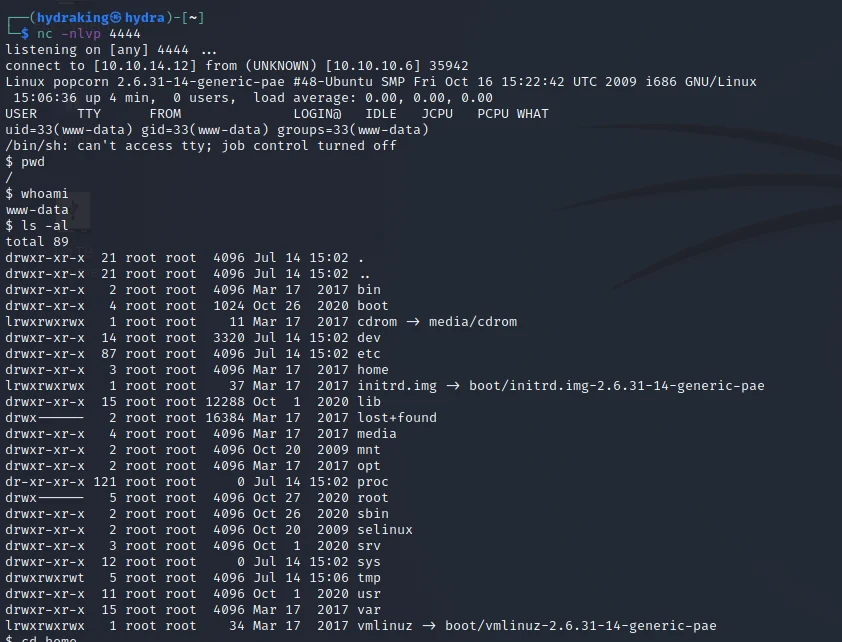 h3x0v3rl0rd/php_reverse_shell
標的システム上でリモートコマンド実行を確立するためのシンプルなPHPリバースシェルスクリプトです。ペネトレーションテストやセキュリティ評価に最適です。
 xiaohj233/ghostlock-x200-app
vivo X200 デバイス向けワンタップ root アプリ(Shizuku 認可シェルドメイン実行、CVE-2026-43499)
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 hac01/azure-pentesting-suite
Azure セキュリティ評価を許可された範囲で行うための Go ツールキット: サブスクリプションとリソースを列挙し、設定ミスを監査し、公開 Blob ストレージを匿名で攻撃します。
 sheeki03/tirith
開発者とAIエージェント向けのターミナルセキュリティ。ホモグラフURL、パイプ→シェル、ANSIインジェクション、難読化されたペイロード、データの外部流出、悪意あるAIスキル/設定を実行前にインターセプトします。
 aliasrobotics/cai
サイバーセキュリティAI (CAI)、AIセキュリティのフレームワーク
 lyravoid/folkpatch
Bootパーティションにパッチを適用して再フラッシュするだけで、カーネルへのrootアクセスを実現できます。このソリューションはAPatchの非並列拡張ブランチに基づいており、UI/UXデザインを主な焦点としています
 r0rt1z2/ghostlock
一部のAmazonデバイス向けのカーネルrootエクスプロイト(CVE-2026-43499)
 a2333c/dfroot
Samsung Galaxy S25 Ultra (SM-S938B) 向けの Android root ツール。DirtyFrag CVE-2026-43284 と CVE-2026-43499 を連鎖させ、KernelSU 経由で起動時に自動的に root を取得します。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 yaklang/yakit
MITMプロキシ、Webファザー、リバースコネクションハンドラ、そして自動化されたセキュリティテストとエクスプロイトのためのプラグインシステムを備えたオールインワンのペネトレーションテストプラットフォーム。
 v4bel/dirtyfrag
2つのページキャッシュ書き込み脆弱性(CVE-2026-43284、CVE-2026-43500)を連鎖させたLinuxカーネル権限昇格エクスプロイト。レースコンディションなしで主要ディストリビューションで決定的なrootアクセスを実現。
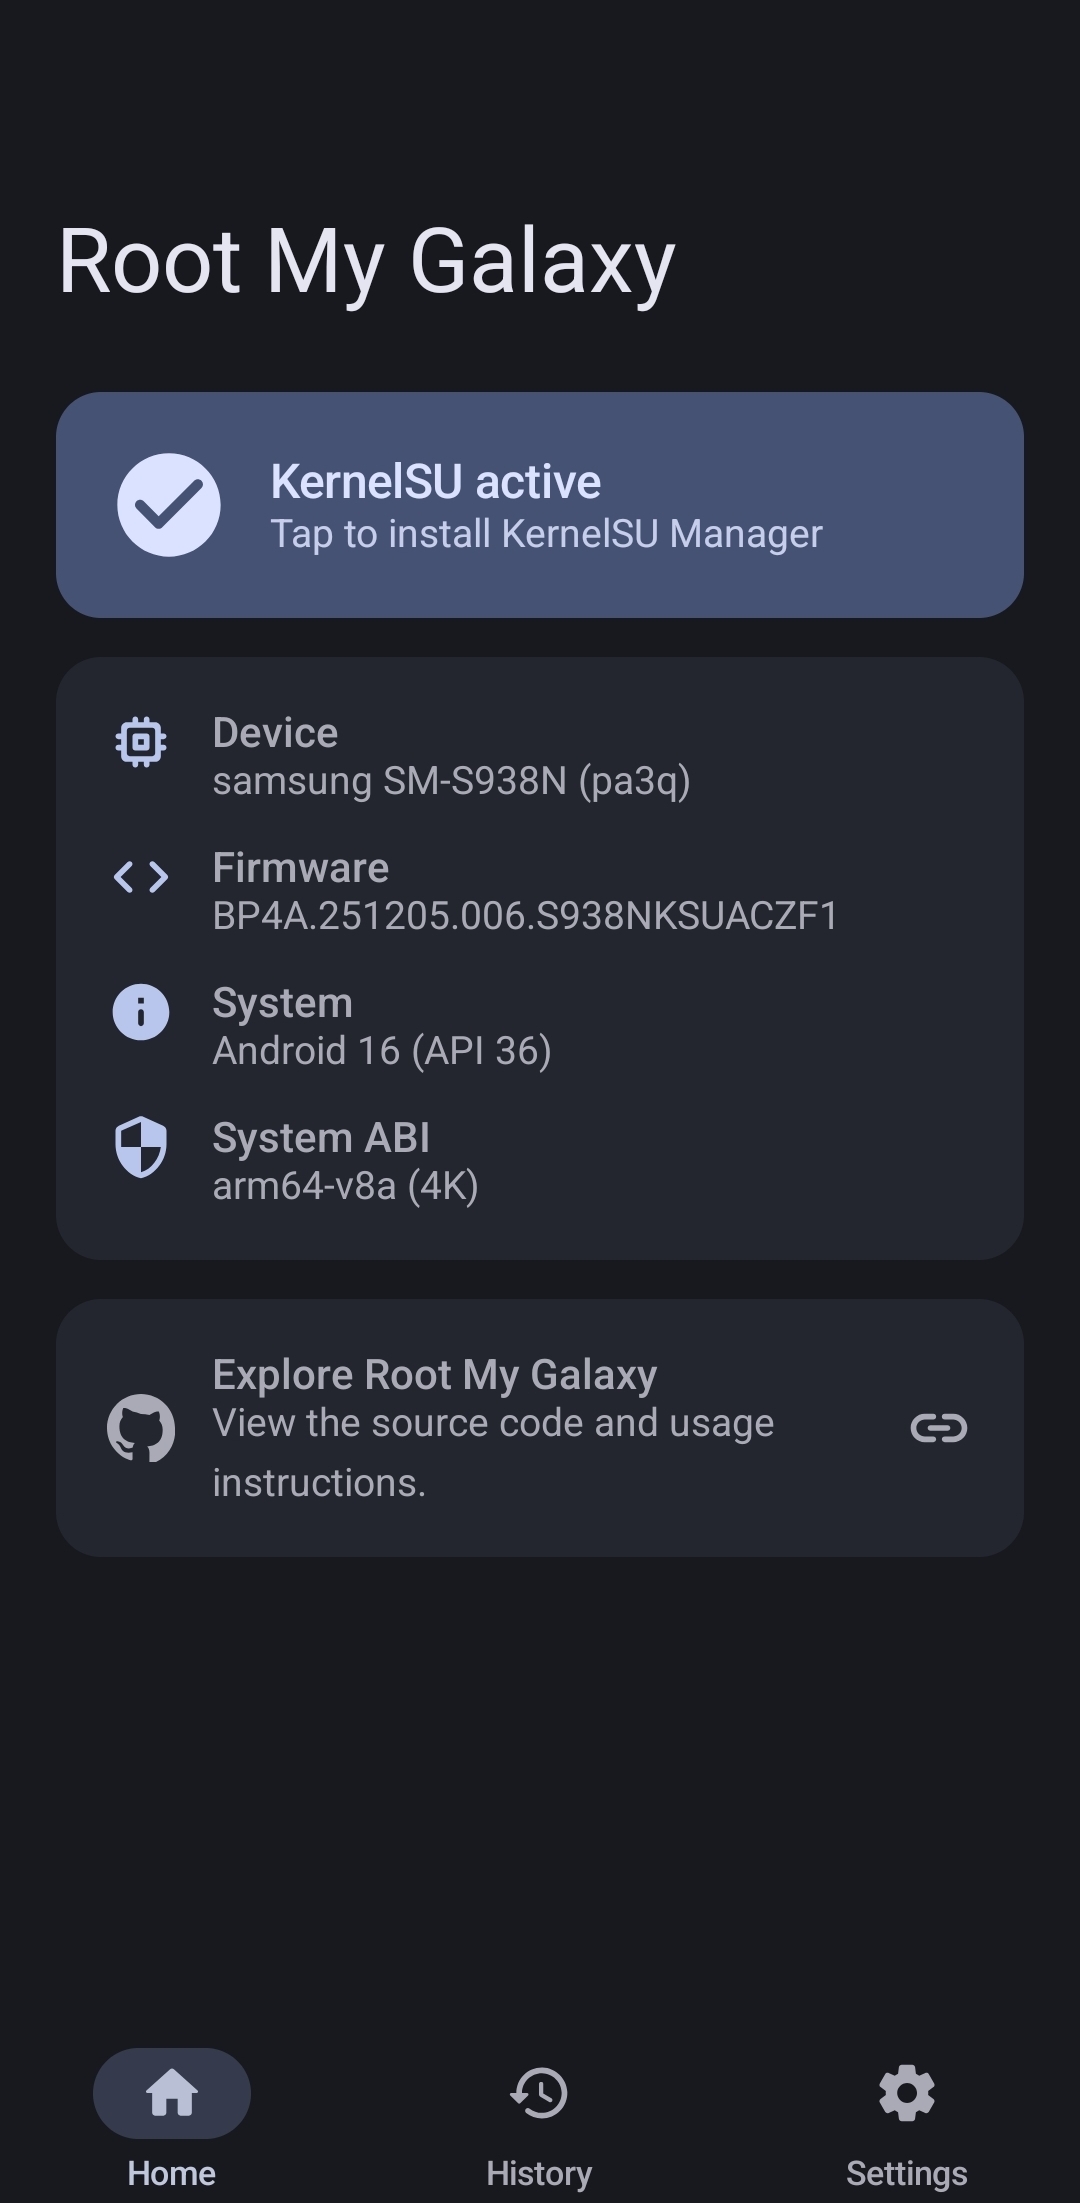 busung-dev/root-my-galaxy
対応Samsung Galaxyファームウェア向けKSUインストーラ(CVE-2026-43499)
 mafifrizi/ares
MITRE ATT&CKモジュールオーケストレーション、DAG攻撃パス解決、OPSEC制御、暗号化資格情報保管庫、マルチフォーマットレポートを備えた自律型レッドチームエンゲージメントプラットフォーム。
 purpleailab/decepticon
レッドチーム向け自律型ハッキングエージェント
 bmax121/apatch
AndroidカーネルとAndroidシステムのパッチ適用








