#1
 dviros/excalibur
Excaliburは、Bashbunnyプロジェクト向けのEternalblueエクスプロイトペイロードベースのPowershellです。
 alechilczenko/kimi
マイクロサービス方式で構築された攻撃対象領域発見ツール。マルチスレッドを活用し、高速なインターネット規模のアセットインデックスを実現します。
 postmodern/ruby-nmap
nmap(探索ツールおよびセキュリティ/ポートスキャナ)へのRubyインターフェース。nmapの自動化とnmap XMLファイルの解析を可能にします。
 nullt3r/udpx
Goで書かれたシングルパケットUDPスキャナーで、ネットワーク上の45以上のサービスを高速に発見し、カスタムプローブ、CIDRスキャン、JSONL出力をサポートします。
 nccgroup/port-scan-automation
NMAPスキャンを自動化し、カスタムNessusポリシーを自動生成する
 snovvcrash/divideandscan
全ポートスキャン結果を分割し、対象を絞ったNmap実行に活用する
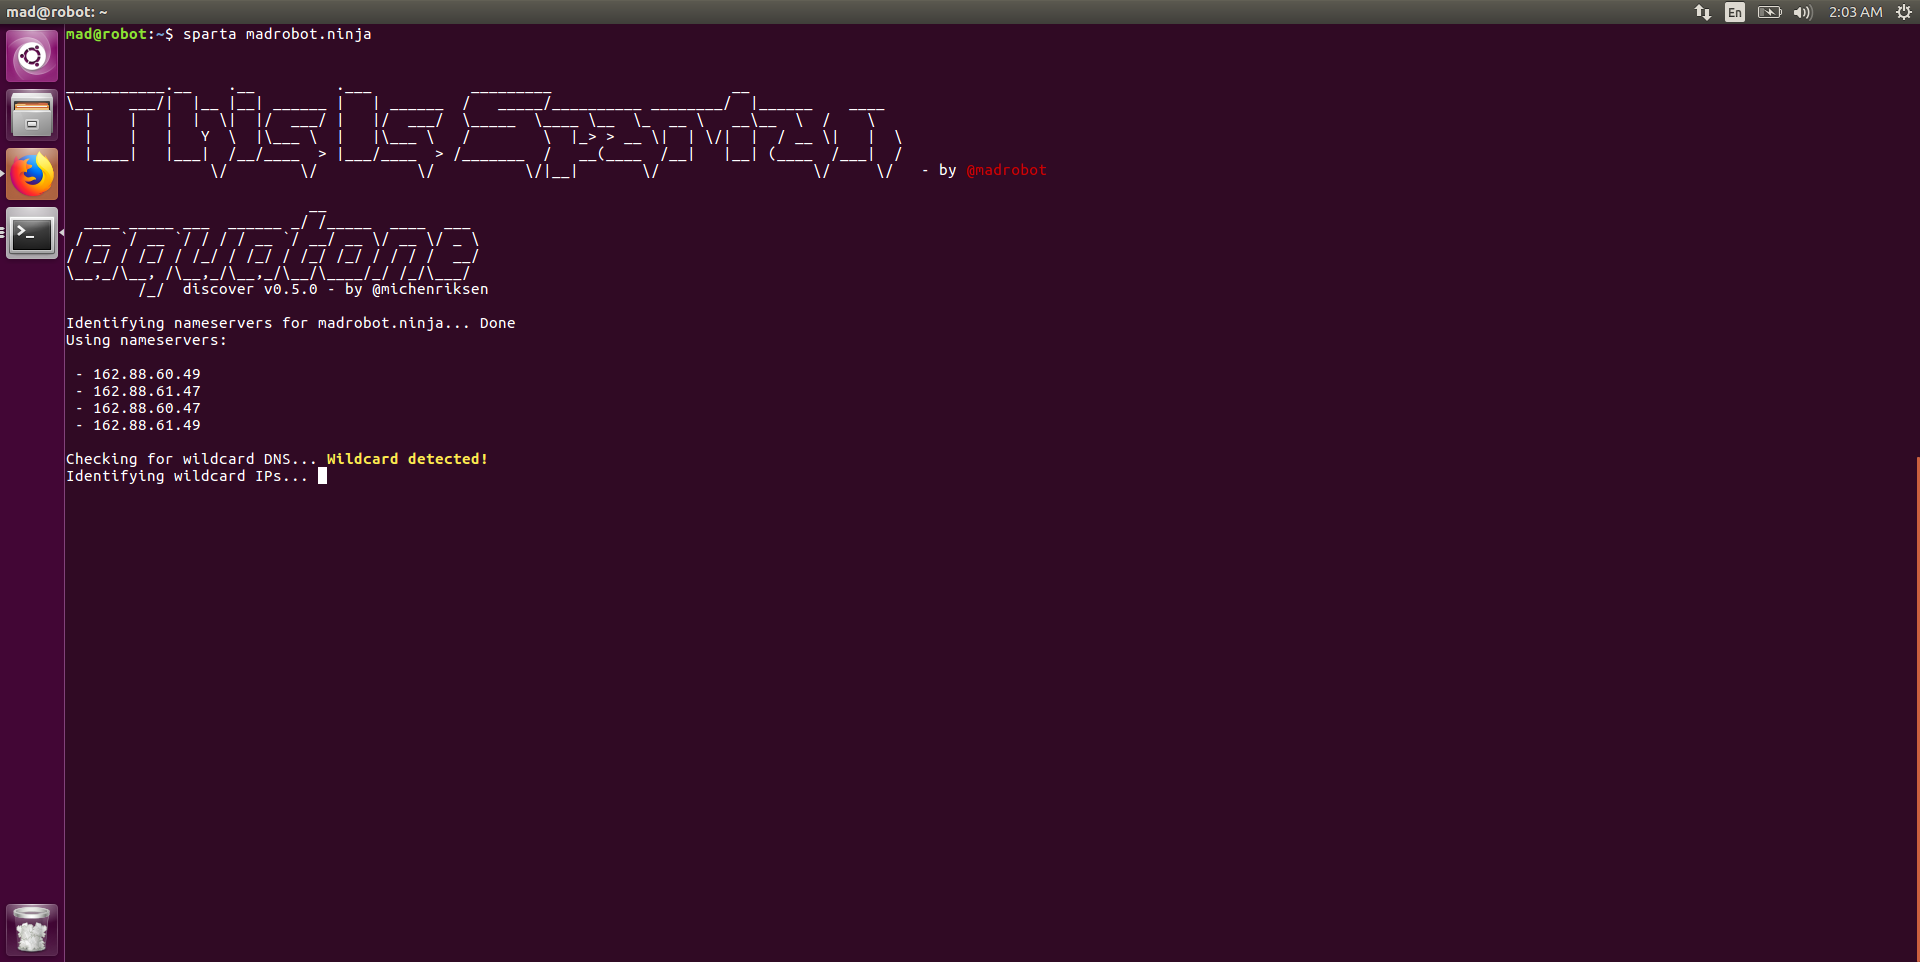 mad-robot/spartan
サブドメイン列挙、生存ホストのプロービング、ポートスキャン、CMS検出、ディレクトリブルートフォースを統合した、ペネトレーションテストワークフロー向けの自動偵察フレームワーク。
 shivamrai2003/reconky-automated_bash_script
Reconkyは、バグ報奨金ハンター向けの優れたコンテンツ発見bashスクリプトであり、多くのタスクを自動化し、整然とした形式で整理されているため、彼らが前進するのに役立ちます。
 b3rito/peeko
peeko – 感染したブラウザを介したステルスな内部ネットワーク探索のためのブラウザベースのXSS C2。
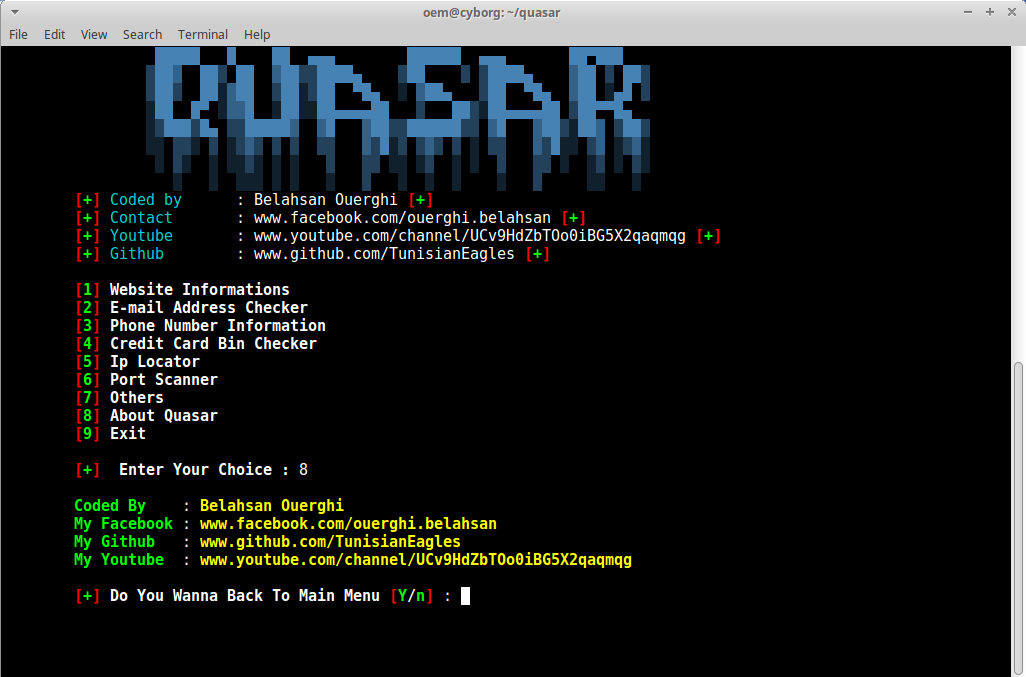 cyb0r9/quasar
ペネトレーションテスター向けのモジュール型情報収集フレームワーク。Webサイト分析、メール/電話番号検索、クレジットカードBINチェック、IP位置情報、ポートスキャン機能を備えています。
 anthemtotheego/sharpsploitconsole
ポストエクスプロイテーションおよびレッドチーム運用のためのC#コンソールアプリケーション。SharpSploitを統合し、Mimikatzコマンドの実行、Kerberoasting、UACバイパス、資格情報のダンプ、WMI/DCOMを介した横方向の移動を実行します。
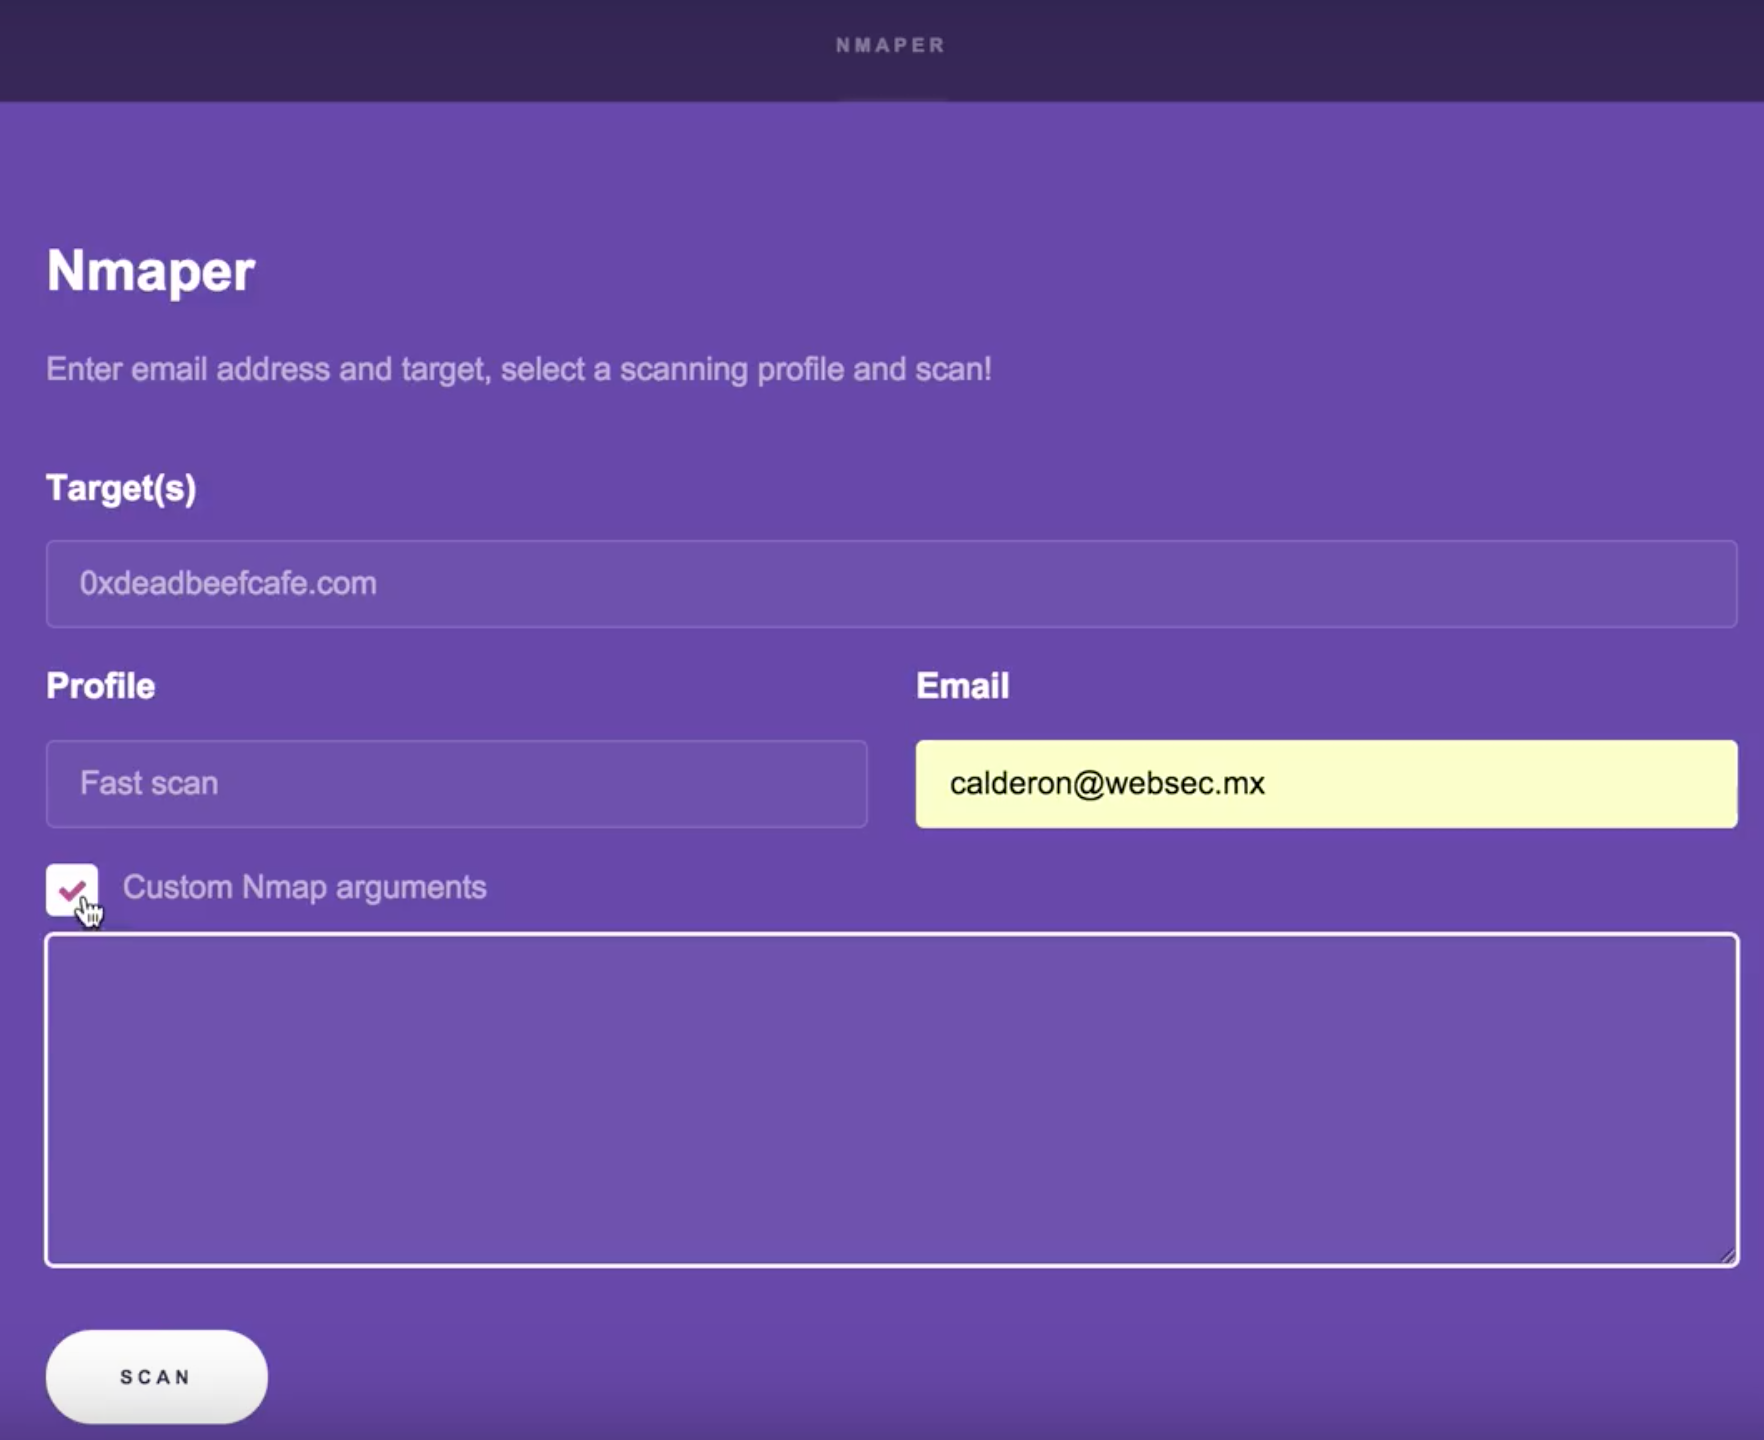 cldrn/rainmap-lite
Rainmap Lite - モバイル/タブレット/ウェブブラウザからNmapスキャンを実行できるレスポンシブなWebベースのインターフェース!
 mmarting/unwaf
WAF/CDNの背後にある実際のオリジンIPを、複数のOSINTソースを用いてパッシブに発見し、HTML類似度、SSL証明書フィンガープリント、HTTPヘッダーによって候補を検証するGoツールです。
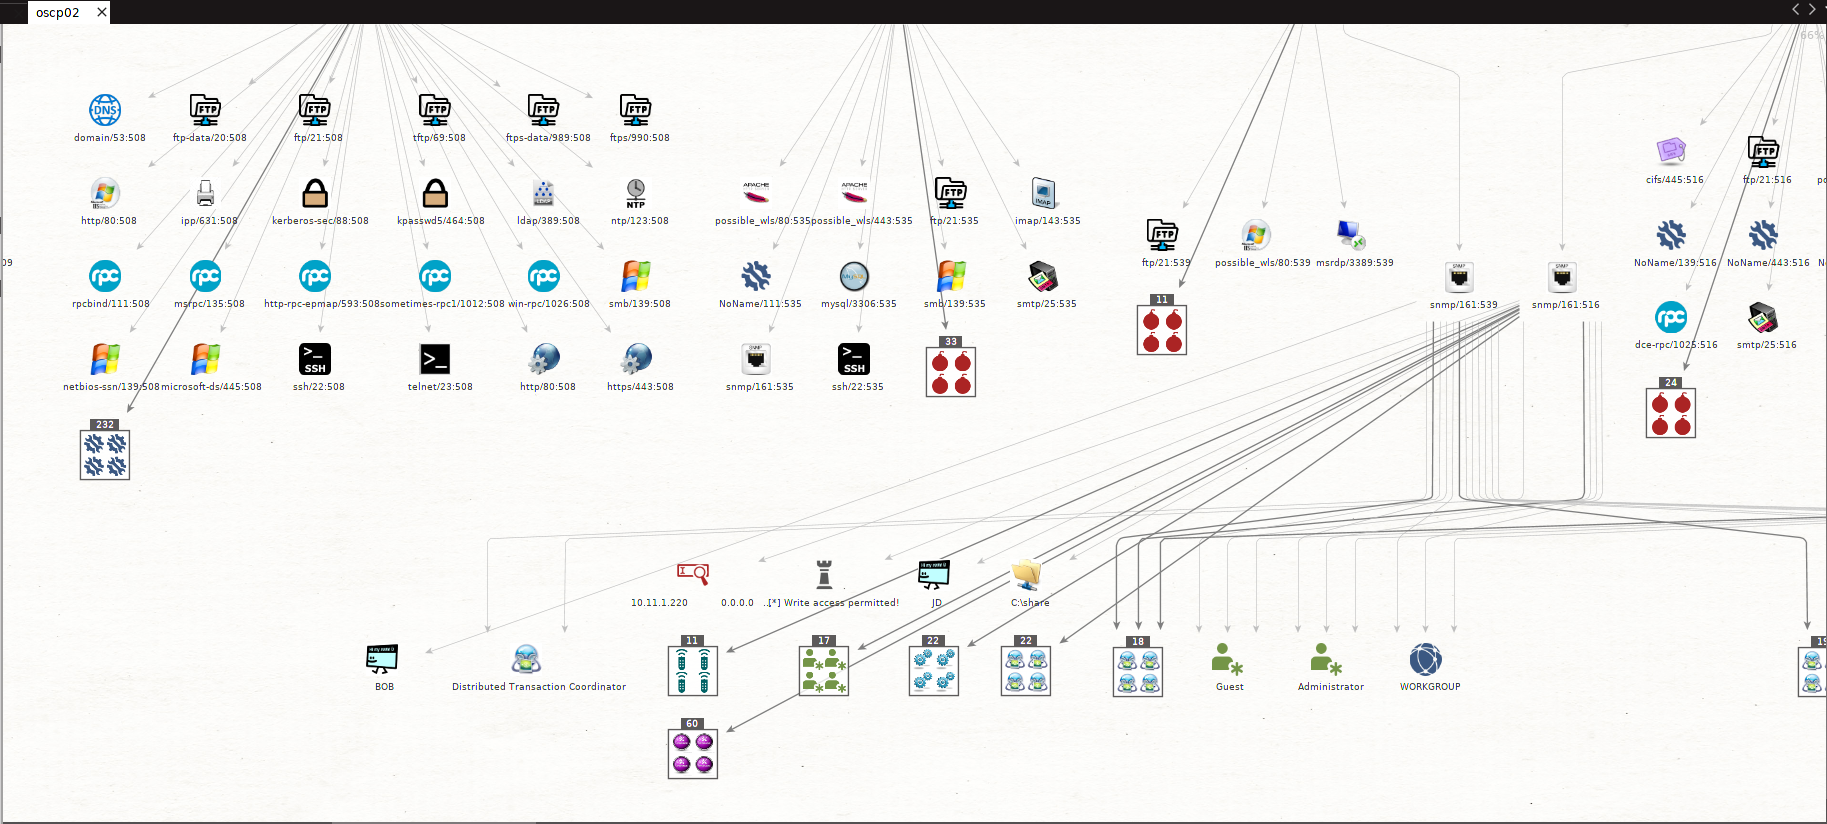 shizzz477/msploitego
Metasploitデータベース内のデータに基づくMaltego向けペネトレーションテストスイート
 dirsoooo/recon
Recon は、脆弱性を探すための主要ツールを使用してターゲットに対する完全な偵察を実行するスクリプトです。@ofjaaah と @Jhaddix の方法論に基づいて作成されました。