
 #1
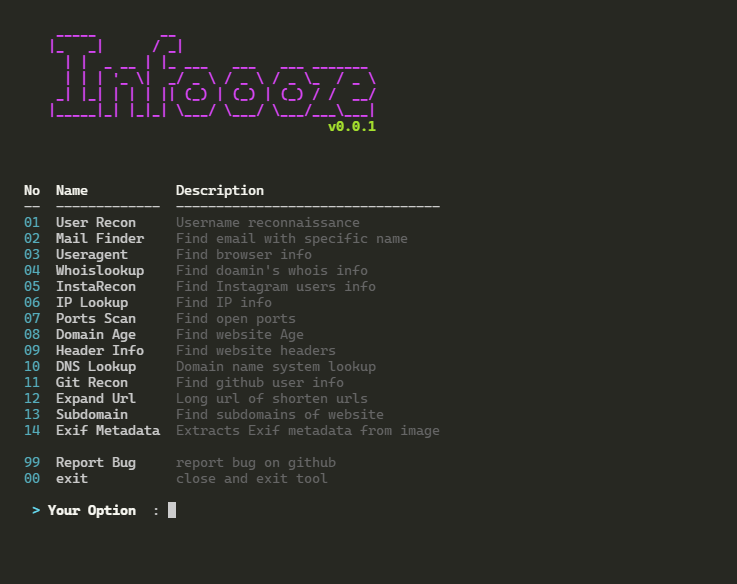
 devxprite/infoooze
効率的に情報を素早く見つけるのに役立つOSINTツールです。必要なのは入力するだけで、残りはツールが処理します。
 raskrebs/sonar
localhost ポートで待受中のサービスを調査・管理するための CLI ツール
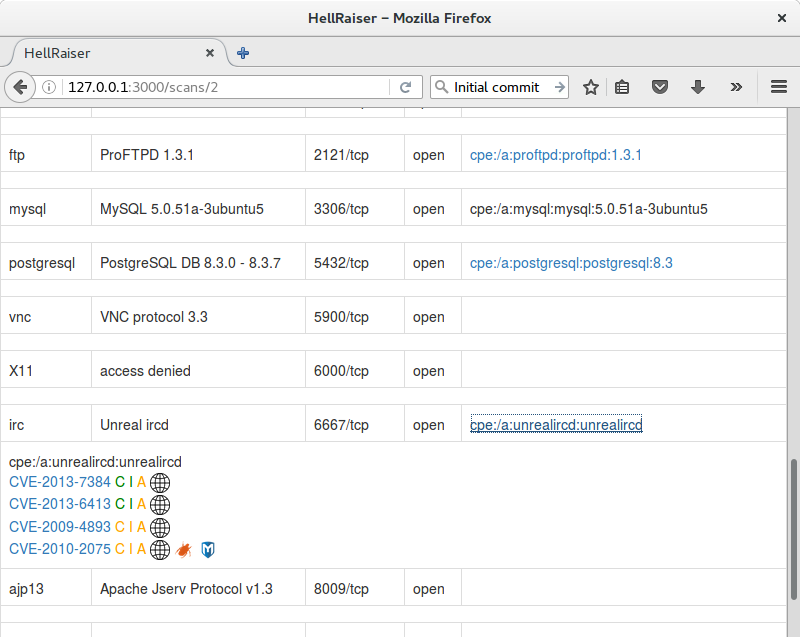 m0nad/hellraiser
Nmapを使用してスキャンし、見つかったCPEをCVEと関連付ける脆弱性スキャナー。
 dirtyfilthy/freshonions-torscraper
Fresh Onionsは、zlal32teyptf4tvi.onionでホストされているオープンソースのTORスパイダー / 隠しサービスオニオンクローラーです。
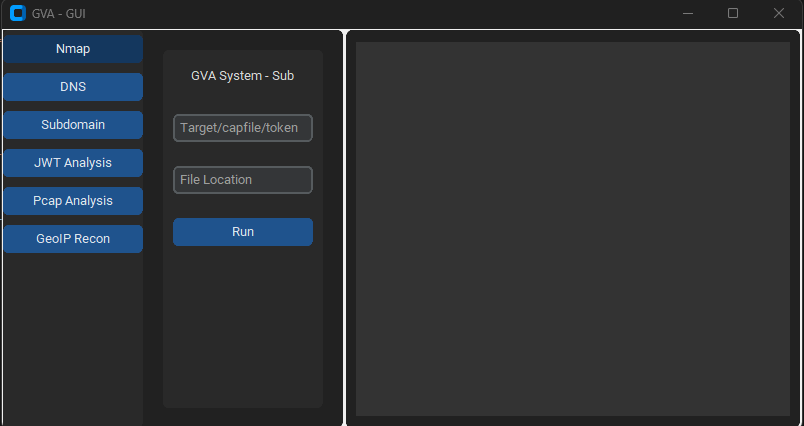 morpheuslord/gpt_vuln-analyzer
ChatGPT API、Bard API、Llama2、Python-Nmap、DNS Recon、PCAP、JWT reconモジュールを使用し、NmapスキャンデータとDNSスキャン情報に基づいて脆弱性レポートを作成するためにGPT3モデルを利用します。また、サブドメイン列挙も広範囲に実行できま…
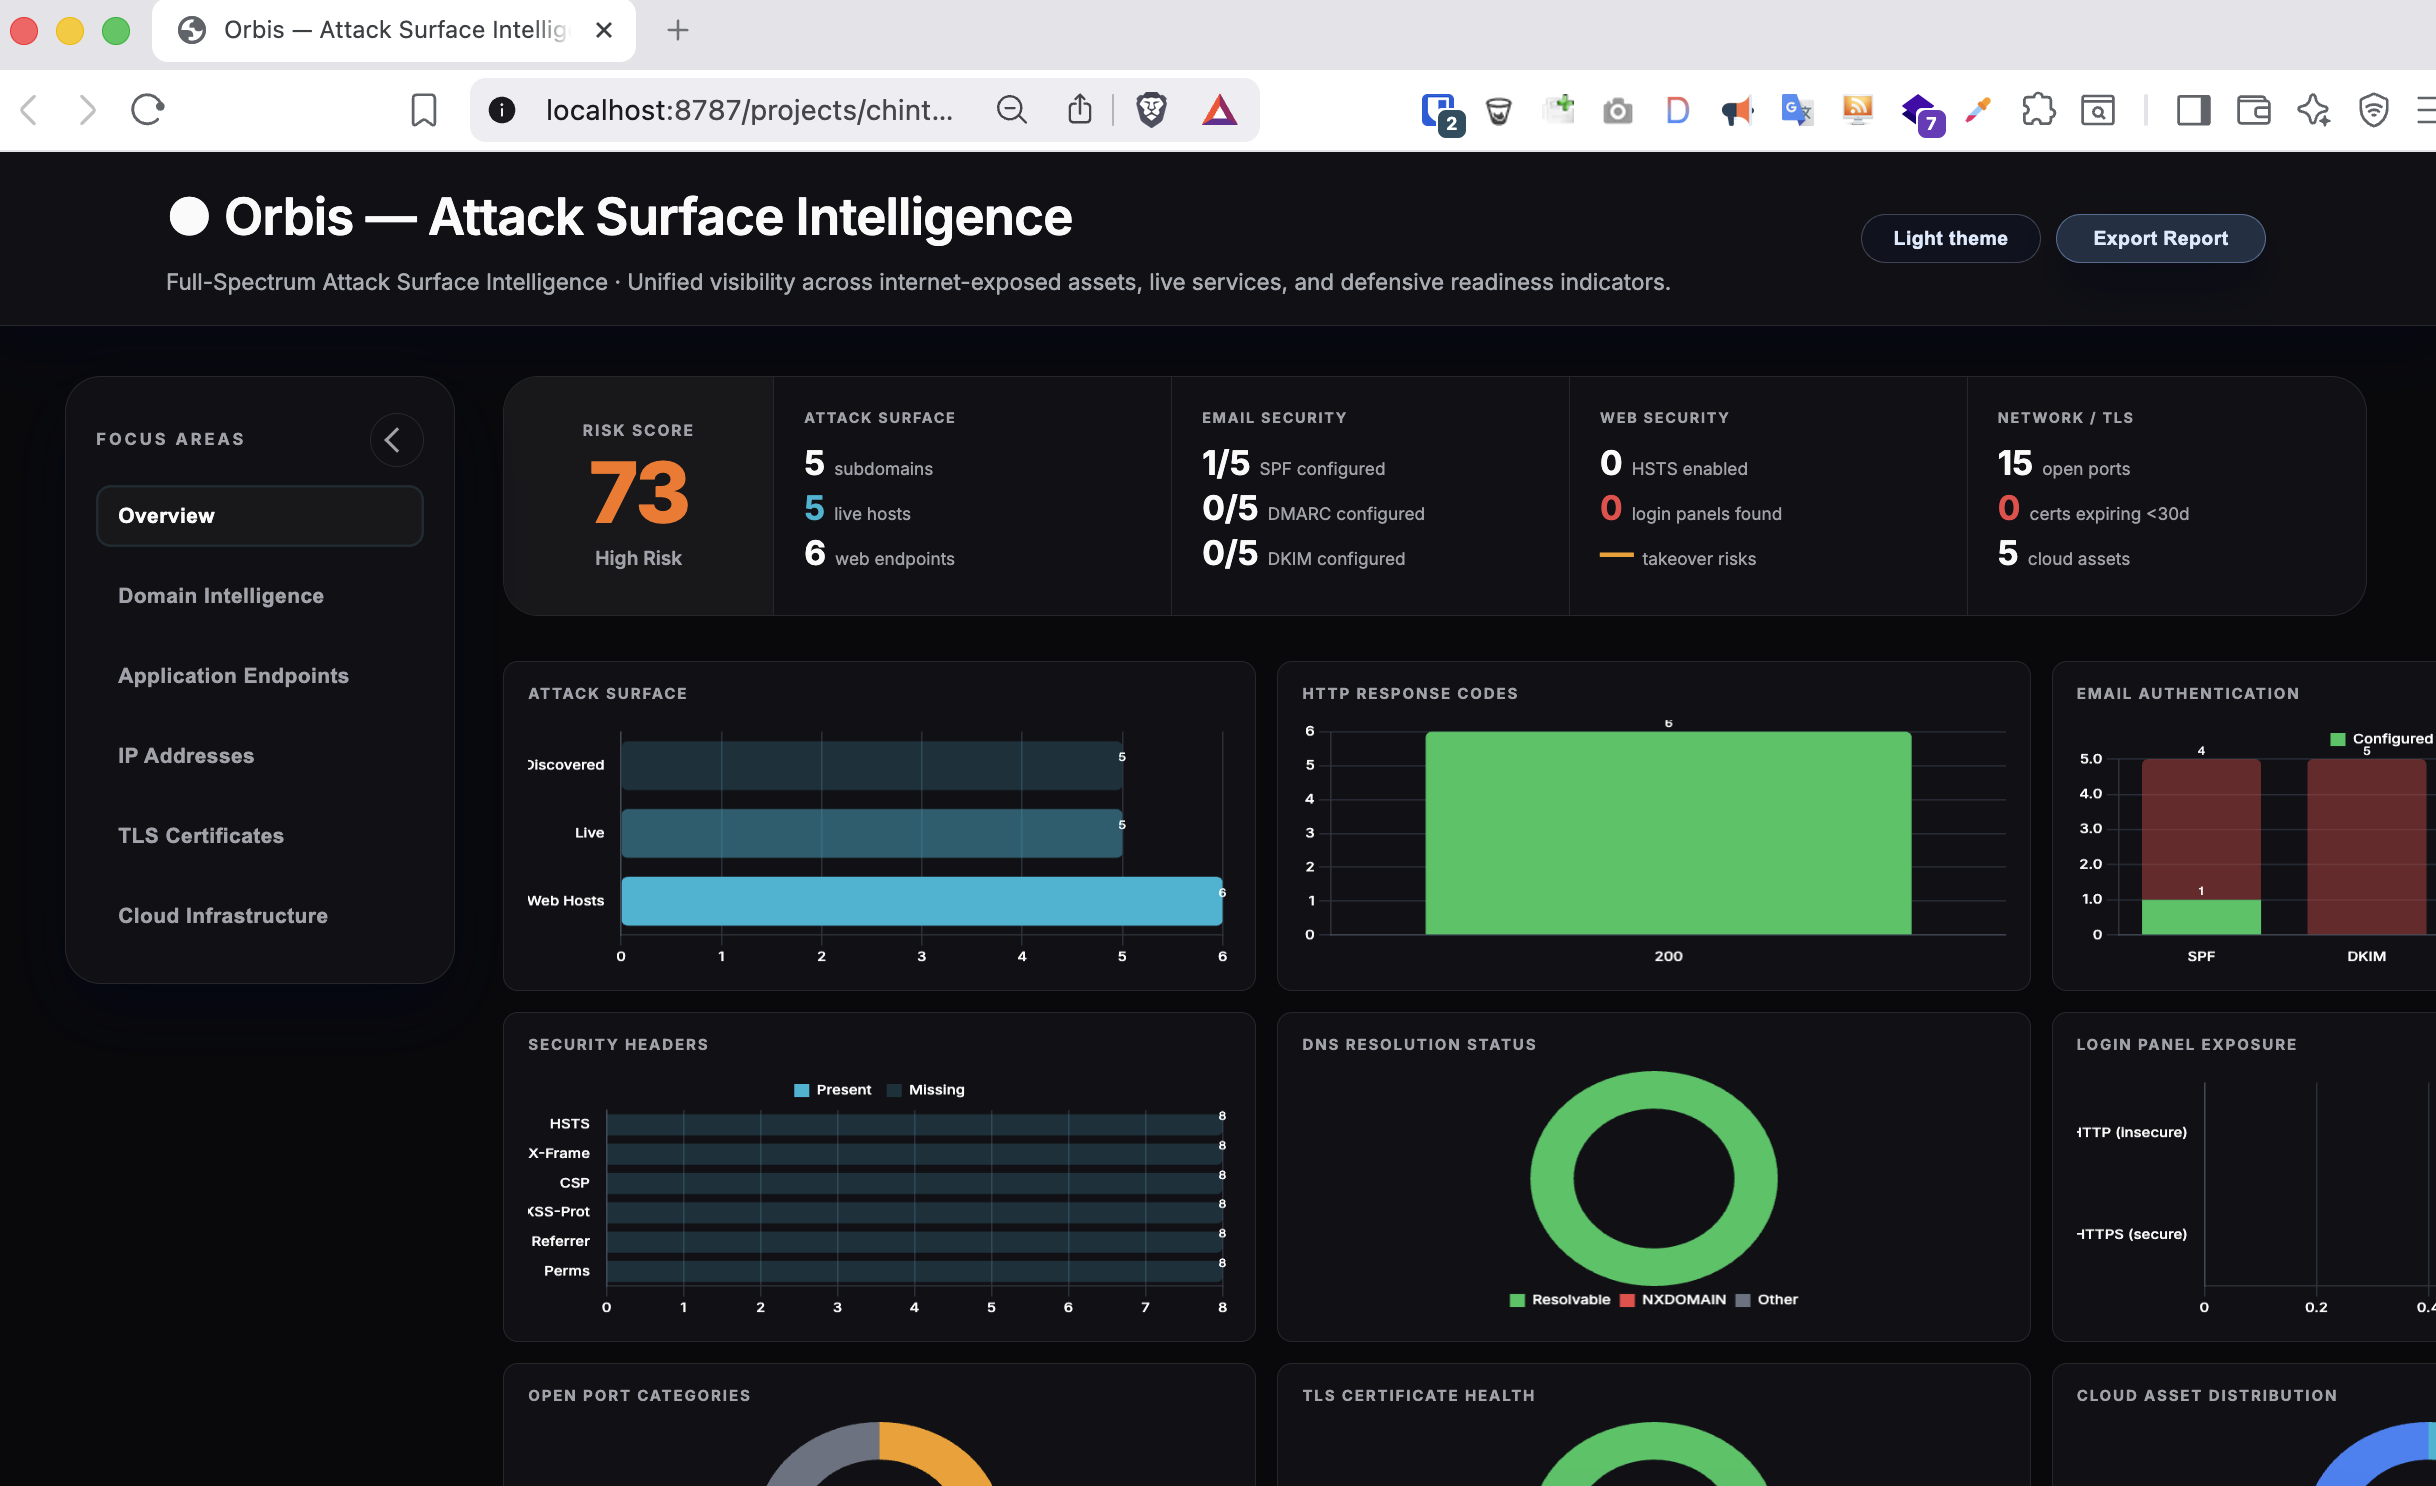 iamthefrogy/frogy2.0
Orbisは、フルスペクトルの自動化された外部攻撃対象領域インテリジェントツールキットです。
 robotshell/magicrecon
MagicReconは、対象の偵察とデータ収集プロセスを最大化し、一般的な脆弱性を発見するための強力なシェルスクリプトです。取得した結果をディレクトリに整理し、さまざまな形式で保存します。
 frizb/vanquish
VanquishはKali Linuxベースの列挙オーケストレーターです。VanquishはKali上のオープンソースの列挙ツールを活用し、複数の能動的情報収集フェーズを実行します。
 rvrsh3ll/bof_collection
さまざまなCobalt Strike BOF
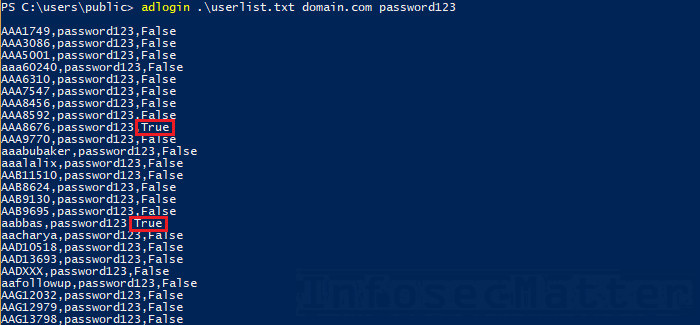 infosecmatter/minimalistic-offensive-security-tools
制限された隔離環境におけるペネトレーションテスト用ツールのリポジトリ。
 pepelux/sippts
SIPベースのVoIPシステムを監査するためのツールセット
 milesrichardson/docker-onion-nmap
最小限のalpine Dockerコンテナ内でTor、proxychains、dnsmasqを使用してnmapで.onion隠しサービスをスキャンします。
 praetorian-inc/nerva
高速サービスフィンガープリンティングCLI - 170+プロトコル (TCP/UDP/SCTP) 対応 - Praetorian 製
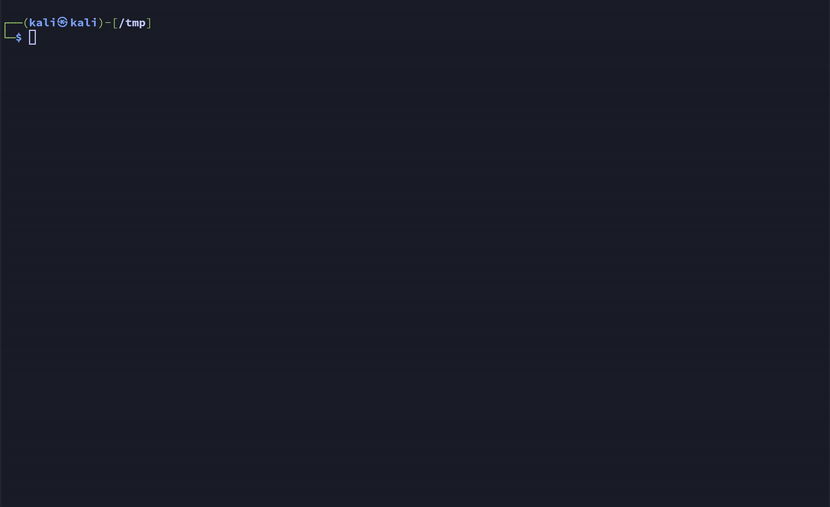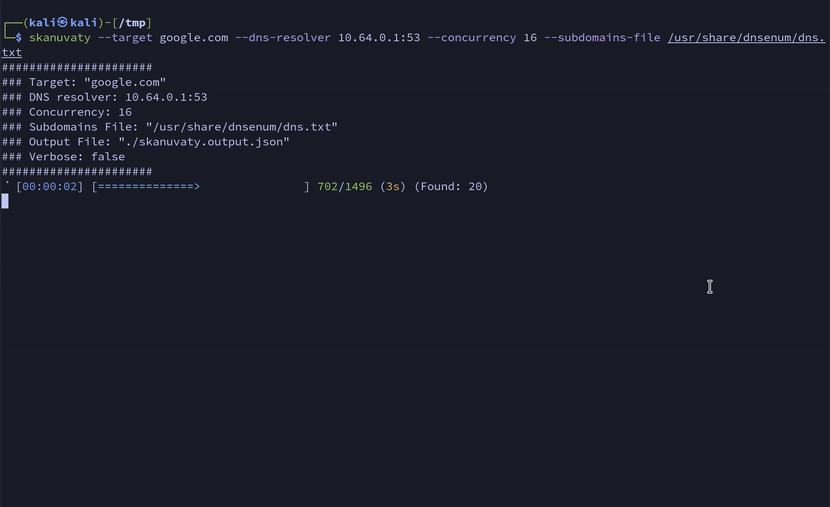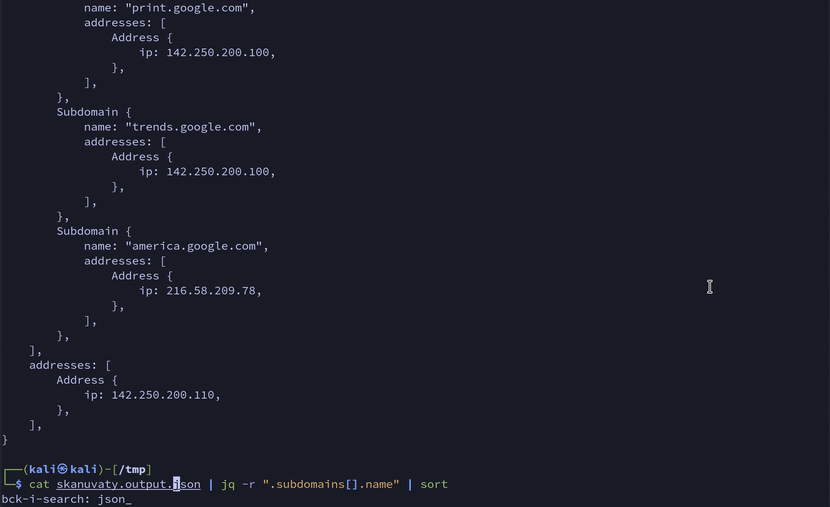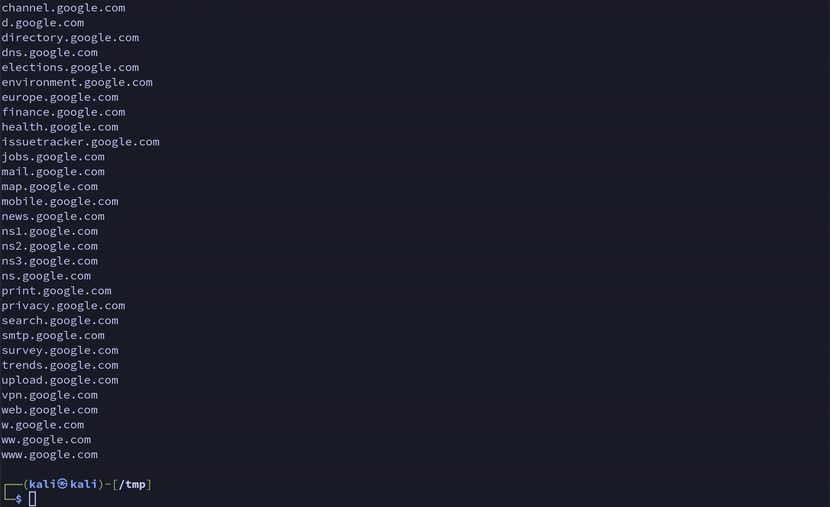 esc4icescesc/skanuvaty
危険なほど高速なDNS/ネットワーク/ポートスキャナ
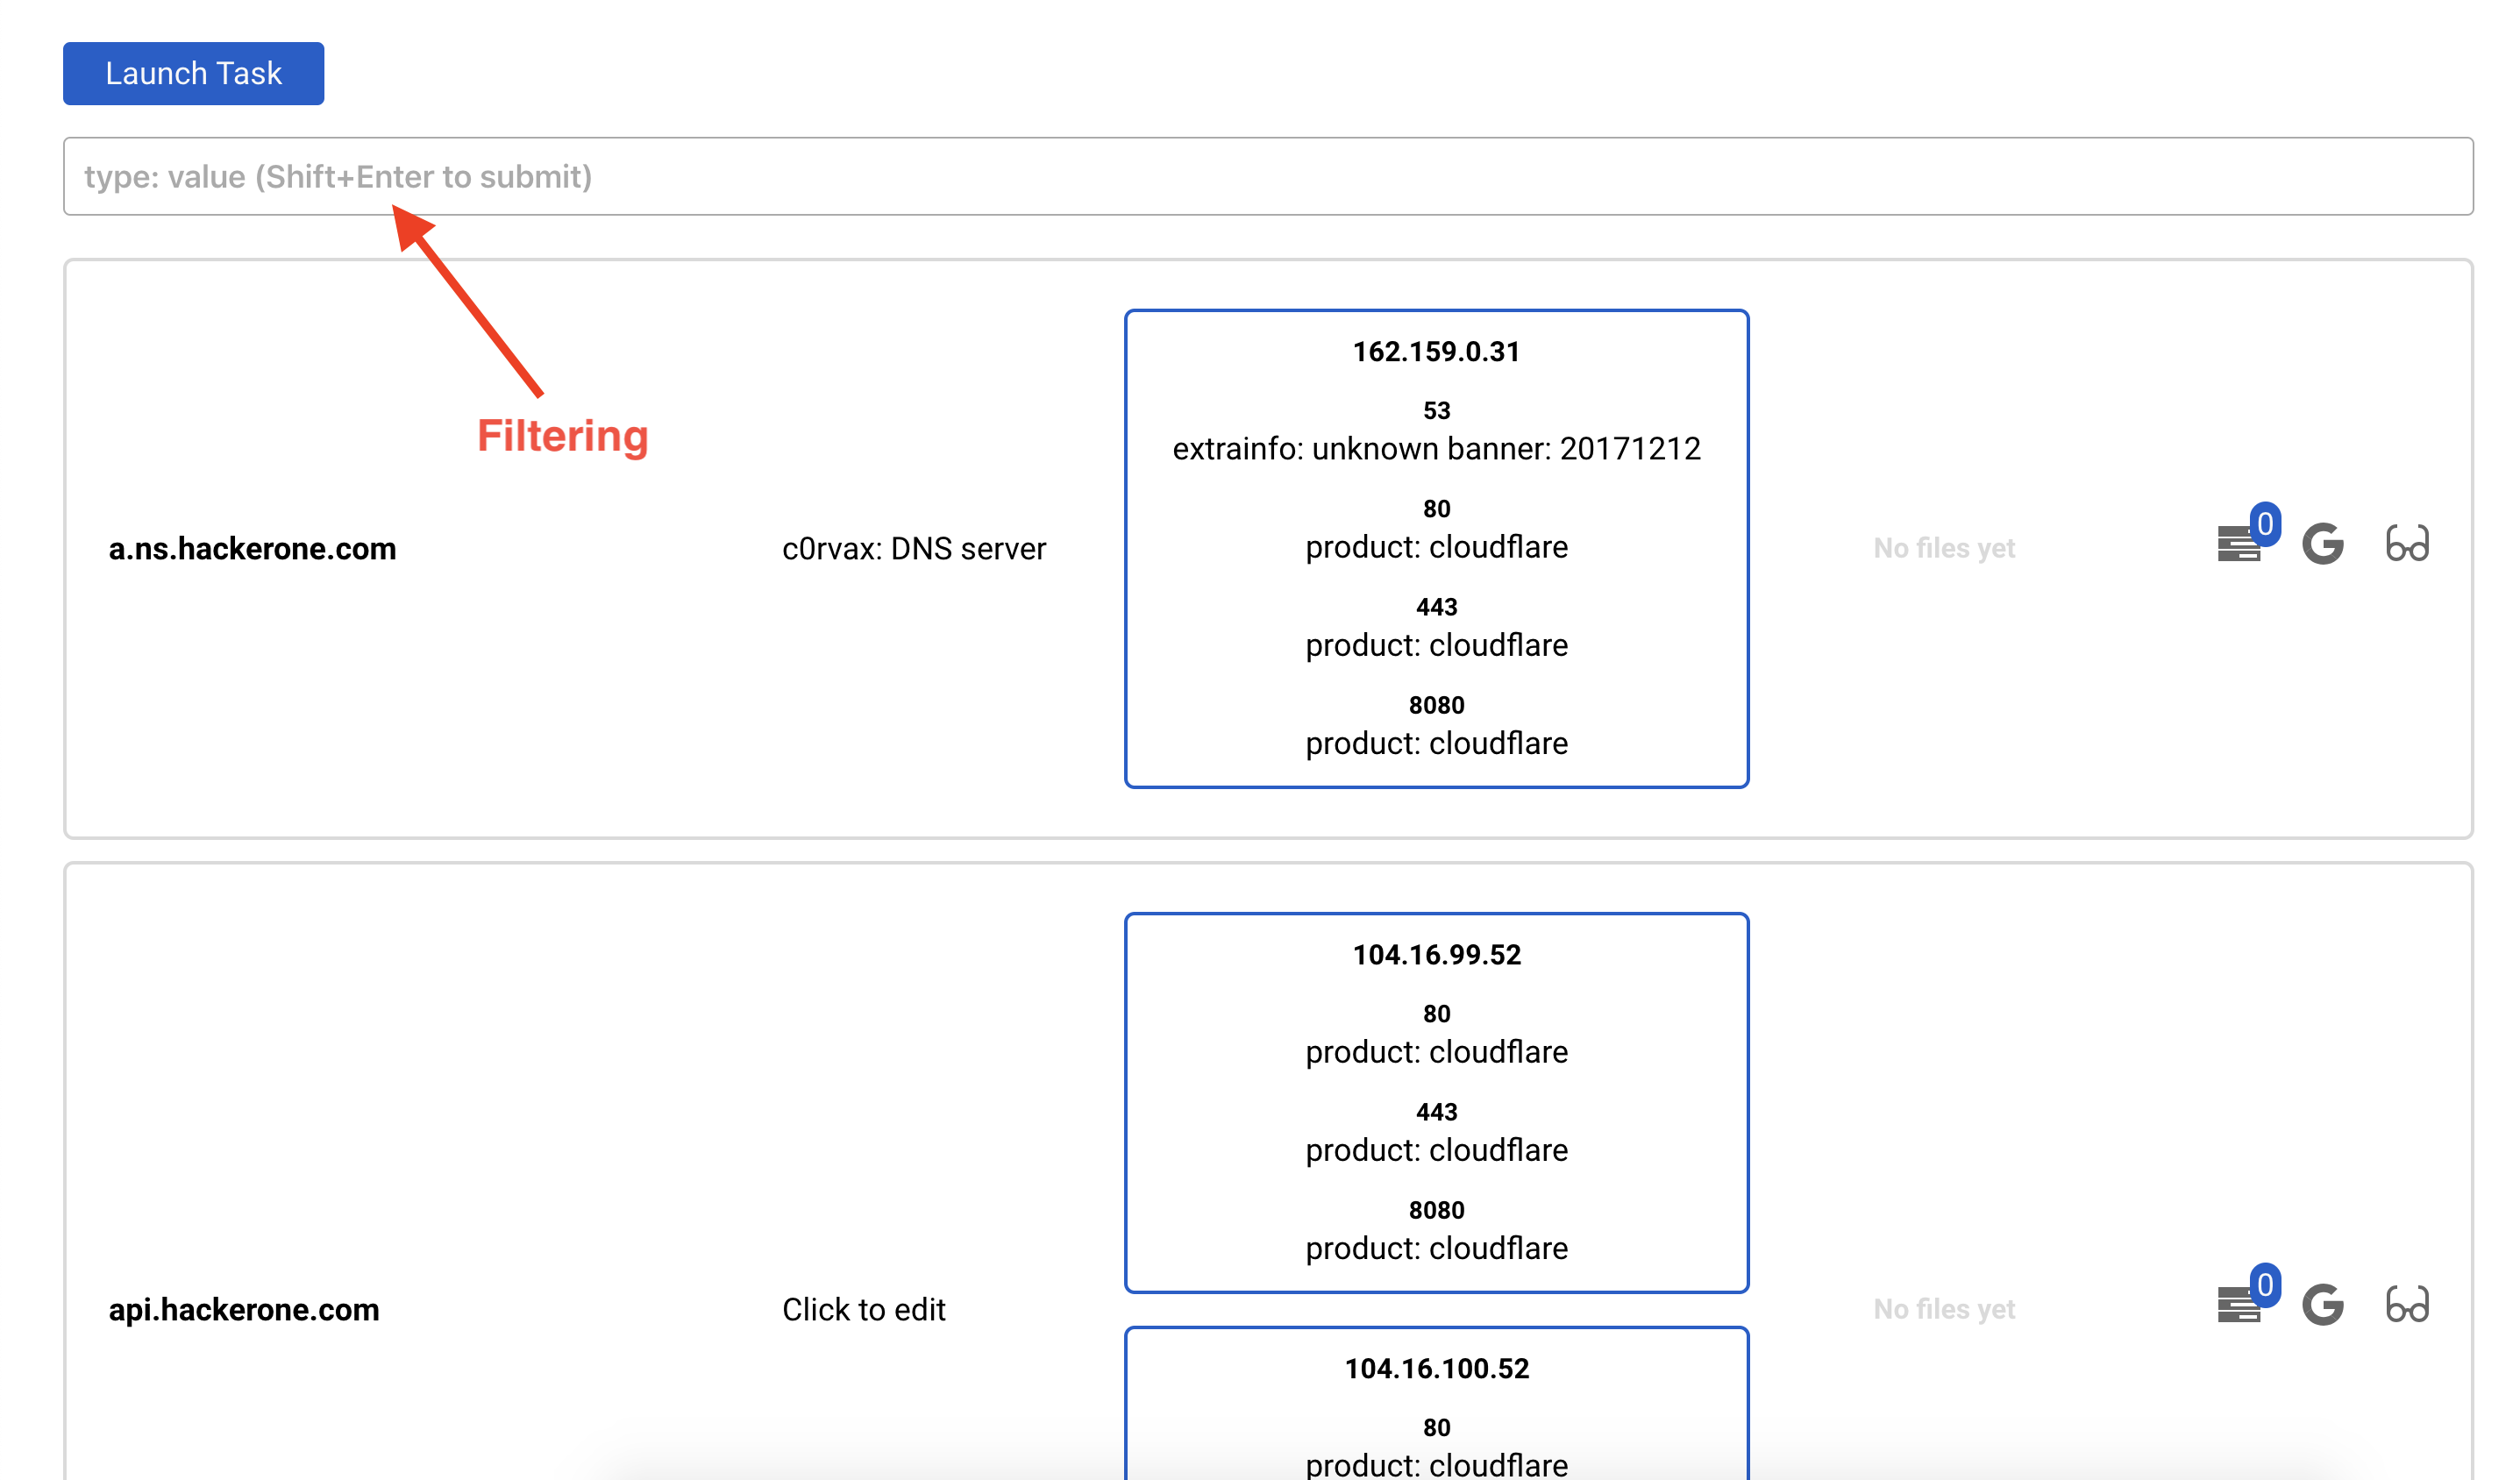 c0rv4x/project-black
スキャンモジュールを備えたペンテスト/バグバウンティの進捗管理








