
 #1
ネットワークデバイス上の開いているポート、サービス、および潜在的なエントリポイントを発見するためのツール。
Kitploit おすすめ

 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
NmapとMetasploitを使用したMetasploitable2上の既知のバックドア(CVE-2010-2075)のエンドツーエンドの偵察と悪用。
 yeee3642/edu-recon
教育セクター向けの許可された偵察・トリアージオーケストレーター(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、シークレット/APIキー漏洩、XSS、wp2shell)とWebコントロールパネル
 mngunibanda1-prog/jozini-network-scanner
Pythonベースのネットワークスキャナで、ポートスキャン、バナー取得、RouterOS CVEマッピングによる脆弱性の特定とレポート作成に対応しています。
 w-digital-scanner/w12scan-client
ネットワーク資産の発見とスキャンを行うクライアントで、nmapとmasscanを統合し、大規模な資産特定、ポートスキャン、脆弱性スキャンを実現します。
 yashas-13/pentx-vapt-skill
オープンソースのAI駆動型5フェーズVAPTペンテストエージェント — recon/scan/vuln/exploit/reportとPoCを備える
 amirrezamarzban/portscan-cve-2026-41940
IP CIDR(おそらく入力として、コマンドラインまたはファイル)を受け取り、ポート2083と2087が開放されているかチェックします。
 cumakurt/tscan
Pythonベースのスキャナで、CVE-2026-24061のtelnetd認証バイパスを検出・悪用し、脆弱なGNU Inetutilsサービス上でrootシェルアクセスを可能にします。
 abrahamsurf/sdwan-scanner-cve-2026-20127
# Cisco SD-WAN 露出・潜在脆弱性スキャナ(パッシブフィンガープリンティング)2026
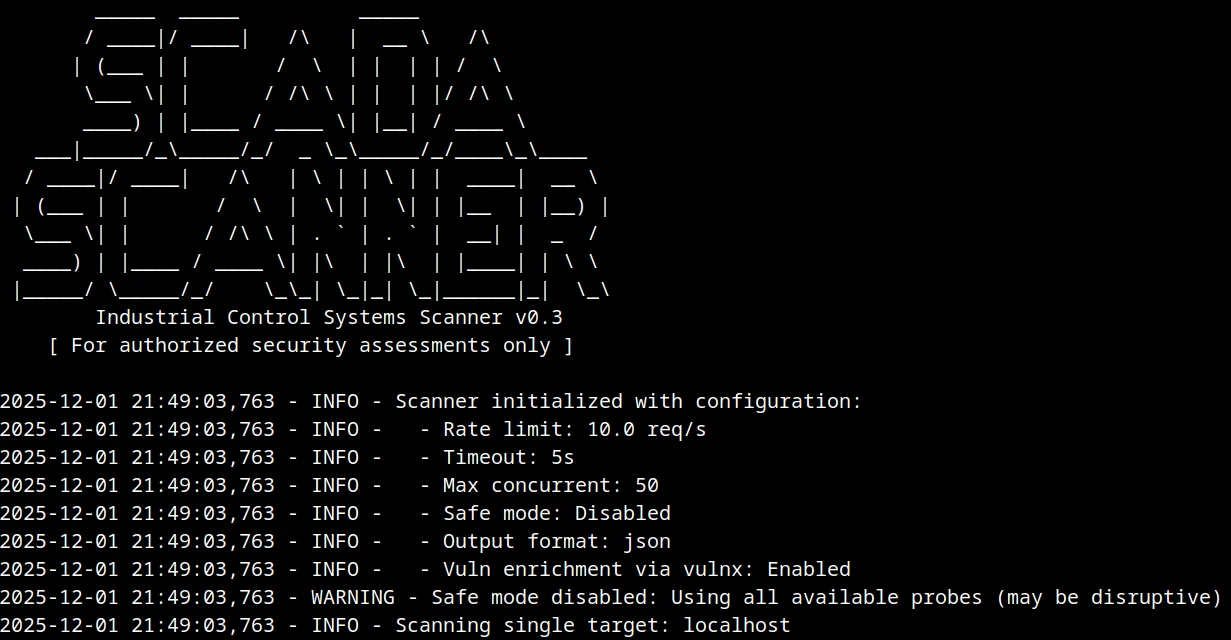 geeknik/scada-scanner
高性能な非同期SCADA/ICSスキャナ
 royhills/arp-scan
高速なARPベースのネットワークスキャナで、ローカルネットワーク上のIPv4ホストの検出とフィンガープリンティングを行います。ベンダー検索、調整可能なスキャンレート、ネットワーク監査向けの柔軟な出力を備えています。
 angryip/ipscan
Angry IP Scanner - 高速で使いやすいネットワークスキャナー
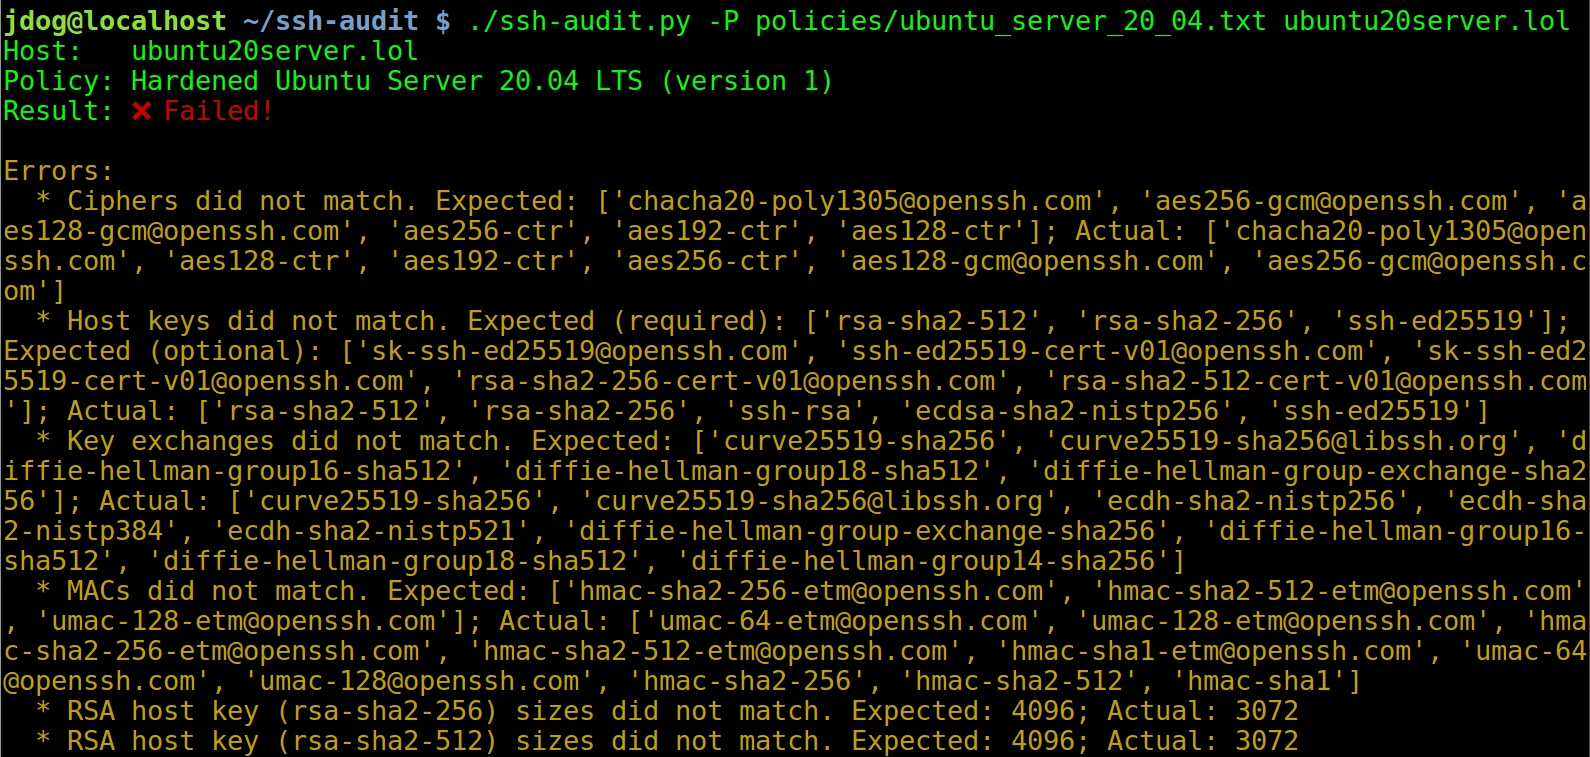 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 microsoft/ethr
TCP、UDP、HTTP、HTTPS、ICMPを使用したネットワークパフォーマンステスト用のクロスプラットフォームCLI:帯域幅、接続数/秒、パケット数/秒、レイテンシ、パケット損失、ジッタ、ping、traceroute。
 ullaakut/nmap
ネットワークスキャナのバイナリを起動するための慣用的なGoライブラリで、セキュリティ監査のためのホスト検出、ポートスキャン、サービス/OS検出、スクリプト化された脆弱性チェックを可能にします。
 wireshark/wireshark
ディープパケットインスペクション、数百のプロトコルにわたるプロトコルデコード、およびトラブルシューティング、フォレンジック、セキュリティ調査のためのキャプチャファイルサポートにより、ネットワークトラフィックをキャプチャして分析します。

 dozermx/argus
多段階の偵察および攻撃面スキャナーで、ドメイン、IP、ASN、クラウド資産、CVEをナレッジグラフにマッピングし、CVSSスコアリングとコンプライアンスマッピングを提供します。



