 #1
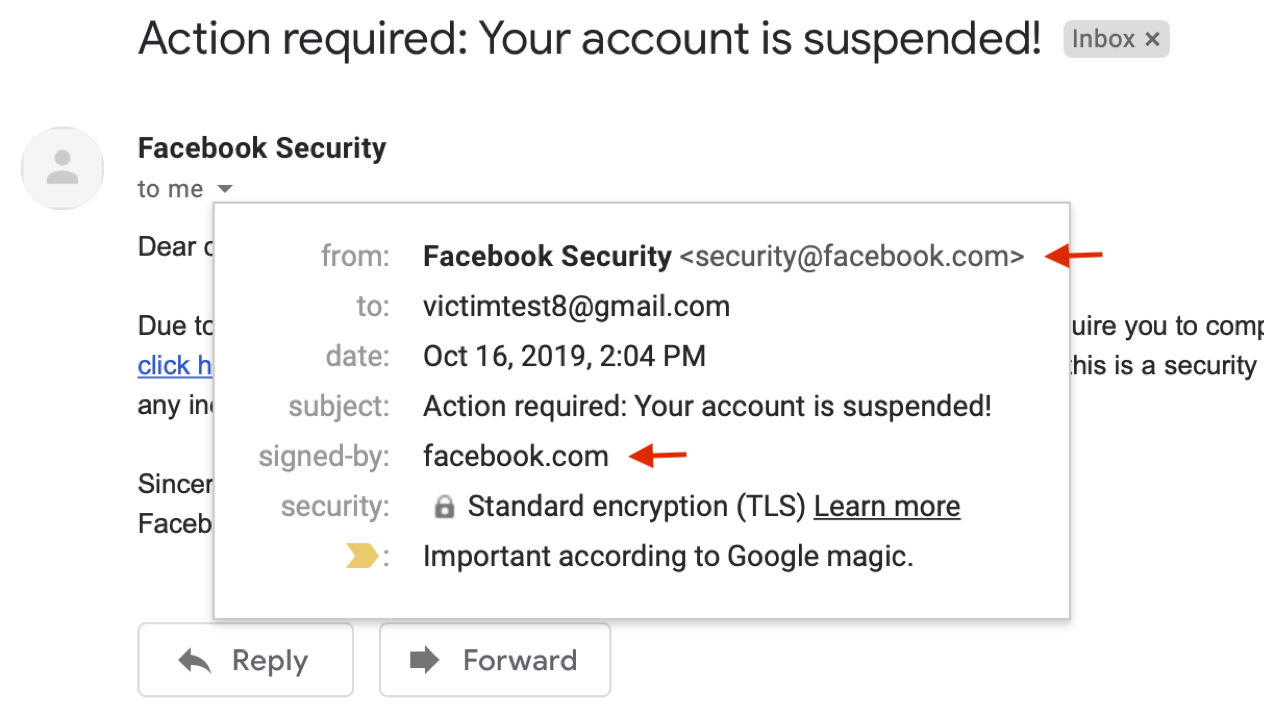
 chenjj/espoofer
SPF/DKIM/DMARCをバイパスし、DKIM署名を偽造することを目的としたメールなりすましテストツール。🍻


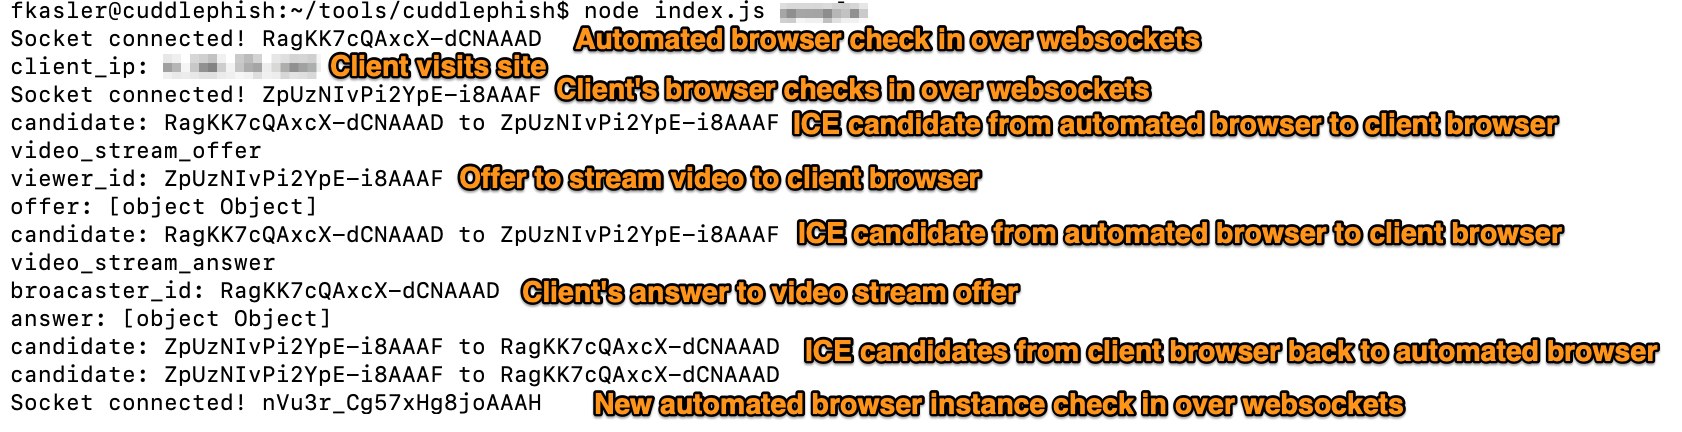 fkasler/cuddlephish
ペネトレーションテスター向けの武器化されたBrowser-in-the-Middle (BitM)
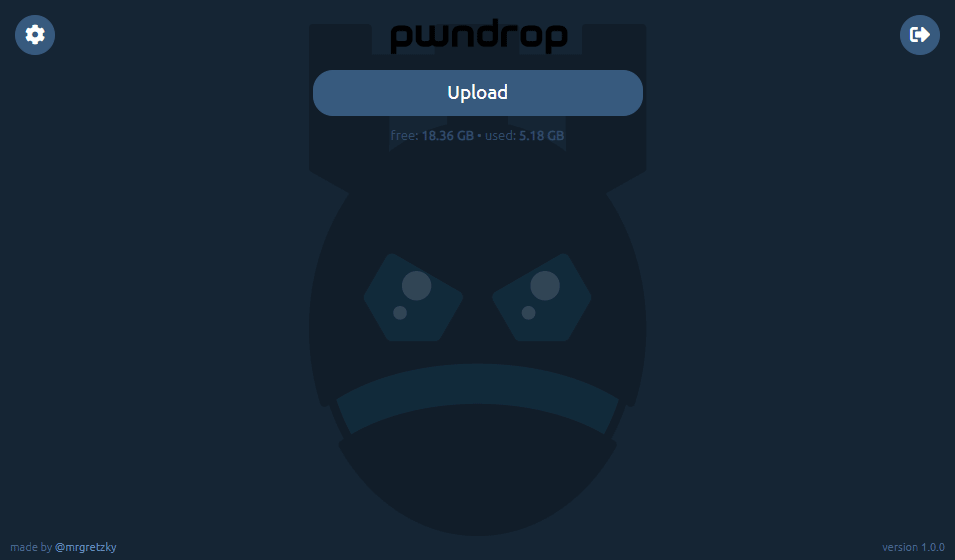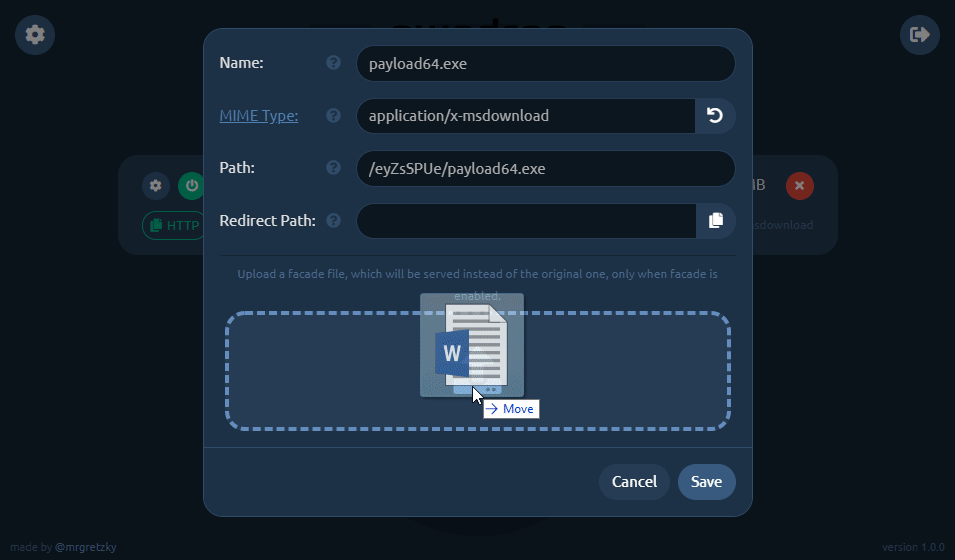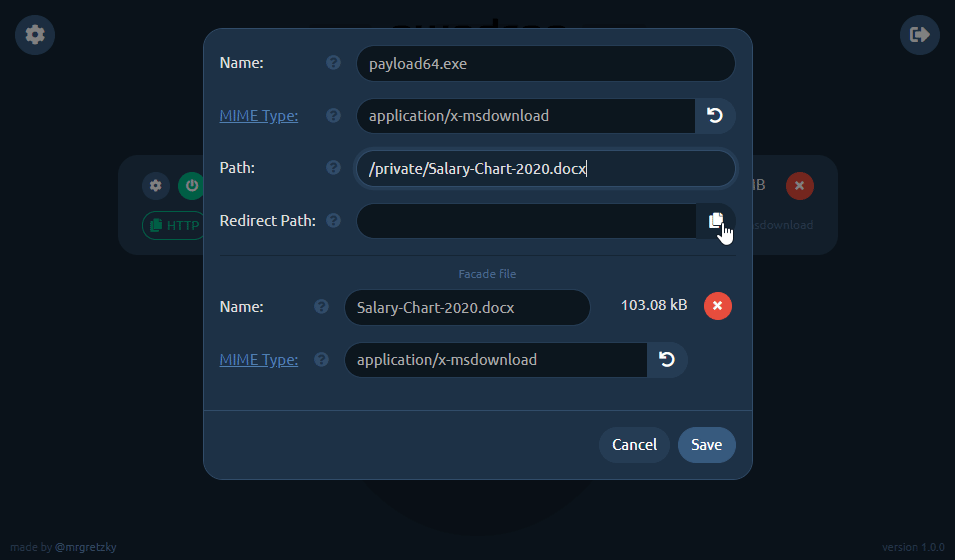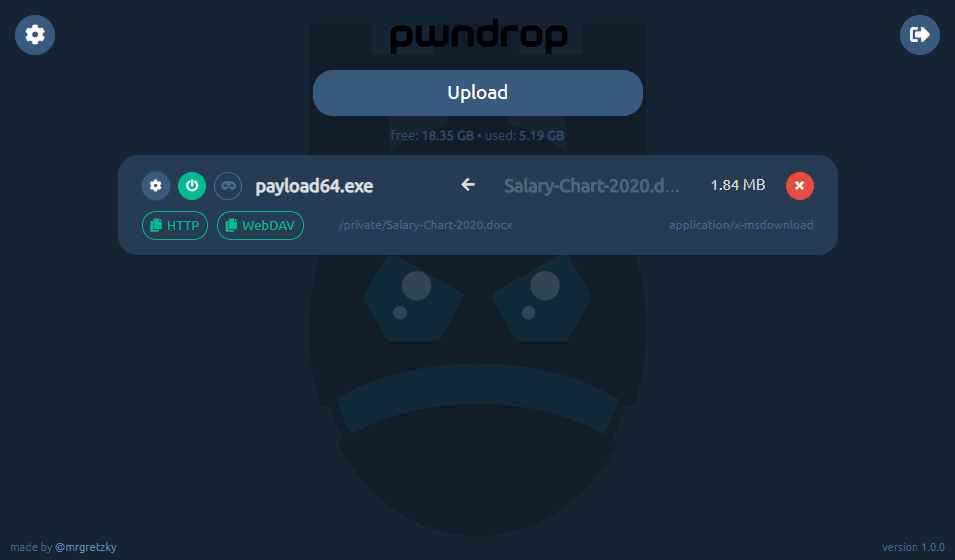 kgretzky/pwndrop
レッドチーム向けの自己デプロイ可能なファイルホスティングサービス。HTTPおよびWebDAVを介してペイロードを簡単にアップロードおよび共有できます。
 mdsecactivebreach/o365-attack-toolkit
Office365を攻撃するためのツールキット
 r00t-3xp10it/fakeimageexploiter
偽の image.jpg を使用してターゲットを悪用する(既知のファイル拡張子を隠す)
 t3l3machus/toxssin
XSSエクスプロイト用のコマンドラインインターフェースおよびペイロードジェネレーター。
 joelgmsec/evilnovnc
ライブnoVNCブラウザセッションを介して2FAをバイパスし、クッキー、保存されたパスワード、ブラウジング履歴、ダウンロードファイルをキャプチャする、レッドチーム運用向けのリアルタイムフィッシングプラットフォーム。
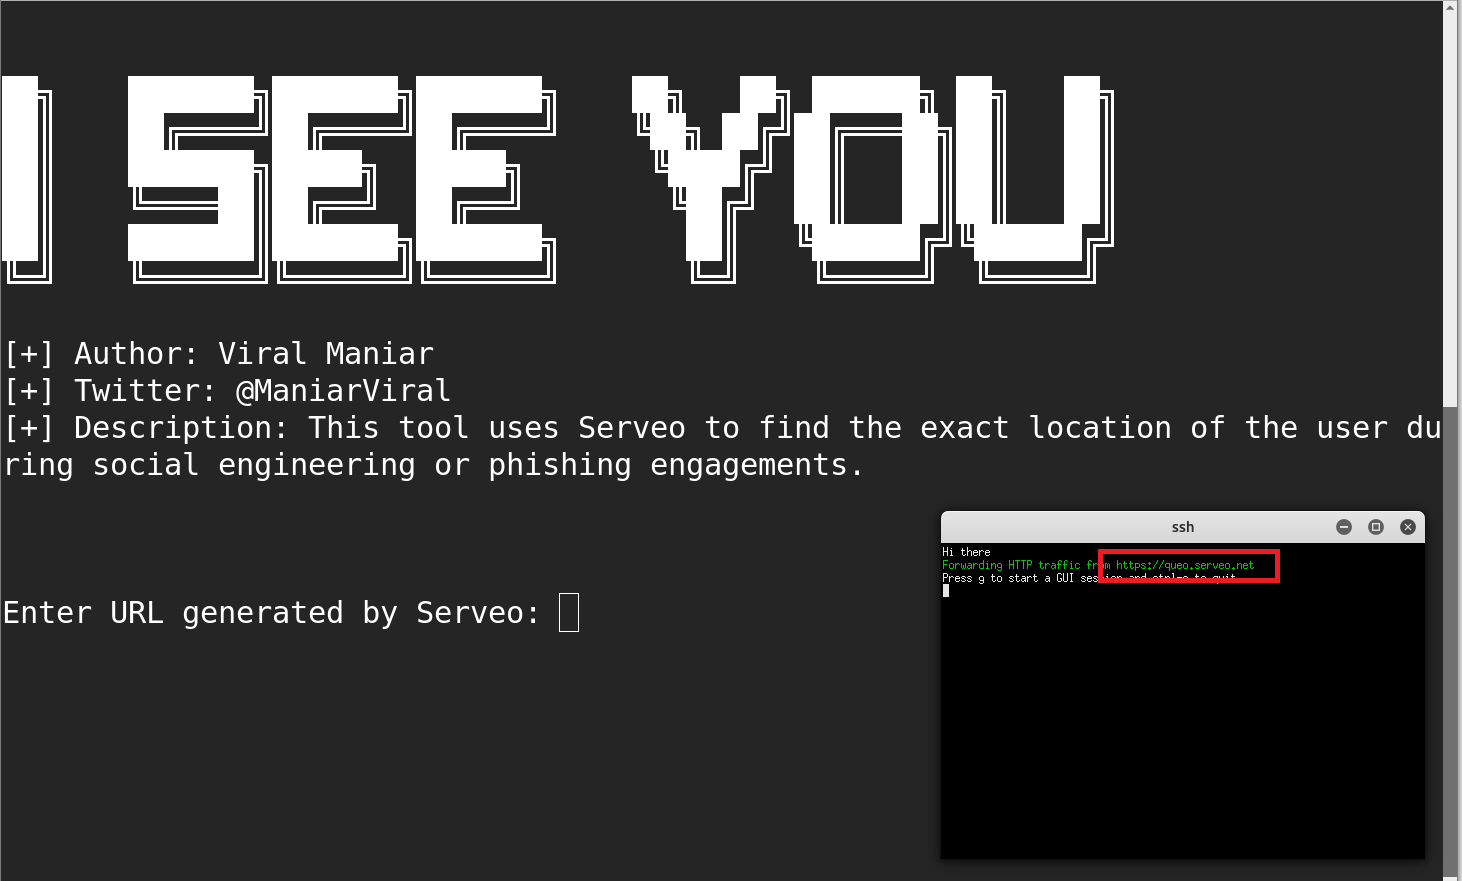 viralmaniar/i-see-you
ISeeYouは、ソーシャルエンジニアリングやフィッシングの際にユーザーの正確な位置を特定するためのBashおよびJavascriptツールです。正確な位置座標を使用することで、攻撃者は事前偵察を行い、さらなる標的型攻撃を実行するのに役立てることができます。
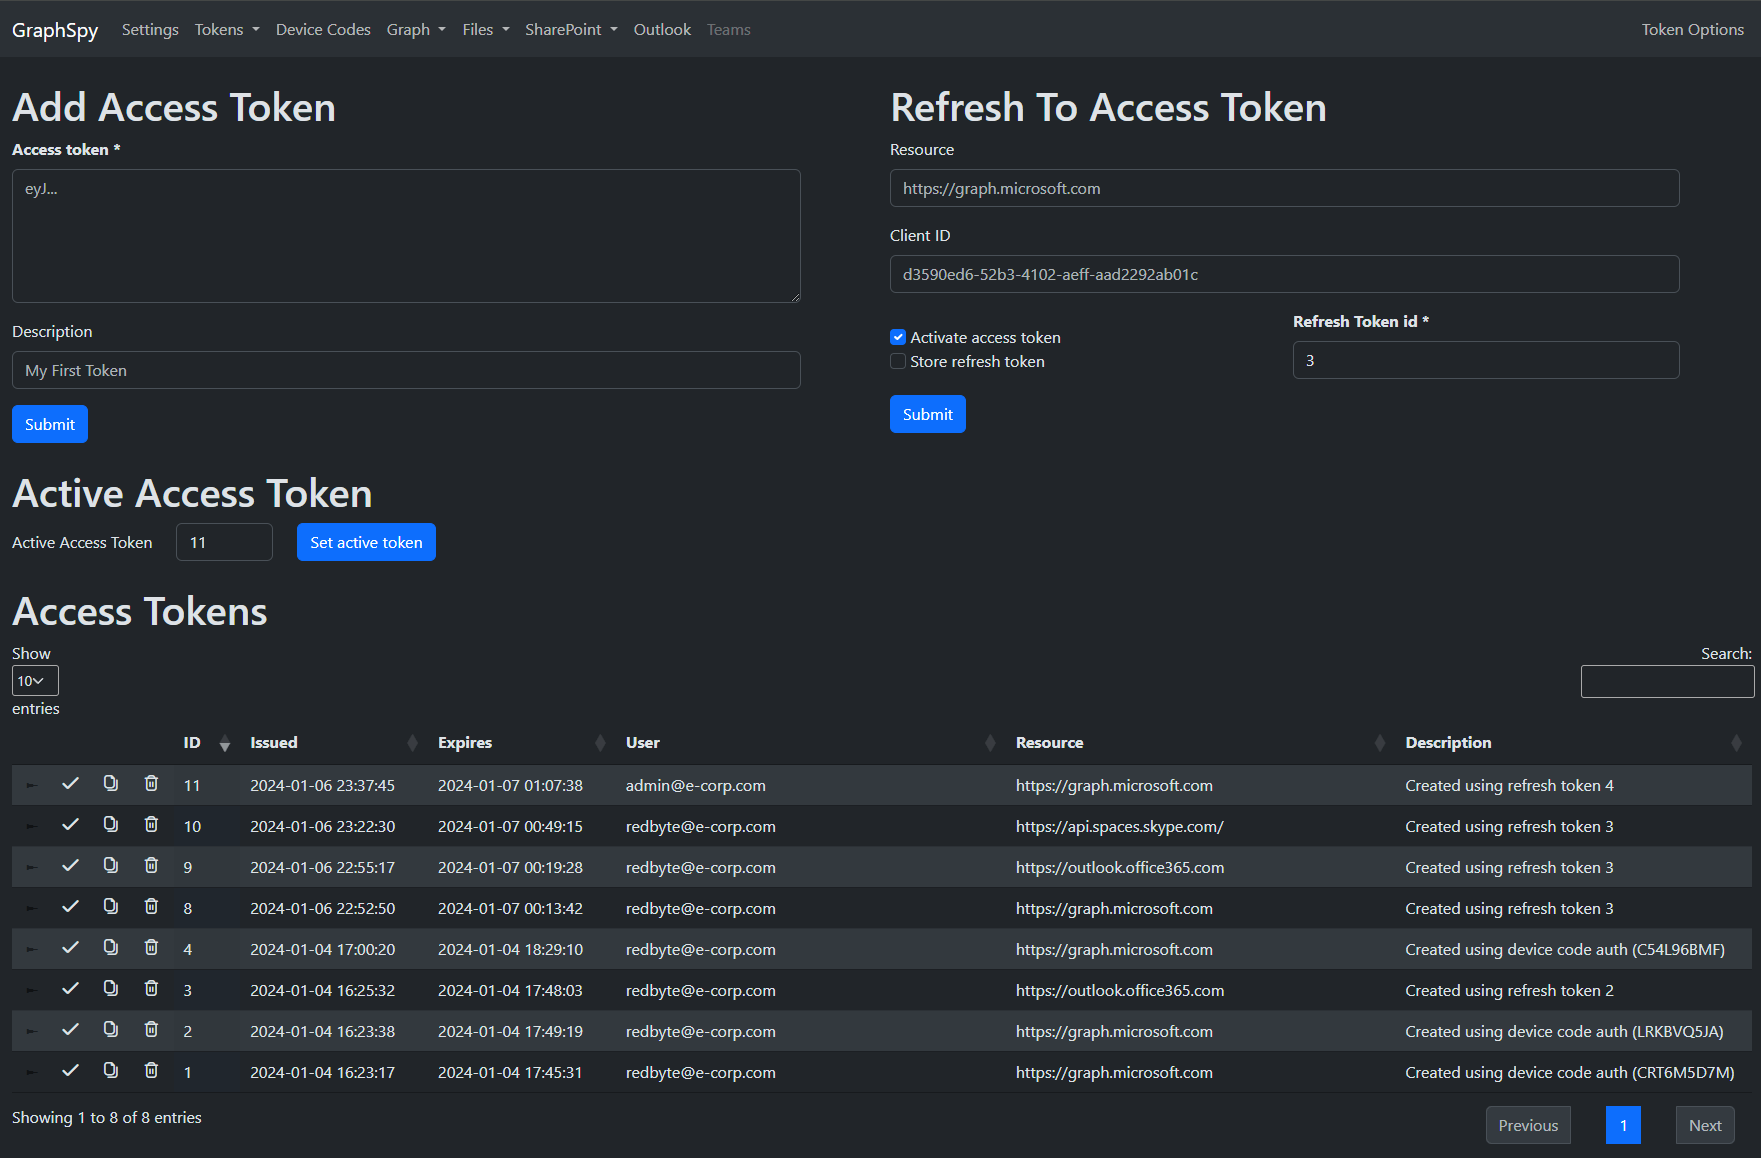 redbyte1337/graphspy
Entra ID と M365 向けの、ブラウザベースの GUI を備えた初期アクセスおよびポストエクスプロイテーションツール
 mgeeky/packmypayload
A PoC that packages payloads into output containers to evade Mark-of-the-Web flag & demonstrate risks associated with container file formats.…
 raikia/fiercephish
FiercePhishは、すべてのフィッシングエンゲージメントを管理するための本格的なフィッシングフレームワークです。 個別のフィッシングキャンペーンを追跡したり、メール送信のスケジュール設定など、さまざまな機能を提供します。
 wireghoul/htshells
自己完結型のhtaccessシェルと攻撃
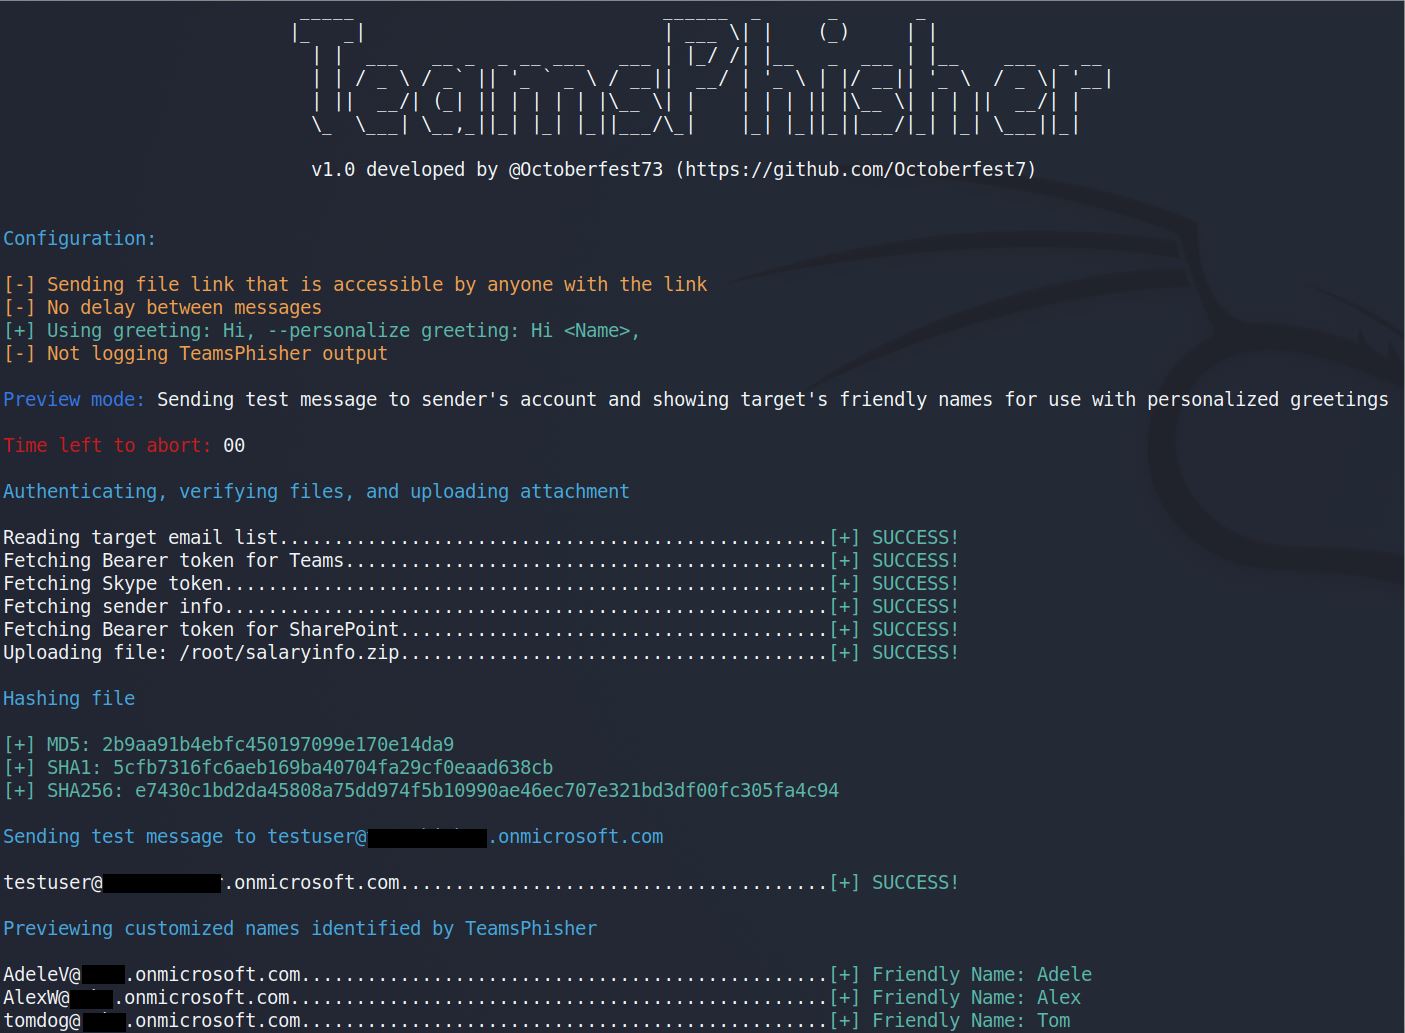 octoberfest7/teamsphisher
Microsoft Teams ユーザーにフィッシングメッセージと添付ファイルを送信する
 kgretzky/evilginx
新しいバージョンを使用してください: https://github.com/kgretzky/evilginx2