
 #1
偽のログインページやメールキャンペーンを作成、管理、および分析するためのツール。
Kitploit おすすめ
 bhanunamikaze/cve-2024-42009
この概念実証(PoC)は、CVE-2024-42009のエクスプロイトを実証し、クロスサイトスクリプティング(XSS)脆弱性を利用して対象のWebメールアプリケーションからメールを抽出します。この攻撃は、メールの内容を攻撃者管理のリスナーに流出させる悪意のあるペイロードを注入します。
 ayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover
【Teedy 1.11】XSSによるアカウント乗っ取り
 raffli-dev/cve-2023-41425
Wonder CMSのXSSからRCEへのエクスプロイト(CVE-2023-41425)。テーマアップロードとリバースシェルペイロードを使用します。
 zumiyumi/cve-2024-50677
このリポジトリは、CVE-2024-50677 の概念実証(PoC)を示しています。
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 elamani-drawing/cve-2024-4367-poc-pdfjs
CVE-2024-4367のPoC(Proof of Concept) - libwebpにおけるRCE脆弱性。完全なデモンストレーションを含む:ペイロード作成、攻撃シナリオ、リスク分析、テスト用Express.jsサーバー。
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - Reflected XSS
 oscarakaelvis/cve-2018-8062
Comtrend AR-5387un ルーターにおける永続的XSS
 zzn1nj4/cve-2025-22131-poc
CVE-2025-22131 用の PoC
 cscli/cve-2017-5223
PHPMailerの添付ファイルとメールコンテンツインジェクションを介した任意ファイル読み取りを実証するCVE-2017-5223の概念実証エクスプロイト。
 minotauro2020/cve-2023-40869
mooSocial mooSocial Software v.3.1.6 のクロスサイトスクリプティング脆弱性により、リモートの攻撃者が edit_menu、copuon、group_categorias 関数に細工したスクリプトを送信し、任意のコードを実行できる可能性があります。
 cappricio-securities/socialengineering
SEtフレームワーク
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579のエクスプロイトPoC。AppwriteバックエンドにおけるCORS設定ミスを悪用し、悪意のあるフィッシングページを介した認証情報付きアカウントデータの窃取を実証します。
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
これはCVE-2024-47875 PhpSpreadsheet XSS脆弱性のPoC/Exploitです。
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 reggyraider/cve-2023-21716
CVE-2023-21716 - Microsoft Word RTF fonttbl ヒープ破損 RCE エクスプロイト(リバースシェルペイロード付き)
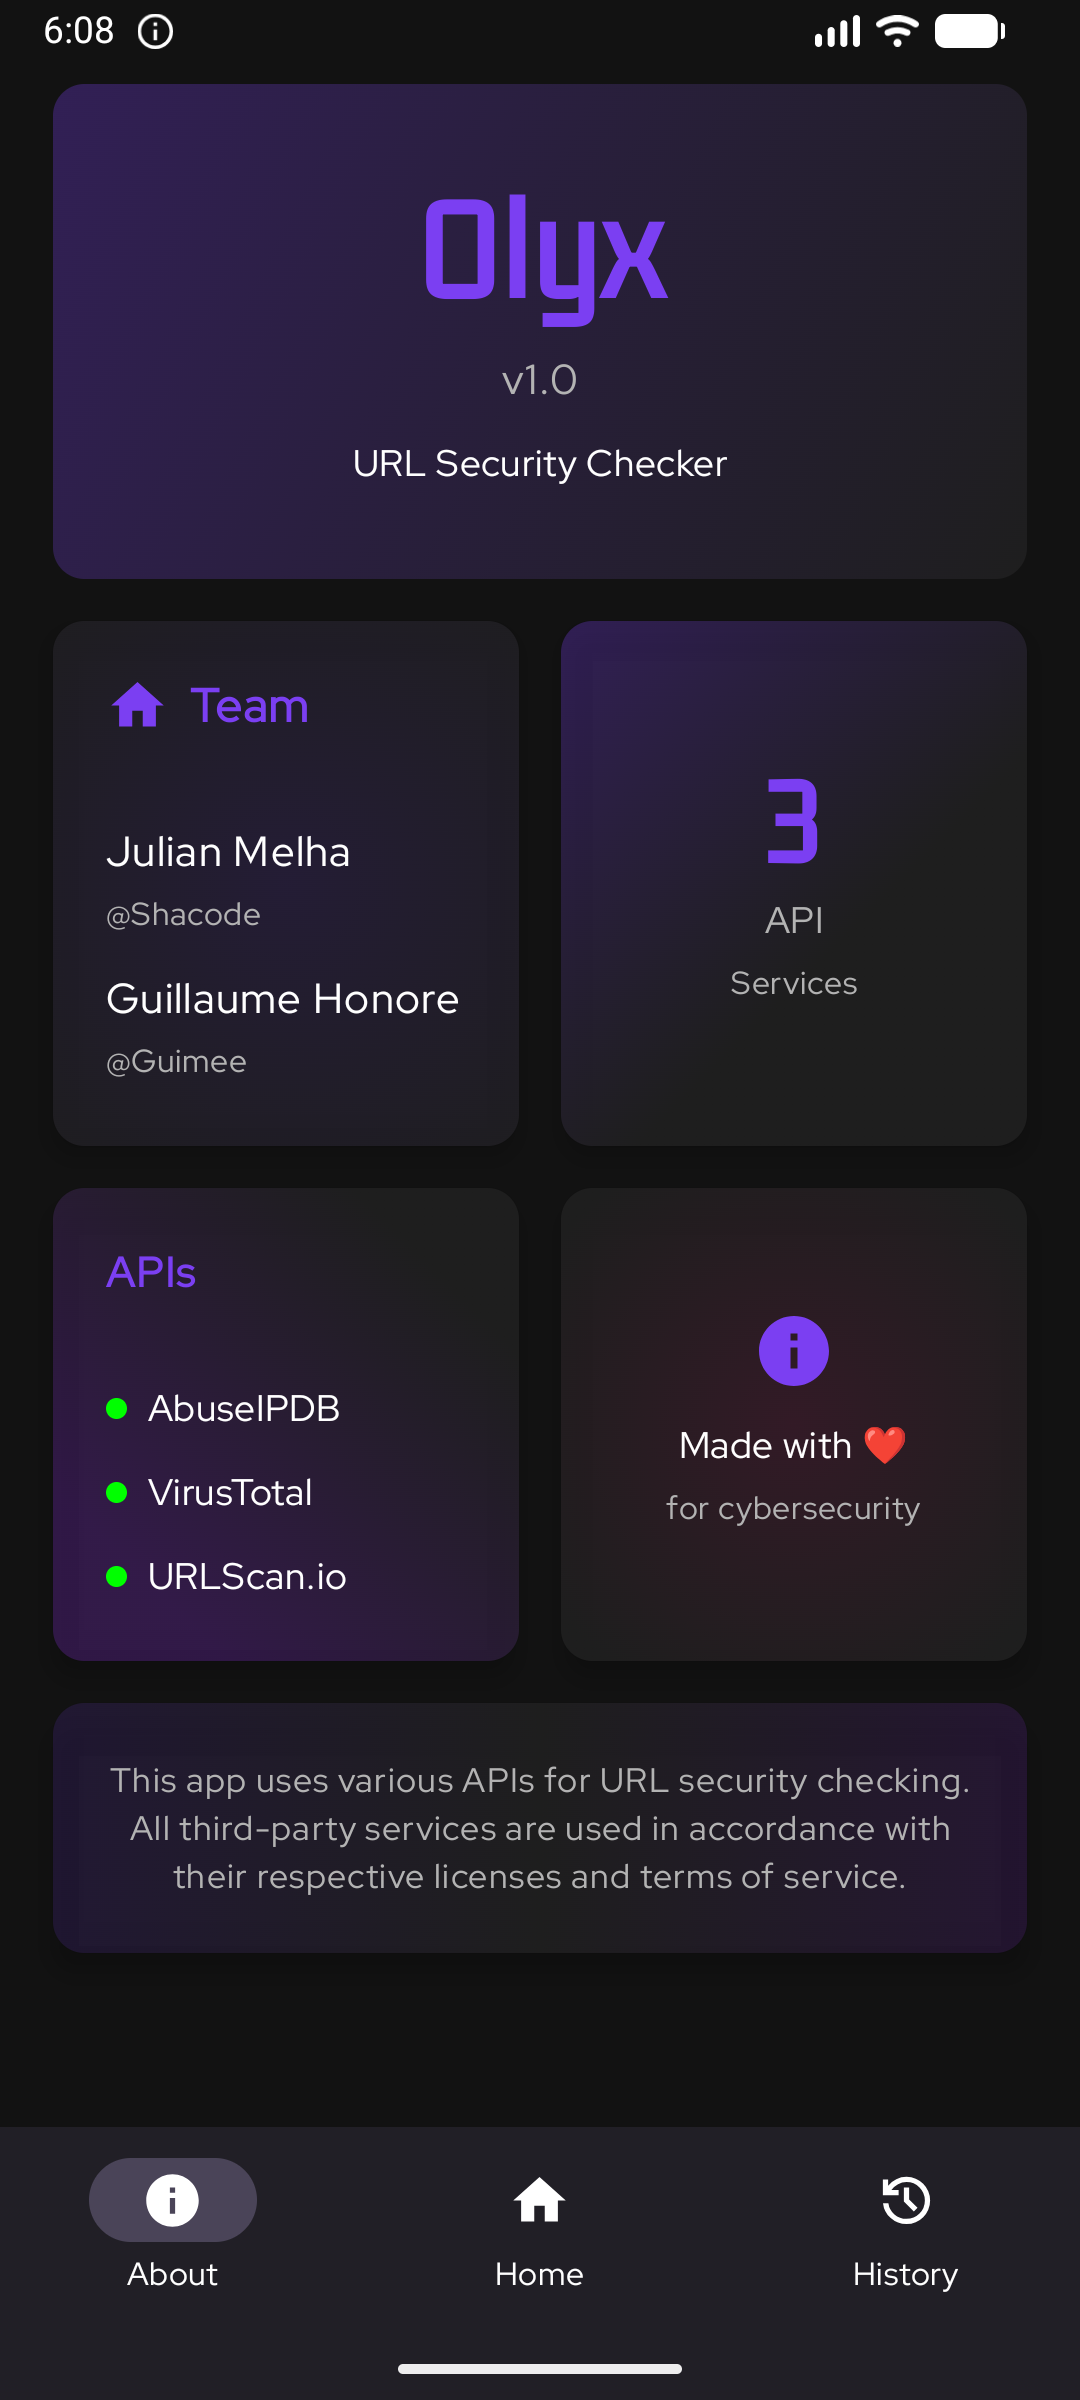
 shacode/olyx
🔗 URI検証のための軽量セキュリティオーケストレーターモバイルアプリケーション。統合されたマルチエンジンインターフェースを提供し、リンクの安全性をリアルタイムで集約・検証します。








