
 #1
偽のログインページやメールキャンペーンを作成、管理、および分析するためのツール。
Kitploit おすすめ

 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressorスクリプト。LNKおよびLibrary-MSファイルを武器化してSMB NTLMv2ハッシュ開示をトリガーし、CVE-2025-24054バイパスを含む、認可されたレッドチーム運用向けです。
 zzn1nj4/cve-2025-22131-poc
CVE-2025-22131 用の PoC
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
これはCVE-2024-47875 PhpSpreadsheet XSS脆弱性のPoC/Exploitです。
 praetorian-inc/oauthseeker
Microsoft AzureおよびOffice365ユーザーを標的とした、内部および外部のフィッシング攻撃の両方に悪用され得る悪意のあるOAuthアプリケーション。
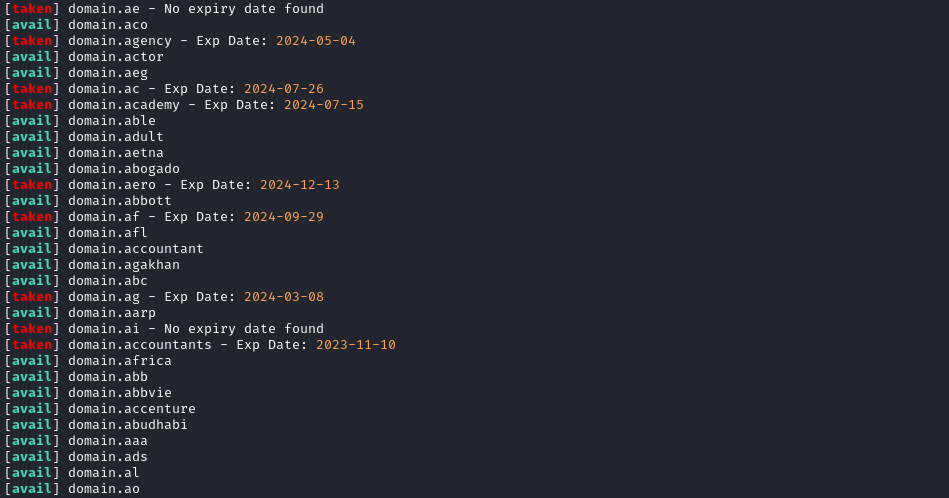 yuyudhn/tldhunt
Bashベースのドメイン空き状況チェッカー。複数のTLDにわたってWHOISレコードをスキャンし、レッドチームやフィッシングインフラ構築用の未登録ドメインを検出します。
 secsys-fdu/cve-2025-51863
ChatGPTUtilにおけるSelf-XSS脆弱性の概念実証であり、チャットインターフェースに貼り付けられた巧妙に細工されたSVGペイロードを介したCookie窃取とアカウント乗っ取りを実証します。
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
WonderCMS に悪意のあるテーマモジュールをインストールするための JavaScript XSS ペイロードの作成とホスティングを自動化し、リモートコード実行を介してリバースシェルを起動します。このツールはペイロードとして PentestMonkey の PHP…
 gmh5225/definitelynotphishing
evilginx フィッシュレット、gophish テンプレート、burp suite 拡張機能などを含みます。
 thespeedx/tbomb
これは、LinuxおよびTermux向けのSMSおよびコールボンバーです。
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook リモートコード実行の脆弱性 PoC
 an0nud4y/evilginx-phishing-infra-setup
Evilginx フィッシングインフラストラクチャ設定ガイド - Evilginx と Gophish インフラストラクチャのセキュリティ強化、IOC の除去、フィッシング TTP
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 概念実証
 r00t-3xp10it/fakeimageexploiter
偽の image.jpg を使用してターゲットを悪用する(既知のファイル拡張子を隠す)
 simplerhacking/evilginx3-phishlets
このリポジトリは、ペネトレーションテスターやレッドチーム向けに、Evilginx3での使用に特化して設計された動的フィッシングテンプレートの大規模なコレクションを提供します。定期的に更新される場合があります。
 olivsec/loboguara
サイバー脅威インテリジェンスプラットフォーム。SSL証明書の発見、ドメイン/URLスキャン、データ漏洩監視、追跡リンク生成、脅威フィードの集約を通じて、悪意のあるインフラストラクチャを特定・分析します。
 joelgmsec/evilnovnc
ライブnoVNCブラウザセッションを介して2FAをバイパスし、クッキー、保存されたパスワード、ブラウジング履歴、ダウンロードファイルをキャプチャする、レッドチーム運用向けのリアルタイムフィッシングプラットフォーム。
 mgeeky/decode-spam-headers
メールがスパムに振り分けられた理由を理解するのに役立つスクリプト
 alchemist3dot14/cve-2025-2783
CVE-2025-2783 のシミュレートされた PoC — Chrome の Mojo IPC におけるサンドボックス脱出の脆弱性。フィッシング配信、メモリファジング、IPCシミュレーション、ログ記録を含みます。レッドチームのデモ、検知エンジニアリング、教育用途に安全です。








