#1
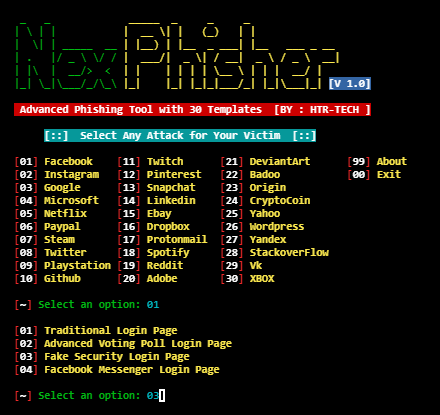
 htr-tech/nexphisher
高度なフィッシングツール
 hacky1997/cve-2020-8825
VanillaForum 2.6.3の格納型XSS脆弱性の概念実証エクスプロイト。不十分な入力サニタイズによる任意のHTML/スクリプトインジェクションを示します。
 0xaj2k/cve-2020-11022-cve-2020-11023
このCVEを実証するために素早くまとめた小さなもの

 makdosx/mip22
高度なフィッシングフレームワーク。83個のプリビルドされたクローンWebサイト、手動サイトクローン、URLマスキング、リアルタイムの認証情報キャプチャ、および教育デモンストレーションのための音声通知を備えています。
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
注意:レッドチームを標的にした新しいタイプのトレーサビリティ手法!
 catatonicprime/cve-2020-3580
PTSwarmによって発見されたCisco ASAデバイスにおけるXSSの追加エクスプロイト
 evildevill/devil
Kali Linux と Termux 向けに、ブルートフォースログイン攻撃、フレンドリストやプロフィールデータの収集、Facebook アカウントの自動取得モジュールをまとめたメニュー駆動型シェルフレームワーク。
 makdosx/wifi-agent
不正アクセスポイントツール。キャプティブポータルの作成、クローンしたログインページを介した認証情報のフィッシング、教育的なレッドチームシミュレーションのためのマルウェアダウンロードのインジェクションを行います。
 hackerxphantom/spoof_anymail
最も強力な、あらゆるメールアドレスで偽メールを送信。検出不能。

 am0nt31r0/password-analysis
パスワードリストのエントロピーと辞書に基づく脆弱なパスワードを分析するGo製スクリプト。ペネトレーションテストやフィッシングキャンペーンに有用。
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE ゼロデイ MS Office RCE 別名 msdt follina
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina ワンクリック

 jenyraval/phishing-simulation
フィッシングシミュレーションは、直感的なチュートリアルとカスタマイズされた評価を提供することで、主にフィッシング認識を高めることを目的としています。
 v35hr4j/cve-2022-1597
DiscyおよびHimerテーマのコンパニオンとして使用されるこのプラグインは、パスワードリセットフォーム上のパラメータをサニタイズおよびエスケープしないため、反射型クロスサイトスクリプティング攻撃を実行することが可能です。