
 #1
偽のログインページやメールキャンペーンを作成、管理、および分析するためのツール。
Kitploit おすすめ
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 secureworks/squarephish
MFA更新の口実を利用し、OAuthデバイスコード認証フローとQRコードを組み合わせてMicrosoft認証トークンを収集する高度なフィッシングツール。
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE用の修正版CVE-2022-30190エクスプロイトツール。カスタムdocxテンプレートサポート、バイナリ/コマンド実行モード、リモートペイロード配信用の組み込みHTTPサーバーを備える。
 wavvs/doctrack
Office Open XML文書を操作・武器化するツール。
 trackflaw/cve-2023-23397
CVE-2023-23397脆弱性のシンプルなPoC(メールで送信されるペイロードを使用)
 bronzebee/cve-2023-23397
CVE-2023-23397ペイロードをSMTPで送信するPythonスクリプト
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 api0cradle/cve-2023-23397-poc-powershell
CVE-2023-23397を悪用するPowerShellスクリプト。ReminderSoundFileオプションを介してNTLM資格情報の漏えいを引き起こす悪意のあるOutlook予定表の招待状を送信または保存します。
 ka7ana/cve-2023-23397
PowerShellによるCVE-2023-23397の概念実証で、OutlookのReminderSoundFileプロパティを悪用し、SMBまたはWebDAV経由でNet-NTLMv2ハッシュを傍受して資格情報リレー攻撃を行います。
 nccgroup/droppedconnection
Cisco ASA Anyconnect VPNサービスをエミュレートし、レッドチームのフィッシング作戦における認証情報の収集とVBSペイロードの配信を行います。
 4n4nk3/tinkerershell
楽しみのために書かれたシンプルなPythonリバースシェル。
 samratashok/nishang
Nishang - レッドチーム、ペネトレーションテスト、攻撃的セキュリティのための攻撃型PowerShell
 steved3/kit_hunter
専用およびセミ専用ホスティング向けの基本的なフィッシングキットスキャナー
 rxwx/chlonium
オフラインDPAPI状態キー復号化を用いてブラウザ間でChromiumのクッキーとパスワードをクローン・インポートし、AES-256 GCM暗号化データベースをサポートするレッドチーム運用向けツールです。
 ceramicskate0/sharpexchange
MS ドキュメントに基づいて MS Exchange と連携する C# ツール
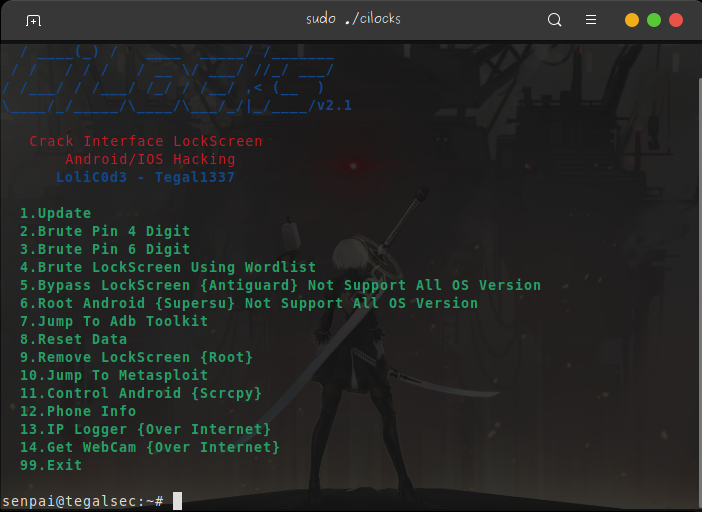 tegal1337/cilocks
クラックインターフェースロック画面、Metasploit、その他Android/iOSハッキング
 urban4/cve-2022-3992
サニタイゼーション管理システムにおけるクロスサイトスクリプティング
 00xglitch/bella
Bella は、macOS 向けの純粋な Python 製ポストエクスプロイテーションデータマイニングツール & リモート管理ツールです。 🍎💻







