
 #1

 htr-tech/zphisher
30以上のテンプレートを備えた自動フィッシングツール。このツールは教育目的のみで作成されています ! 作者はこのツールキットの誤用について一切の責任を負いません !
 sevagas/macro_pack
macro_packは、@EmericNasi氏によるツールで、ペンテスト、デモ、ソーシャルエンジニアリング評価用のOffice文書、VBスクリプト、ショートカット、その他の形式の難読化と生成を自動化するために使用されます。macro_packの目標は、エクスプロイトとマルウェア対策バイパスを簡素化…


 montysecurity/infrahunter
Shodanの結果をURLScanデータでフィルタリングし、攻撃者のインフラストラクチャを能動的にハントします。
 de3vil/stealing
The SteaLinG は、ソーシャルエンジニアリング向けに設計されたオープンソースのペネトレーションテストフレームワークです。
 leocottret/cve-2024-30956
(DOM-based XSS) TOWeb v.12.05以前のHTMLインジェクション脆弱性により、攻撃者は_message.htmlコンポーネントを介してHTML/JSコードを注入できる可能性があります。
 unhackerencapital/pdfernetremotelo
PoC - CVE-2024-4367 と CVE-2023-38831 を組み合わせた単一 Script の概念実証
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 waelmas/frameless-bitb
iframeを使用しないBrowser In The Browser (BITB)への新しいアプローチ。Microsoftのようなログインページで実装されている従来のフレームバスターをバイパスし、Evilginxとの使用を可能にします。
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (Chromium-based) 情報漏洩の脆弱性
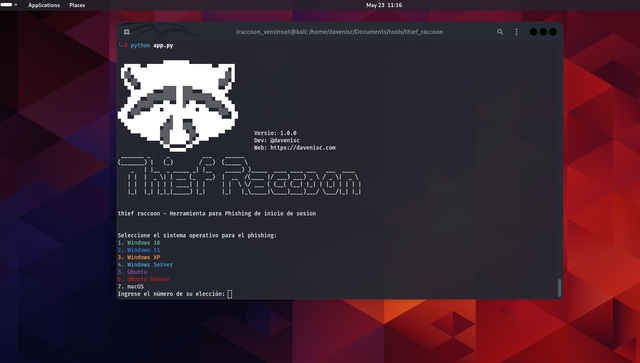 davenisc/thief_raccoon
OSログイン画面を模倣し、資格情報を取得してサイバーセキュリティ意識向上トレーニングを行う教育用フィッシングシミュレーションツール。Windows、Ubuntu、macOSをサポートし、カスタマイズ可能なテンプレートとngrok公開機能を備えています。
 geozin/poc-cve-2018-25031
CVE-2018-25031(Swagger UI XSS)の概念実証エクスプロイト。細工されたconfigUrl/urlパラメータを介して認証コードを外部に漏えいさせます。
 mrprogrammer2938/black-tool
ツールをインストールして 攻撃 を開始 、black-tool v5.5.5 ! ⬛
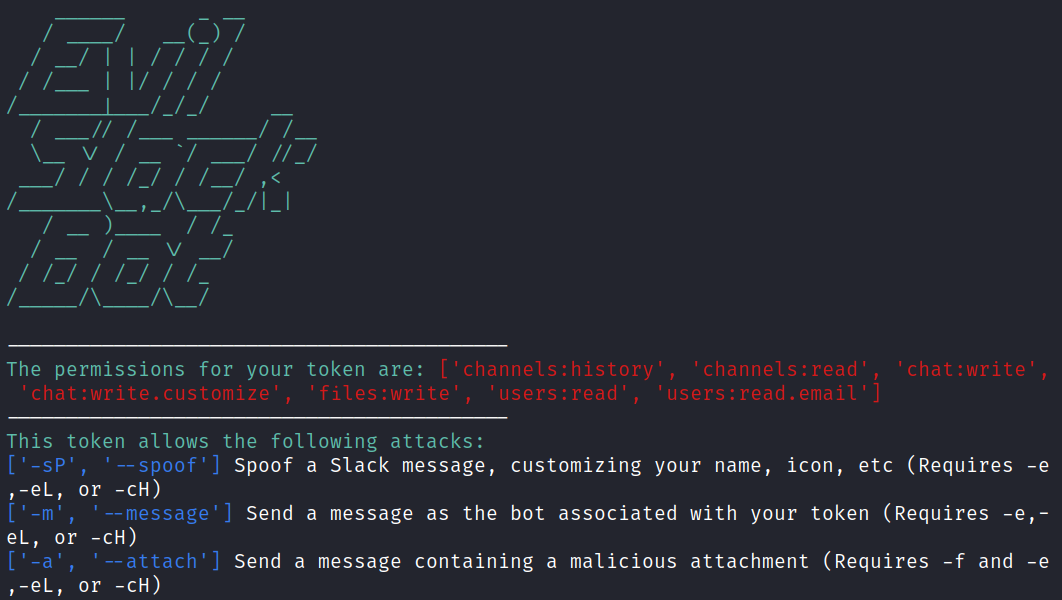 drew-sec/evilslackbot
レッドチーム演習用のSlackボットフィッシングフレームワーク
 oscarakaelvis/cve-2018-8062
Comtrend AR-5387un ルーターにおける永続的XSS
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Roundcube Webmail における悪意のある XML 添付ファイルによるクロスサイトスクリプティング








