
 #1

 octoberfest7/teamsphisher
Microsoft Teams ユーザーにフィッシングメッセージと添付ファイルを送信する
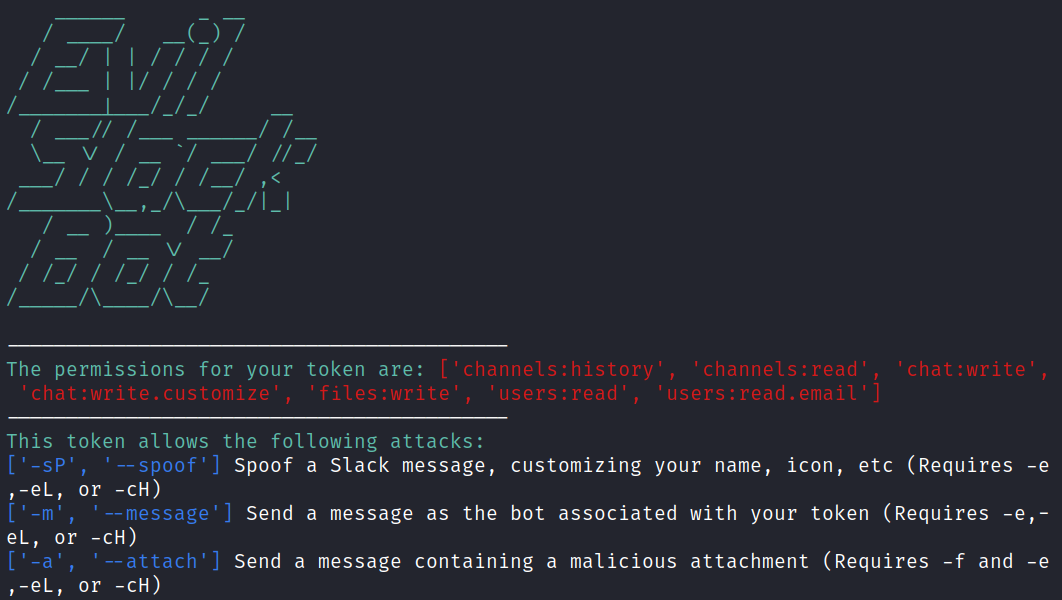 drew-sec/evilslackbot
レッドチーム演習用のSlackボットフィッシングフレームワーク
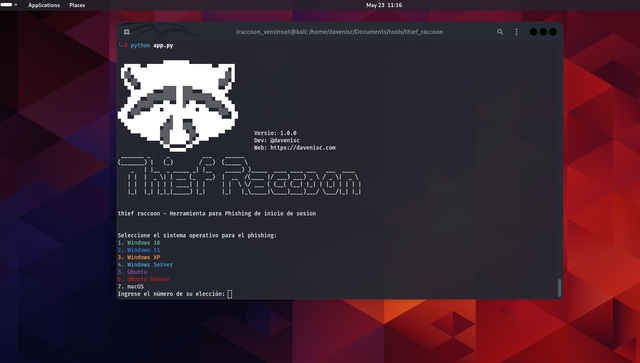 davenisc/thief_raccoon
OSログイン画面を模倣し、資格情報を取得してサイバーセキュリティ意識向上トレーニングを行う教育用フィッシングシミュレーションツール。Windows、Ubuntu、macOSをサポートし、カスタマイズ可能なテンプレートとngrok公開機能を備えています。
 olivsec/loboguara
サイバー脅威インテリジェンスプラットフォーム。SSL証明書の発見、ドメイン/URLスキャン、データ漏洩監視、追跡リンク生成、脅威フィードの集約を通じて、悪意のあるインフラストラクチャを特定・分析します。
 waelmas/frameless-bitb
iframeを使用しないBrowser In The Browser (BITB)への新しいアプローチ。Microsoftのようなログインページで実装されている従来のフレームバスターをバイパスし、Evilginxとの使用を可能にします。
 lxance-hacker/lxancephisher
30以上のログインページテンプレート、URLマスキング、複数のトンネリングオプション(Ngrok, Cloudflared, Serveo)を備えた自動フィッシングシミュレーションツールで、教育用セキュリティテスト向け。
 thecyb3ralpha/bobthesmuggler
「Bob the Smuggler」は、HTMLスムグリング攻撃を利用し、7z/zipアーカイブを埋め込んだHTMLファイルを作成できるツールです。このツールは、バイナリ(EXE/DLL)を7z/zipファイル形式に圧縮し、そのアーカイブをXOR暗号化した後、PNG/GIF画像ファイル形式(画像ポリ…
 anupam2808/spy-masker
フィッシングURLを正常なURL(google.comやfacebook.comなど)の下に隠すためのシンプルなPythonスクリプトです。フィッシングツールに統合して、URLを正当に見せかけることができます。
 fkasler/cuddlephish
ペネトレーションテスター向けの武器化されたBrowser-in-the-Middle (BitM)
 spyboy-productions/facad1ng
セキュリティ研究、フィッシング対策、防御テストのためのオープンソースURLマスキング&分析ツール。悪意のあるリンクを偽装するために使用される攻撃者の手法を示します。

 nickvourd/rti-toolkit
PowerShell toolkit for remote template injection attacks and defense. Injects malicious links into Office Word documents for phishing, with…
 kgretzky/evilqr
動的QRスワップフィッシング攻撃を実際に実証するための概念実証。
 hacksider/deep-live-cam
リアルタイム顔交換と、たった一枚の画像で可能なワンクリックビデオディープフェイク
 xepor/xepor
mitmproxy用のFlaskライクなルーティングフレームワーク。HTTPリクエスト/レスポンスの傍受、改変、なりすましを可能にします。リバースエンジニアリング、フィッシング、ライセンスクラッキングのためのMITMスクリプトを迅速に開発できます。
 am0nt31r0/password-analysis
パスワードリストのエントロピーと辞書に基づく脆弱なパスワードを分析するGo製スクリプト。ペネトレーションテストやフィッシングキャンペーンに有用。
 micro-joan/zphisher-gui-back_office
リアルタイムのフィッシングキャンペーン用バックオフィスプラグイン(Zphisher向け)。認証情報を取得し、haveibeenpwned経由でアカウント流出を確認、パスワードのセキュリティを評価します。









