
 #1

 whispergate/infraguard
InfraGuard は、Command & Control リダイレクション プロキシおよびマネージャーであり、あなたの Red Team インフラストラクチャを脅威の帰属から保護します。
 alchemist3dot14/cve-2025-2783
CVE-2025-2783 のシミュレートされた PoC — Chrome の Mojo IPC におけるサンドボックス脱出の脆弱性。フィッシング配信、メモリファジング、IPCシミュレーション、ログ記録を含みます。レッドチームのデモ、検知エンジニアリング、教育用途に安全です。
 0xaj2k/cve-2020-11022-cve-2020-11023
このCVEを実証するために素早くまとめた小さなもの
 chrxstxqn/cve-2025-6218-winrar-rce-poc
CVE-2025-6218 - WinRARパストラバーサルRCE脆弱性(バージョン7.11以前に影響)の包括的な分析と概念実証
 raffli-dev/cve-2023-41425
Wonder CMSのXSSからRCEへのエクスプロイト(CVE-2023-41425)。テーマアップロードとリバースシェルペイロードを使用します。
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 retr0-code/signhere
SignHereはCVE-2017-11882の実装です。SignHereは悪意のあるRTF文書とVBScriptペイロードのビルダーです。
 reverseclabs/cve-2021-25374_samsung-account-access
このスクリプトは、被害者のSamsungデバイスに特定のバージョンのSamsung Membersがインストールされており、かつ被害者のデバイスが米国または韓国地域のものである場合に、被害者のSamsungアカウントにアクセスするために使用できます。
 reggyraider/cve-2023-21716
CVE-2023-21716 - Microsoft Word RTF fonttbl ヒープ破損 RCE エクスプロイト(リバースシェルペイロード付き)
 quinnbast/malicious-mcp
信頼できないMCPサーバーが文字通りすべてを盗む方法を示す概念実証リポジトリ...
 gendigitalinc/sage
AIエージェント向けの軽量なエージェント検出および応答(ADR)レイヤー — コマンド、ファイル、Webリクエストを保護します。Gen Agent Trust Hubの一部です。
 goshs-labs/goshs
レッドチームおよび開発者向けの高機能シングルバイナリファイルサーバー。 HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLMハッシュキャプチャ · DNS/SMTPコールバック · TLS · Auth · 共有リンク。強力なpython3 -m…
 olizimmermann/phishcollector
PhishCollectorは、フィッシングサイトの収集、分析、追跡のための研究フレームワークです。
 rootup/git-fsmonitor
これは、IDEに対して「fsmonitor」を悪用するためのプルーフ・オブ・ワークです。
 d4vinci/pastejacker
PasteJacking攻撃の自動化によるシステムハッキング
 wifiphisher/wifiphisher
レッドチームの活動やWi-Fiセキュリティテストのための不正アクセスポイントフレームワーク。Evil Twin、KARMA、Known Beacons攻撃を実行してMITMの位置を確立し、その後カスタムWebフィッシングキャンペーンを展開して認証情報を取得したりペイロードを配信します。
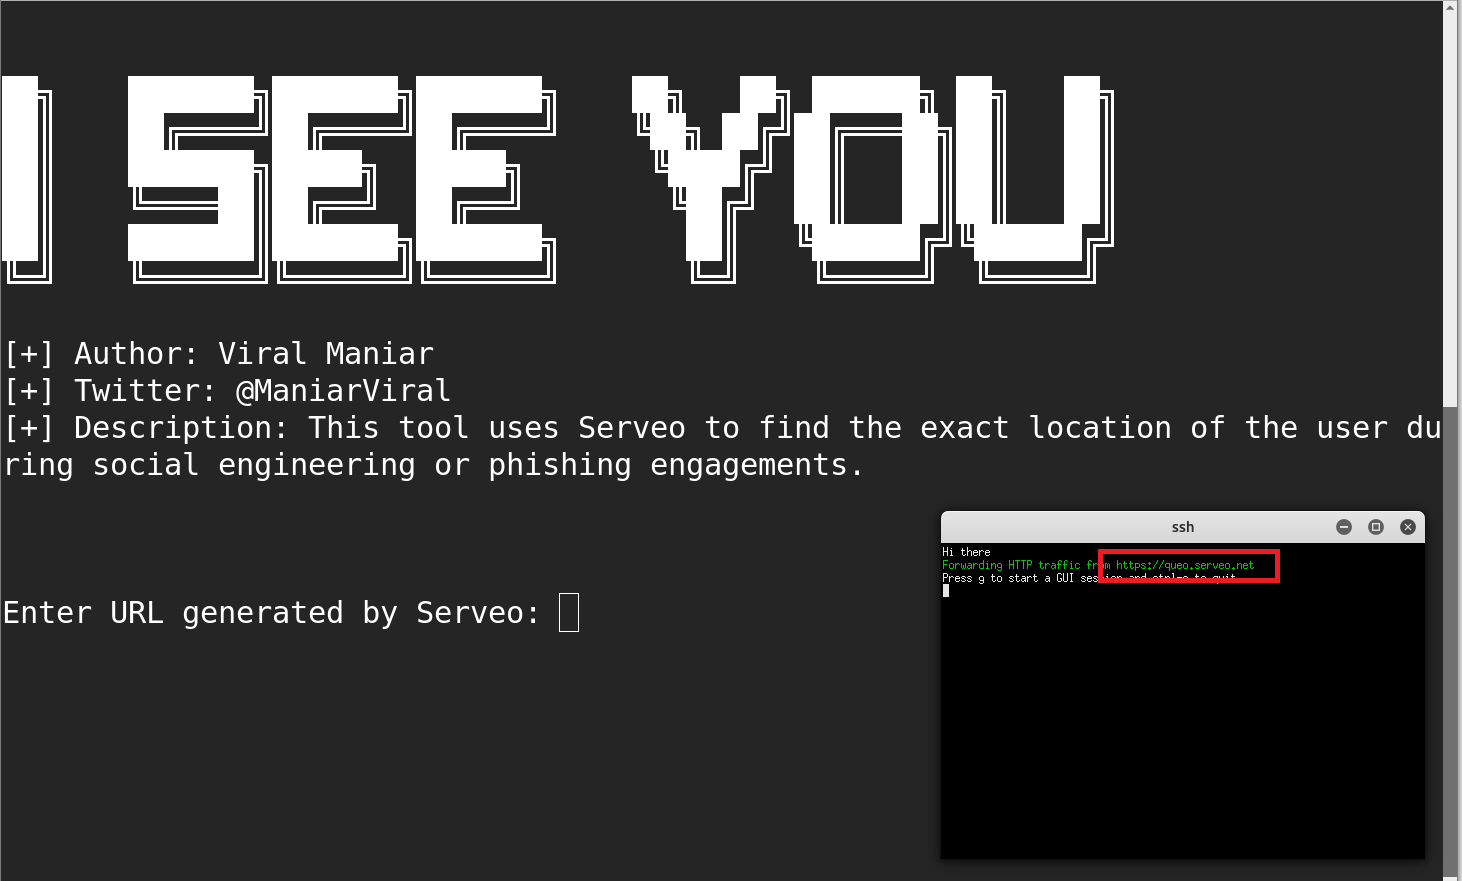 viralmaniar/i-see-you
ISeeYouは、ソーシャルエンジニアリングやフィッシングの際にユーザーの正確な位置を特定するためのBashおよびJavascriptツールです。正確な位置座標を使用することで、攻撃者は事前偵察を行い、さらなる標的型攻撃を実行するのに役立てることができます。








