#1

 mrprogrammer2938/black-tool
ツールをインストールして 攻撃 を開始 、black-tool v5.5.5 ! ⬛

 r00t-3xp10it/backdoorppt
あなたのpayload.exeを偽のWord文書(.ppt)に変換します
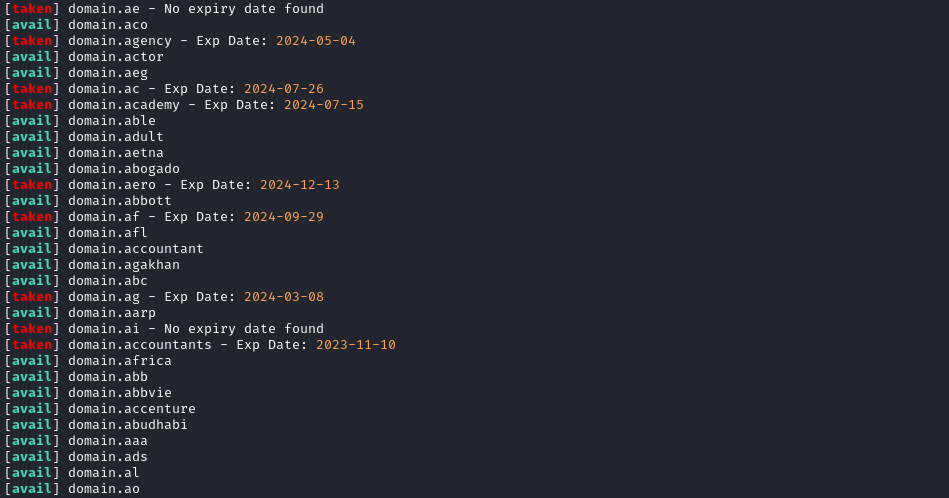 yuyudhn/tldhunt
Bashベースのドメイン空き状況チェッカー。複数のTLDにわたってWHOISレコードをスキャンし、レッドチームやフィッシングインフラ構築用の未登録ドメインを検出します。
 lxance-hacker/lxancephisher
30以上のログインページテンプレート、URLマスキング、複数のトンネリングオプション(Ngrok, Cloudflared, Serveo)を備えた自動フィッシングシミュレーションツールで、教育用セキュリティテスト向け。
 certainlyp/clipguard
クリップボードの書式設定と実行面チェックを利用して、クリックフィックス攻撃を阻止するために設計された軽量ツール。
 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831の脆弱性悪用およびソーシャルエンジニアリング攻撃フレームワーク (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social Engineering Attack…
 quinnbast/malicious-mcp
信頼できないMCPサーバーが文字通りすべてを盗む方法を示す概念実証リポジトリ...
 maty156/telegram-phish-simulator
サイバーセキュリティトレーニングと啓発のための教育用 Telegram フィッシングシミュレーションです。隔離されたラボ環境で、偽のログインページを用いた認証情報収集を実演します。


 rvrsh3ll/azure-app-tools
Azure Applicationsで使用するツール集

 chrxstxqn/cve-2025-6218-winrar-rce-poc
CVE-2025-6218 - WinRARパストラバーサルRCE脆弱性(バージョン7.11以前に影響)の包括的な分析と概念実証
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Roundcube Webmail ≤1.6.6(CVE-2024-42009)の保存型XSSエクスプロイト。CSSアニメーションイベントハンドラを介したゼロクリックでのメール流出を実現。SMTP送信スクリプトとCORS対応リスナーを含み、CTFおよび許可されたセキュリティテスト向けです。